
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
tool-29489 — Этот инструмент используется для проверки уязвимости CVE-2023-29489 в указанном URL с помощью набора доступных полезных нагрузок. | Kitploit
Инструменты/GitHubGitHub/prasad-1808/tool-29489
Сканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubprasad-1808/tool-29489

tool-29489

Этот инструмент используется для проверки уязвимости CVE-2023-29489 в указанном URL с помощью набора доступных полезных нагрузок.

Репозиторий
262 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Tool-29489

image

Обзор 🔍:

  • Этот инструмент используется для выявления URL-адресов с уязвимостью CVE-2023-29489.
  • Инструмент использует полезные нагрузки (payloads) для обнаружения ошибки.
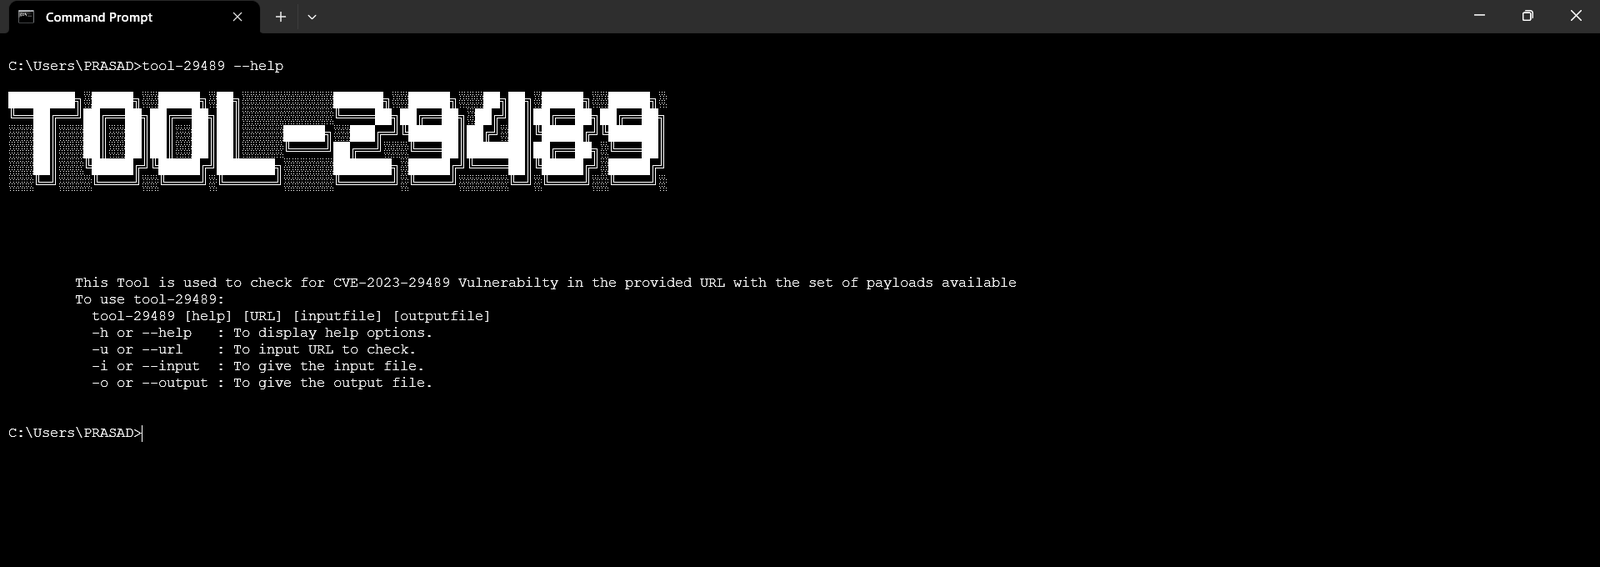
  • Меню справки tool-29489:
    • python main.py [help] [URL] [inputfile] [outputfile]
    • -h или --help : Для отображения параметров справки.
    • -u или --url : Для ввода URL-адреса для проверки.
    • -i или --input : Для указания входного файла.
    • -o или --output : Для указания выходного файла.

О CVE-2023-29489 🔍:

  • Описание CVE:-

    • Проблема была обнаружена в cPanel до версии 11.109.9999.116. Межсайтовый скриптинг (XSS) может возникать на странице ошибки cpsrvd при использовании недопустимого идентификатора webcall.
  • Описание:-

    • Межсайтовый скриптинг (также известный как XSS) — это уязвимость веб-безопасности, которая позволяет злоумышленнику нарушать взаимодействие пользователей с уязвимым приложением. Она позволяет злоумышленнику обойти политику одинакового происхождения (same origin policy), предназначенную для изоляции различных веб-сайтов друг от друга. Уязвимости межсайтового скриптинга обычно позволяют злоумышленнику выдавать себя за пользователя-жертву, выполнять любые действия, доступные пользователю, и получать доступ к любым данным пользователя. Если пользователь-жертва имеет привилегированный доступ в приложении, злоумышленник может получить полный контроль над всеми функциями и данными приложения.
  • Ссылки:-

    • https://forums.cpanel.net/threads/cpanel-tsr-2023-0001-full-disclosure.708949/
    • https://nvd.nist.gov/vuln/detail/CVE-2023-29489
    • https://blog.assetnote.io/2023/04/26/xss-million-websites-cpanel/
  • Дополнительные сведения:

    • KarthiTheHacker
    • GitHub:
      • https://github.com/karthi-the-hacker
      • https://github.com/cappriciosec

Дополнительные возможности:

  • Этот инструмент доступен в pip для более простого доступа.

  • Для установки:

    • pip install -i https://test.pypi.org/simple/ tool-29489==2.0.1
  • Для использования tool-29489:

    • tool-29489 --help
  • Справочные изображения прикреплены ниже:
    image

Поддерживаемые операционные системы 🖥️

Windows Linux Mac OS Android Termux

Необходимые инструменты ⚙️

Python Programming Language Command Line Interface


Свяжитесь со мной 📱

Cybercheck Twitter Cybercheck Linkedin Cybercheck Instagram Cybercheck BlogPage

Скачать инструмент