
 pptx704/domainim
Быстрый и всесторонний инструмент для сканирования корпоративных сетей

Возможности • Установка • Использование • Участие в разработке • Дополнительные примечания
Domainim — это быстрый инструмент разведки доменов для сканирования сетей организаций. Инструмент предназначен для получения краткого обзора структуры организации с использованием таких методов, как OSINT, брутфорс, разрешение DNS и т. д.
Текущие возможности (v1.4.0)-
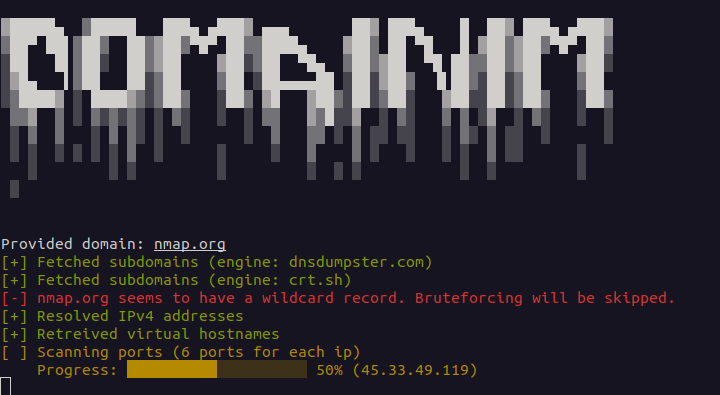
Перечисление виртуальных имён хостов
Обратный DNS-запрос
Обнаружение поддоменов с подстановочными знаками (IPv4 и IPv6). Пассивные результаты, которые разрешаются только в IP-адреса подстановочных знаков, скрываются, если они не были обнаружены в TLS-сертификате. Брутфорс можно принудительно запустить с помощью --force-brute, в этом случае результаты, разрешающиеся только в IP-адреса подстановочных знаков, отбрасываются
Базовое сканирование TCP-портов
Базовое сканирование UDP-портов (включается с помощью --udp-ports, root не требуется)
Поддомены принимаются в качестве входных данных
Перечисление нескольких доменов. Несколько доменов можно указать в качестве аргументов или в файле (--list | -i), и они перечисляются один за другим
Перебор директорий (включается с помощью --dir-wordlist). Пути из словаря проверяются по http и https каждого найденного поддомена с фильтрацией soft-404. См. Перебор директорий
Экспорт результатов в JSON-файл
Проект вдохновлён Sublist3r. Модуль сканера портов во многом основан на NimScan.
Вы можете собрать этот репозиторий из исходного кода-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
Или вы можете просто скачать бинарный файл со страницы релизов. Учтите, что бинарный файл протестирован только на системах на базе Debian.
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... — один или несколько доменов для перечисления. Каждый может быть также поддоменом. См. Несколько доменов.--list | -i — путь к файлу с целевыми доменами. См. Несколько доменов. Записывайте значение как --list=<filename> или -i:<filename>; --list <filename> с пробелом не работает.--ports | -p — строковая спецификация портов для сканирования. Может быть одним из следующих:
all — сканировать все порты (1-65535)none — пропустить сканирование портов (по умолчанию)t<n> — сканировать n наиболее распространённых портов (аналогично nmap). То есть t100 сканирует топ-100 портов. Максимальное значение — 5000. Если n больше 5000, оно будет установлено в 5000.80 сканирует порт 8080-100 сканирует порты с 80 по 10080,443,8080 сканирует порты 80, 443 и 808080,443,8080-8090,t500 сканирует порты 80, 443, с 8080 по 8090 и топ-500 портов--udp-ports — строковая спецификация UDP-портов для сканирования. Использует ту же грамматику, что и --ports (all, none, t<n>, одиночное значение, диапазон, значения через запятую и комбинации). UDP-сканирование отключено, если эта опция не задана хотя бы с одним портом; --ports остаётся только TCP и никогда не включает UDP. Обратите внимание, что t<n> использует тот же список топ-портов, что и TCP-сканирование, который упорядочен по популярности TCP. То есть:
--udp-ports=53 сканирует UDP-порт 53--udp-ports=53,123,161 сканирует UDP-порты 53, 123 и 161--udp-ports=1-1024 сканирует UDP-порты с 1 по 1024--udp-ports=t100 сканирует топ-100 портов как UDP--ports=80,443 --udp-ports=53,t20 сканирует TCP-порты 80 и 443, а также UDP-порт 53 и топ-20 портов--dns | -d — адрес DNS-сервера. Должен быть корректным IPv4-адресом и может опционально содержать номер порта:
a.b.c.d — использовать DNS-сервер по адресу a.b.c.d на порту 53a.b.c.d#n — использовать DNS-сервер по адресу a.b.c.d на порту n--wordlist | -l — путь к файлу словаря. Используется для брутфорса поддоменов. Если файл некорректен, брутфорс будет пропущен. Пустые строки и строки, начинающиеся с #, игнорируются. Словарь можно взять из SecLists. Словарь также предоставлен на странице релизов.--force-brute | -f — брутфорс даже при обнаружении wildcard-записи. Поддомены, которые разрешаются только в wildcard-IP, отбрасываются.--rps | -r — количество запросов в секунду во время брутфорса. Значение по умолчанию — 1024 req/s. Следует отметить, что DNS-запросы выполняются пакетами, и следующий пакет выполняется только после завершения предыдущего. Поскольку запросы могут быть ограничены по частоте, увеличение значения не всегда гарантирует более быстрый результат.--dir-wordlist, --dir-status, --dir-rps, --dir-concurrency — перебор директорий. Отключено, если не задан --dir-wordlist. См. Перебор директорий.--out | -o — путь к выходному файлу. Вывод будет сохранён в формате JSON. Имя файла должно заканчиваться на .json.Примеры
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10Меню справки можно открыть с помощью ./domainim --help или ./domainim -h.
Usage:
    domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
    domainim (-h | --help)






