
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-19193-PoC — CVE-2026-19193 Proof of Concept | Kitploit
Инструменты/GitHubGitHub/patrickt2017/cve-2026-19193-poc
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеRed TeamingЭксплуатация Бинарных Файлов
GitHubpatrickt2017/cve-2026-19193-poc

CVE-2026-19193-PoC

CVE-2026-19193 Proof of Concept

Репозиторий
11403 месяцев назадЕщё не проверено
Поделиться

CVE-2026-19193 - Доказательство концепции

Произвольное завершение процессов через неаутентифицированный обработчик сообщений минифильтра в драйвере ядра Jiangmin Antivirus (kvcore.sys)

Затронутый актив:

Продукт: Jiangmin Antivirus V21

Компонент: kvcore.sys (основной драйвер ядра)

Версия: 1.23.6.27

SHA-256 хэш: AE4ABB650C7DF1D3654AFC814617DE6F6589DC2C3BE434154B3BE0F6521E2259

Серьёзность

Высокая — 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

Описание уязвимости

Драйвер ядра Jiangmin Antivirus, kvcore.sys, предоставляет порт связи минифильтра ("\KvCorePortX0"), который принимает командные сообщения от процессов пользовательского режима. Функция обратного вызова MessageNotifyCallback (FUN_140008c60) драйвера передаёт код команды (0x1D / CMD_TERMINATE_PROCESS) функции FUN_14000cf14, которая завершает произвольный процесс по указанному PID, используя следующую цепочку функций ядра:
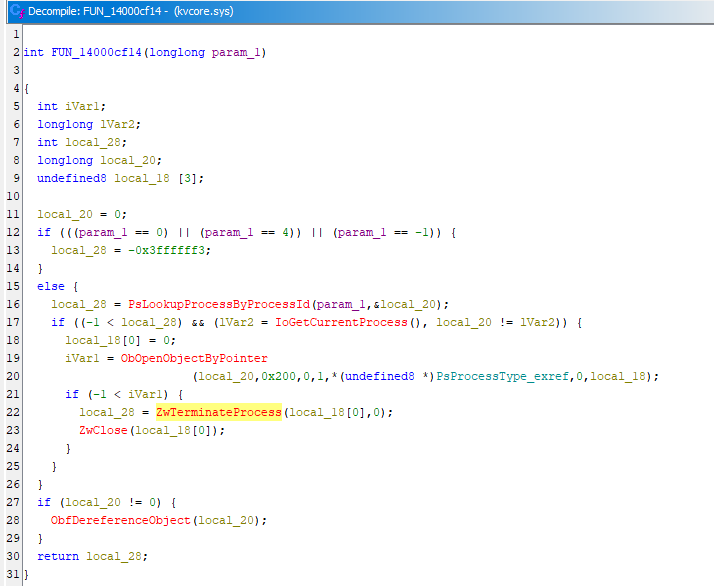
  • PsLookupProcessByProcessId(PID)
  • ObOpenObjectByPointer(PROCESS_TERMINATE)
  • ZwTerminateProcess(handle, 0)

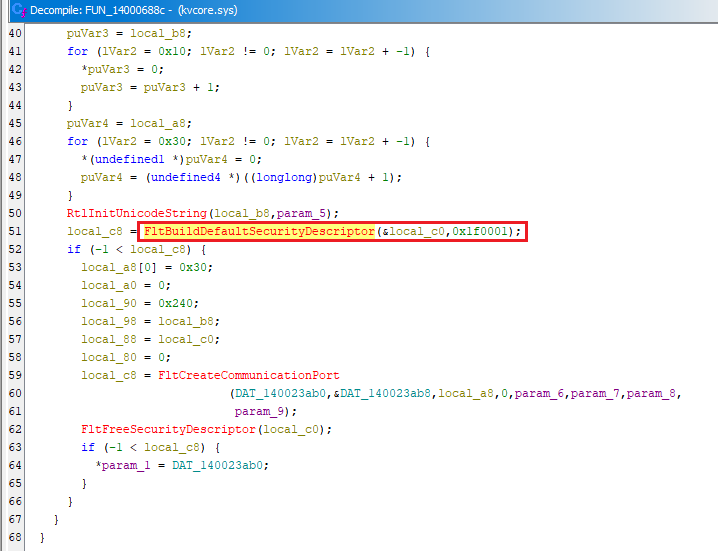
Уязвимость существует потому, что в FUN_14000688c порт связи фильтра создаётся с помощью FltBuildDefaultSecurityDescriptor() с излишне разрешающей маской доступа (0x1F0001), предоставляющей права подключения группе EVERYONE (S-1-1-0). Это позволяет любому процессу пользовательского режима подключаться.
Когда процесс пользовательского режима отправляет сообщение минифильтру KvCorePortX0, функция обратного вызова MessageNotifyCallback (по адресу FUN_140008c60) не выполняет проверку подлинности вызывающей стороны. Здесь нет вызовов SeSinglePrivilegeCheck(), проверки PsGetCurrentProcess(), верификации токена или каких-либо проверок по списку разрешённых процессов.

Доказательство концепции / Шаги воспроизведения

Для запуска PoC требуется командная строка от имени администратора, и драйвер kvcore.sys должен быть запущен:

  • либо должен быть запущен Jiangmin Antivirus;
  • либо используйте sc.exe для ручного создания службы ядра (sc.exe create kvcore type= kernel binPath= <driver-path> ; sc.exe start kvcore)

Пример:

.\kvcore_kill_poc.exe --name "MsMpEng.exe"
.\kvcore_kill_poc.exe --pid 3340

Результат теста в Windows 11 24H2 (сборка 26200):

Меры по снижению риска и рекомендации

  1. Реализуйте проверку подлинности вызывающей стороны в MessageNotifyCallback
    • например, проверяйте идентичность процесса вызывающей стороны по списку разрешённых доверенных компонентов Jiangmin пользовательского режима, а также проверяйте путь к образу подключающегося процесса
  2. Ограничьте дескриптор безопасности порта связи фильтра
  3. Замените FltBuildDefaultSecurityDescriptor(0x1F0001) на пользовательский DACL, предоставляющий доступ только системе SYSTEM и группе Administrators
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







