
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
O365-Doppelganger — Быстрый удобный скрипт для сбора учетных данных у пользователя во время Red Team и запуска файла от пользователя. | Kitploit
Инструменты/GitHubGitHub/paranoidninja/o365-doppelganger
ФишингСоциальная инженерияRed Teaming
GitHubparanoidninja/o365-doppelganger

O365-Doppelganger

Быстрый удобный скрипт для сбора учетных данных у пользователя во время Red Team и запуска файла от пользователя.

Репозиторий
Поделиться
25436424 лет назадПроверено Kitploit

O365-Doppelganger

O365-Doppelganger НЕ является заменой для хардкорных фишинговых атак. Существует несколько других инструментов, которые выполняют захват OAuth и OTA, что не является целью O365-Doppelganger.

O365-Doppelganger — это быстрый удобный скрипт для сбора учётных данных пользователя во время Red Teams. Этот репозиторий — быстрый хак одного из моих старых сценариев работы Red Team, который я несколько раз использовал для захвата учётных данных и их последующего применения для создания токенов доступа Windows для латерального перемещения. Данный код в основном выполняет следующие задачи:

  • Код на GO:
    • хостит портал O365 (может быть заменён чем угодно в index.html). Рекомендуется использовать действительный сертификат и файл ключа (LetsEncrypt?) вместо тех, что предоставлены в директории
    • записывает всю активность пользователя на веб-портале в отдельный файл журнала на сервере
    • записывает захваченные учётные данные в отдельный файл журнала на сервере
    • также может использоваться для возврата действительного файла пользователю после захвата учётных данных. Это можно сделать, заменив файл с именем MacroFile.doc в текущей директории на HTA/ISO/MSI или что-либо ещё, что хочет фишер. В коде GO также есть небольшой фрагмент, который нужно изменить, чтобы указать имя файла пользователя, который необходимо вернуть: content, err := ioutil.ReadFile("MacroFile.doc")
    • После модификации, когда целевой пользователь введёт действительный email и пароль, ему будет предложено сохранить указанный выше файл. Это имя файла можно изменить с помощью следующего кода в файле GO: response.Header().Set("Content-Disposition", "attachment; filename=Darkvortex Privacy Policy.doc")
  • Код index.html:
    • отображает портал O365 вместе с небольшим регулярным выражением, которое проверяет доменное имя пользователя, чтобы сделать его более легитимным. Регулярное выражение выглядит так: pattern="^([a-zA-Z0-9_\-\.]+)@darkvortex\.([a-zA-Z]{2,5})$" title=" Valid darkvortex email ID"

    • Приведённое выше регулярное выражение проверяет, содержит ли введённое имя пользователя полный действительный адрес электронной почты, в противном случае оно предложит пользователю ввести правильное имя пользователя следующим образом:

  • Такая же проверка выполняется и в коде GO, чтобы пользователи не могли использовать что-то вроде Burp для обхода проверки: if strings.Contains(value[i], "@darkvortex") {

  • Рекомендуется изменить имя darkvortex в файле index.html на имя вашей целевой компании.

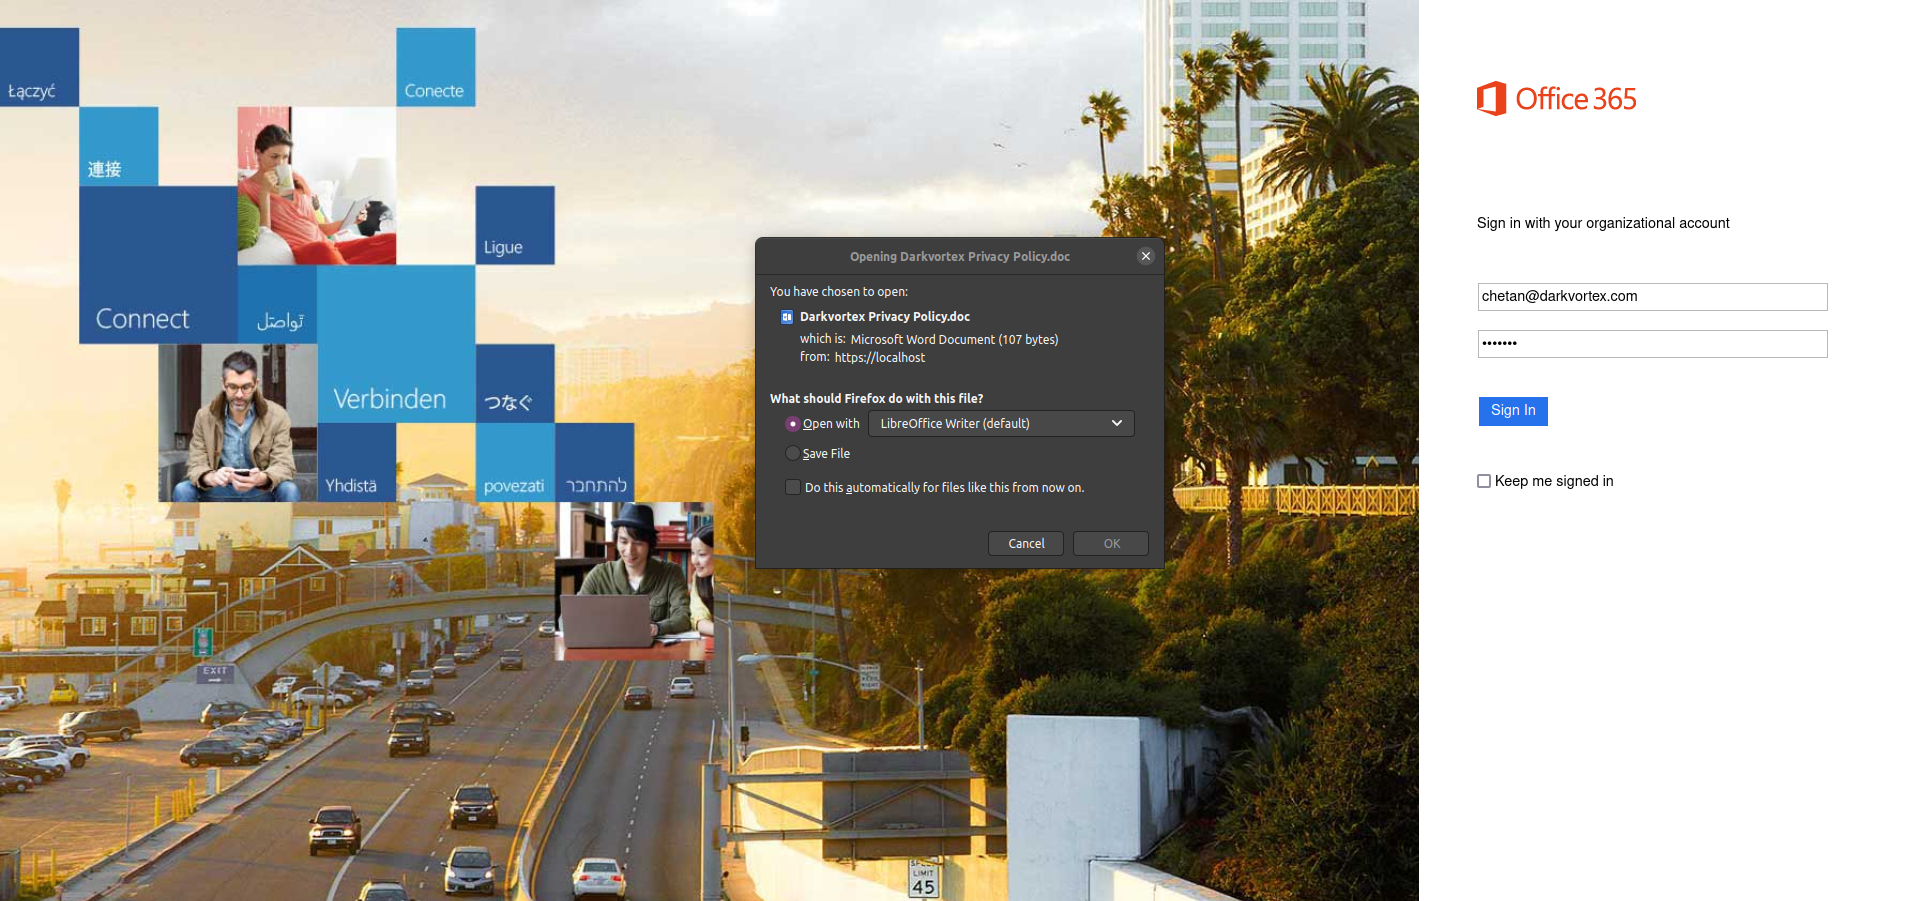
  • После ввода правильного email и пароля пользователю будет предложено сохранить предоставленный файл следующим образом:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





