
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/p0et08/electrolink-fm-dab-tv
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификацияНеправильная Конфигурация
GitHubp0et08/electrolink-fm-dab-tv

Electrolink-FM-DAB-TV

Существует PoC для CVE-2025-51040 в Electrolink FM/DAB/TV Transmitter Web Management System уязвимость неавторизованного доступа

Репозиторий
321 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Electrolink-FM-DAB-TV Для CVE-2025-51040

Уязвимость неавторизованного доступа в веб-системе управления передатчиками Electrolink FM/DAB/TV в передатчиках Electrolink 500W, 1kW, 2kW Medium DAB Transmitter Web v01.09, v01.08, v01.07 и Display v1.4, v1.2

Описание

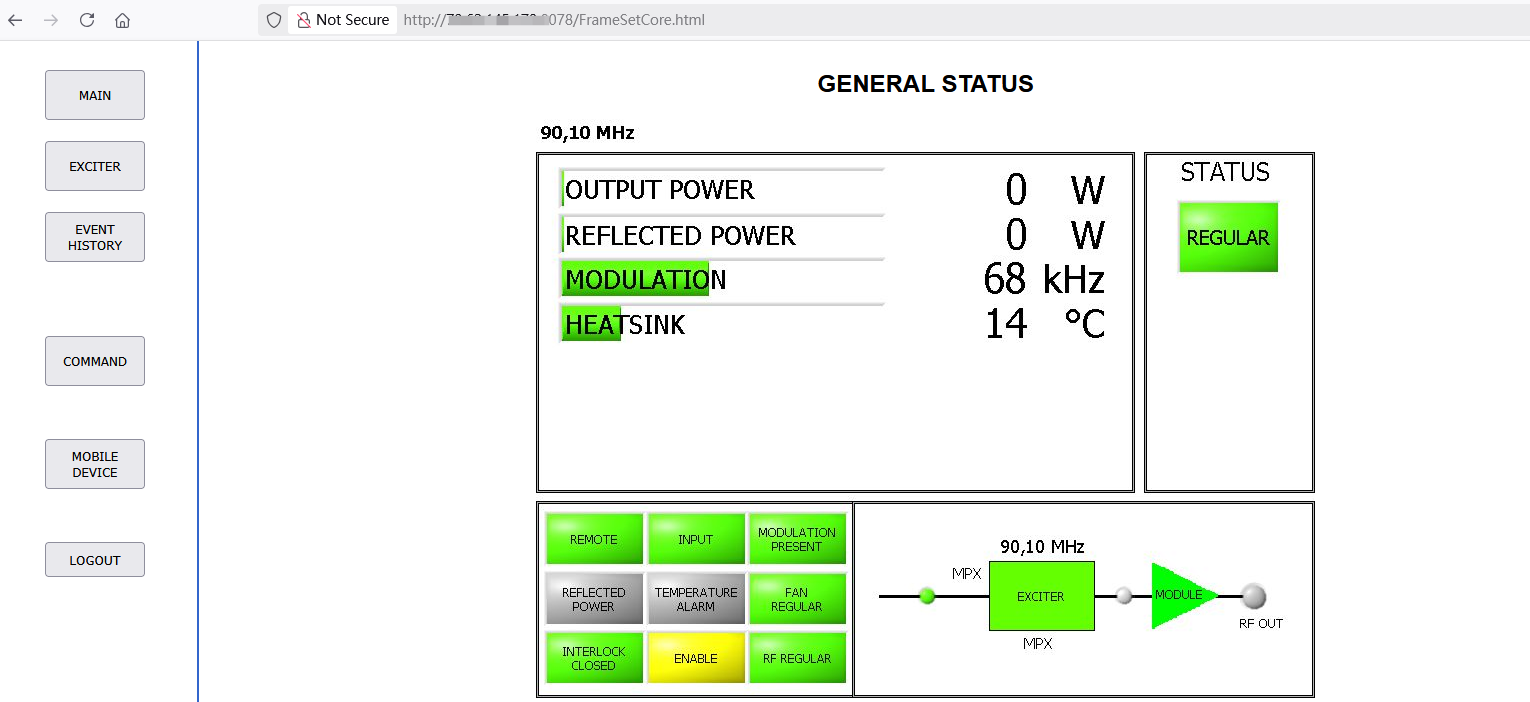
Система веб-управления передатчиками Electrolink FM/DAB/TV уязвима к неавторизованному доступу. Злоумышленник может войти в бэкенд, перейдя по адресу /FrameSetCore.html, что приводит к неавторизованному административному доступу и полной компрометации системы.

Производитель продукта(ов)

Electrolink

Сайт производителя

https://www.electrolink.com

Затронутые продукты/База кода

Продукт: Electrolink FM/DAB/TV Transmitter Web Management System

Уязвимая конечная точка

/FrameSetCore.html

Тип атаки

Небезопасные разрешения

Воздействие

Неаутентифицированный злоумышленник может получить доступ к файлу /FrameSetCore.html через HTTP, что нарушает безопасность системы и может привести к неавторизованному доступу.

Poc

/FrameSetCore.html

Рекомендуемые исправления

1 Контроль доступа: Ограничьте доступ к конфиденциальным файлам с помощью механизмов аутентификации. 2 Рефакторинг кода: Удалите жестко заданные учетные данные из файлов JavaScript. 3 Маскировка данных: Избегайте хранения конфиденциальной информации в клиентских ресурсах. 4 Аудит безопасности: Проведите тщательную проверку безопасности для обнаружения подобных уязвимостей. 5 Мониторинг и оповещения: Внедрите мониторинг и оповещение о попытках неавторизованного доступа.


Скачать инструмент




