
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Vulnerable-Web-Application — OWASP Vulnerable Web Application Project https://github.com/hummingbirdscyber | Kitploit

Инструменты/GitHubGitHub/owasp/vulnerable-web-application
Эксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubowasp/vulnerable-web-application

Vulnerable-Web-Application

OWASP Vulnerable Web Application Project https://github.com/hummingbirdscyber

Репозиторий
Сайт
422524577 лет назадПроверено Kitploit
Поделиться

Уязвимое веб-приложение

VulnWeb

Что такое Vulnerable-Web-Application

Vulnerable-Web-Application — это веб-сайт, подготовленный для людей, интересующихся веб-пентестом и желающих получить информацию по этой теме или начать работать. На самом деле сайт довольно прост в установке и использовании.

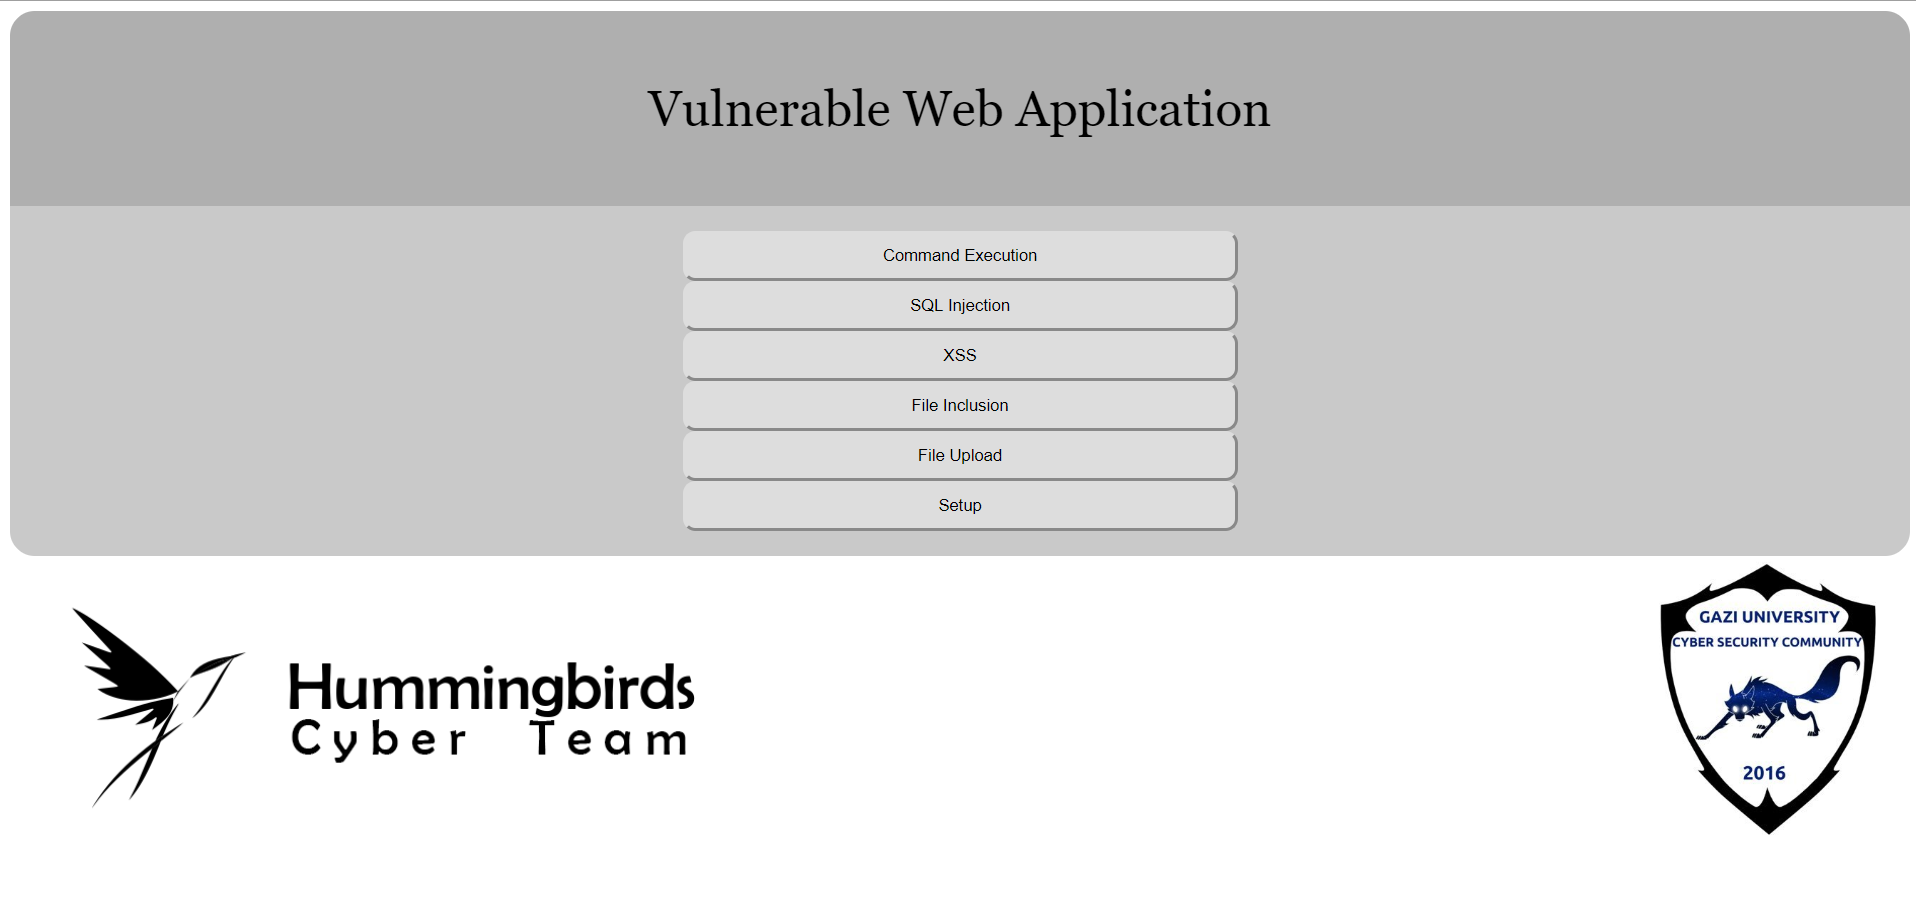
Vulnerable-Web-Application категорически включает в себя Command Execution, File Inclusion, File Upload, SQL и XSS. Для категорий, требующих базу данных, при установке одной кнопкой создается база данных под localhost. В случае повреждения или изменения базы данных вы можете создать базу данных заново.

Руководство по установке

Если вы хотите запустить этот инструмент, сначала нужно скачать веб-серверное решение, например "xampp" — вы можете скачать xampp с Xampp. После установки:

Для Windows необходимо скопировать файлы в папку xampp/htdocs.

Для Mac Os необходимо установить mampp и скопировать файлы в папку mamp/htdocs. Mampp

Для Linux после загрузки наших файлов сначала нужно открыть apache сервер и скопировать файлы в /var/www/html

Docker-контейнер

Вы также можете запустить Vulnerable Web Application в Docker с помощью следующей команды:

docker run -it --name vuln_app -p 9991:80 santosomar/vuln_app:latest /bin/bash

Примечание: Порт 9991 можно изменить на любой другой порт по вашему усмотрению в зависимости от реализации.

Другие конфигурации:

Файл php.ini должен быть изменен. Вы можете найти расположение вашего файла php.ini в папке, где установлен PHP.

  • allow_url_include = on — Разрешает удаленное включение файлов
  • allow_url_fopen = on — Разрешает удаленное включение файлов
  • safe_mode = off — (Если PHP <= v5.4) Разрешает SQL-инъекции
  • magic_quotes_gpc = off — (Если PHP <= v5.4) Разрешает SQL-инъекции

Настройка приложения

  • После редактирования предыдущей конфигурации откройте панель управления Xampp и запустите Apache, MySQL.
  • Ваши учетные данные MySQL должны оставаться стандартными (например, username:root <-> password:"")
  • Откройте файл index.php в каталоге Vulnerable Web Application. Следуйте инструкциям и создайте базу данных.

Примечание: Вы можете сбросить базу данных в любое время, если это необходимо или если возникнут какие-либо проблемы. После того как база данных будет готова, вы можете перейти на главную страницу и начать взлом.

Лицензия

Содержимое этого репозитория лицензировано по лицензии GNU General Public License v3.0.

Версия

1.0.0

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






