
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
threat-modeling-playbook — Структурированное руководство по интеграции моделирования угроз в безопасность продукта, охватывающее поддержку заинтересованных сторон, организационное внедрение, обучение, укрепление процессов и технологические инновации. | Kitploit
Инструменты/GitHubGitHub/owasp/threat-modeling-playbook
Анализ уязвимостейDevSecOpsРазведка угрозОбучение и ОбразованиеПодобранные РесурсыУчебные Маршруты и Курсы
GitHubowasp/threat-modeling-playbook

threat-modeling-playbook

Структурированное руководство по интеграции моделирования угроз в безопасность продукта, охватывающее поддержку заинтересованных сторон, организационное внедрение, обучение, укрепление процессов и технологические инновации.

Репозиторий
3914494 лет назадПроверено Kitploit
Поделиться

CC BY 4.0

Введение

Мы стремимся повысить безопасность продуктов и программного обеспечения с помощью нашего нового руководства по моделированию угроз. Мы рассматриваем моделирование угроз как основополагающую деятельность для повышения гарантий безопасности вашего программного обеспечения. Мы убеждены, что хорошая практика моделирования угроз измеримо снизит количество проблем безопасности в поставляемых продуктах.

Будучи убеждёнными сторонниками открытого исходного кода, активными участниками OWASP и стремясь расширить наше влияние за пределы клиентов Toreon, мы передаём это руководство по моделированию угроз сообществу.

Мы надеемся, что вы будете использовать это руководство для совершенствования своей практики моделирования угроз. Мы также призываем вас оставлять отзывы нашему сообществу OWASP Threat Modeling, чтобы сделать это руководство ещё лучше в следующем выпуске.

Я благодарю наших соавторов (в алфавитном порядке): Jonas Muylaert, Joris Van den Broeck, Sebastien Deleersnyder, Steven Wierckx и Thomas Heyman за помощь в создании этого первого выпуска. Я также благодарю Toreon за решение передать эту работу сообществу моделирования угроз.

Sebastien Deleersnyder

Генеральный директор Toreon

Волонтёр OWASP

10 сентября 2020 г.

PDF-версия

Мы опубликовали наше руководство по моделированию угроз здесь в формате Markdown. Если вас интересует версия в формате PDF, её можно скачать на нашем веб-сайте.
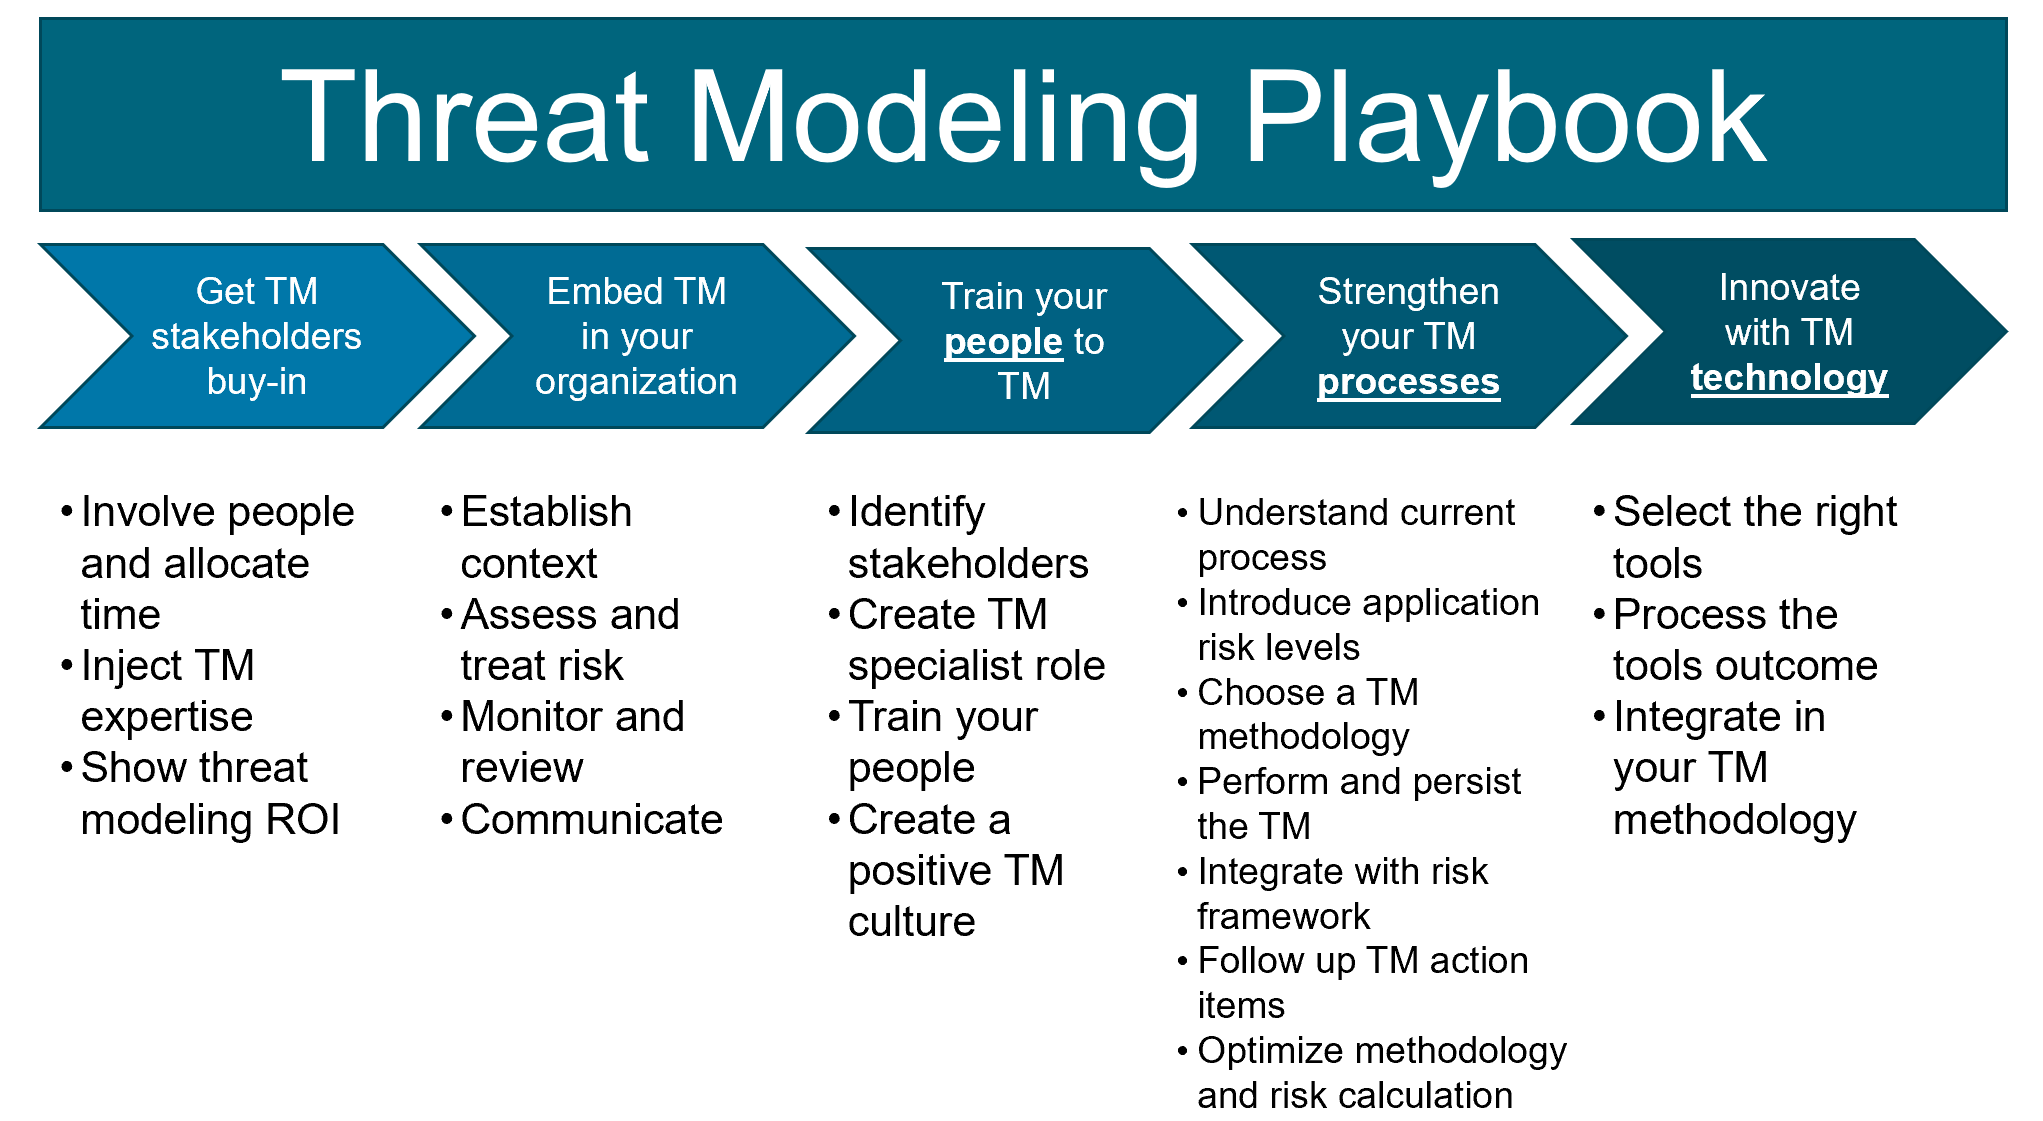
Диаграмма

alt text

Содержание

1. Введение

2. Привлечение заинтересованных сторон

3. Внедрение в вашей организации

4. Обучение сотрудников моделированию угроз

5. Укрепление процессов моделирования угроз

6. Инновации в технологиях моделирования угроз

Авторы

  • Sebastien Deleersnyder

  • Steven Wierckx

  • Joris Van Den Broeck

  • Thomas Heyman

  • Jonas Muylaert

Лицензия

Эта работа лицензирована в соответствии с Creative Commons Attribution 4.0 International License.


CC BY 4.0

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





