
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
RiskAssessmentFramework — Фреймворк безопасного программирования | Kitploit

Инструменты/GitHubGitHub/owasp/riskassessmentframework
Статический анализ кода (SAST)Анализ уязвимостейАнализ КодаDevSecOpsArchived
GitHubowasp/riskassessmentframework

RiskAssessmentFramework

Фреймворк безопасного программирования

Репозиторий
272108686 лет назадПроверено Kitploit
Поделиться

Фреймворк оценки рисков OWASP

Build Status Codacy Badge GSOC 2019 Repo Size Contributions Welcome Last commit OWASP Incubator PRESENT PRESENT MIT license

Фреймворк оценки рисков OWASP состоит из инструментов статического тестирования безопасности приложений и оценки рисков. Используя инструмент статического тестирования безопасности приложений (SAST) фреймворка оценки рисков OWASP, тестировщики смогут анализировать и проверять качество своего кода и уязвимости без дополнительной настройки. Фреймворк оценки рисков OWASP может быть интегрирован в цепочку инструментов DevSecOps, чтобы помочь разработчикам писать и создавать безопасный код.

Возможности

  • Статическое тестирование безопасности приложений

Статическое тестирование безопасности приложений (в разработке)

  • Для получения более подробной информации обратитесь к руководству пользователя

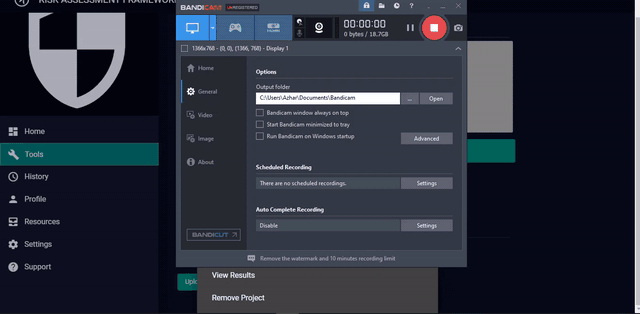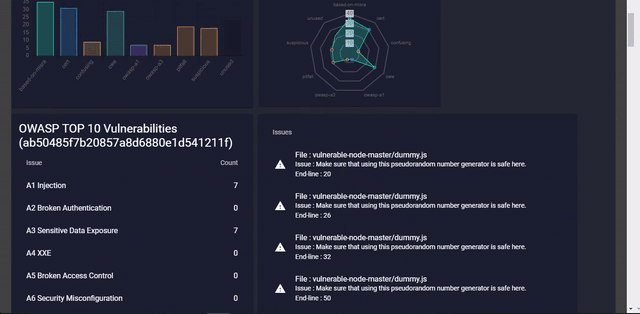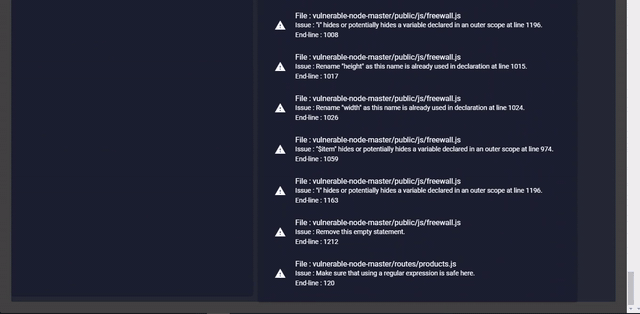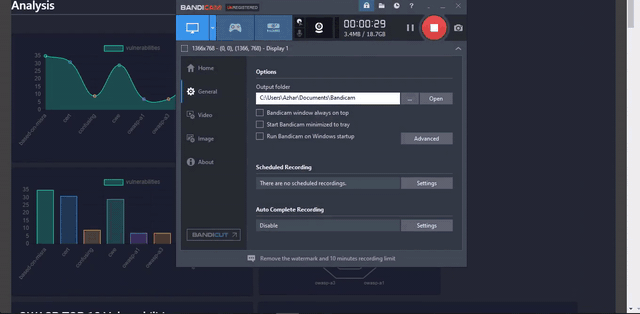
Демонстрация инструмента RAF SAST

Demo-1

Demo-2


Внести вклад

  • Хотите внести вклад в этот проект? Напишите мне в Twitter @johnleedik
  • Для новых участников смотрите наш TODO и требования

Руководитель проекта

  • Ade Yoseman Putra (@adeyosemanputra)

Присоединяйтесь к нашему Telegram-каналу

https://t.me/joinchat/IjCM_BRrcPYPC3X0DZ4Rog

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






