Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
OWASPWebGoatPHP — Намеренно уязвимое веб-приложение для изучения безопасности веб-приложений. | Kitploit

Инструменты/GitHubGitHub/owasp/owaspwebgoatphp
Анализ уязвимостейВеб-безопасностьCTFТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubowasp/owaspwebgoatphp

OWASPWebGoatPHP

Намеренно уязвимое веб-приложение для изучения безопасности веб-приложений.
Репозиторий
159253261 год назадПроверено Kitploit
Поделиться

WebGoatPHP

OWASP WebGoatPHP — это порт OWASP WebGoat на PHP и базы данных MySQL/SQLite. Цель — создать интерактивную учебную среду для безопасности веб-приложений, предлагая уроки в виде заданий. В каждом задании пользователь должен использовать уязвимость, чтобы продемонстрировать понимание.

WebGoatPHP поддерживает четыре режима: одиночный режим, режим мастер-класса, режим соревнования и режим безопасного кодирования.

Project Proposal

Предложение проекта можно найти здесь

Screenshots

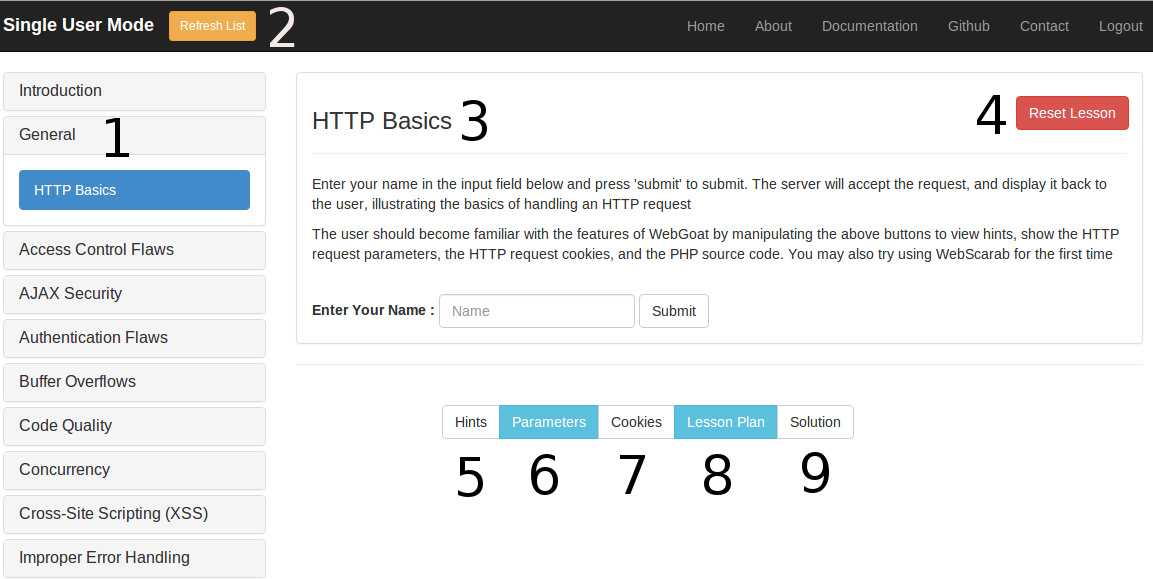
Одиночный режим:

Интерфейс WebGoatPHP

  1. Список всех уроков и их категорий
  2. Обновить список уроков и категорий (если добавлен новый урок/категория)
  3. Содержимое урока
  4. Сбросить урок в исходное состояние
  5. Получить случайные подсказки к уроку
  6. Показывает параметры GET
  7. Показывает COOKIES
  8. Получить план урока
  9. Показывает решение урока

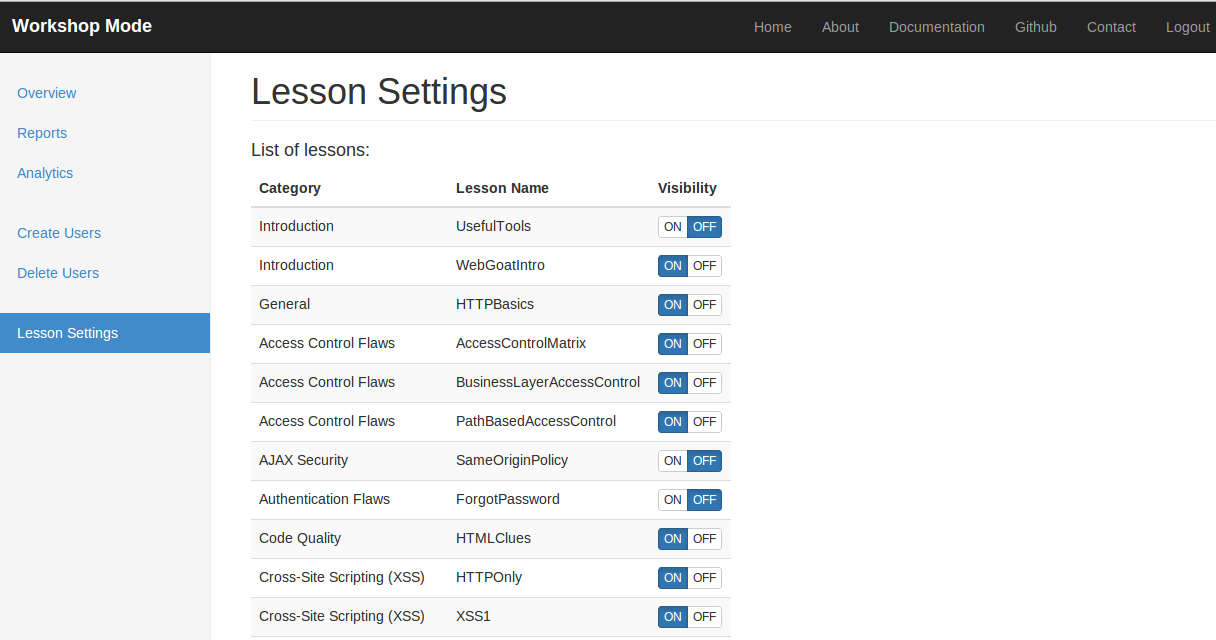
Режим мастер-класса:

Режим мастер-класса

Установка

  • Клонируйте git-репозиторий. git clone https://github.com/shivamdixit/WebGoatPHP.git
  • Переместите его в корень вашего документа
  • Импортируйте базу данных из SQL/webgoat.php
  • Введите данные подключения к базе данных в app/config/application.php (строка 52)
  • Откройте приложение через localhost
  • Имя пользователя и пароль по умолчанию для одиночного режима: guest:guest

Внести вклад

  • Сделайте форк репозитория
  • Создайте свою ветку
  • Зафиксируйте изменения
  • Создайте pull request

Добавление урока/задания

Добавить новое задание очень просто. Все задания должны находиться в каталоге 'challenges' и наследовать класс 'BaseLesson'. Шаблон предоставлен в template/SampleLesson. Имя каталога должно совпадать с именем класса в index.php. Любой статический контент (изображения, скрипты и т.д.) должен быть помещен в подкаталог 'static' внутри каталога урока.

Есть несколько методов, которые ваш урок должен реализовать: start(), getTitle(), getCategory(), reset() и т.д.

После добавления урока нажмите кнопку «Обновить список» в верхней части приложения, чтобы отобразить ваш урок в списке.

Участники

  • Abbas Naderi
  • Johanna Curiel
  • Shivam Dixit
  • Prasham Gupta (Логотип)

Дополнительная информация

https://www.owasp.org/index.php/WebGoatPHP

Контакты

Если у вас есть вопросы, присоединяйтесь к обсуждению в нашем списке рассылки или напишите письмо на: shivam.dixit[at]owasp.org


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →