Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
OWASP-Open-Source-Intelligence-Standard — Открытый, вендор-нейтральный стандарт верификации для прослеживаемой, проверяемой и учитывающей права разведки по открытым источникам. Текущий релиз: OOVS v0.1.0. | Kitploit
Инструменты/GitHubGitHub/owasp/owasp-open-source-intelligence-standard
OSINT (Разведка открытых источников)КонфиденциальностьРазведка угрозПодобранные РесурсыЛаборатории и Практика
GitHubowasp/owasp-open-source-intelligence-standard

OWASP-Open-Source-Intelligence-Standard

Открытый, вендор-нейтральный стандарт верификации для прослеживаемой, проверяемой и учитывающей права разведки по открытым источникам. Текущий релиз: OOVS v0.1.0.

Поделиться
РепозиторийСайт
61411 месяц назадЕщё не проверено
OOVS, the OWASP OSINT Verification Standard. Evidence, not assertion. Version 0.1.0.

Разведка на основе открытых источников сегодня лежит в основе решений, затрагивающих свободу, безопасность и национальную безопасность.
OOVS — это открытый стандарт, который делает такие решения защитимыми.

Каждое суждение прослеживается до своего источника · каждое требование проверяемо по опубликованным критериям · вывод ИИ никогда не принимается за доказательство

Latest release Validation status Ten requirements Ten acceptance tests

OWASP Incubator project Licensed CC BY-SA 4.0 Published site Python 3.10 or newer

Читать стандарт · Десять требований · Для оценщиков · Страница проекта OWASP


Проблема не в данных. Проблема в доверии.

Разведывательный продукт ценен ровно настолько, насколько убедительно вы можете его обосновать. Большинство работ по открытым источникам не могут ответить на четыре вопроса при проверке:

ВопросЧто требует OOVS
01Откуда это взялось?Происхождение, время, метод и история обращения сопровождают каждый элемент, а оригиналы остаются отличимыми от копий
02Подтверждено ли это независимо?Независимость считается по разным источникам происхождения, а не по упоминаниям. Репосты и машинные пересказы одного источника никогда не становятся подтверждением через повторение
03Кто отвечает за суждение?Наблюдение, вывод, допущение и неизвестное указываются раздельно. Автоматизированный вывод — это вспомогательное средство, а не свидетель, и названное лицо остаётся ответственным
04Сохраняется ли оговорка при передаче?Уверенность, ограничения и правила обращения доходят до точки принятия решения, а исправление может достичь каждого, кто получил продукт
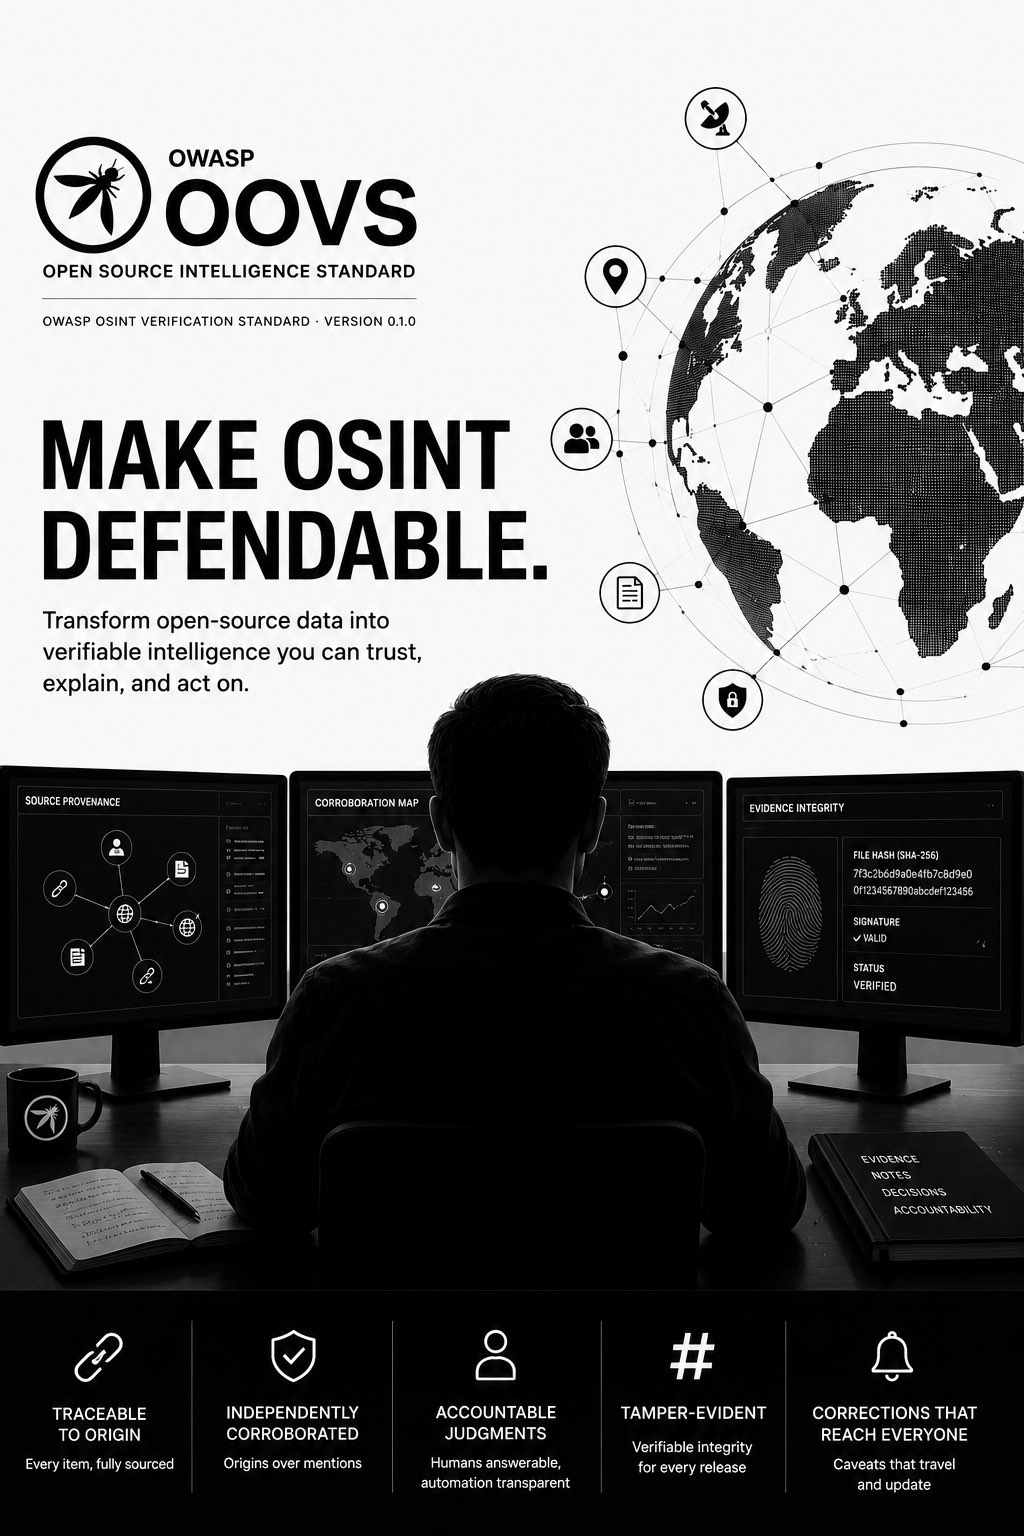
OOVS overview panel: an analyst reviewing source provenance, a corroboration map, and evidence integrity with a SHA-256 file hash marked verified, above five principles: traceable to origin, independently corroborated, accountable judgments, tamper-evident, and corrections that reach everyone.

Что стандарт требует от работающего аналитика.
Происхождение прослежено до источника · подтверждение установлено независимо · суждения приписаны названному лицу
релизы хешированы, чтобы получатель мог проверить свою копию · исправления достигают каждого, кто видел оригинал


Начните здесь

Прочитайте

Нормативный текст, десять требований с целями, доказательствами, процедурами и критериями прохождения.

oovs/v0.1/standard.md

Автоматизируйте

Требования и приёмочные тесты, опубликованные как данные, с JSON Schema, чтобы инструменты могли их использовать.

requirements.json · tests.json

Зафиксируйте результат

Портируемый формат оценки с готовым синтетическим примером, который можно скопировать.

assessment.schema.json · пример

Также стоит прочитать: примечания к выпуску, политику безопасности, прав и злоупотреблений, управление и как OOVS соотносится с предшествующими наработками.


Десять требований OOVS v0.1.0

Каждое требование формулирует обязательство, доказательства, которые его демонстрируют, способ проверки оценщиком и то, что считается несоответствием. Ни одно из них не зависит от конкретного инструмента, поставщика или платформы.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →