
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/osmankandemir/associated-threat-analyzer
Управление индикаторами компрометации (IOC)РазведкаСбор информацииРазведка угроз
GitHubosmankandemir/associated-threat-analyzer

associated-threat-analyzer

Обнаруживает вредоносные IPv4-адреса и доменные имена, связанные с веб-приложением, путем сравнения с локальными списками threat intelligence известных вредоносных индикаторов.

Репозиторий
Поделиться
415333 лет назадПроверено Kitploit

Logo

Threat-Analyzer Version License Python Version Docker

Associated-Threat-Analyzer

ПРИМЕЧАНИЕ: Что говорят законы о конфиденциальности о распространении вредоносных доменов и IP-адресов? Пожалуйста, смотрите; USAGE_POLICY.md LICENSE

Описание

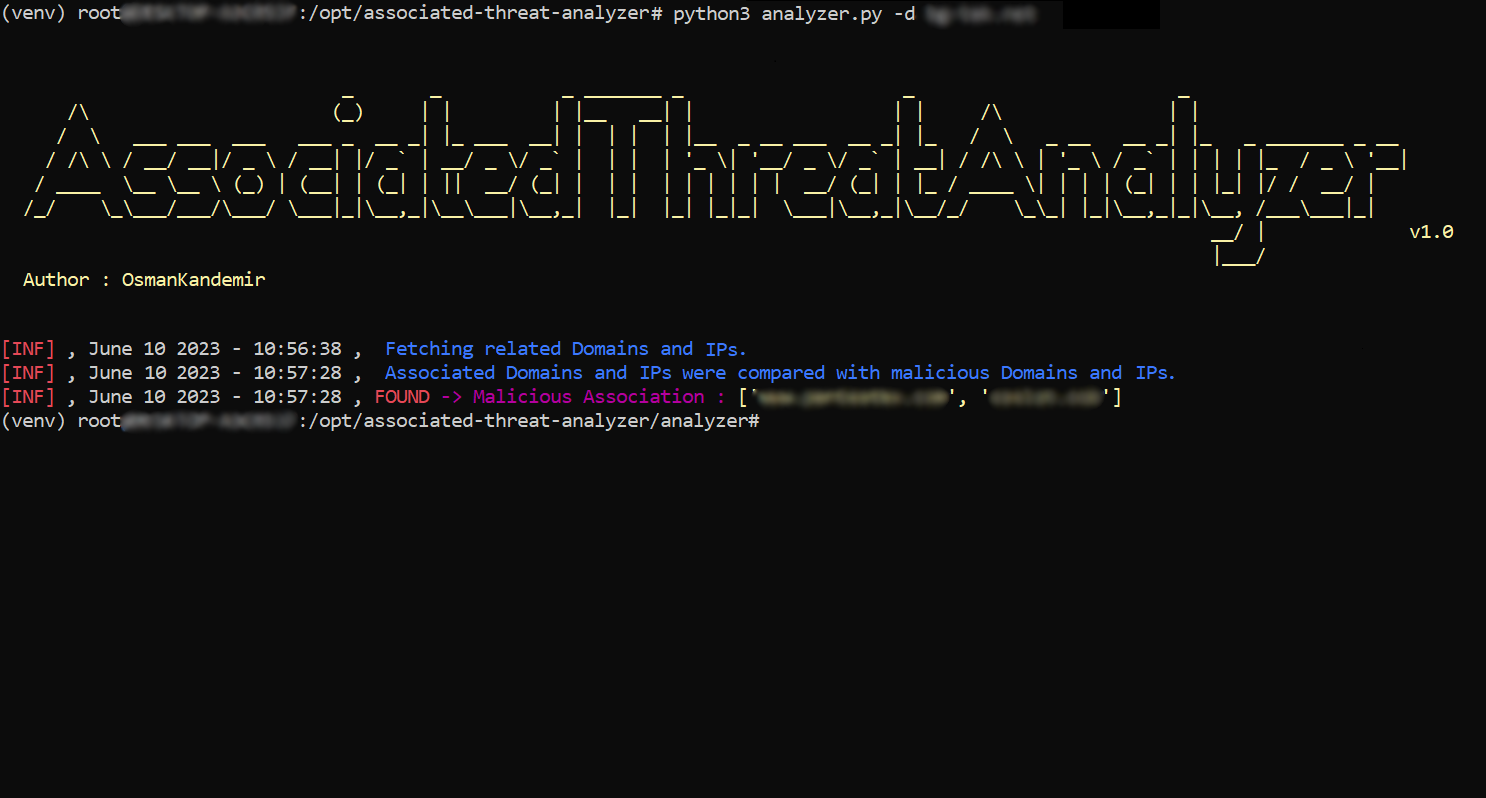
Associated-Threat-Analyzer обнаруживает вредоносные IPv4-адреса и доменные имена, связанные с вашим веб-приложением, используя локальные списки вредоносных доменов и IPv4.
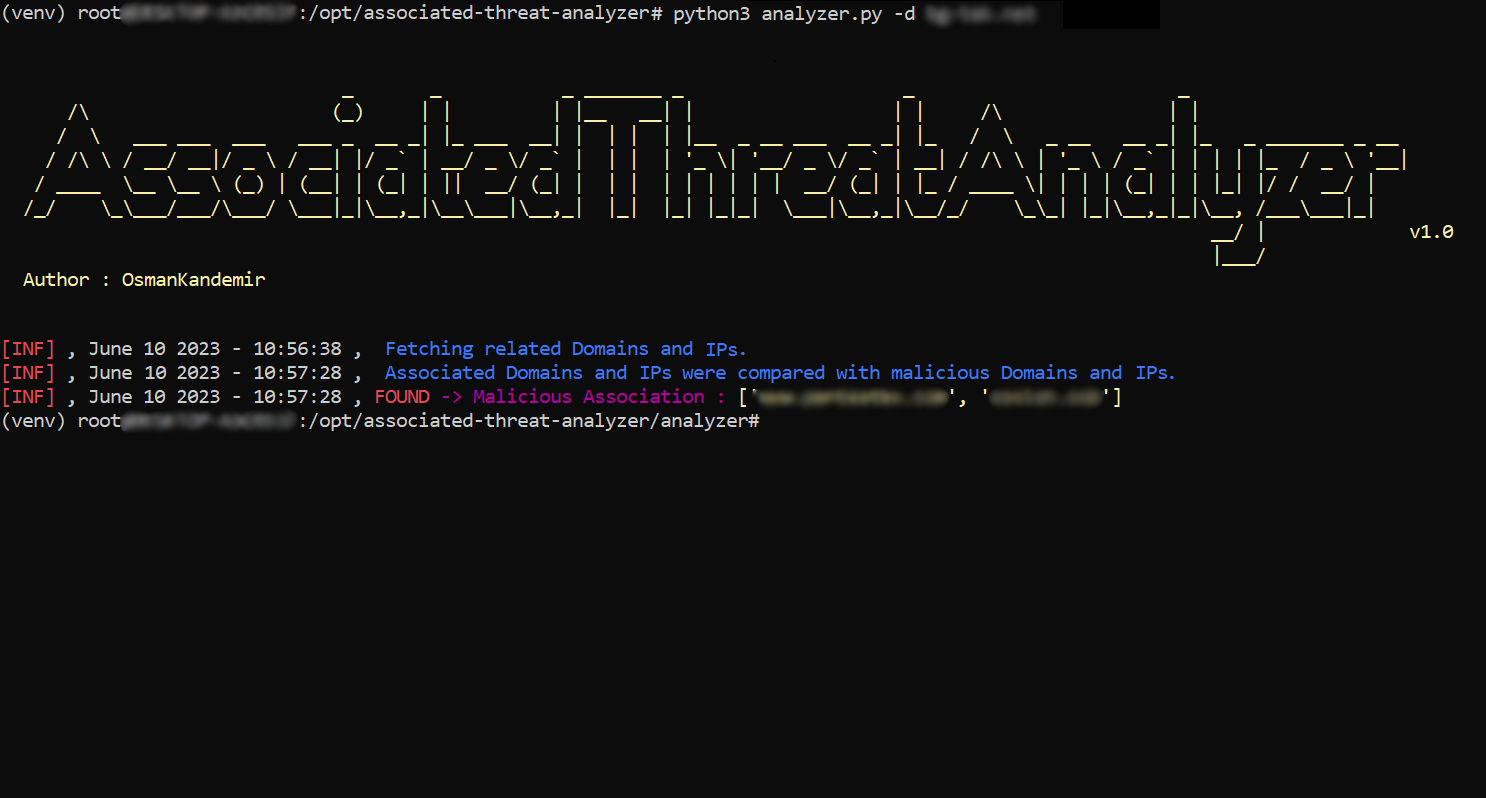
Скриншот

Screenshot

Установка

Из Git

git clone https://github.com/OsmanKandemir/associated-threat-analyzer.git
cd associated-threat-analyzer && pip3 install -r requirements.txt
python3 analyzer.py -d target-web.com

Из Dockerfile

Вы можете запустить это приложение в контейнере после сборки Dockerfile.

Предупреждение: Если вы хотите запустить Docker-контейнер, associated threat analyzer рекомендует использовать ваши собственные списки вредоносных IP и доменов, так как сопровождающий может не обновлять списки по умолчанию в образе Docker.
docker build -t osmankandemir/threatanalyzer .
docker run osmankandemir/threatanalyzer -d target-web.com

Из DockerHub

docker pull osmankandemir/threatanalyzer
docker run osmankandemir/threatanalyzer -d target-web.com

Использование

-d DOMAIN , --domain DOMAIN Input Target. --domain target-web1.com
-t DOMAINSFILE, --DomainsFile Malicious Domains List to Compare. -t SampleMaliciousDomains.txt
-i IPSFILE, --IPsFile Malicious IPs List to Compare. -i SampleMaliciousIPs.txt
-o JSON, --json JSON  JSON output. --json

ВЫПОЛНЕНО

  • Сканирование вашего доменного адреса на первом уровне глубины.

СПИСОК ДЕЛ

  • Сканирование статических файлов третьего уровня или большего уровня глубины для целевого веб-приложения.
Другой связанный проект GitHub. Вы можете взглянуть.
Находит связанные домены и IPv4-адреса для проведения разведки угроз после того, как Indicator-Intelligence v1.1.1 соберет статические файлы

https://github.com/OsmanKandemir/indicator-intelligence

Источники вредоносных IP и доменов по умолчанию

https://github.com/stamparm/blackbook

https://github.com/stamparm/ipsum

Разработка и вклад

Смотрите; CONTRIBUTING.md

Лицензия

Copyright (c) 2023 Osman Kandemir
Под лицензией GPL-3.0.

Пожертвования

Если вам нравится Associated Threat Analyzer и вы хотите поддержать, вы можете использовать функцию Buy A Coffee или Github Sponsors для разработчика, используя кнопку ниже.

Или

Спонсируйте меня : https://github.com/sponsors/OsmanKandemir 😊
Buy Me A Coffee

Ваша поддержка будет очень оценена😊

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    343
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →