Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/olafhartong/threathunting
Фиды и агрегаторы угрозСбор информацииРазведка угрозОбучение и ОбразованиеРеагирование на Инциденты
GitHubolafhartong/threathunting

ThreatHunting

Приложение Splunk, сопоставленное с MITRE ATT&CK, для проведения охоты за угрозами.

Репозиторий
1.2k179533 лет назадПроверено Kitploit
Поделиться

Logo

ThreatHunting | Приложение Splunk, сопоставленное с MITRE ATT&CK для направления ваших охот за угрозами

license Maintenance GitHub last commit Arsenal Arsenal Twitter

Это приложение Splunk, содержащее несколько дашбордов и более 130 отчетов, которые помогут вам начать исследовать индикаторы для охоты.

Вам, очевидно, нужно загружать данные Sysmon в Splunk; хорошую конфигурацию можно найти здесь

Примечание: Это приложение не является волшебной пулей; оно потребует настройки и настоящей исследовательской работы, чтобы быть по-настоящему эффективным в вашей среде. Постарайтесь стать лучшими друзьями с вашими системными администраторами. Они смогут объяснить многие первоначально обнаруженные индикаторы.

Особая благодарность MITRE за создание фреймворка ATT&CK!

Pull request'ы / issue тикеты и новые дополнения будут очень приветствоваться!

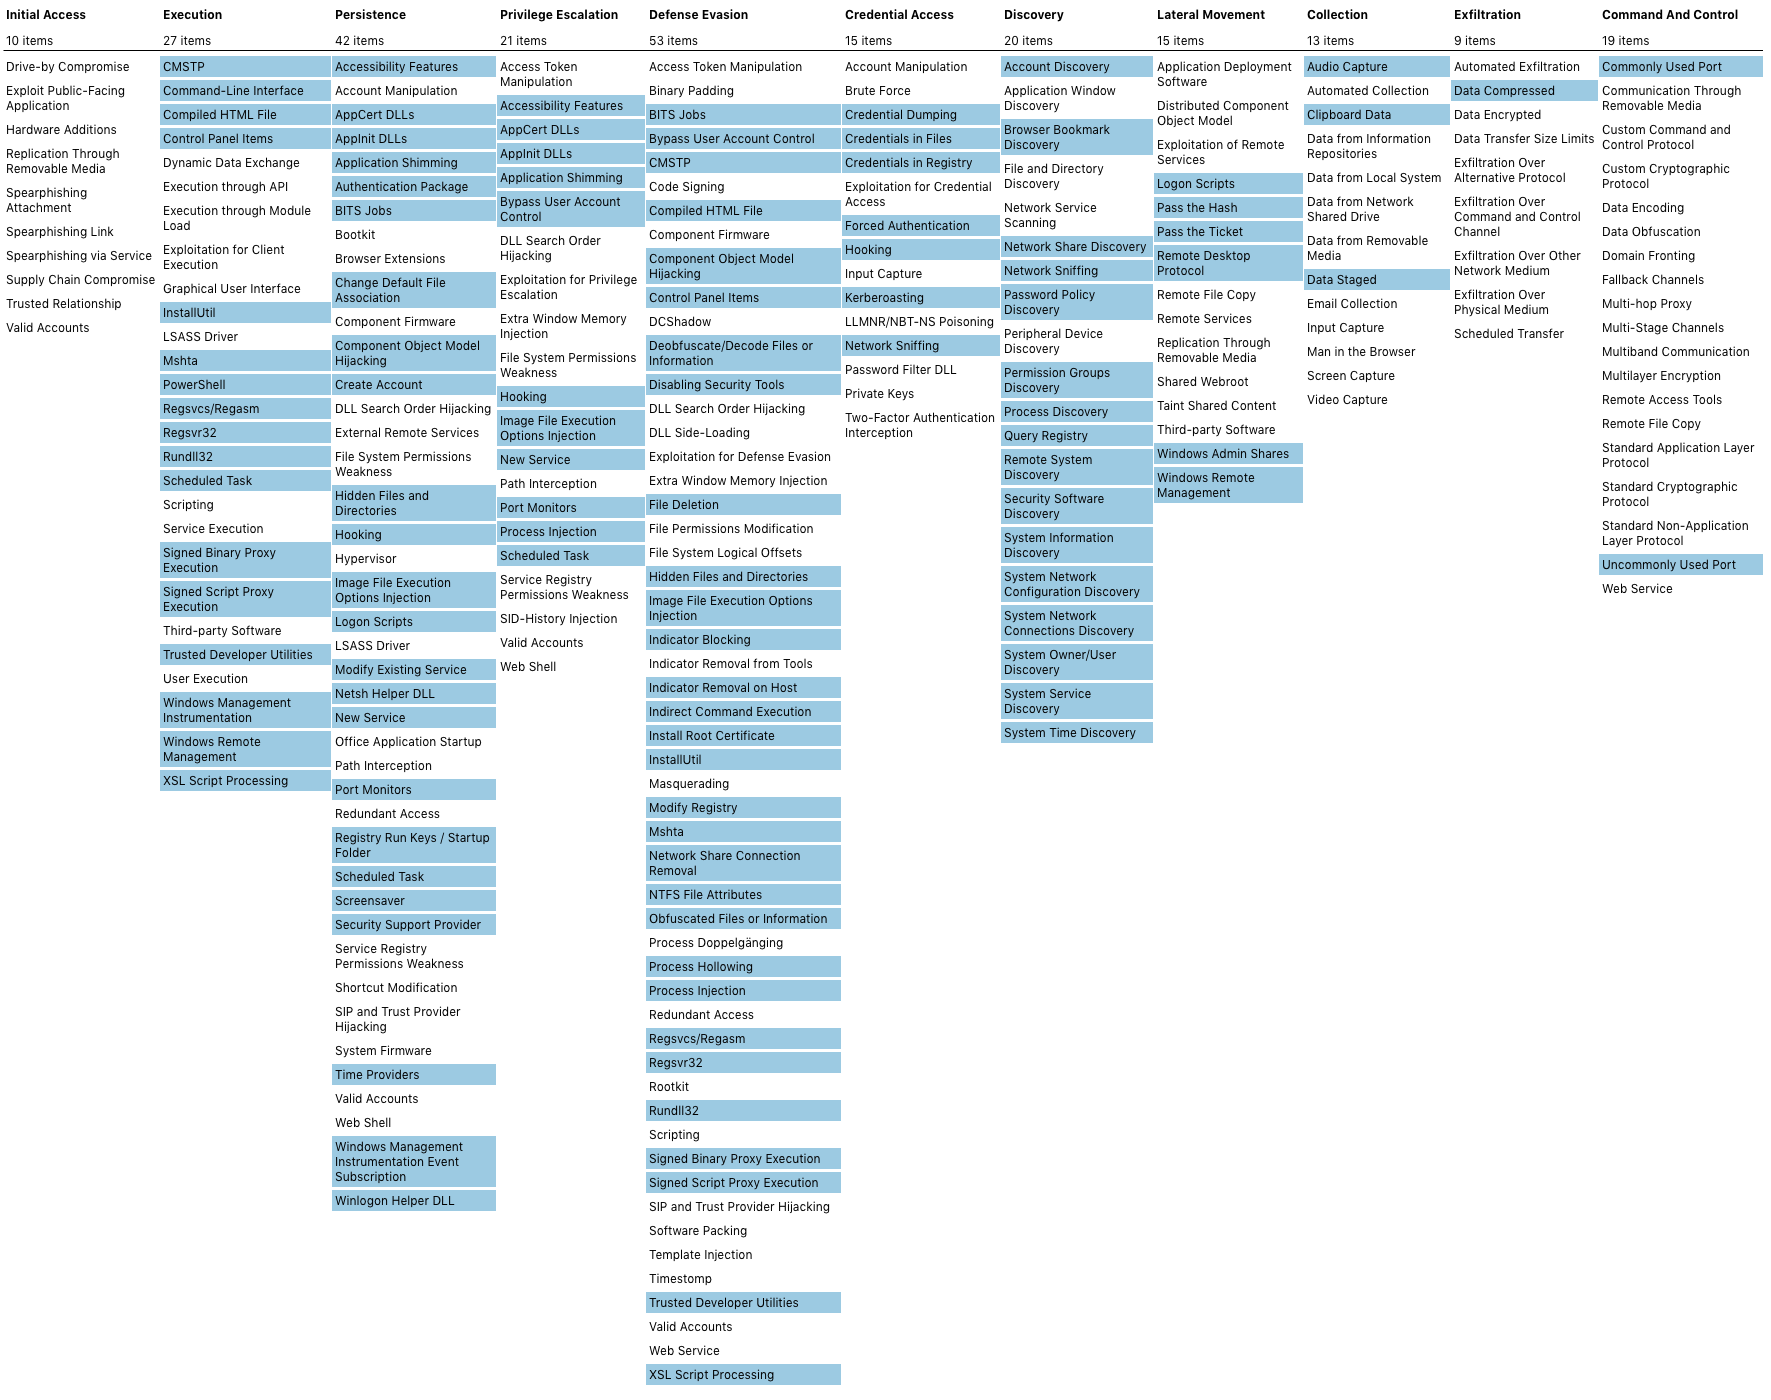
Mitre ATT&CK

Я стремлюсь сопоставить все поиски с фреймворком ATT&CK. Текущий экспорт ATT&CK Navigator, содержащий все связанные конфигурации, находится здесь и может быть просмотрен здесь Mapping
Необходимые действия после развертывания

  • Выполните все шаги на странице "О приложении" в приложении, убедитесь, что все требования выполнены.
  • Убедитесь, что индекс threathunting присутствует на ваших индексаторах
  • Отредактируйте макросы в соответствии с вашей средой > https://YOURSPLUNK/en-US/manager/ThreatHunting/admin/macros (убедитесь, что sourcetype указан правильно)
  • Приложение поставляется без файлов поиска белого списка, вам нужно создать их самостоятельно. Это сделано для того, чтобы вы случайно не перезаписали их при обновлении приложения.
  • Установите CSV-файлы поиска или создайте их самостоятельно; пустые CSV-файлы находятся здесь

Пошаговое руководство, любезно написанное Kirtar Oza, можно найти здесь

Использование

Более подробное объяснение всех функций можно найти здесь или в этой статье блога

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →