Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
NoArgs — Инструмент для перехвата Windows API, который динамически подменяет и скрывает аргументы процессов с помощью библиотеки Detours и манипуляции PEB, обеспечивая скрытное создание процессов для операций red team. | Kitploit
Инструменты/GitHubGitHub/oh-az/noargs
Оборонительные ИнструментыRed TeamingБезопасность API
GitHuboh-az/noargs

NoArgs

Инструмент для перехвата Windows API, который динамически подменяет и скрывает аргументы процессов с помощью библиотеки Detours и манипуляции PEB, обеспечивая скрытное создание процессов для операций red team.

Репозиторий
15223402 лет назадПроверено Kitploit
Поделиться

NoArgs: Манипуляция и сокрытие аргументов процессов

Twitter: @AzizWho

Отказ от ответственности: Только для образовательных целей

Этот инструмент предназначен исключительно для образовательных целей. Я не несу ответственности за любое неправомерное использование, и все пользователи должны соблюдать действующее законодательство. Незаконное использование запрещено.

Введение

NoArgs — это инструмент, предназначенный для динамической подмены и сокрытия аргументов процессов, оставаясь незамеченным. Это достигается путем перехвата API Windows для динамического манипулирования внутренними механизмами Windows на лету. Это позволяет NoArgs незаметно изменять аргументы процессов.

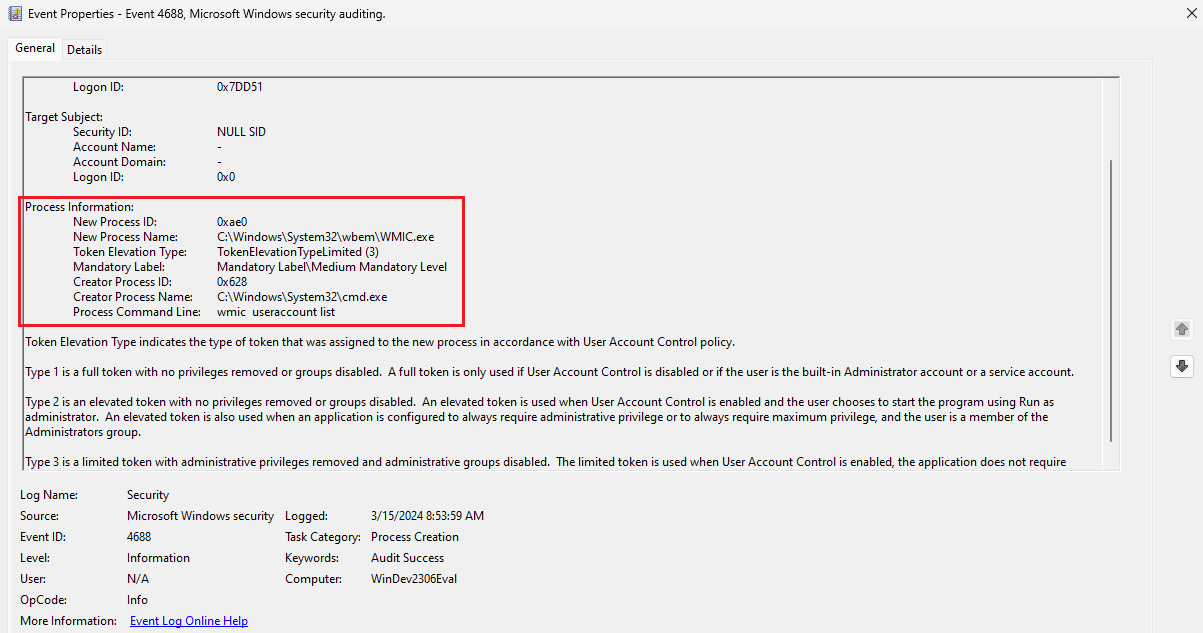
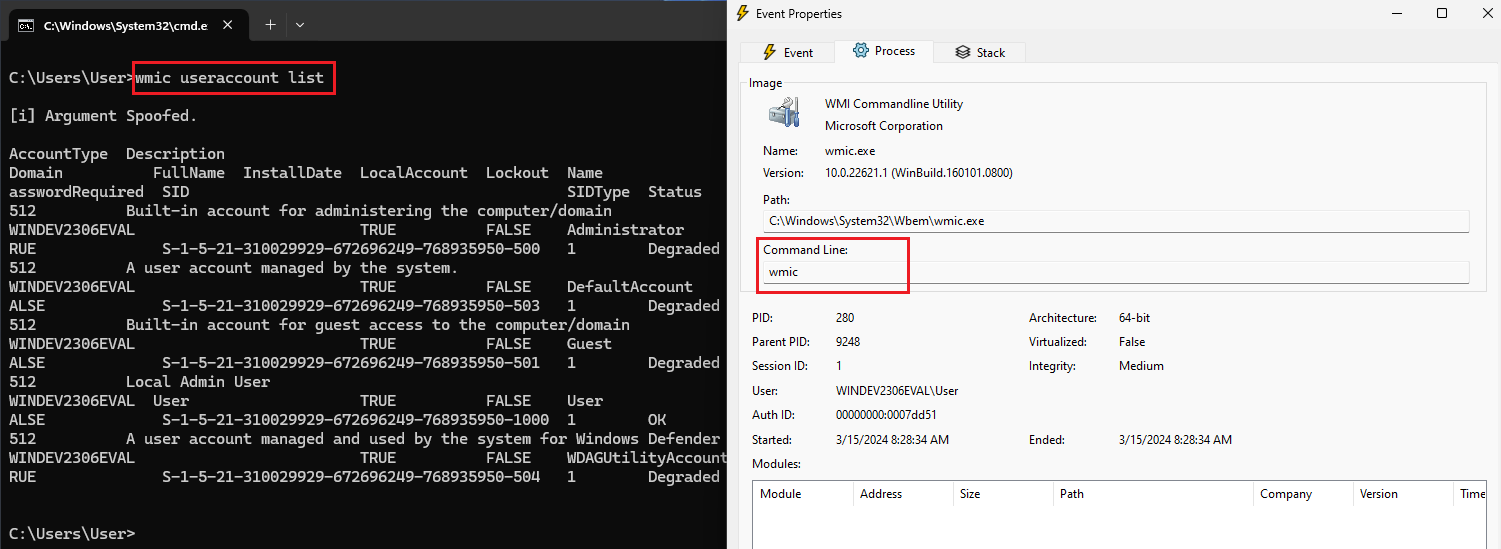
Стандартная cmd-строка:

Capture

Журналы событий Windows:

Capture4

Использование NoArgs:

Capture2

Журналы событий Windows:

Capture3

Обзор функциональности

Инструмент в основном работает путем перехвата вызовов создания процессов, выполняемых функцией Windows API CreateProcessW. Когда запускается процесс, эта функция отвечает за порождение нового процесса вместе с любыми указанными аргументами командной строки. Инструмент вмешивается в этот поток создания процесса, гарантируя, что аргументы будут скрыты или изменены до запуска нового процесса.

Механизм перехвата

Перехват CreateProcessW осуществляется с помощью Detours — популярной библиотеки для перехвата и перенаправления функций Win32 API. Detours позволяет перенаправлять вызовы функций на пользовательские реализации, сохраняя при этом исходную функциональность. Перехватывая CreateProcessW, инструмент может перехватывать запросы на создание процесса и выполнять свою пользовательскую логику до того, как процесс будет запущен.

Манипуляция блоком окружения процесса (PEB)

Блок окружения процесса (PEB) — это структура данных, используемая Windows для хранения информации об окружении процесса и состоянии его выполнения. Инструмент использует PEB для манипуляции аргументами командной строки вновь созданных процессов. Изменяя информацию командной строки, хранящуюся в PEB, инструмент может изменять или скрывать аргументы, передаваемые процессу.

Демонстрация: Запуск Mimikatz и передача ему аргументов:

Представление Process Hacker: 2024-03-15 09-35-11

Все аргументы динамически скрываются

Представление Process Monitor: 2024-03-15 09-38-01

Техническая реализация

  1. Внедрение в командную строку (cmd): Инструмент внедряет свой код в процесс командной строки, встраивая его как позиционно-независимый код (PIC). Это обеспечивает бесшовную интеграцию в адресное пространство cmd, гарантируя скрытую работу без привязки к конкретным адресам памяти. (Только для обфусцированного исполняемого файла на странице релизов)

  2. Перехват Windows API: Используются Detours для перехвата вызовов функции CreateProcessW. Перенаправляя поток выполнения в пользовательскую реализацию, инструмент может выполнять свою логику до вызова исходной функции Windows API.

  3. Пользовательская функция создания процесса: При перехвате вызова CreateProcessW выполняется пользовательская функция, которая создает новый процесс и при необходимости манипулирует его аргументами.

  4. Изменение PEB: Внутри пользовательской функции создания процесса осуществляется доступ и изменение блока окружения процесса (PEB) вновь созданного процесса для достижения цели манипуляции или сокрытия аргументов процесса.

  5. Перенаправление выполнения: После завершения манипуляций выполнение плавно возвращается в командную строку (cmd) без каких-либо прерываний. Это динамическое перенаправление гарантирует, что последующие команды будут незаметно изменены, избегая механизмов обнаружения и регистрации, которые полагаются на получение информации о процессе из PEB.

Установка и использование:

Вариант 1: Скомпилировать DLL NoArgs:

  • Необходимо установить Microsoft Detours.

  • Скомпилируйте DLL.

  • Внедрите скомпилированную DLL в любой экземпляр cmd для динамического манипулирования аргументами вновь создаваемых процессов.

Вариант 2: Загрузите скомпилированный исполняемый файл (готовый к работе) со страницы релизов.

Ссылки:

  • https://en.wikipedia.org/wiki/Microsoft_Detours
  • https://github.com/microsoft/Detours
  • https://blog.xpnsec.com/how-to-argue-like-cobalt-strike/
  • https://www.ired.team/offensive-security/code-injection-process-injection/how-to-hook-windows-api-using-c++
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    343
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →