
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-39459 — Real Estate 7 <= 3.5.2 - Неаутентифицированное повышение привилегий | Kitploit

Инструменты/GitHubGitHub/nxploited/cve-2025-39459
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubnxploited/cve-2025-39459

CVE-2025-39459

Real Estate 7 <= 3.5.2 - Неаутентифицированное повышение привилегий
Репозиторий
11318 месяцев назадЕщё не проверено
Поделиться

CVE-2025-39459

Real Estate 7 <= 3.5.2 — Неаутентифицированное повышение привилегий

🧨 CVE-2025-39459 — Real Estate 7 (<= 3.5.2) Неаутентифицированное повышение привилегий

Nxploited

📌 Обзор

Этот репозиторий содержит PoC-инструмент на Python для CVE-2025-39459, затрагивающего тему WordPress Real Estate 7 версий <= 3.5.2.

Уязвимость позволяет неаутентифицированному атакующему зарегистрировать нового пользователя и повысить привилегии до администратора, что приводит к полной компрометации сайта.

  • Продукт: Real Estate 7 (тема WordPress)
  • Уязвимость: Неаутентифицированное повышение привилегий
  • Затронутые версии: <= 3.5.2
  • CVE: CVE-2025-39459
  • CVSS: 9.8 (Критический)

Telegram: @Kxploit
Telegram-канал: https://t.me/KNxploited


⚙️ Как это работает (высокоуровнево)

Скрипт:

  1. Читает цели из файла (по умолчанию: list.txt)
  2. Для каждой цели запрашивает страницу регистрации, чтобы извлечь nonce (ct_register_nonce)
  3. Отправляет сформированный запрос к wp-admin/admin-ajax.php (action=ct_add_new_member) с:
    • случайными именем пользователя/email
    • фиксированным паролем (по умолчанию: xplpass)
    • ролью администратор, указанной в полезной нагрузке
  4. Если эксплуатация успешна, созданные учётные данные сохраняются в success_results.txt
  5. Ответы отладки записываются в debug_responses/ для устранения неполадок и проверки

🧰 Возможности

  • Многопоточное сканирование/эксплуатация (настраиваемое количество потоков)
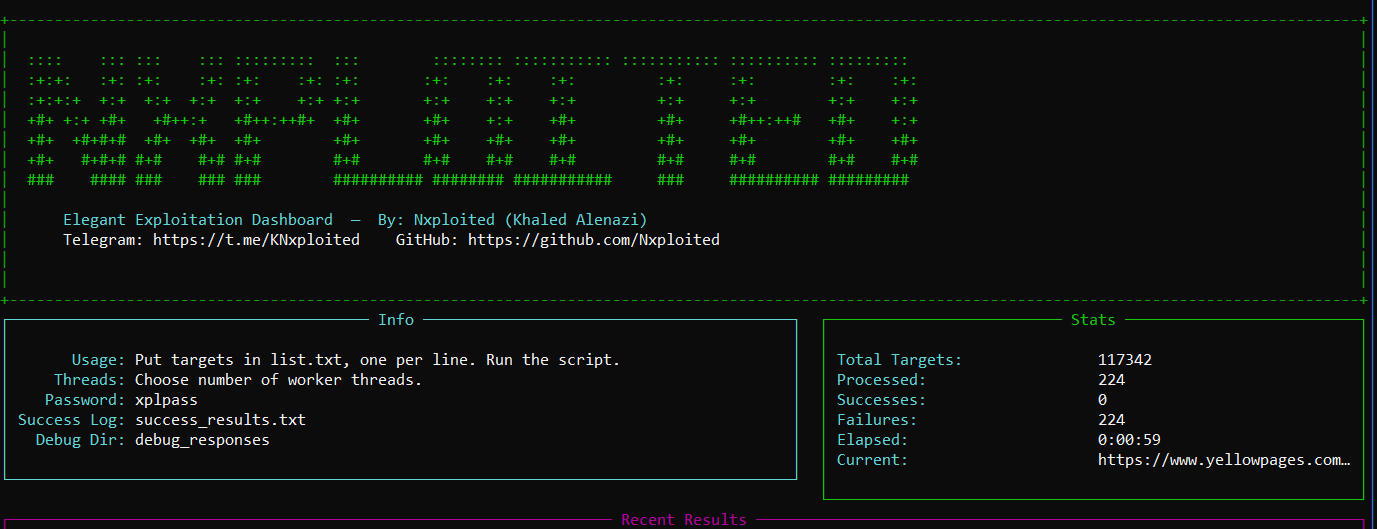
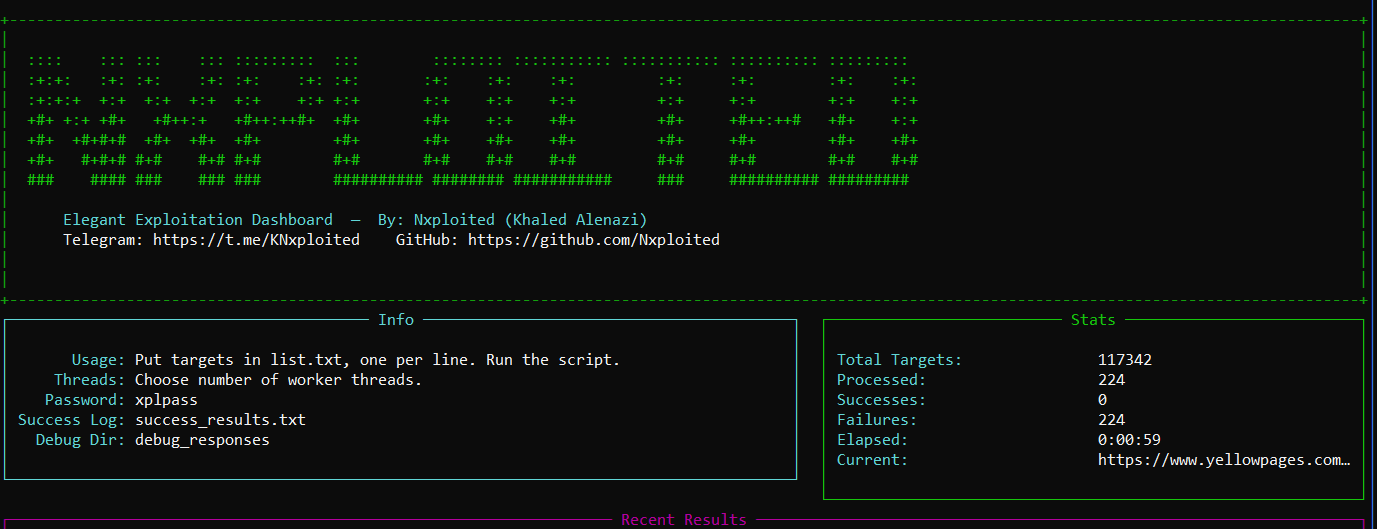
  • Чистая панель на основе Rich:
    • статистика всего/обработано/успешно/неудачно
    • текущая цель
    • таблица последних результатов
  • Автоматическое извлечение nonce
  • Автоматическая генерация учётных данных (префикс: Nxploited_####)
  • Ведутся журналы вывода:
    • success_results.txt для успешных попыток
    • debug_responses/ для перехваченных ответов сервера

✅ Требования

  • Python 3.9+ рекомендуется
  • Зависимости:
    • requests
    • urllib3
    • rich

Установка:

pip install -r requirements.txt

Если у вас нет requirements.txt, установите напрямую:

pip install requests urllib3 rich

🚀 Использование

1) Подготовьте цели

Создайте list.txt (по одной цели на строку):

https://example.com
http://target.tld
target-without-scheme.com

Инструмент автоматически добавит http://, если схема отсутствует.

2) Запуск

python3 CVE-2025-39459.py

Вас попросят ввести:

  • Имя файла с целями (по умолчанию: list.txt)
  • Количество потоков (по умолчанию: 10)

📁 Выходные файлы

  • success_results.txt
    Содержит скомпрометированные цели и созданные учётные данные в виде:

    https://target | USER: Nxploited_1234 | PASS: xplpass | EMAIL: [email protected]
    
  • debug_responses/
    Сохраняет необработанные ответы для каждой цели (полезно, когда отсутствует nonce, не удаётся разобрать JSON или тема не установлена).


🛠️ Примечания по настройке

Ключевые значения по умолчанию внутри скрипта:

  • Пароль: xplpass
  • Префикс имени пользователя: Nxploited
  • Количество потоков по умолчанию: 10
  • Запросы:
    • verify=False (проверка TLS отключена)
    • timeout ~ 16s

Если нужно настроить скорость/стабильность:

  • Уменьшите количество потоков для более медленных сетей
  • Увеличьте таймаут, если цели отвечают медленно

🔎 Детали уязвимости

Real Estate 7 <= 3.5.2 — Неаутентифицированное повышение привилегий

Описание
Тема WordPress Real Estate 7 уязвима к повышению привилегий во всех версиях до 3.5.2 включительно. Это позволяет неаутентифицированным атакующим повысить свои привилегии до уровня администратора.

  • CVE: CVE-2025-39459
  • CVSS: 9.8 (Критический)
  • Автор: Nxploited
  • Telegram: @Kxploit
  • Telegram-канал: https://t.me/KNxploited

⚠️ Отказ от ответственности

Этот проект предоставляется исключительно для образовательных и авторизованных целей тестирования безопасности.
Вы несёте ответственность за соблюдение всех применимых законов и нормативных актов.
Не используйте этот инструмент против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения.
Авторы не несут ответственности за неправомерное использование или ущерб, причинённый данным инструментом.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




