

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-15474 — Уязвимость типа «отказ в обслуживании» в умном замке AuntyFey BLE позволяет неаутентифицированным флудом подключений блокировать легитимных пользователей. CVE-2025-15474 | Kitploit
Инструменты/GitHubGitHub/nsm-barii/cve-2025-15474
Безопасность BluetoothБезопасность IoTАнализ уязвимостейЭксплуатацияБезопасность беспроводных сетейБезопасность оборудования и IoTОбучение и Образование
GitHubnsm-barii/cve-2025-15474

CVE-2025-15474

Уязвимость типа «отказ в обслуживании» в умном замке AuntyFey BLE позволяет неаутентифицированным флудом подключений блокировать легитимных пользователей. CVE-2025-15474

Репозиторий
45010 месяцев назадЕщё не проверено
Поделиться

Уязвимость типа «Отказ в обслуживании» (DoS) для умного замка с BLE

Флуд неаутентифицированных подключений Bluetooth Low Energy (BLE) может надёжно помешать легитимным пользователям открыть устройство, прерывая ввод на клавиатуре и вызывая повторяющиеся состояния блокировки.


📌 Краткое описание

Этот репозиторий документирует уязвимость «Отказ в обслуживании» (DoS), затрагивающую коммерческий умный замок с BLE
(Товар на Amazon).

Устройство использует статический BLE MAC-адрес (без RPA) и принимает неаутентифицированные попытки подключения.
Путём многократного инициирования BLE-подключений в цикле злоумышленник может нарушить процесс аутентификации на клавиатуре замка, не давая пользователям завершить ввод PIN-кода.

Это поведение вызвано не неверными попытками ввода пароля — пользователь не успевает ввести PIN до того, как устройство принудительно переходит в состояние блокировки.


🔥 Воздействие

  • ❌ Препятствует легитимным пользователям открыть устройство
  • ⛔ Клавиатура перестаёт реагировать во время ввода
  • 🔁 Принудительная блокировка происходит каждые 10–15 секунд
  • 🧠 Блокировка вызывается помехами BLE, а не неверными попытками PIN
  • 🔓 Работает как с настройками по умолчанию, так и с пользовательскими
  • 📡 Цель использует статический MAC-адрес, что позволяет постоянно отслеживать устройство
  • 🚫 Не требуется сопряжения или аутентификации

Пока атака продолжается, устройство остаётся фактически непригодным к использованию.


🧪 Предварительные условия для атаки

  • Linux с поддержкой BLE
  • Python 3.x
  • bleak библиотека Python
  • MAC-адрес цели (устройство должно транслировать его после нажатия физической кнопки)

🚀 Доказательство концепции (PoC)

Шаг 1: Установка зависимостей

python3 -m venv venv
source venv/bin/activate
pip install bleak

Шаг 2: Запуск атаки

python3 poc.py -m <target_mac>

Это инициирует неаутентифицированные попытки BLE-подключения в цикле.
Замок становится непригодным, постоянно прерывая ввод пользователя и вызывая блокировку.


📷 Демонстрация

Ниже приведён стоп-кадр из сессии реальной атаки, при которой клавиатура устройства стала неработоспособной:
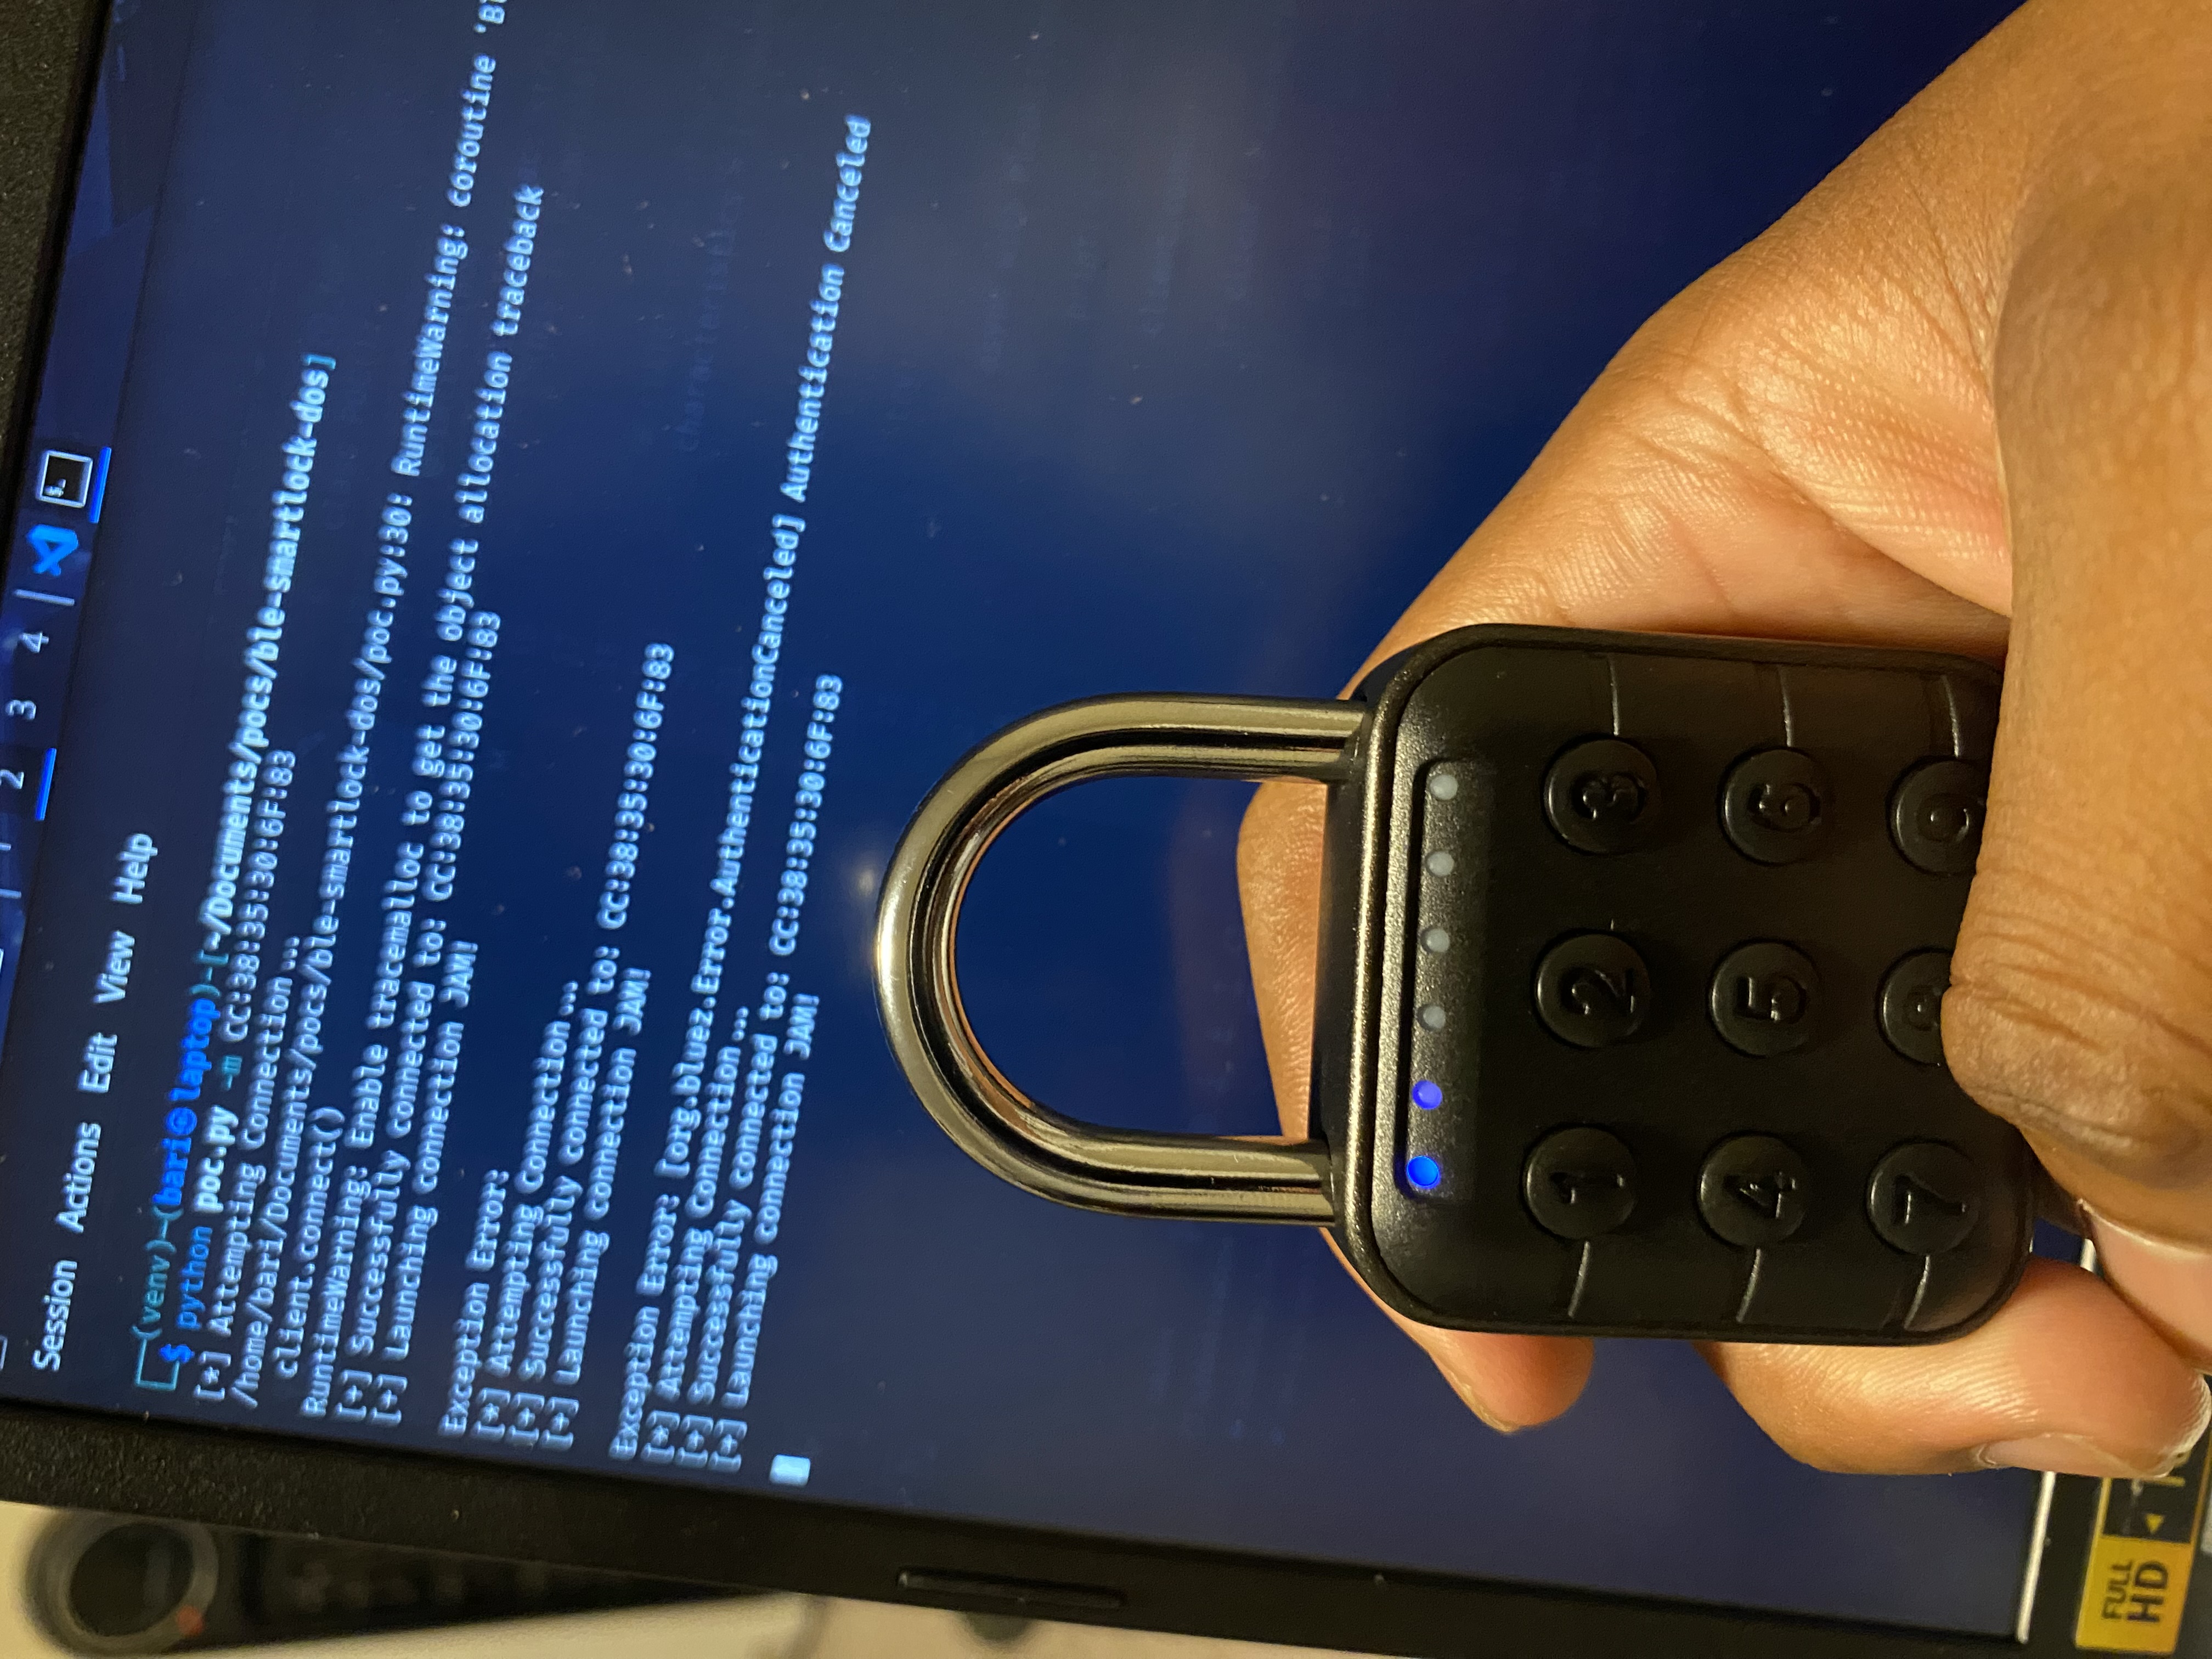
Attack in action


🛑 Правовое предупреждение

Это доказательство концепции предоставляется исключительно в образовательных целях и для ответственного раскрытия информации.

  • Не тестируйте на устройствах, которые вам не принадлежат или на которые у вас нет разрешения
  • Этот инструмент не должен использоваться для вредоносной деятельности
  • Автор не несёт ответственности за неправомерное использование

Эта уязвимость ответственно сообщается вендору и соответствующим органам CVE.


🕒 Временная шкала раскрытия

  • Уязвимость обнаружена: 2025
  • Сообщено: MITRE + VulnCheck
  • Статус CVE: Назначен
  • Исследователь: nsm_barii
    GitHub: https://github.com/nsm-barii

🔗 Ссылки

  • Товар на Amazon: https://www.amazon.com/dp/B0F9L1M4XG
  • Репозиторий GitHub: https://github.com/nsm-barii/CVE-2025-34462
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





