
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/noraj/oscp-exam-report-template-markdown
Тестирование на ПроникновениеУтилиты и фреймворкиОбучение и Образование
GitHubnoraj/oscp-exam-report-template-markdown

OSCP-Exam-Report-Template-Markdown

📙 Шаблоны Markdown для отчетов об экзаменах Offensive Security OSCP, OSWE, OSCE, OSEE, OSWP

Репозиторий
Сайт
4.2k8371333 месяцев назадПроверено Kitploit
Поделиться

Шаблон отчёта об экзамене Offensive Security в Markdown

Rawsec's CyberSecurity Inventory GitHub stars GitHub forks GitHub license

Я создал шаблон отчёта об экзамене Offensive Security в Markdown, чтобы LaTeX, Microsoft Office Word, LibreOffice Writer больше не понадобились на вашем экзамене Offensive Security OSCP, OSWE, OSEE, OSWP, OSEP, OSED, OSWA, OSDA, OSMR, OSTH, OSIR!

Теперь вы можете работать эффективнее и быстрее во время написания отчёта об экзамене!
  • 🚀 Ускорьте написание, не теряйте время в течение 24 часов составления отчёта об экзамене
  • ⭐ Никаких проблем с форматированием в WYSIWYG-редакторах, прощайте нежелательные пробелы и переносы строк из Microsoft Office Word и LibreOffice Writer
  • 📝 Используйте повторно свои заметки в Markdown, вы будете рады, что не придётся переформатировать жирный шрифт и курсив из ваших заметок в отчёт
  • 🔒 Готов к контролю версий, сохраните ваш шаблон в ЧАСТНОМ git-репозитории — у вас появится инкрементальный бэкап, контроль версий работает с Markdown (.md), так как это текст, но не с бинарными файлами (.doc, .odt)
  • 🖊️ Используйте ваш любимый редактор или приложение для заметок, с Markdown вы сможете использовать любимый редактор (VSCode, Atom и т.д.) или приложение для заметок (Vnote, QOwnNotes, Boostnote и т.д.) для написания отчёта, вам не придётся переключаться на Windows для использования MS Word
  • 🎩 Чистый и профессиональный стиль, профессионально выглядящий отчёт для вашей профессиональной сертификации
  • 👌 Без ошибок, используйте скрипт генерации для создания отчёта и архива, так вы не допустите ошибок в формате и имени файла для отправки

Примеры:

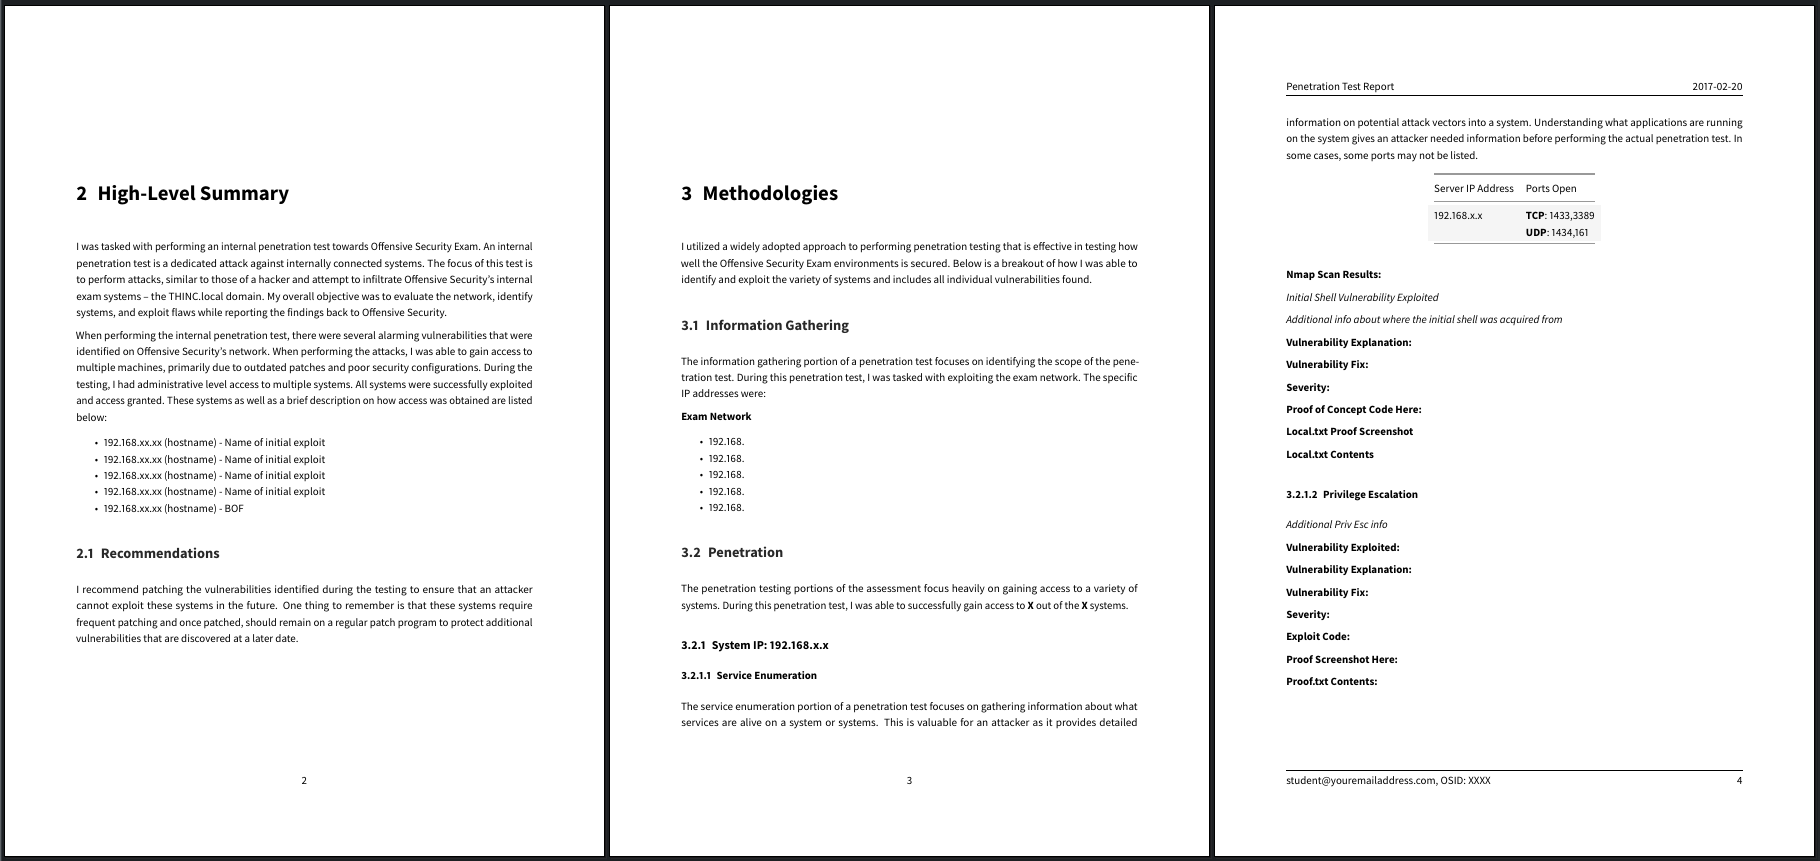
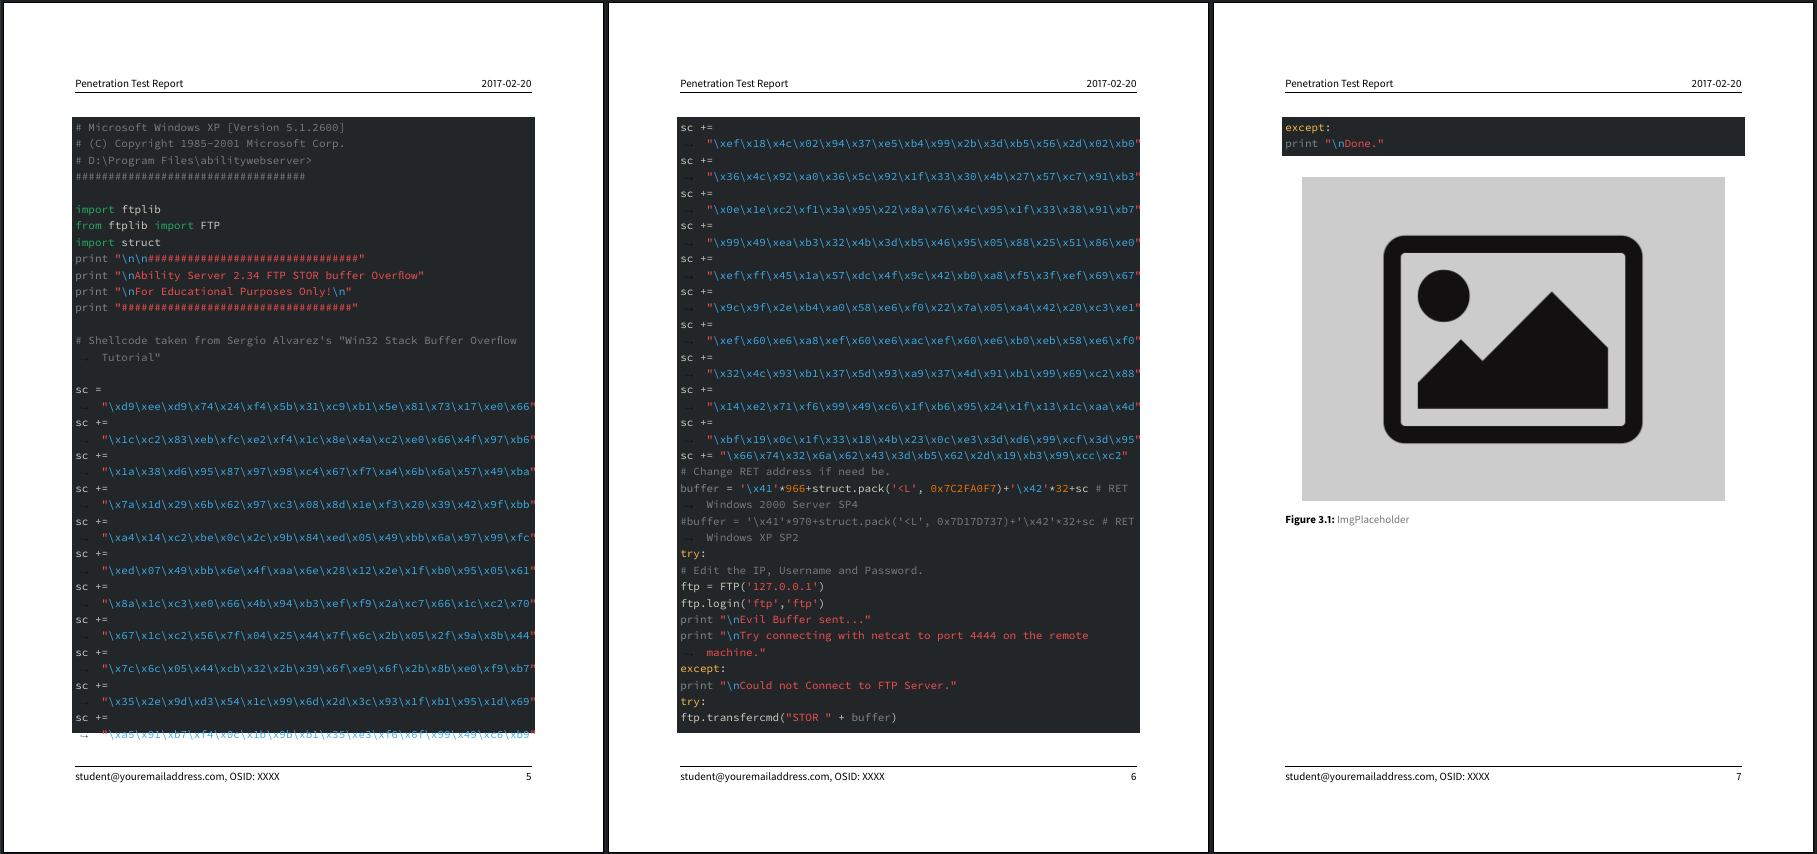
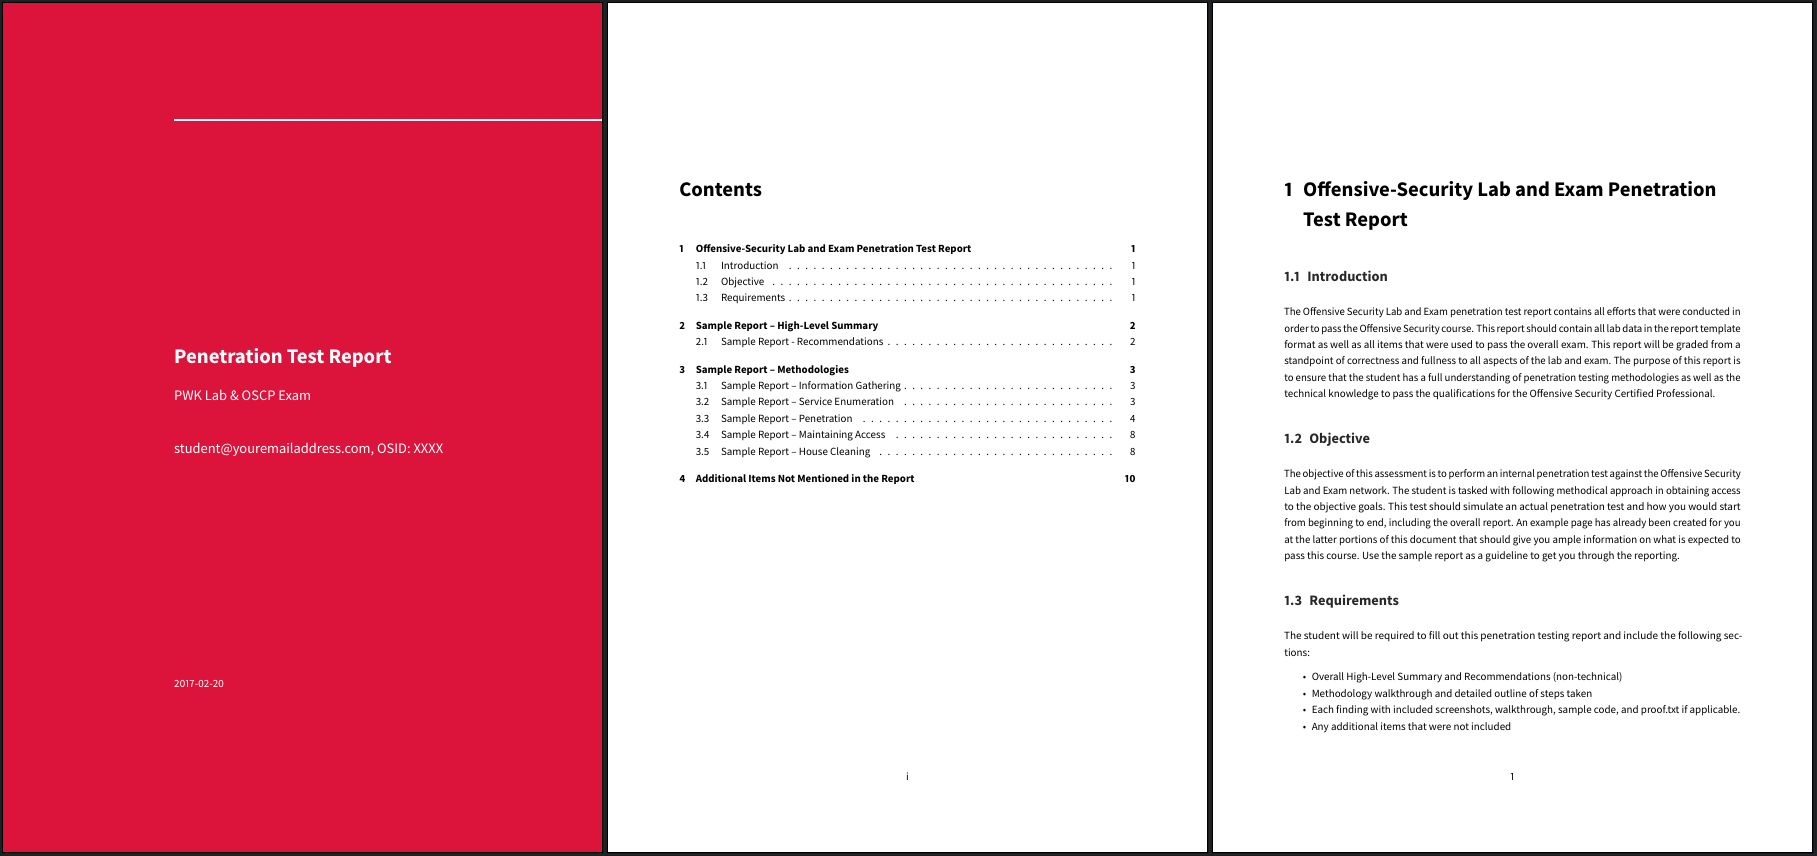
Улучшенный шаблон OSCP от whoisflynn версии 3.2
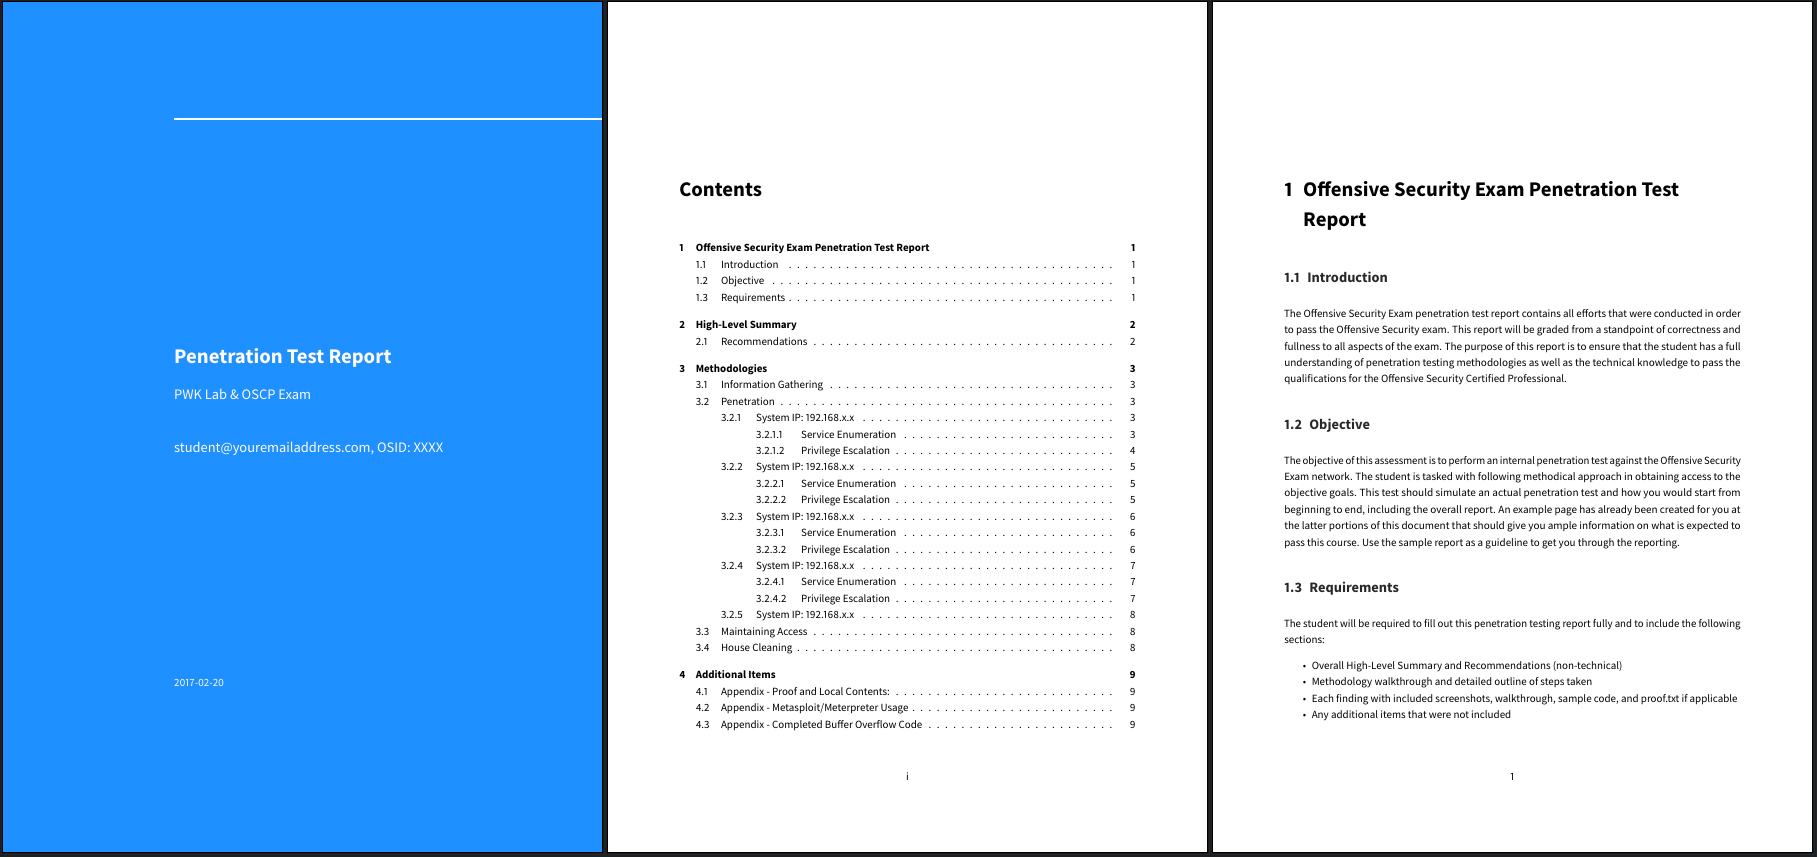
Официальный шаблон Offensive Security для OSCP версии 1
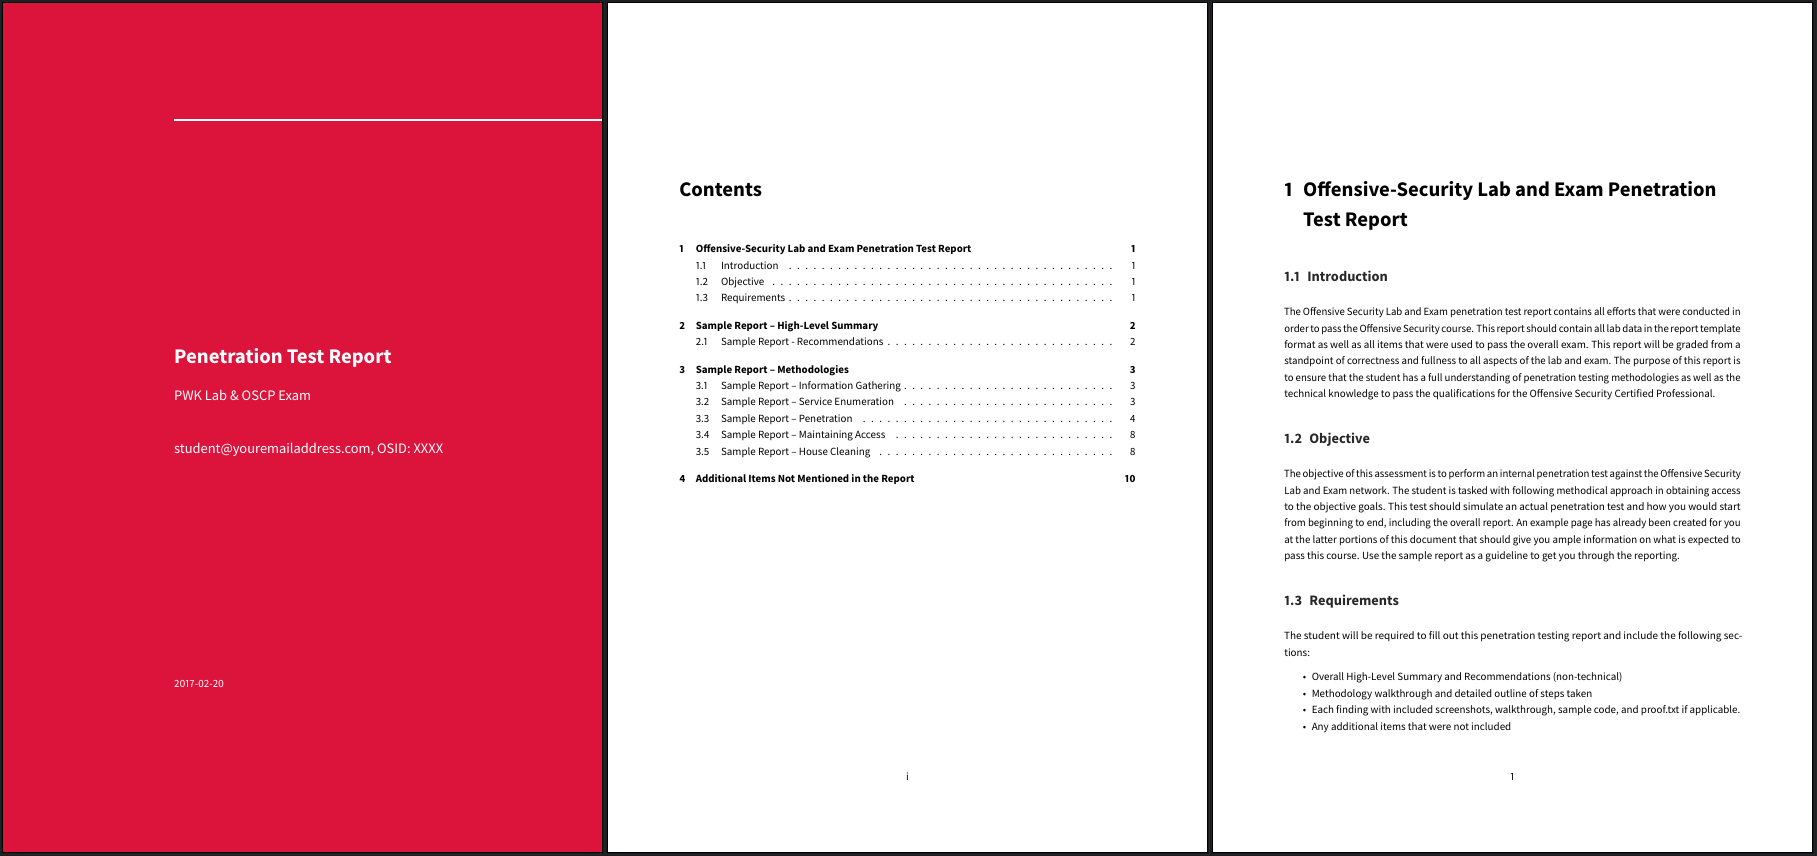
Требования

  • Pandoc
  • LaTeX (например, TeX Live) для получения pdflatex или xelatex
  • Eisvogel Pandoc LaTeX PDF Template
  • p7zip (если хотите использовать скрипт для создания архива)

Примеры для распространённых дистрибутивов:

  • ArchLinux: pacman -S p7zip haskell-pandoc texlive-basic texlive-fontsextra texlive-fontsrecommended texlive-latexextra
  • openSUSE: zypper in texlive-scheme-medium pandoc p7zip-full
  • Ubuntu: apt install texlive-latex-recommended texlive-fonts-extra texlive-latex-extra pandoc p7zip-full

Использование

Пишите свой отчёт в markdown.

Автоматическое

Имеется скрипт, который:

  1. Позволит вам выбрать шаблон
  2. Позволит выбрать стиль подсветки синтаксиса
  3. Сгенерирует PDF (+ опция предварительного просмотра)
  4. Сгенерирует 7z-архив
  5. Выведет MD5-хэш для проверки после загрузки

Выберите и скопируйте шаблон, который будете использовать для написания отчёта:

ruby osert.rb init

Сгенерируйте ваш PDF-отчёт и 7z-архив:

ruby osert.rb generate

[!TIP] Если вы запускаете генерацию несколько раз, возможно, вы захотите проверить опции (ruby osert.rb generate -h), чтобы сэкономить время на интерактивном запросе.

[!NOTE] osert доступен как официальный пакет в BlackArch Linux: pacman -S osert.

BlackArch package

Ручное

Сгенерировать PDF-отчёт из шаблона markdown:

pandoc src/OSCP-exam-report-template_whoisflynn_v3.2.md \
-o output/OSCP-OS-XXXXX-Exam-Report.pdf \
--from markdown+yaml_metadata_block+raw_html \
--template eisvogel \
--table-of-contents \
--toc-depth 6 \
--number-sections \
--top-level-division=chapter \
--highlight-style breezedark \
--resource-path=.:src

Вы можете изменить тему подсветки синтаксиса кода с помощью --highlight-style.

Цветовые наборы

Хорошо отображающиеся цветовые наборы, которые можно использовать в YAML frontmatter шаблона:

titlepage-colortitlepage-text-colortitlepage-rule-color
DC143C (Малиновый)FFFFFF (Белый)FFFFFF (Белый)
00FF7F (Весенне-зелёный)006400 Тёмно-зелёный000000 (Чёрный)
1E90FF (Синий Доджера)FFFAFA (Белый снег)FFFAFA (Белый снег)
483D8B (Тёмно-сине-серый)FFFAFA (Белый снег)FFFAFA (Белый снег)
FFD700 (Золотой)000000 (Чёрный)000000 (Чёрный)
FFEFD5 (Папайя-взбитые сливки)000000 (Чёрный)000000 (Чёрный)
FF8C00 (Тёмно-оранжевый)000000 (Чёрный)000000 (Чёрный)
FFEF96 (без названия)50394C (без названия)50394C (без названия)

Темы подсветки синтаксиса можно вывести с помощью pandoc --list-highlight-styles.

Доступные шаблоны

Шаблоны отчётов:

Тестирование на проникновение сетей:

  • OSCP
    • Официальный шаблон Offensive Security v1
    • Официальный шаблон Offensive Security v2
    • [whoisflynn][whoisflynn] улучшенный шаблон v3.2
  • OSWP
    • Официальный шаблон Offensive Security v1
  • OSEP
    • Официальный шаблон Offensive Security v1
    • [ceso][ceso] улучшенный шаблон v1

Веб-приложения:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →