Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
OpenVAS-Vulnerability-Assessment-Incident-Response — Проведена полная и быстрая оценка уязвимостей с использованием OpenVAS против Metasploitable2, выявлена критическая уязвимость бэкдора в vsftpd (CVE-2011-2523), а также разработана документация по локализации угрозы, исправлению и реагированию на инциденты. | Kitploit
Инструменты/GitHubGitHub/nitinsukthe-g/openvas-vulnerability-assessment-incident-response
РазведкаСканеры уязвимостейАнализ уязвимостейТестирование на ПроникновениеОбучение и ОбразованиеРеагирование на Инциденты
GitHubnitinsukthe-g/openvas-vulnerability-assessment-incident-response

OpenVAS-Vulnerability-Assessment-Incident-Response

Поделиться

Проведена полная и быстрая оценка уязвимостей с использованием OpenVAS против Metasploitable2, выявлена критическая уязвимость бэкдора в vsftpd (CVE-2011-2523), а также разработана документация по локализации угрозы, исправлению и реагированию на инциденты.

Репозиторий
405 месяцев назадЕщё не проверено

Операция SecureScan — оценка уязвимостей OpenVAS и реагирование на инциденты

OpenVAS Kali Linux Cybersecurity MITRE


Обзор проекта

Этот проект демонстрирует полный рабочий процесс оценки уязвимостей и реагирования на инциденты с использованием OpenVAS (Greenbone Vulnerability Manager) в контролируемой лабораторной среде кибербезопасности.

Оценка была проведена против Metasploitable2 и выявила критическую уязвимость — бэкдор в скомпрометированных исходных пакетах vsftpd (CVE-2011-2523).

Проект моделирует реальные обязанности SOC-аналитика, аналитика безопасности и специалиста по управлению уязвимостями, включая:

  • Обнаружение уязвимостей
  • Оценку рисков
  • Анализ критических уязвимостей
  • Локализацию инцидента
  • Планирование устранения
  • Подготовку отчётов по безопасности

Цели

✔ Настроить сканер уязвимостей OpenVAS

✔ Провести оценку уязвимостей

✔ Проанализировать критические результаты безопасности

✔ Исследовать CVE-2011-2523

✔ Оценить риски и влияние на безопасность

✔ Разработать стратегию устранения уязвимости

✔ Подготовить документацию по реагированию на инцидент


Лабораторная среда

КомпонентТехнология
Хост-платформаVirtualBox / VMware
Машина атакующегоKali Linux
Сканер уязвимостейOpenVAS / Greenbone
Целевая машинаMetasploitable2
Тип оценкиВнутренняя оценка уязвимостей
Профиль сканированияFull & Fast

Схема архитектуры

Host Machine
│
├── Kali Linux
│      └── OpenVAS Scanner
│
└── Metasploitable2
       └── Vulnerable Target

Используемые технологии

  • Kali Linux
  • OpenVAS / Greenbone
  • Metasploitable2
  • Сетевая инфраструктура Linux
  • Анализ CVE
  • MITRE ATT&CK
  • Реагирование на инциденты
  • Управление уязвимостями

Методология


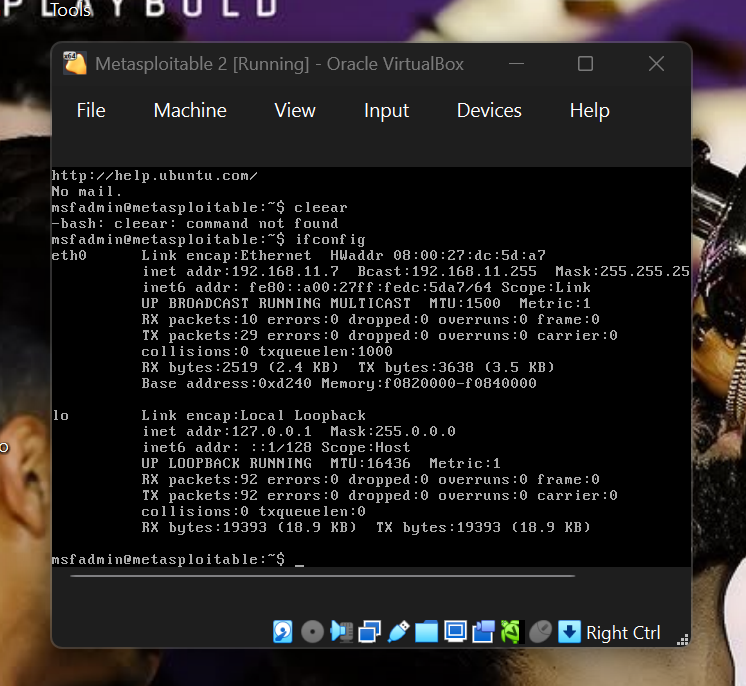
Шаг 1 — Определение IP-адреса Metasploitable2

Определите IP-адрес целевой системы.

Скриншот

IP Metasploitable


Шаг 2 — Проверка сетевого взаимодействия

Проверьте связь между Kali Linux и уязвимой целевой системой.

Скриншот

Тест ping


Шаг 3 — Добавление цели в OpenVAS

Перейдите:

Configuration → Targets

Создайте цель, используя IP-адрес Metasploitable2.

Скриншот

Добавление цели


Шаг 4 — Запуск сканирования уязвимостей

Перейдите:

Scans → Tasks

Создайте и запустите сканирование уязвимостей.

Используемая конфигурация:

Full and Fast

Скриншот

Быстрое сканирование


Шаг 5 — Мониторинг хода сканирования

Отслеживайте:

  • Ход сканирования
  • Результаты по уровню критичности
  • Статус выполнения

Скриншот

Ход сканирования


Шаг 6 — Анализ отчёта о сканировании

Изучите обнаруженные уязвимости и выявленные проблемы безопасности.

Перейдите:

Scans → Reports

Скриншот

Анализ отчёта


Результаты оценки уязвимостей


Анализ критичности результатов

Изучите распределение уровней критичности, выявленных в ходе сканирования.

Скриншот

Критичность результатов


Анализ критичности портов

Проанализируйте уязвимые сетевые службы и открытые порты.
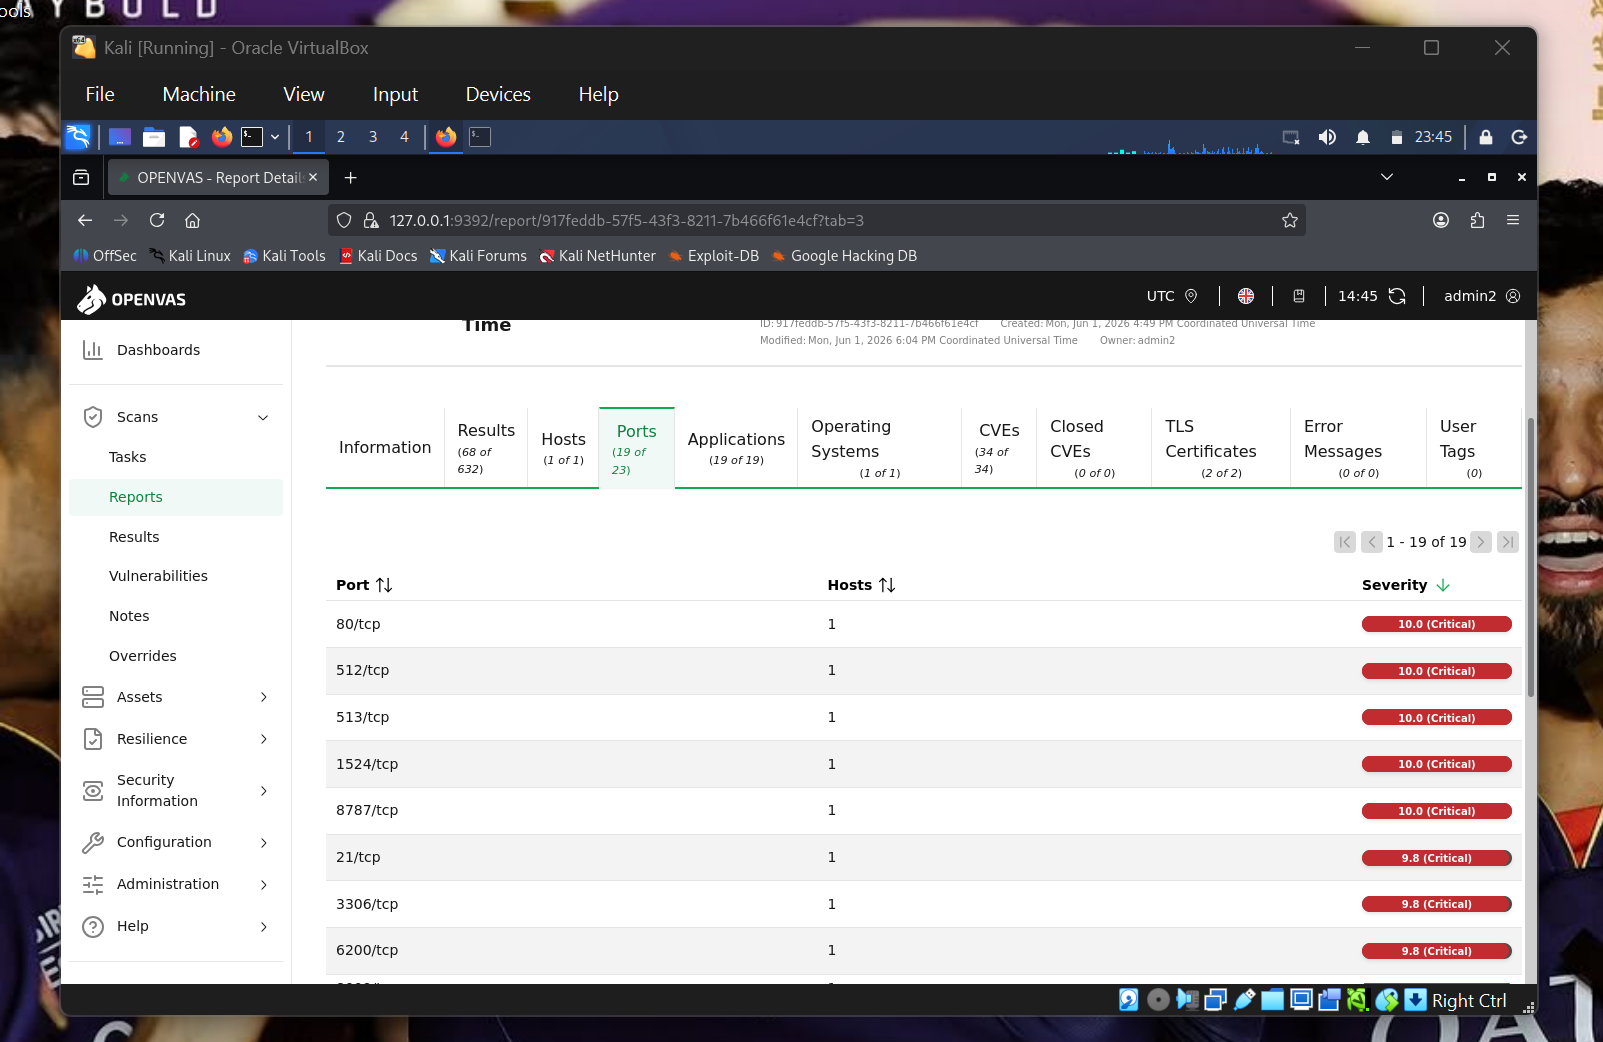
Скриншот

Критичность портов


Анализ критичности приложений

Изучите уязвимые приложения, обнаруженные OpenVAS.
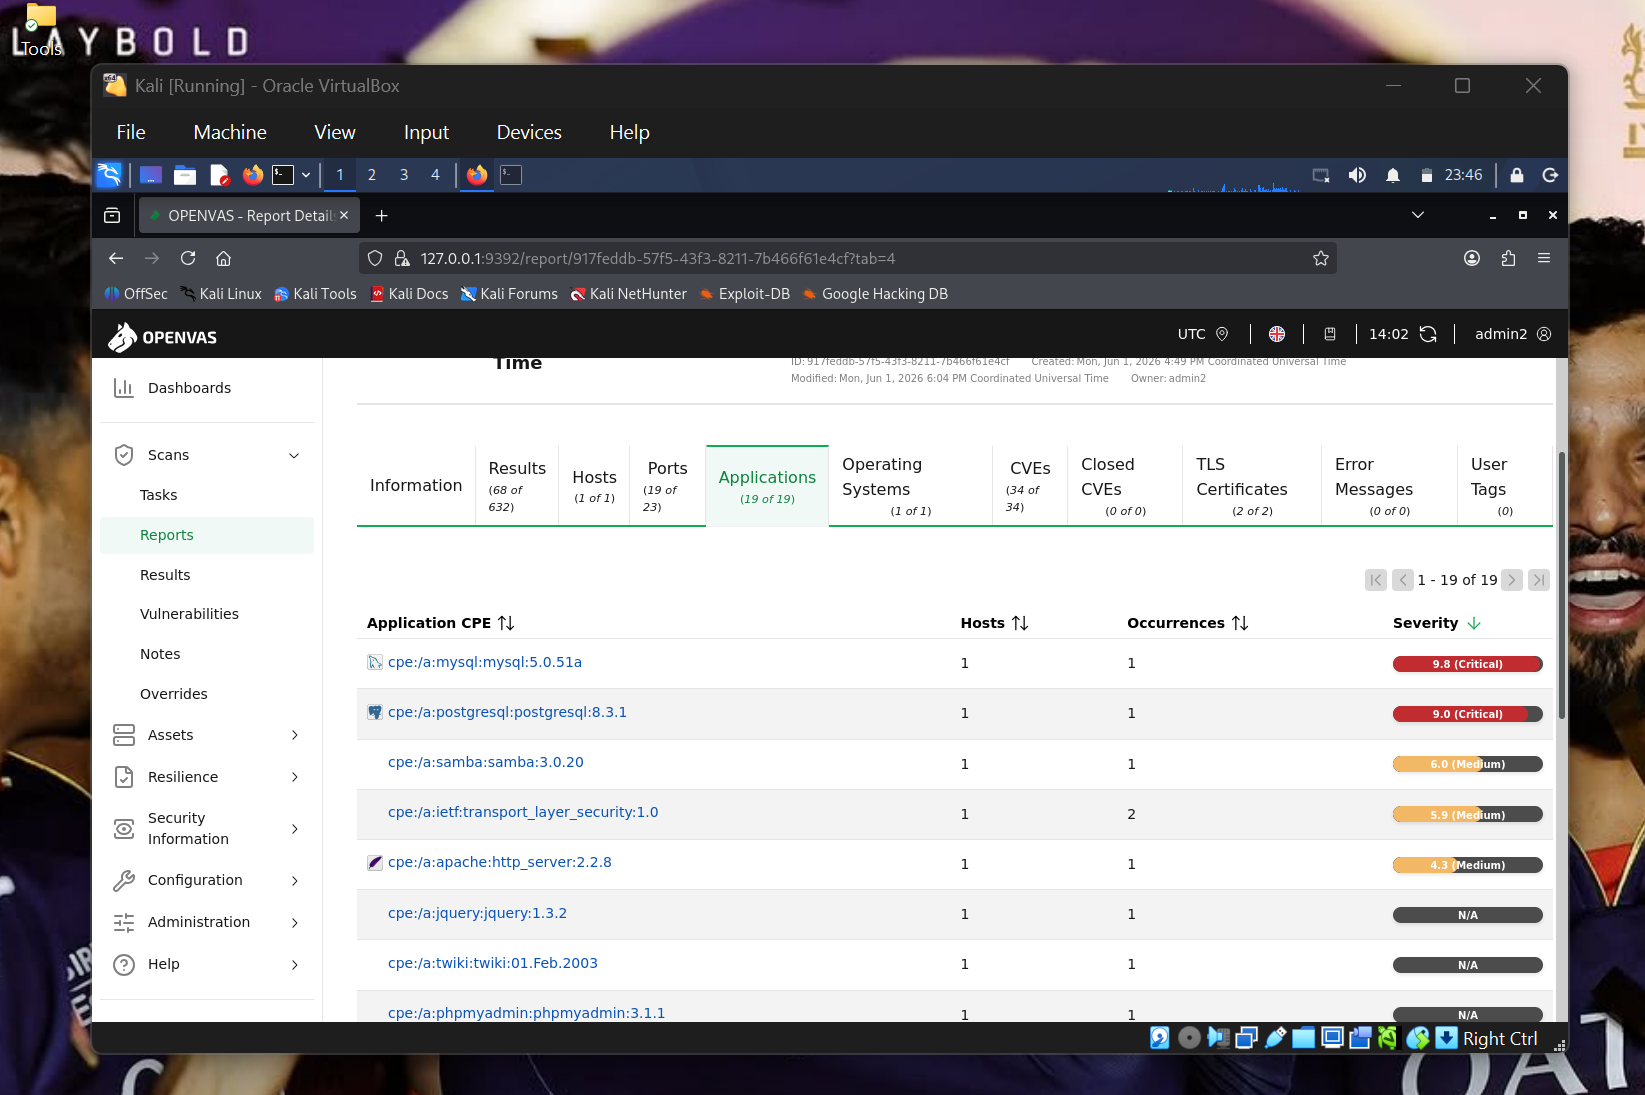
Скриншот

Критичность приложений


Анализ критичности CVE

Изучите обнаруженные CVE и их оценку по шкале CVSS.
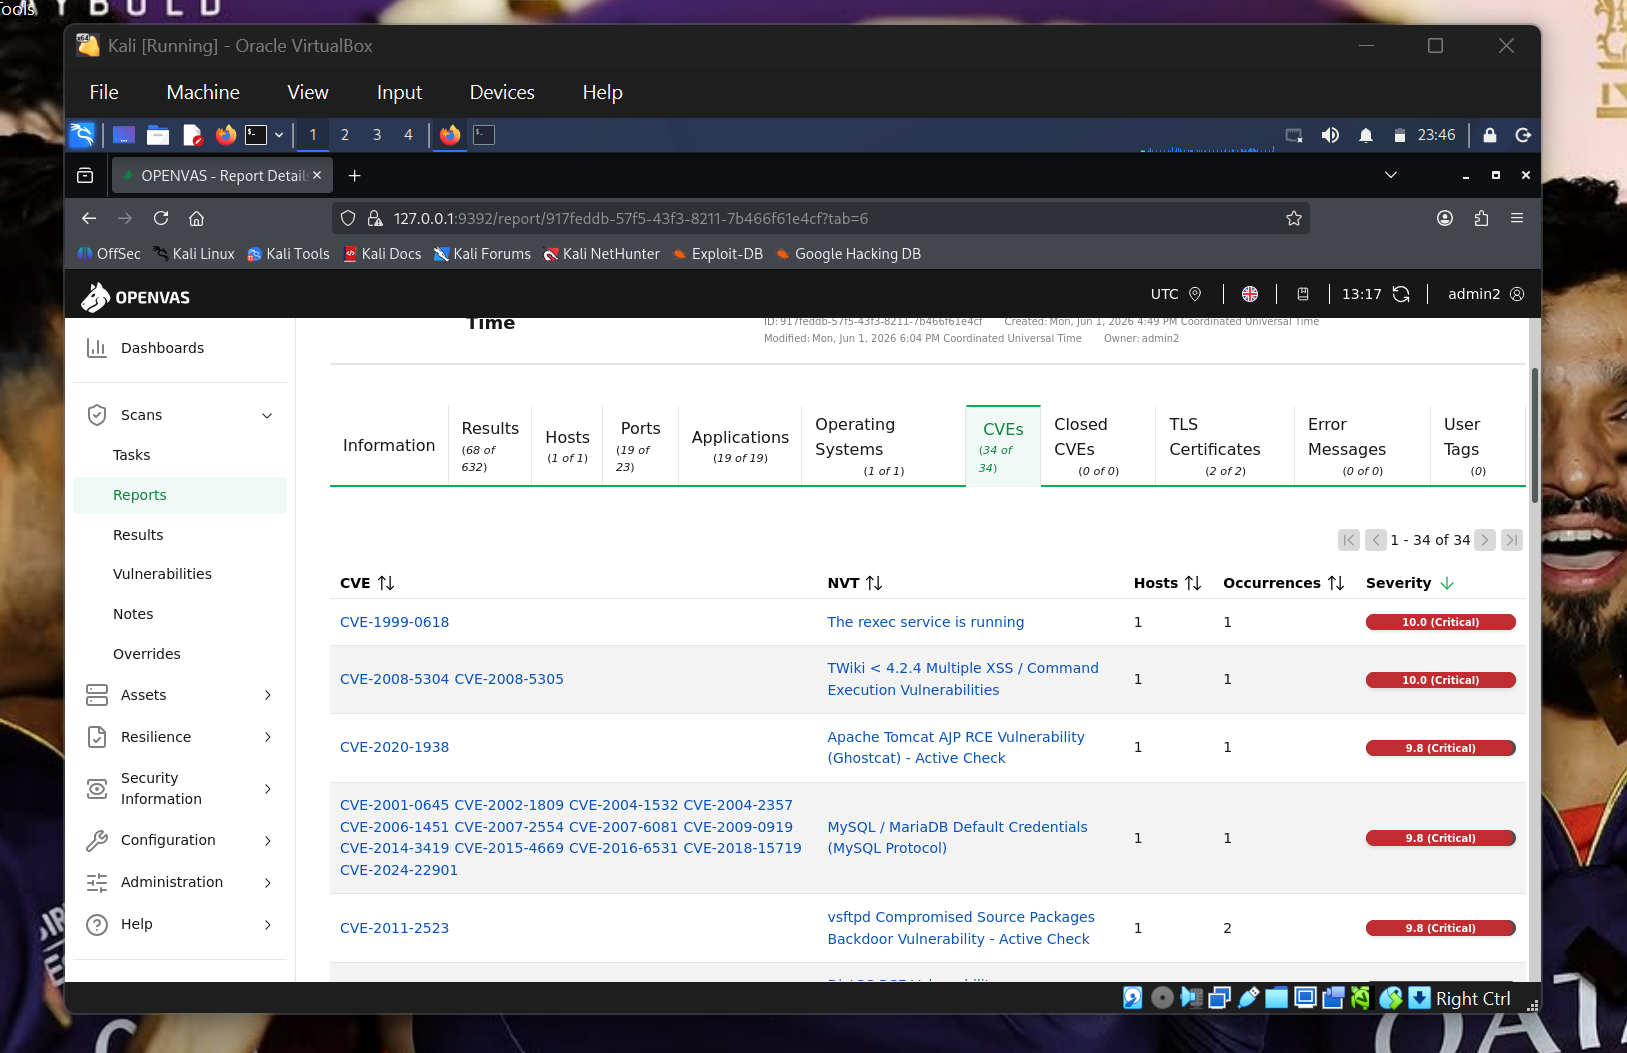
Скриншот

Критичность CVE


Расследование критической уязвимости

Бэкдор в скомпрометированных исходных пакетах vsftpd

Сведения об уязвимости

ПолеЗначение
УязвимостьБэкдор в скомпрометированных исходных пакетах vsftpd
CVECVE-2011-2523
КритичностьКритическая
Оценка CVSS9.8
Порты21/TCP, 6200/TCP
СлужбаFTP / vsftpd

Техническое описание

Уязвимость затрагивает вредоносную модифицированную версию Very Secure FTP Daemon (vsftpd).

Скомпрометированный исходный пакет содержит скрытый бэкдор внутри FTP-службы.

При активации служба создаёт неавторизованный слушатель оболочки на TCP-порту 6200, что позволяет атакующему получить:

  • Удалённый доступ к оболочке
  • Неавторизованное выполнение команд
  • Компрометацию службы
  • Возможное закрепление в системе

Схема атаки

Reconnaissance
      ↓
FTP Enumeration
      ↓
Backdoor Trigger
      ↓
TCP/6200 Listener Activation
      ↓
Remote Command Execution
      ↓
System Compromise

Влияние на безопасность

Успешная эксплуатация может привести к:
  • Удалённому выполнению кода
  • Неавторизованному доступу
  • Злоупотреблению привилегиями
  • Развёртыванию вредоносного ПО
  • Горизонтальному перемещению
  • Закреплению в системе

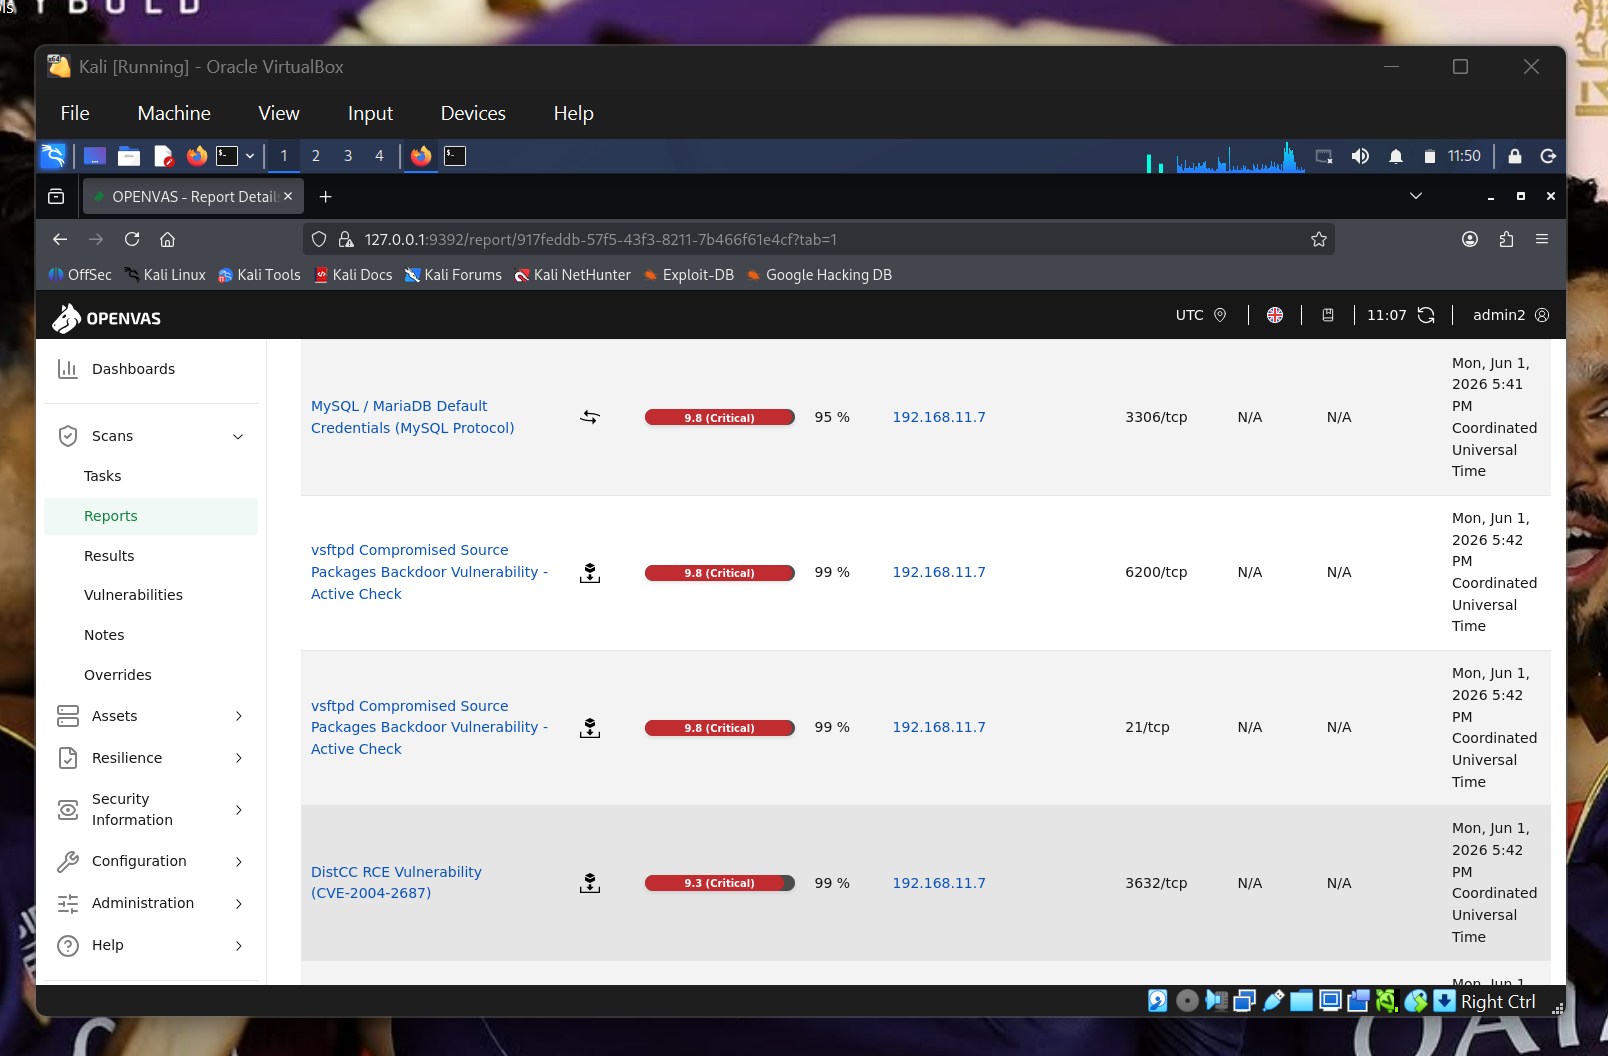
Подтверждение уязвимости

Скриншот

Уязвимость vsftpd


Сопоставление с MITRE ATT&CK

ТехникаОписание
T1190Эксплуатация публично доступного приложения
T1059Выполнение команд
T1105Передача инструментов внутрь

Рабочий процесс реагирования на инцидент

Проект следует жизненному циклу реагирования на инциденты в стиле NIST.


Обнаружение

OpenVAS выявил критическую уязвимость FTP-службы, затрагивающую целевую систему.


Локализация

Рекомендуемые действия:

  • Отключить уязвимую FTP-службу
  • Изолировать затронутую систему
  • Ограничить доступ к затронутым портам
  • Сохранить доказательства

Устранение

Рекомендуемые меры по устранению:

  • Удалить скомпрометированный пакет
  • Установить доверенную версию программного обеспечения
  • Применить исправления
  • Проверить целостность пакетов

Восстановление

Выполните:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →