 nicolas-carolo/houndsploit
Продвинутый графический поисковый движок для Exploit-DB

Автор: Nicolas Carolo [email protected]
Авторское право: © 2021, Nicolas Carolo.
Дата: 2021-11-26
Версия: 2.8.0
HoundSploit — это продвинутая поисковая система для Exploit-DB, разработанная на Python с использованием Flask в качестве микро-веб-фреймворка. Она создана с целью предоставления пользователю наиболее точных результатов поиска.
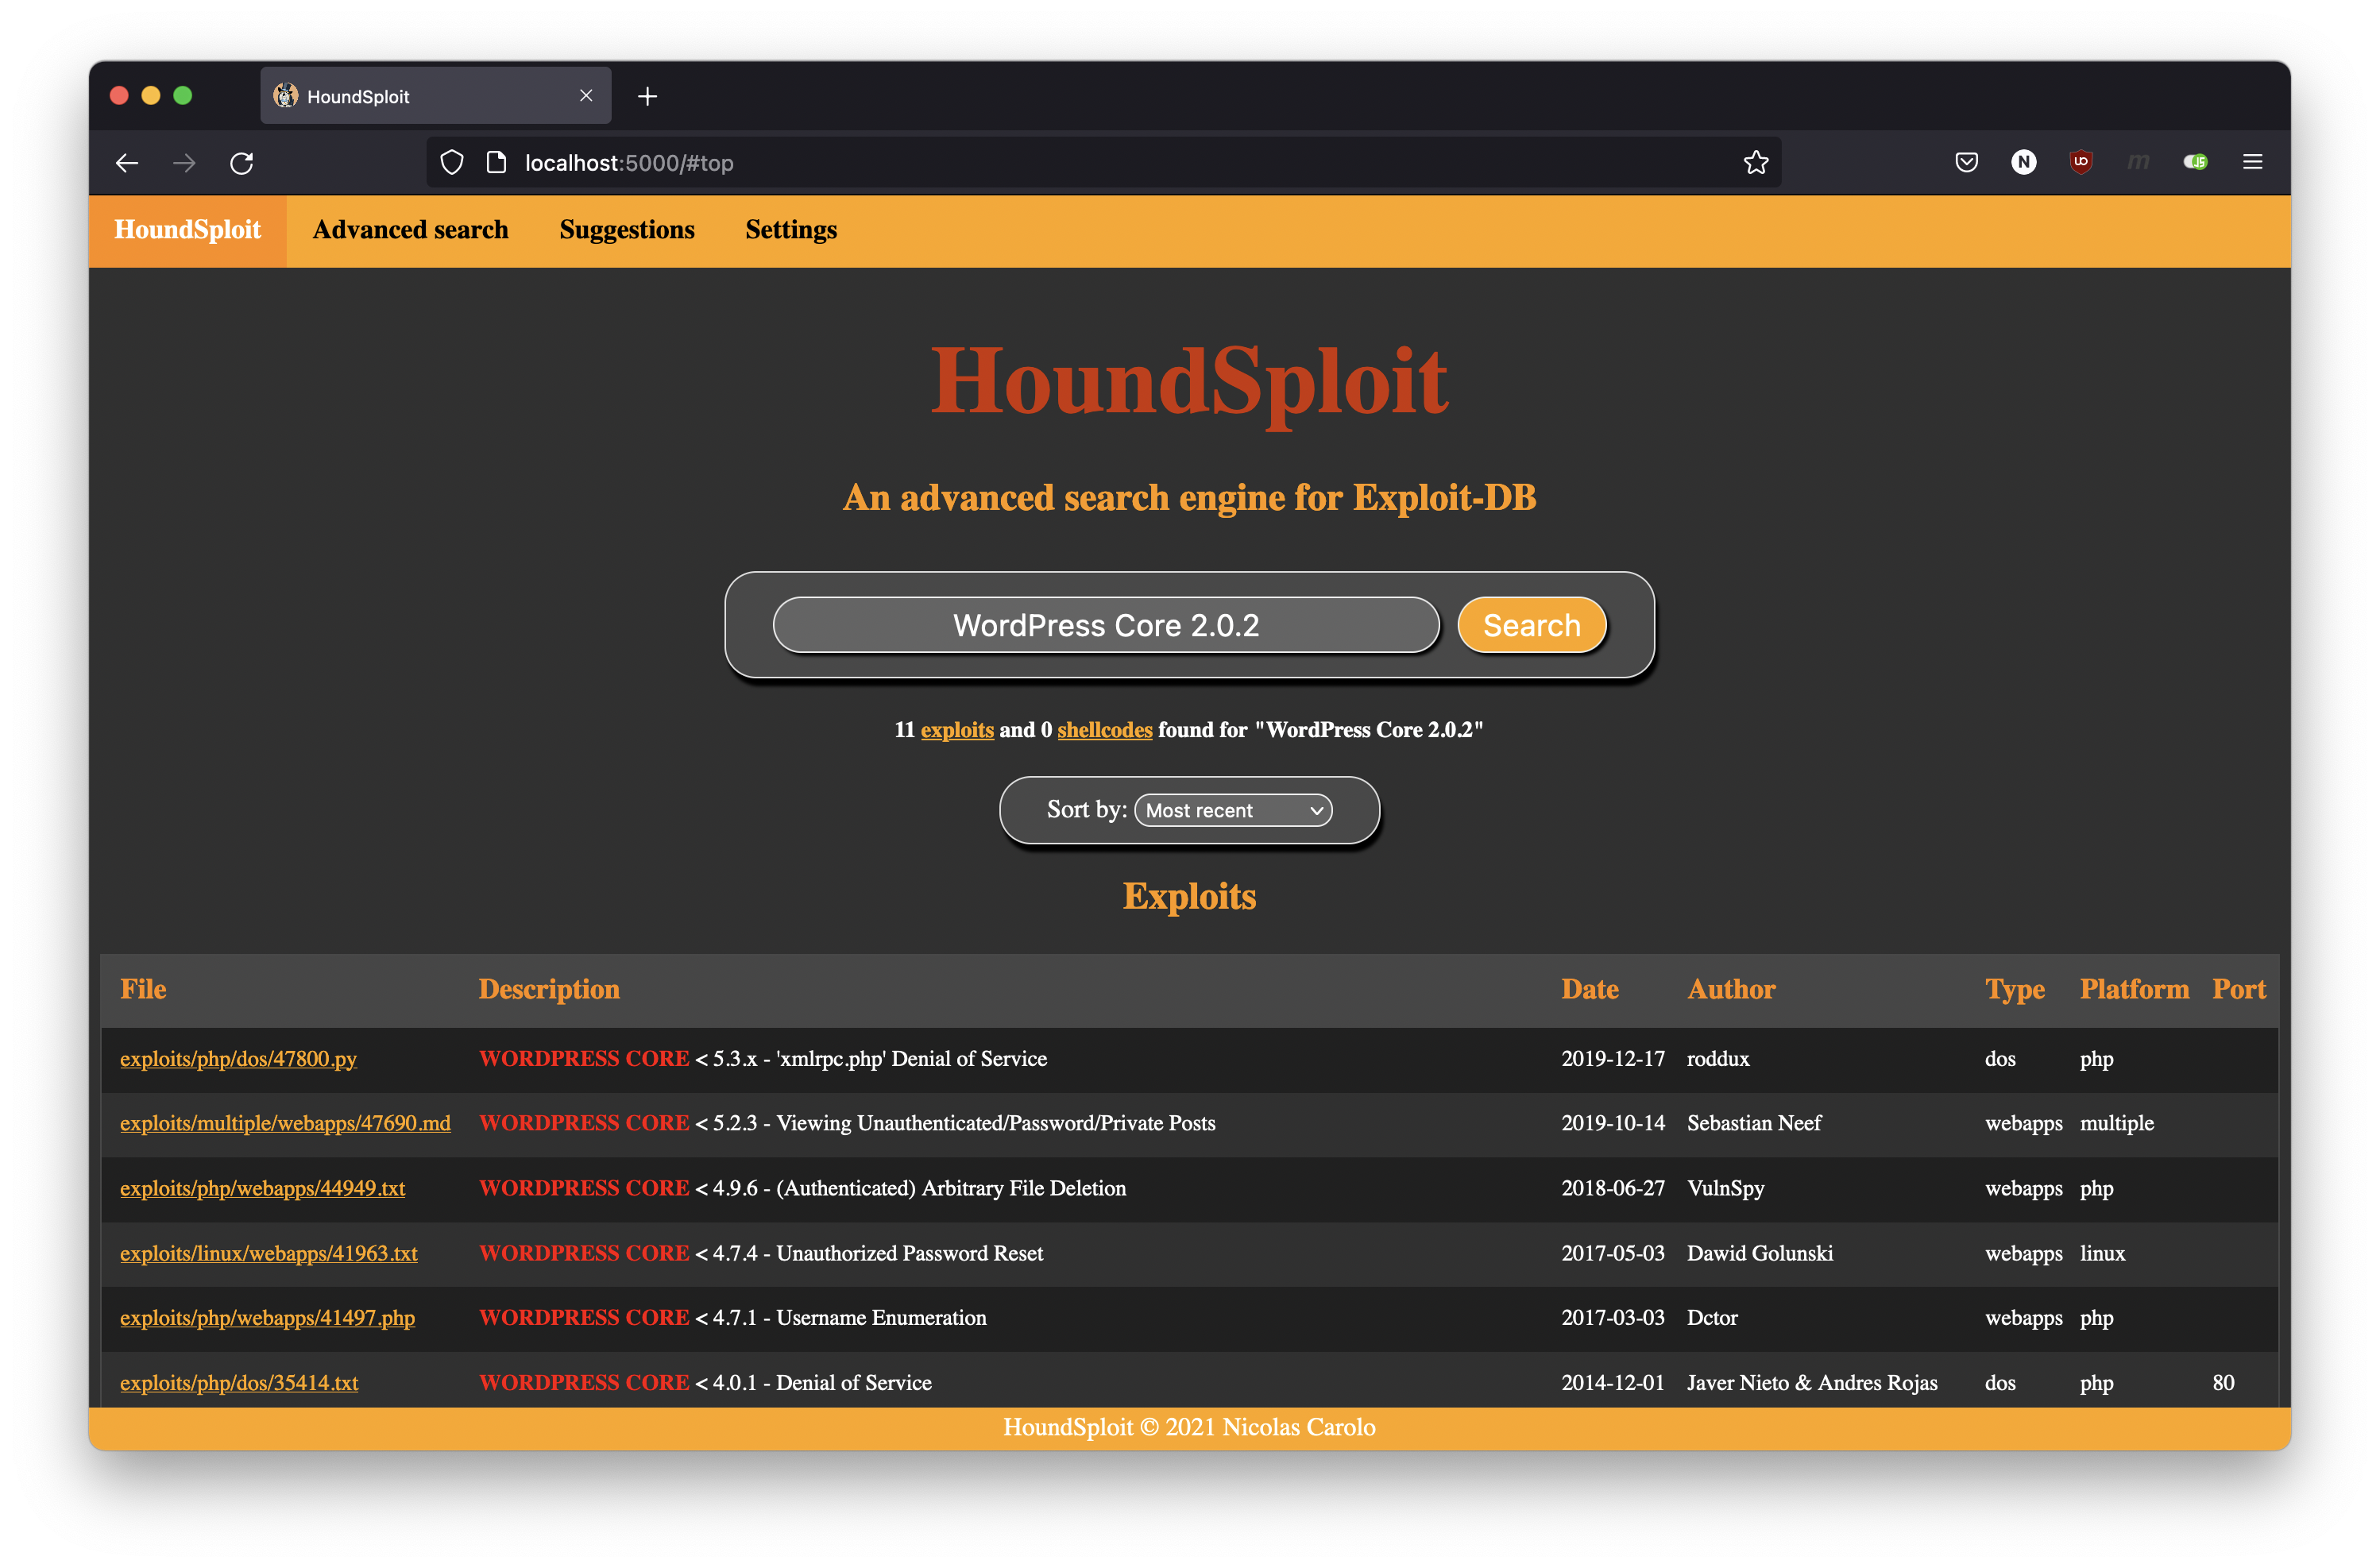
11 эксплойтов и 0 shell-кодов найдено для "WordPress Core 2.0.2"
16 эксплойтов и 0 shell-кодов найдено для "Linux Kernel 4.2.3"

При использовании расширенного поиска вы можете применять следующие фильтры для уточнения результатов поиска:
AND или OR
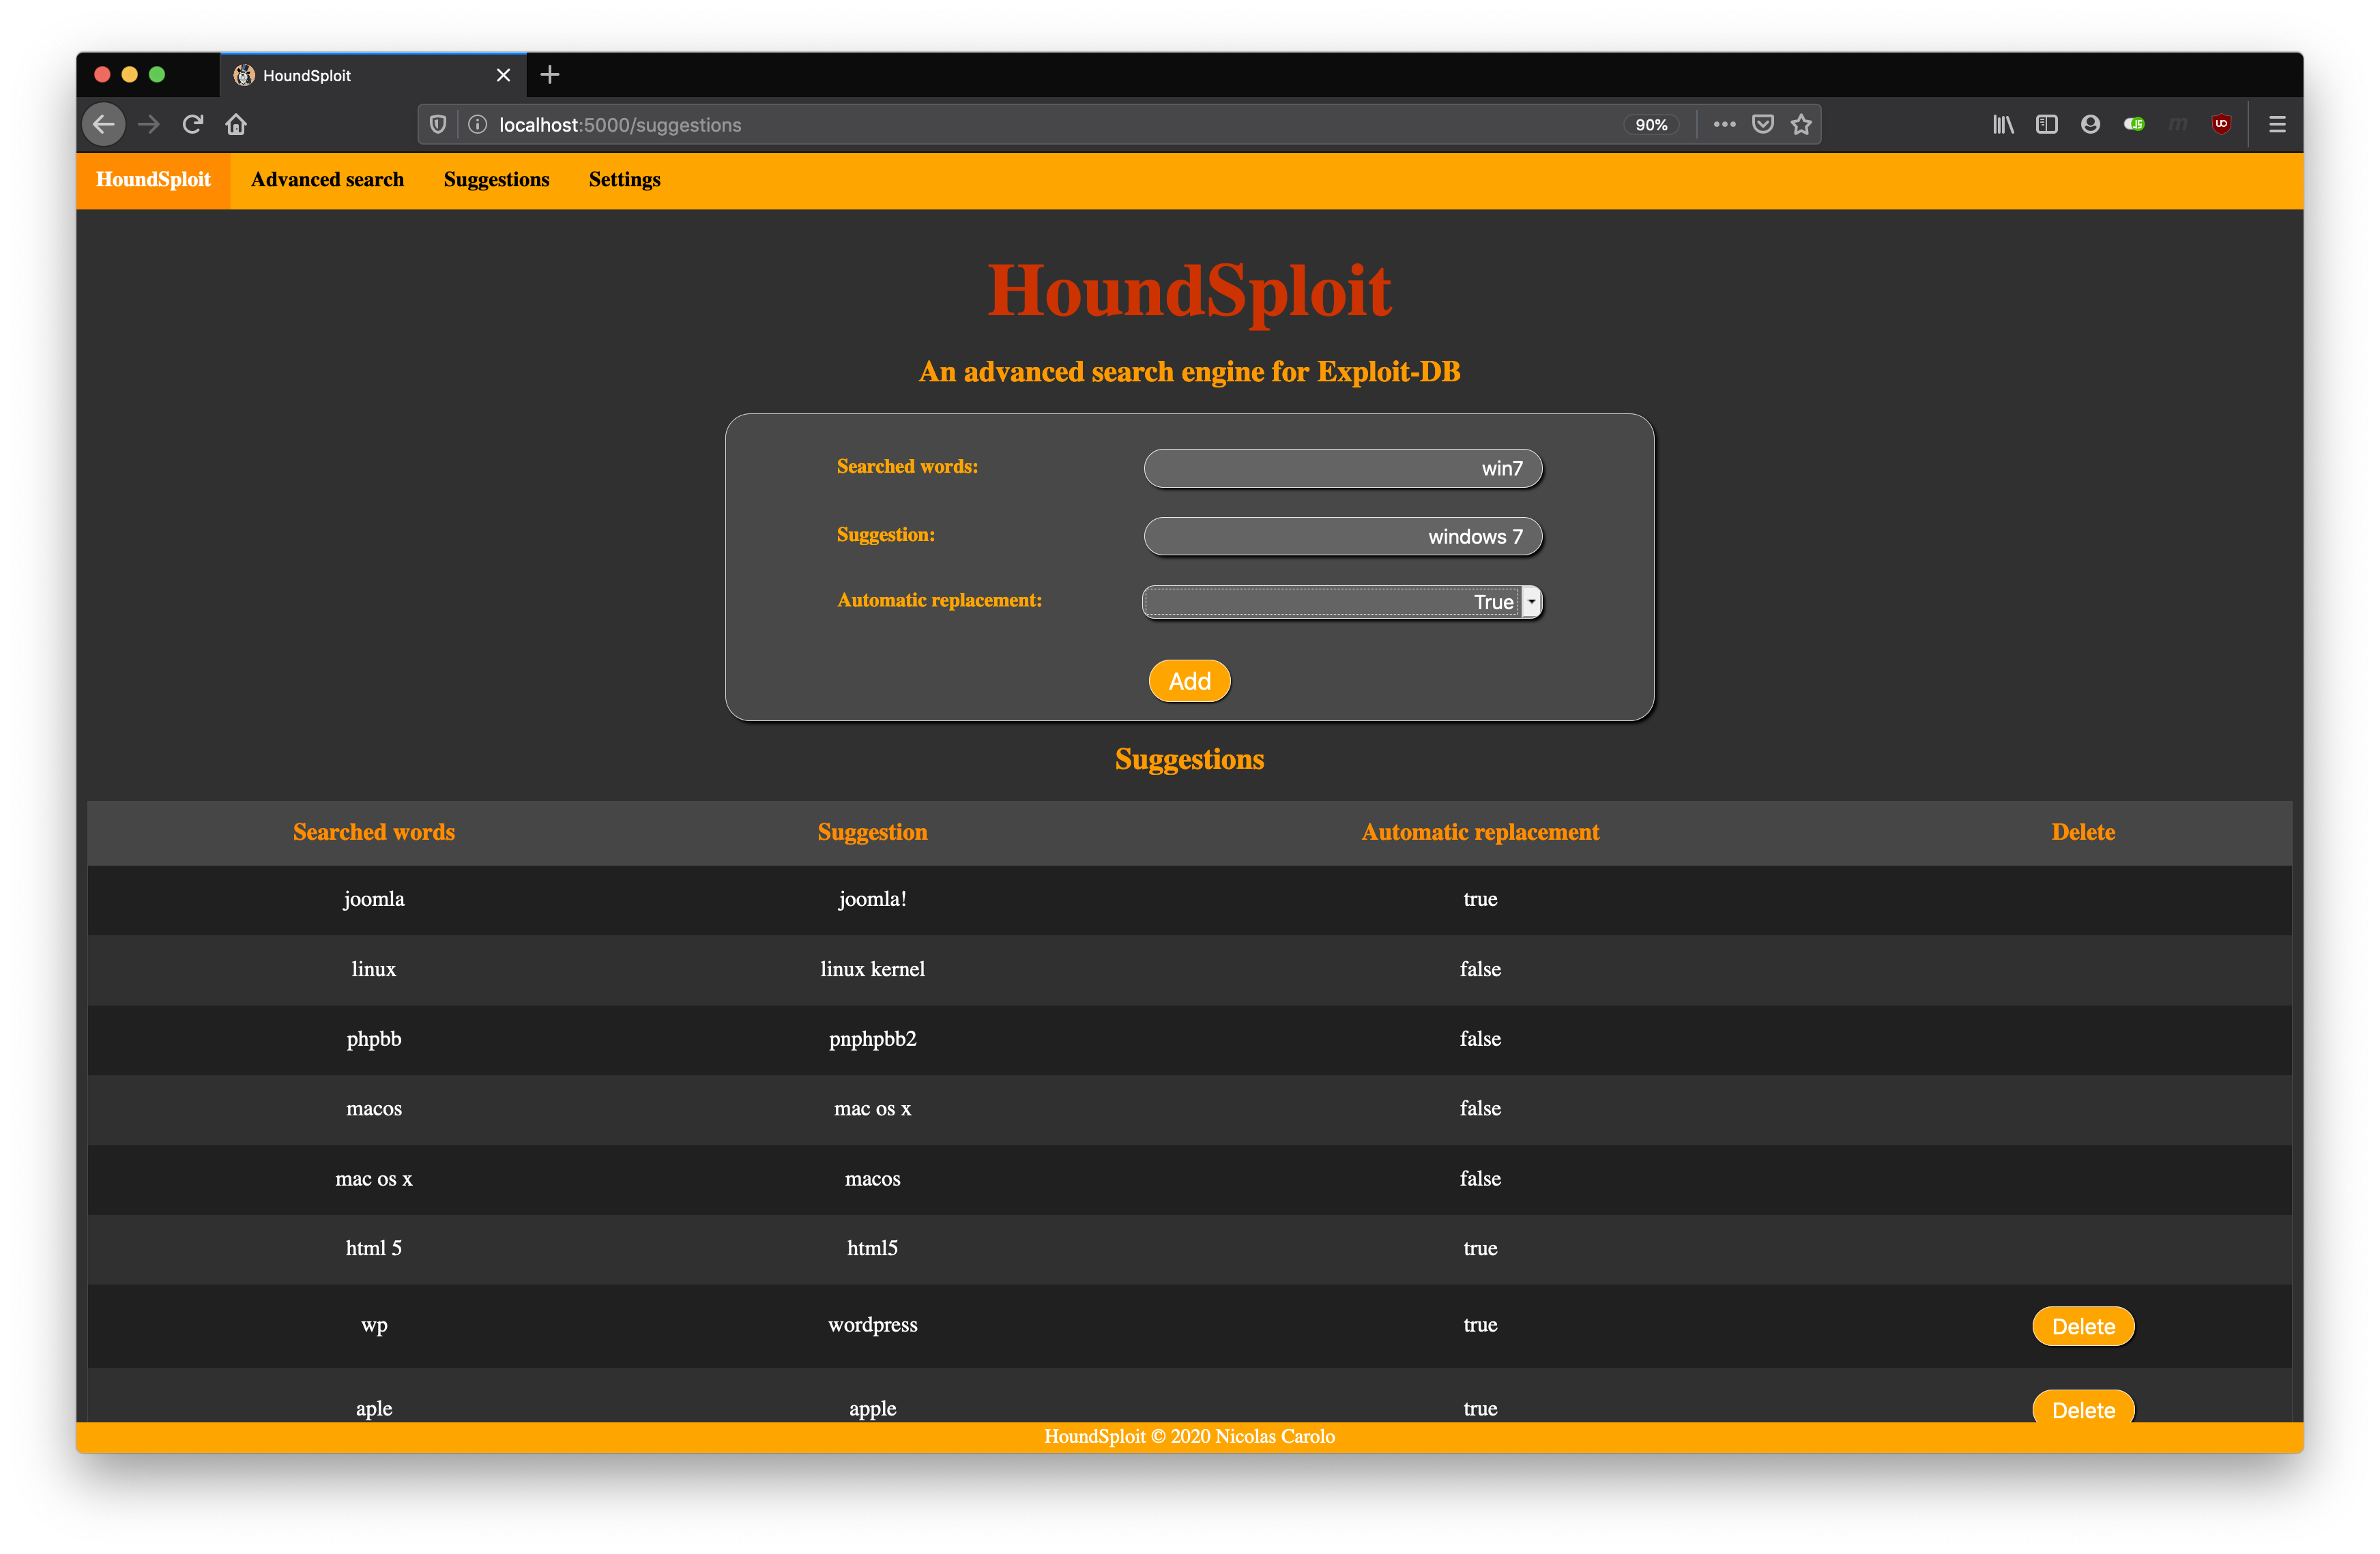
Вы можете настроить отображение определённой подсказки для заданной поисковой строки. Для каждого случая также можно решить, использовать автоматическую замену или нет. Можно добавлять новые подсказки и удалять существующие.
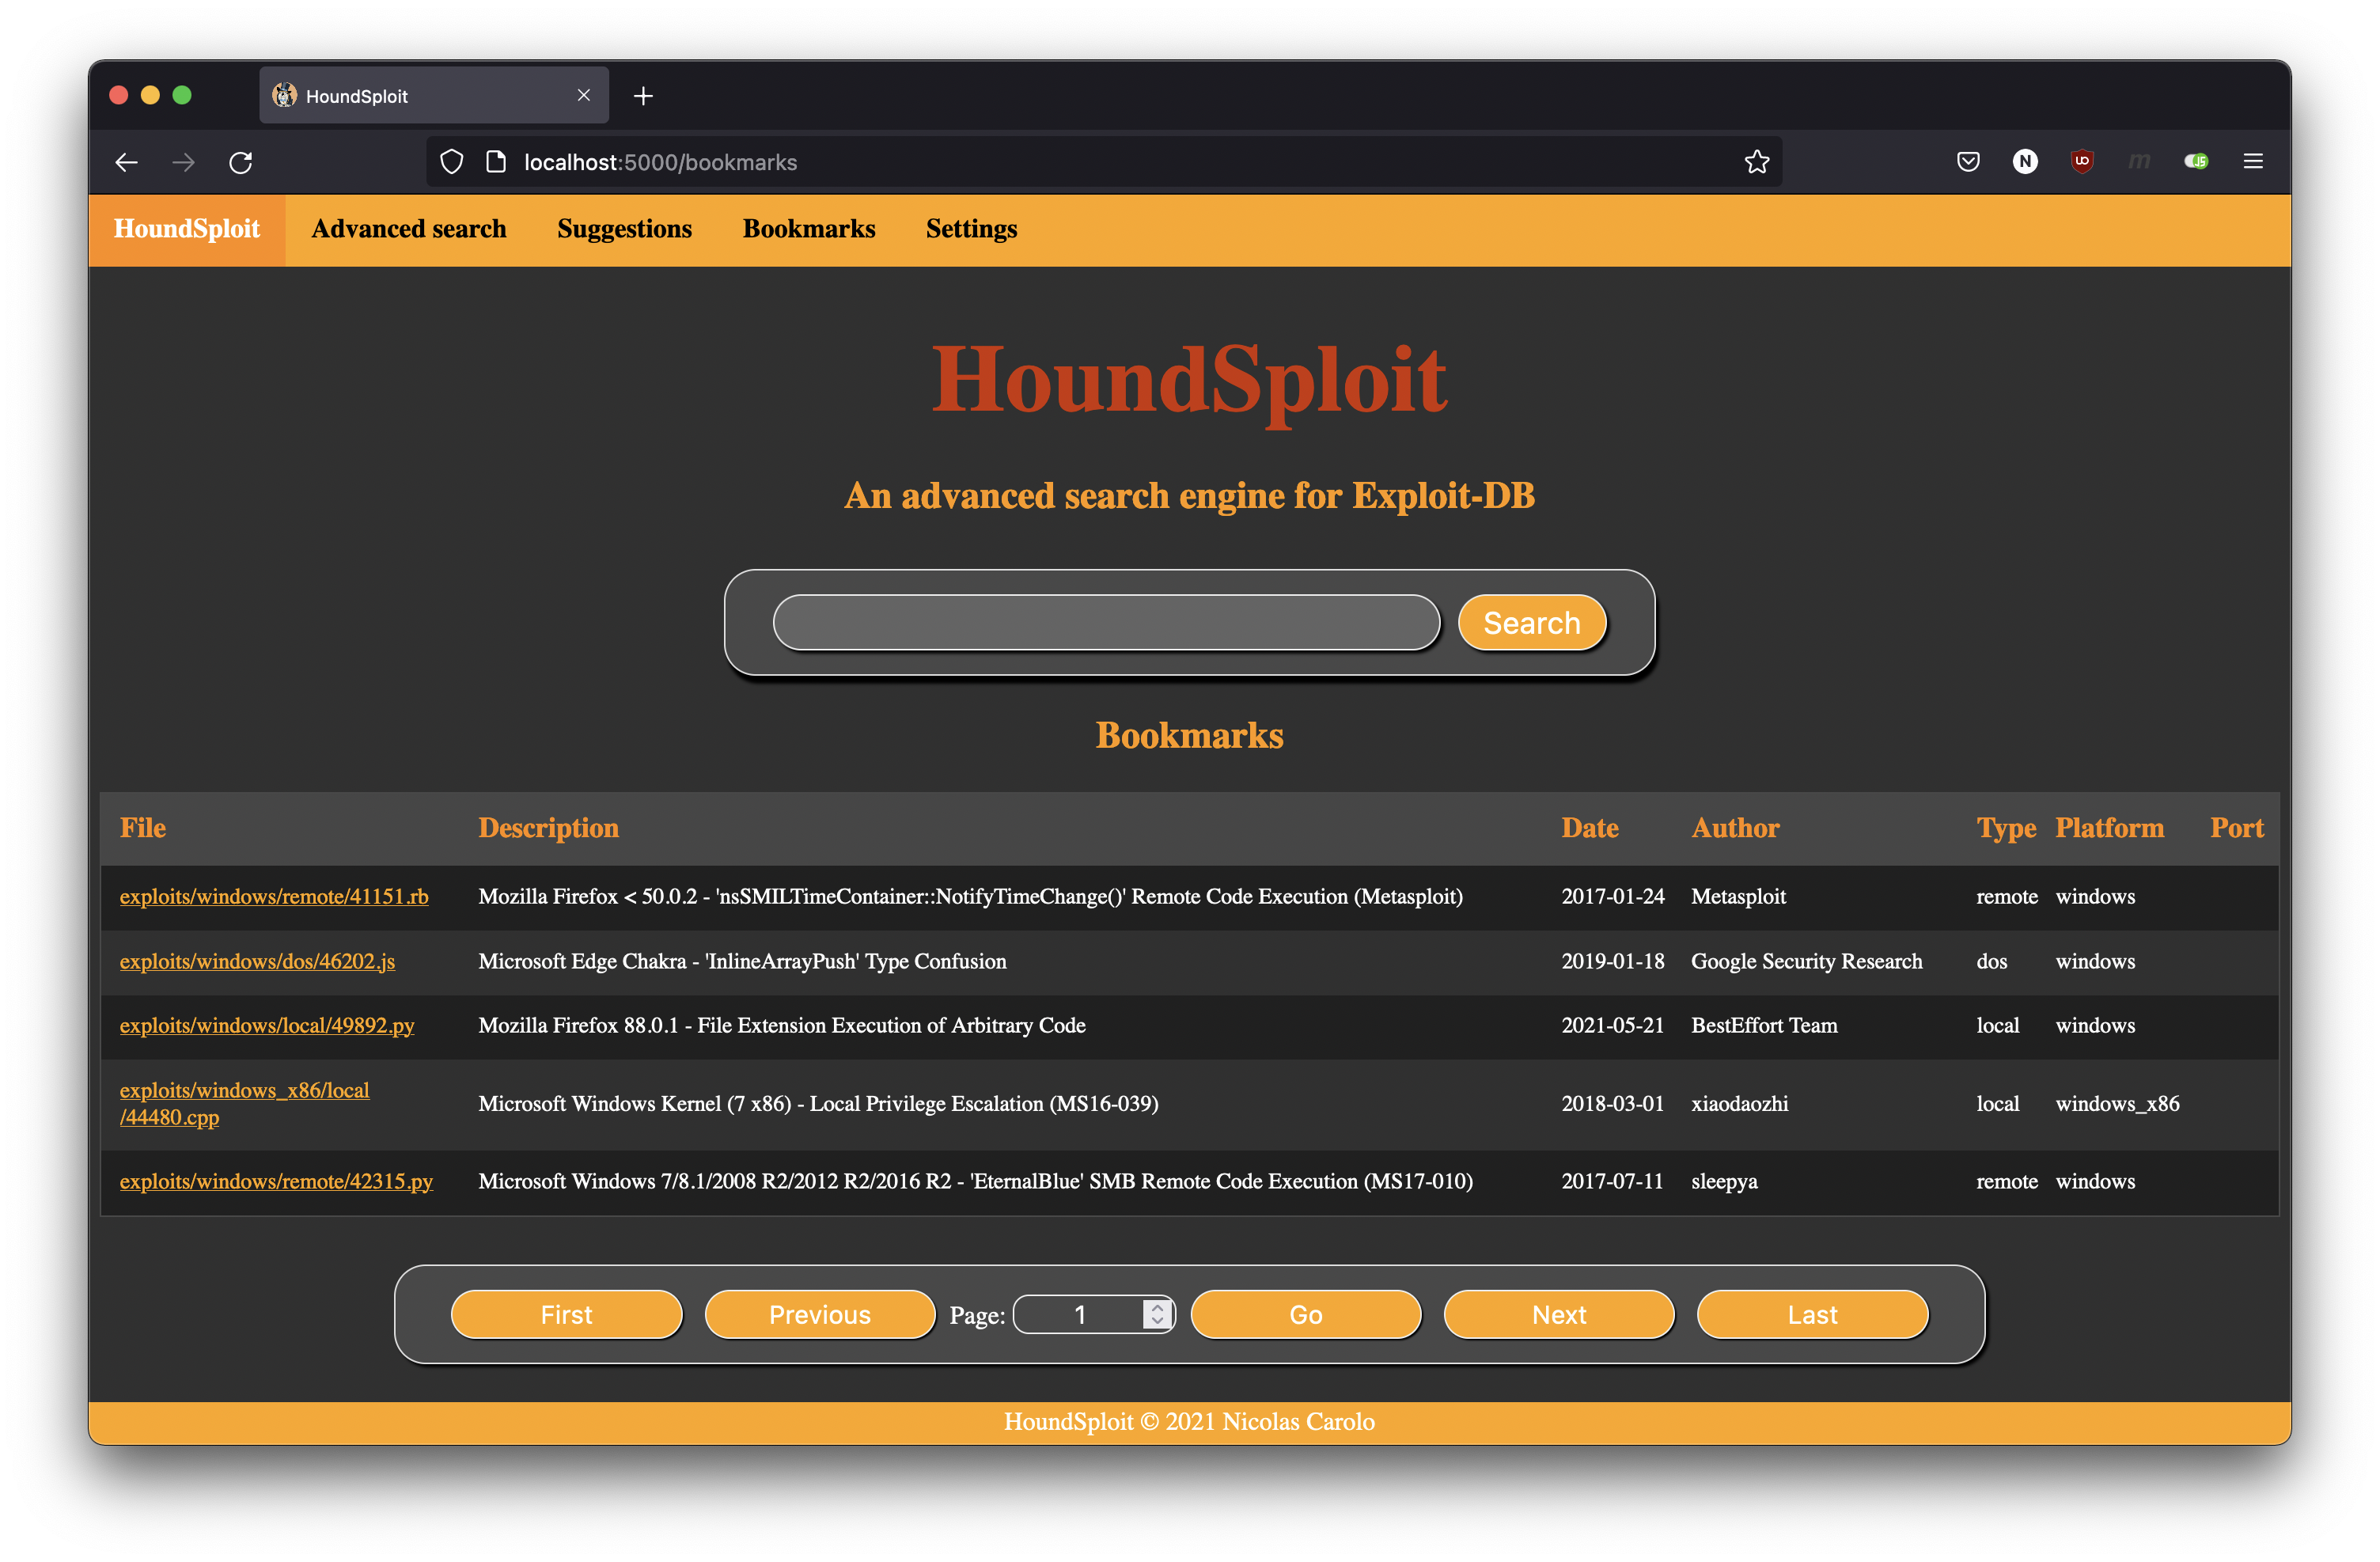
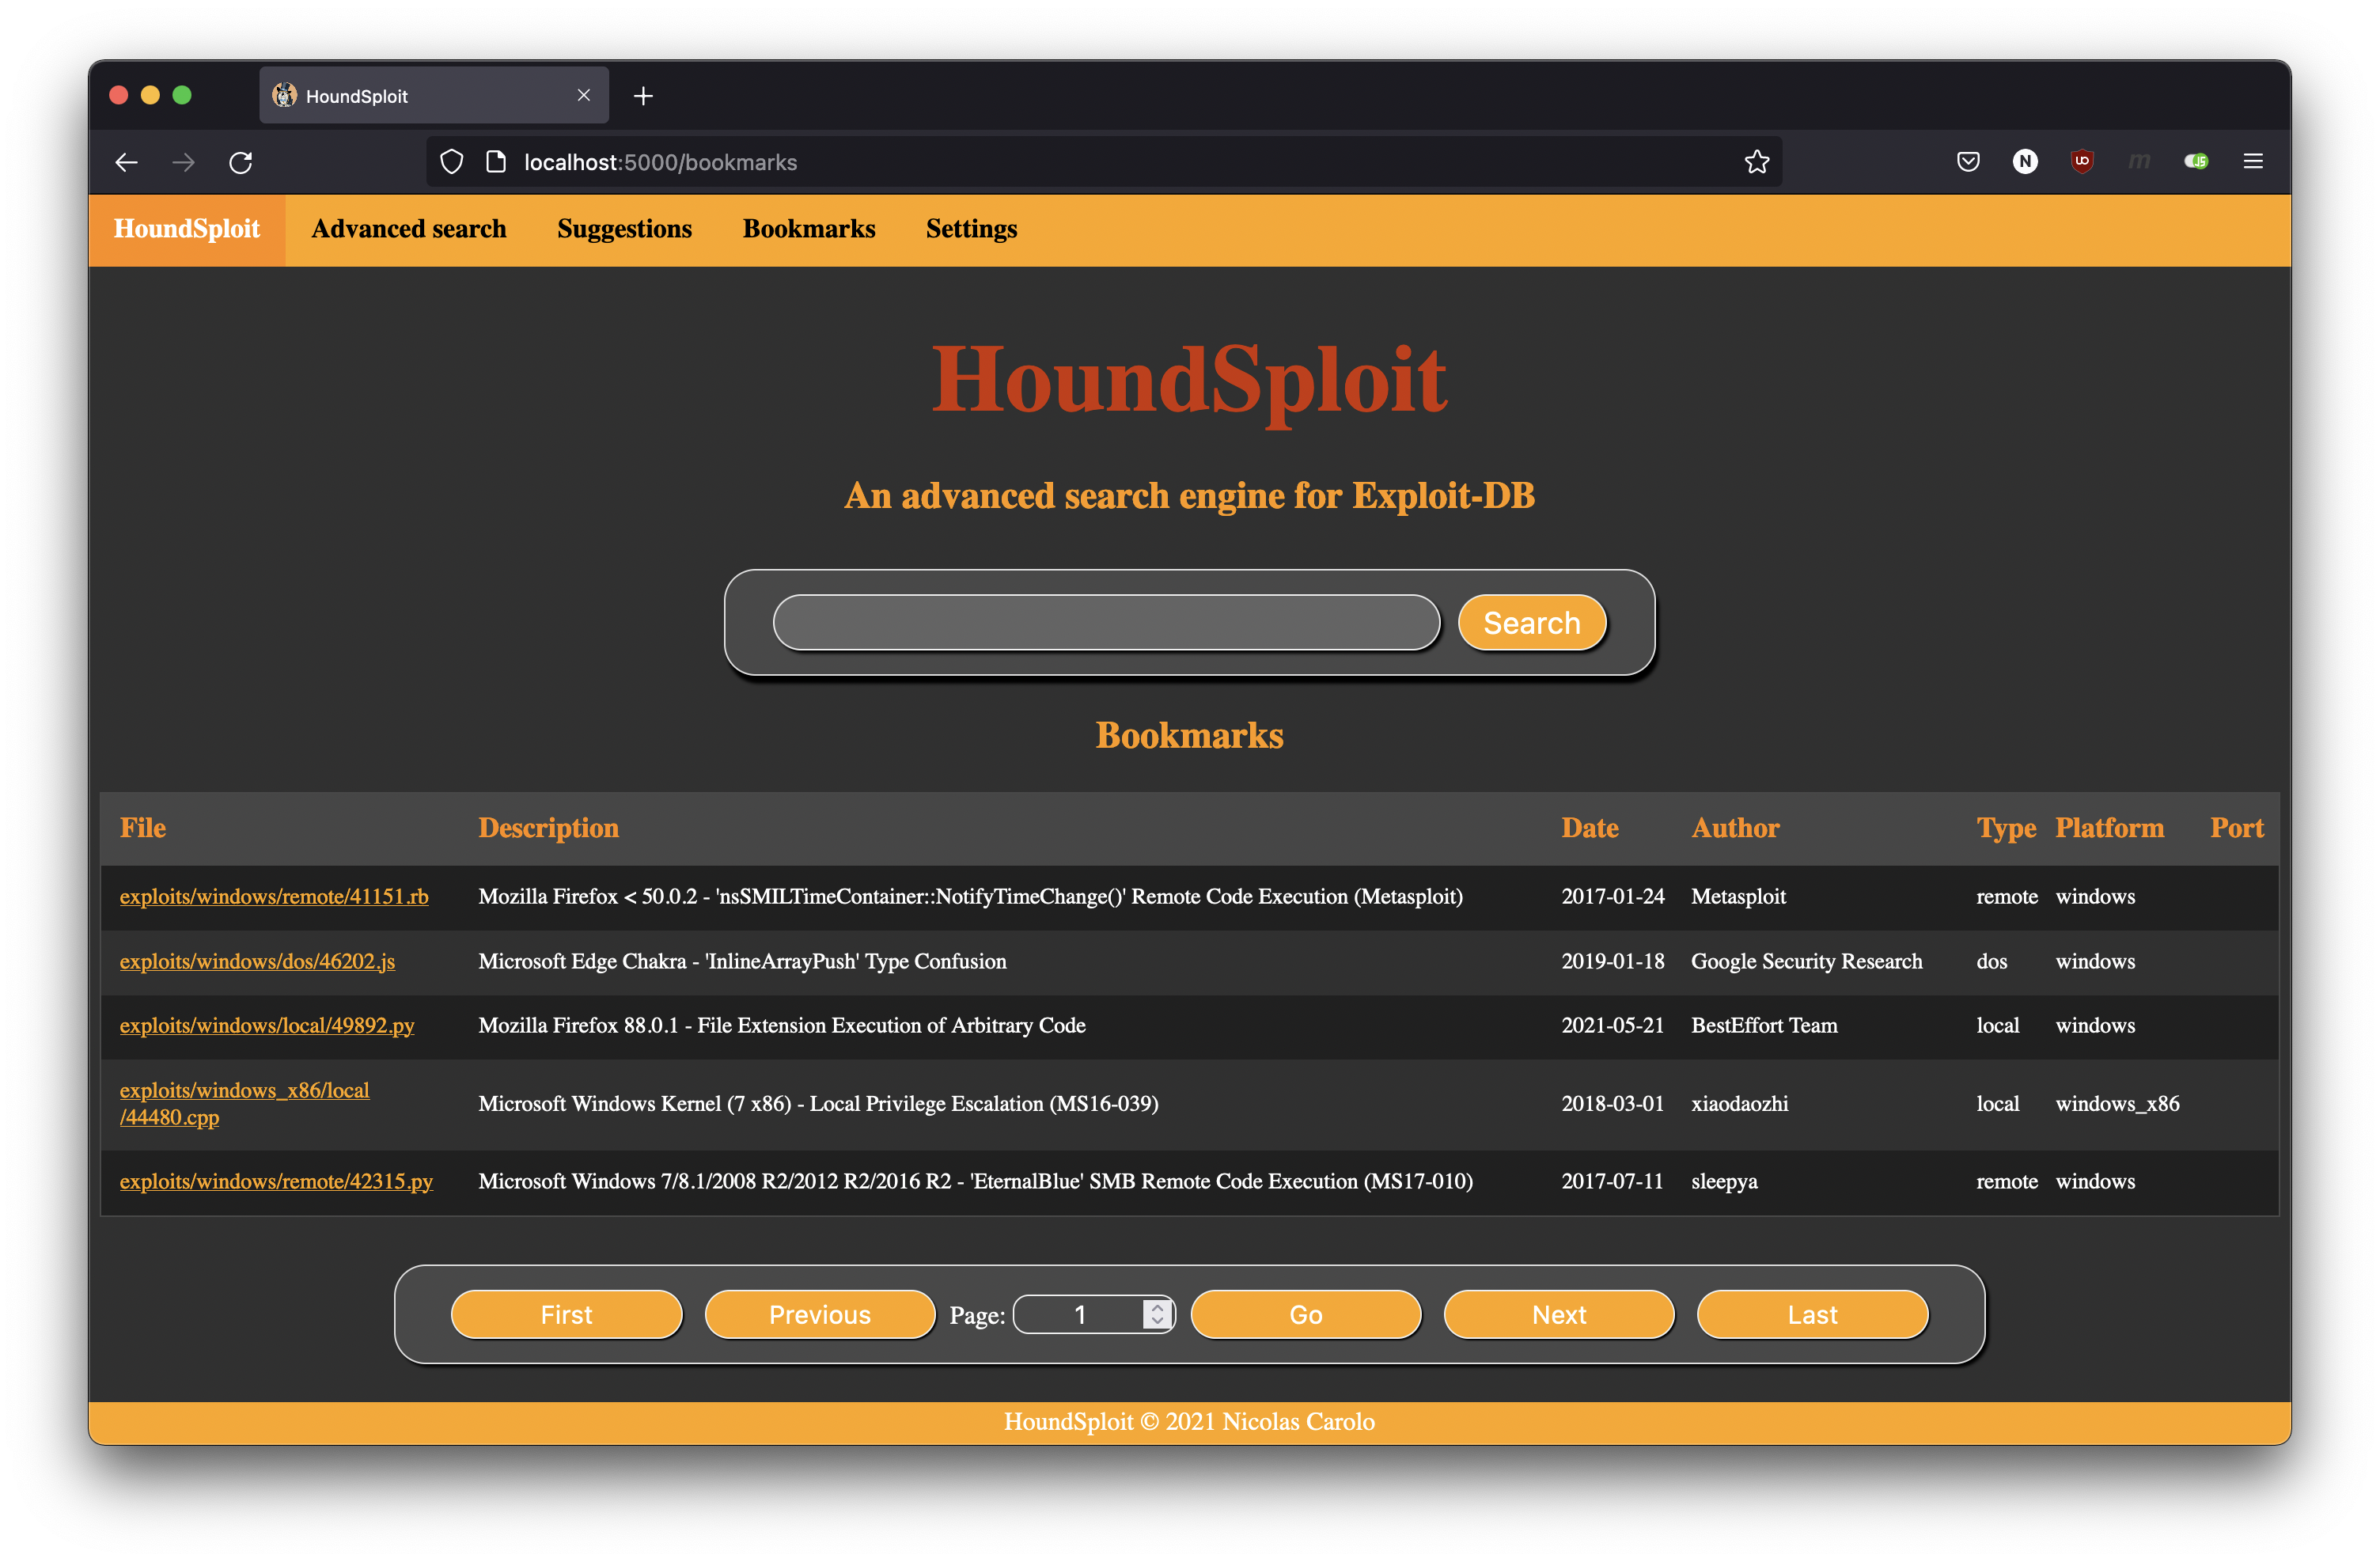
Вы можете добавлять эксплойты и shell-коды в закладки и фильтровать их с помощью строки поиска.
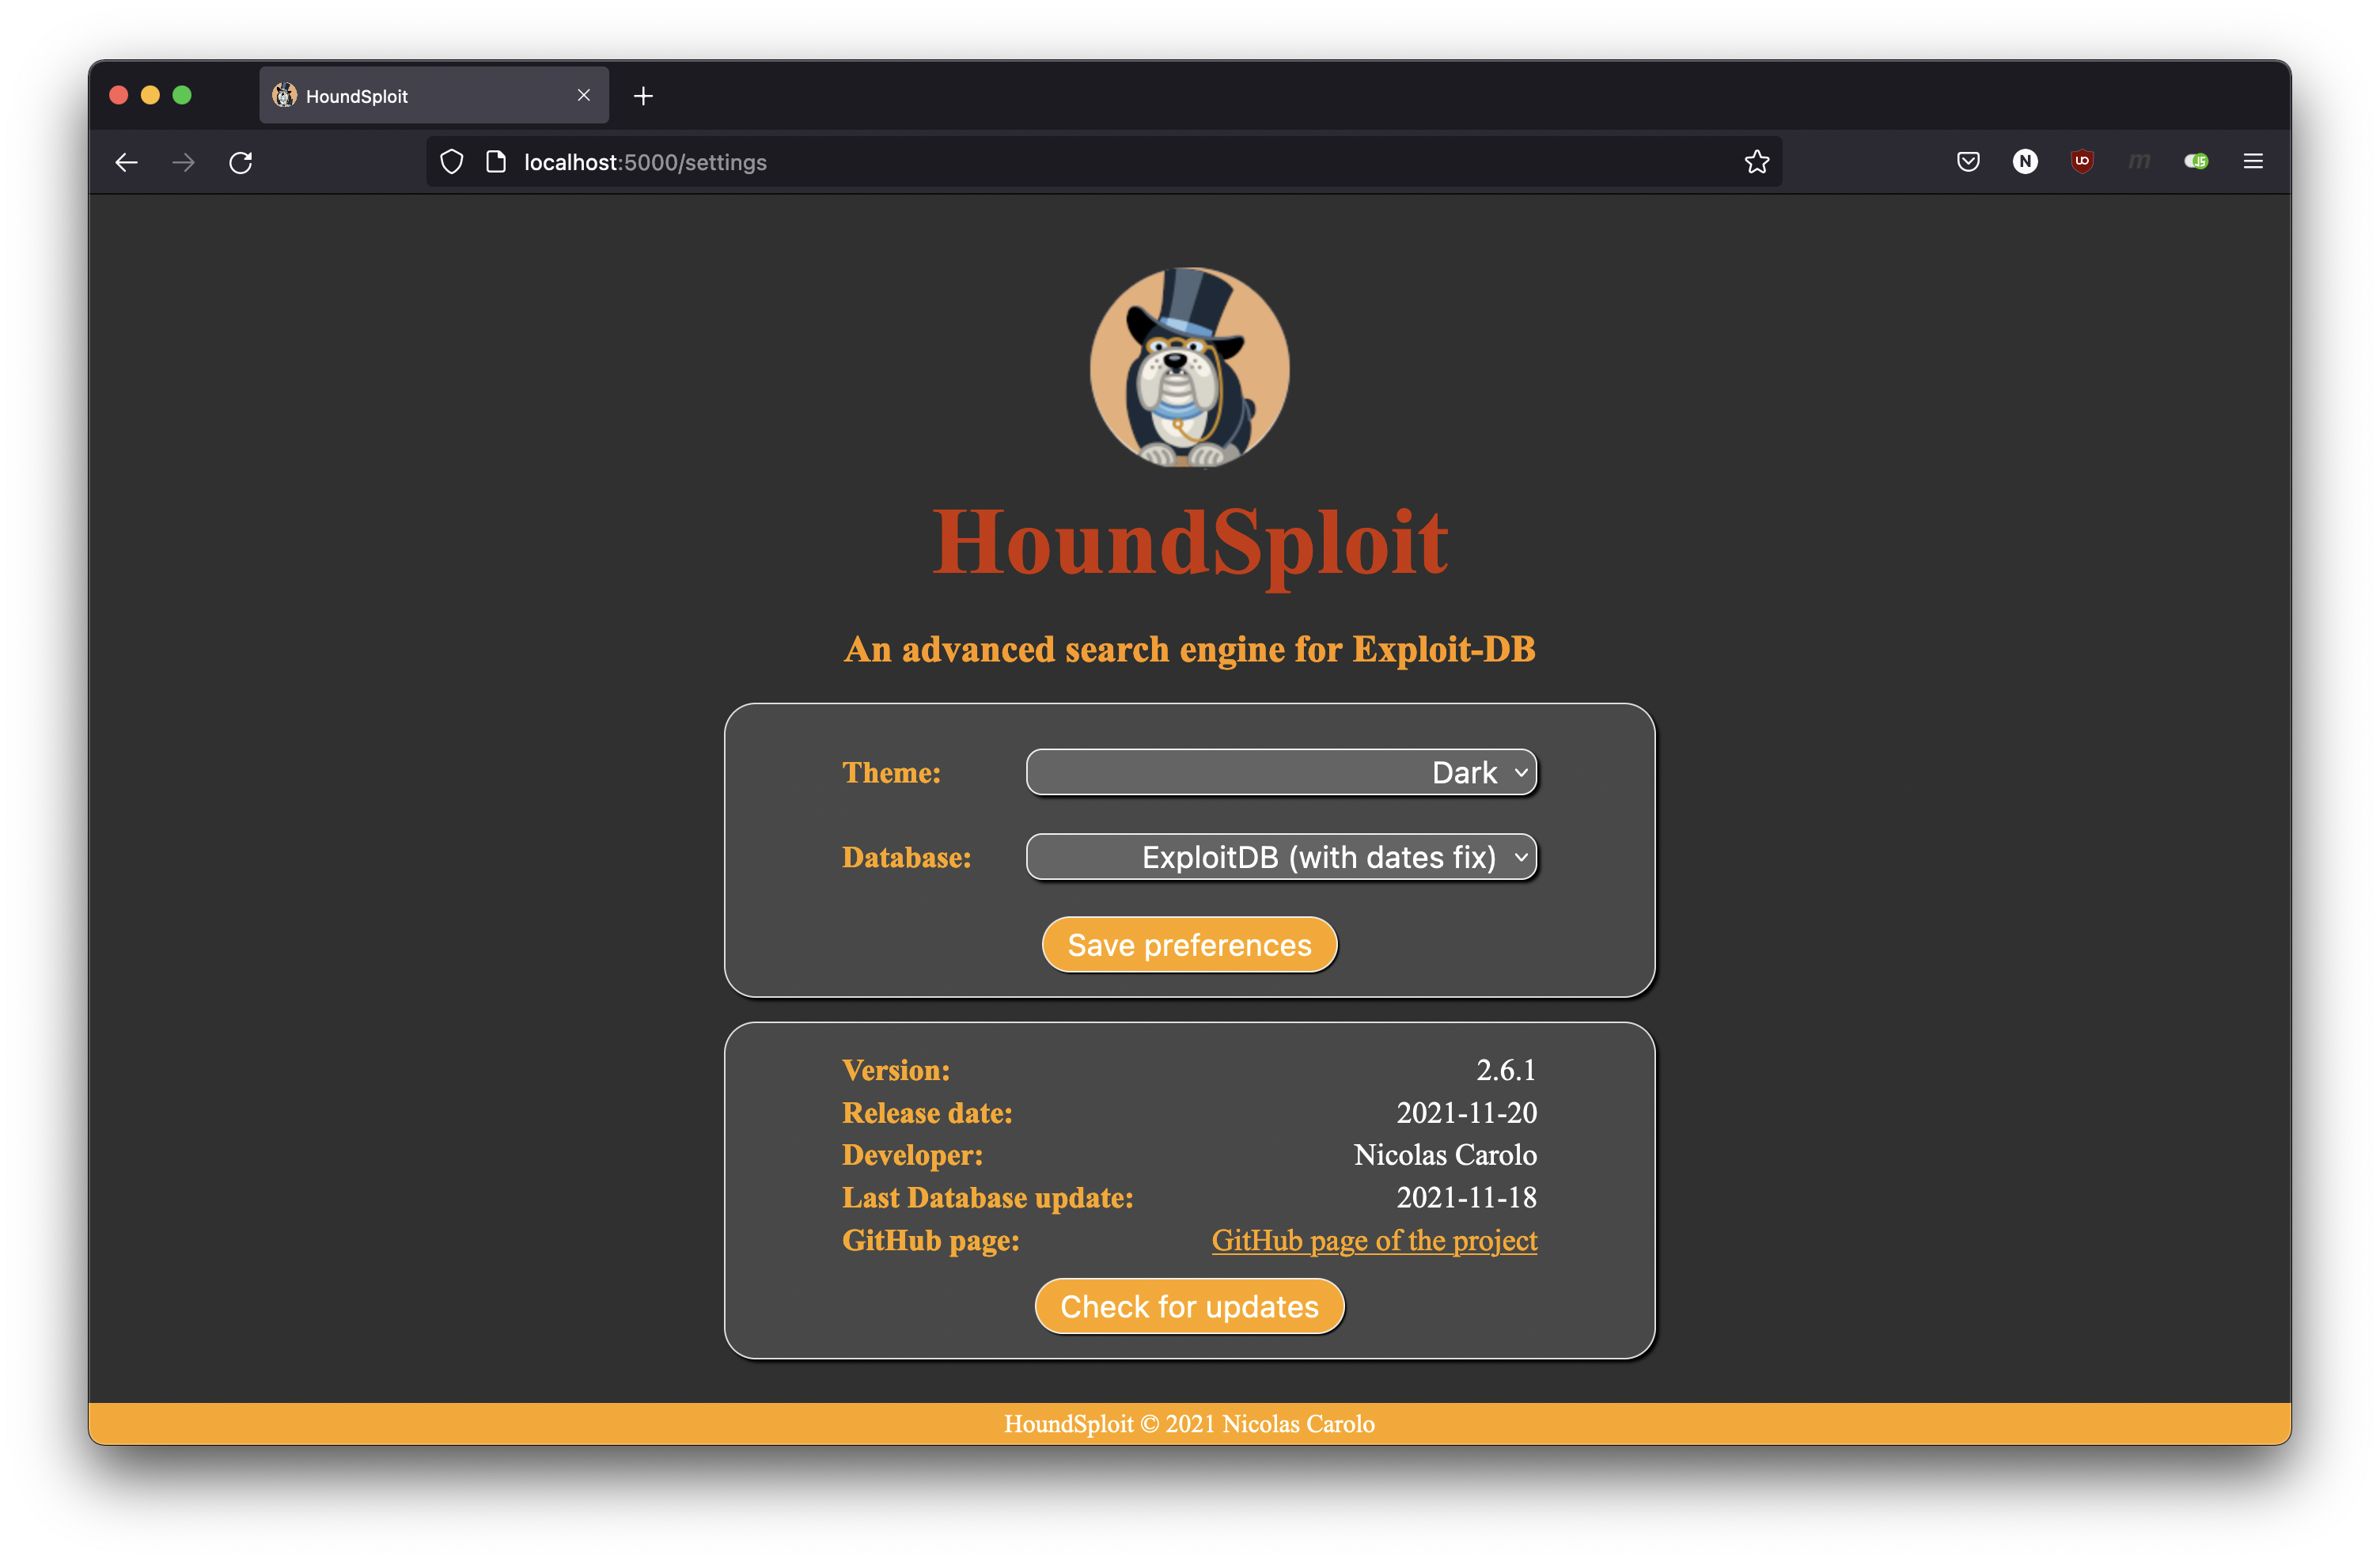
Вы можете выбрать:

Для установки HoundSploit необходимо выполнить следующие команды:
$ git clone https://github.com/nicolas-carolo/houndsploit
$ cd houndsploit
$ ./install_db_linux.sh
$ pip install -r requirements.txt
$ python setup.py install
Теперь вы можете удалить загруженный репозиторий HoundSploit, так как он был скопирован в ~/.HoundSploit/houndsploit для поддержки автоматических обновлений.
Если вы уже установили версию 2.1.0 hsploit или никогда не устанавливали hsploit, проверьте, существует ли каталог ~/HoundSploit, и при необходимости удалите его.
Для установки HoundSploit необходимо выполнить следующие команды:
$ git clone https://github.com/nicolas-carolo/houndsploit
$ cd houndsploit
$ mkdir /root/.HoundSploit
$ touch /root/.HoundSploit/enable_root.cfg
$ ./install_db_linux.sh
$ pip install -r requirements.txt
$ python setup.py install
Теперь вы можете удалить загруженный репозиторий HoundSploit, так как он был скопирован в ~/.HoundSploit/houndsploit для поддержки автоматических обновлений.
Если вы уже установили версию 2.1.0 hsploit или никогда не устанавливали hsploit, проверьте, существует ли каталог ~/HoundSploit, и при необходимости удалите его.
Для установки HoundSploit необходимо выполнить следующие команды:
$ git clone https://github.com/nicolas-carolo/houndsploit
$ cd houndsploit
$ ./install_db_darwin.sh
$ pip3 install -r requirements.txt
$ python3 setup.py install
Теперь вы можете удалить загруженный репозиторий HoundSploit, так как он был скопирован в ~/.HoundSploit/houndsploit для поддержки автоматических обновлений.
Если вы уже установили версию 2.1.0 hsploit или никогда не устанавливали hsploit, проверьте, существует ли каталог ~/HoundSploit, и при необходимости удалите его.
Перед установкой убедитесь, что вы установили Python с официального сайта, а не из Microsoft Store. Запустите сеанс PowerShell от имени Администратора
PS> git clone https://github.com/nicolas-carolo/houndsploit
PS> cd houndsploit
PS> powershell.exe -ExecutionPolicy Bypass -File .\install_db_windows.ps1
PS> pip install -r requirements.txt
PS> python setup.py install
Теперь вы можете удалить загруженный репозиторий HoundSploit, так как он был скопирован в ~\.HoundSploit\houndsploit для поддержки автоматических обновлений.
Если во время установки возникли проблемы, выполните:
$ rm -fr ~/.HoundSploit
и затем повторите установку.
$ houndsploit
http://localhost:5000Copyright © 2021, Nicolas Carolo. Все права защищены.
Распространение и использование в исходных и двоичных формах, с изменениями или без них, разрешены при соблюдении следующих условий:
При распространении исходного кода должно сохраняться вышеуказанное уведомление об авторском праве, этот список условий и следующий отказ от ответственности.
При распространении в двоичной форме вышеуказанное уведомление об авторском праве, этот список условий и следующий отказ от ответственности должны воспроизводиться в документации и/или других материалах, предоставляемых вместе с распространением.
Ни название автора этого программного обеспечения, ни имена участников не могут использоваться для продвижения или одобрения продуктов, созданных на основе этого программного обеспечения, без предварительного письменного согласия.
ДАННОЕ ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ ПРЕДОСТАВЛЯЕТСЯ ПРАВООБЛАДАТЕЛЯМИ И УЧАСТНИКАМИ "КАК ЕСТЬ", И ЛЮБЫЕ ЯВНЫЕ ИЛИ ПОДРАЗУМЕВАЕМЫЕ ГАРАНТИИ, ВКЛЮЧАЯ, НО НЕ ОГРАНИЧИВАЯСЬ, ПОДРАЗУМЕВАЕМЫМИ ГАРАНТИЯМИ КОММЕРЧЕСКОЙ ЦЕННОСТИ И ПРИГОДНОСТИ ДЛЯ ОПРЕДЕЛЁННОЙ ЦЕЛИ, ОТРИЦАЮТСЯ. НИ ПРИ КАКИХ ОБСТОЯТЕЛЬСТВАХ ПРАВООБЛАДАТЕЛЬ ИЛИ УЧАСТНИКИ НЕ НЕСУТ ОТВЕТСТВЕННОСТИ ЗА ЛЮБЫЕ ПРЯМЫЕ, КОСВЕННЫЕ, СЛУЧАЙНЫЕ, ОСОБЫЕ, ШТРАФНЫЕ ИЛИ ПОСЛЕДСТВЕННЫЕ УБЫТКИ (ВКЛЮЧАЯ, НО НЕ ОГРАНИЧИВАЯСЬ, ПРИОБРЕТЕНИЕМ ЗАМЕНЯЮЩИХ ТОВАРОВ ИЛИ УСЛУГ; ПОТЕРЕЙ ДАННЫХ, ПРИБЫЛИ ИЛИ ДЕЛОВОЙ АКТИВНОСТИ; ПРЕРЫВАНИЕМ ДЕЯТЕЛЬНОСТИ), ВОЗНИКШИЕ В РЕЗУЛЬТАТЕ ИСПОЛЬЗОВАНИЯ ЭТОГО ПРОГРАММНОГО ОБЕСПЕЧЕНИЯ, ДАЖЕ ЕСЛИ БЫЛА СООБЩЕНА О ВОЗМОЖНОСТИ ТАКОГО УЩЕРБА.






