
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-4034-PwnKit — Nim-основанный proof-of-concept для CVE-2021-4034 (PwnKit), локального повышения привилегий в pkexec из polkit, со встроенной библиотекой полезной нагрузки для автономного выполнения. | Kitploit
Инструменты/GitHubGitHub/navisec/cve-2021-4034-pwnkit
Повышение привилегийФреймворки для эксплойтовЭксплуатацияРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubnavisec/cve-2021-4034-pwnkit

CVE-2021-4034-PwnKit

Nim-основанный proof-of-concept для CVE-2021-4034 (PwnKit), локального повышения привилегий в pkexec из polkit, со встроенной библиотекой полезной нагрузки для автономного выполнения.

Поделиться
Репозиторий
6374 лет назадЕщё не проверено

CVE-2021-4034-PwnKit

PwnKit PoC для Polkit pkexec CVE-2021-4034

Основано на PoC от blasty
blasty-vs-pkexec.c

Подробности о PwnKit см. в блоге поэта Qualys PwnKit: Local Privilege Escalation Vulnerability Discovered in polkit’s pkexec (CVE-2021-4034)

Краткое описание

Этот репозиторий — PoC для PwnKit на основе nim. Вредоносная общая библиотека встроена в исполняемый файл, поэтому gcc не требуется на целевой системе.

Чтобы настроить окружение nim, см. пост HuskyHacks. Nim on the Attack: Process Injection Using Nim and the Windows API

Приветствуются вопросы и pull request'ы.

Настройка

Клонируйте репозиторий и выполните make, чтобы создать исполняемый файл navipwnkit.

Скопируйте исполняемый файл на целевую систему и запустите, чтобы получить root.
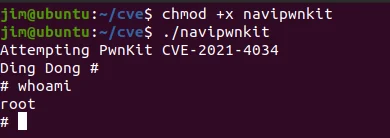
navipwnkit getting root

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






