
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-24227 — Playground Sessions - Хранение учетных данных пользователей в открытом виде | Kitploit
Инструменты/GitHubGitHub/nathunandwani/cve-2020-24227
Атаки на ПаролиАнализ уязвимостейЭксфильтрация данныхФорензикаСбор информации
GitHubnathunandwani/cve-2020-24227

CVE-2020-24227

Playground Sessions - Хранение учетных данных пользователей в открытом виде

Репозиторий
93165 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2020-24227

Playground Sessions — хранение учётных данных пользователей в открытом виде

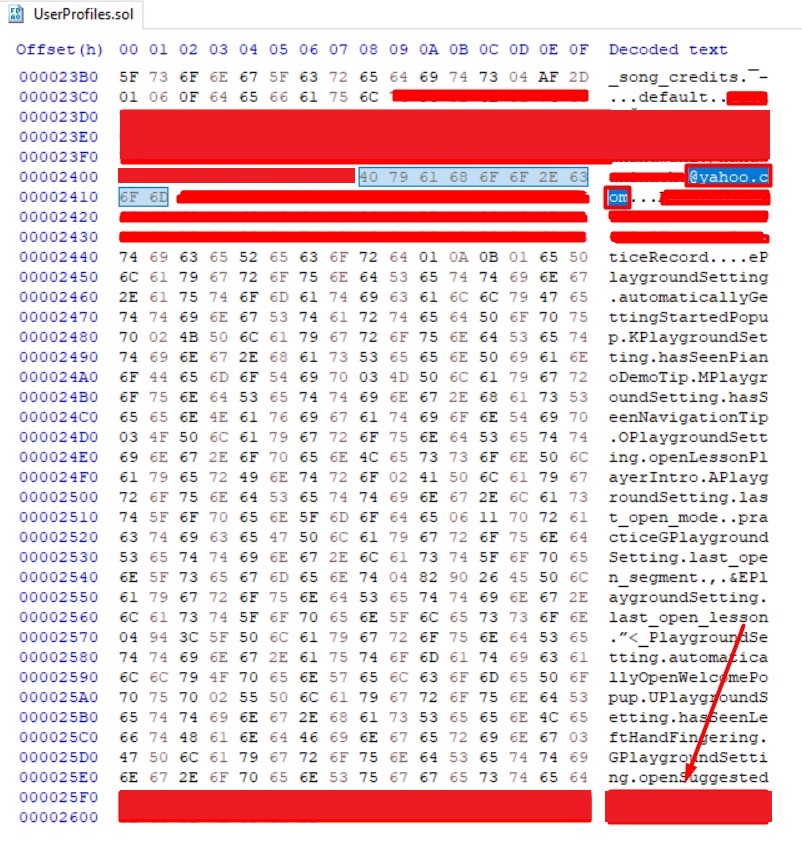
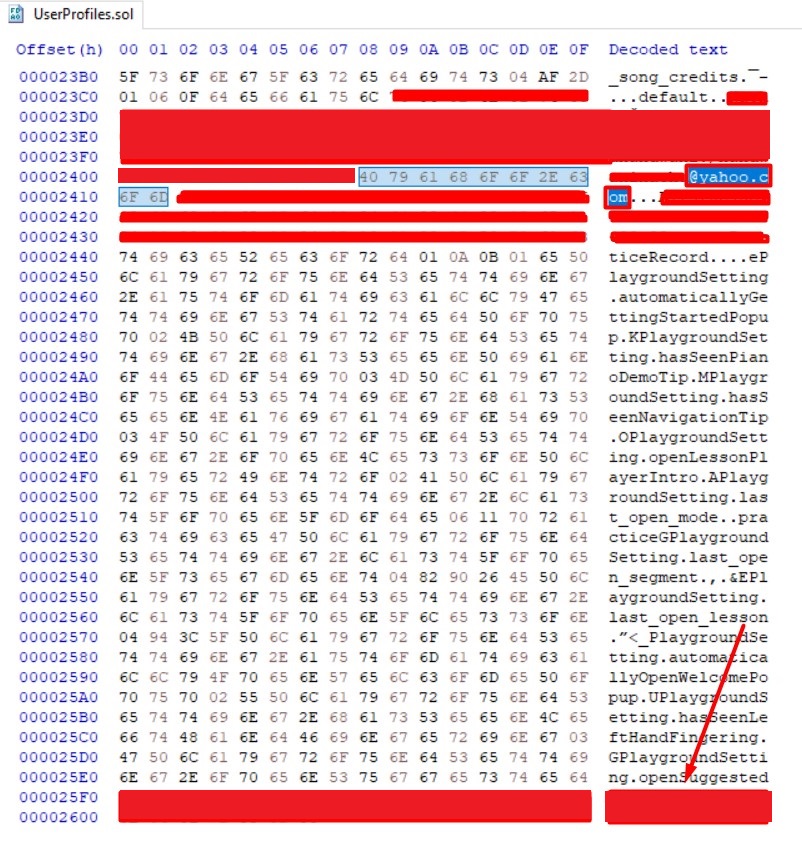
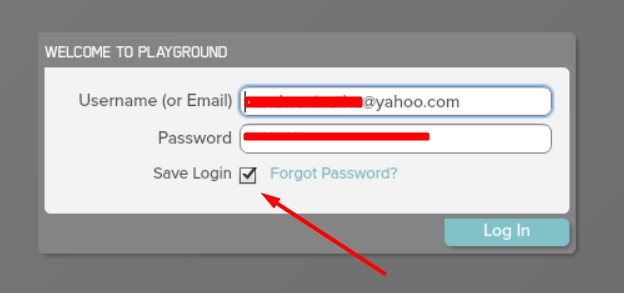
Playground Sessions v2.5.582 (и более ранние версии) для Windows хранит учётные данные пользователей в открытом текстовом виде, что позволяет любому, имеющему доступ к C:\Users<USER>\AppData\Roaming\Playground\Local Store#SharedObjects\Playground.swf\UserProfiles.sol, извлечь адрес электронной почты и пароль.

Страница входа:
alt text

Пароль:

alt text


График раскрытия:
*18 августа 2020 г. — Сообщено на [email protected] — Предоставлено 90 дней на раскрытие — Ответа не получено *21 ноября 2020 г. — Публичное раскрытие

Скачать инструмент