
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pmkidcracker — Инструмент для взлома парольной фразы WPA2 с использованием значения PMKID без клиентов или деаутентификации | Kitploit
Инструменты/GitHubGitHub/n0mi1k/pmkidcracker
Взлом паролейАудит Wi-FiБезопасность беспроводных сетейТестирование на Проникновение
GitHubn0mi1k/pmkidcracker

pmkidcracker

Инструмент для взлома парольной фразы WPA2 с использованием значения PMKID без клиентов или деаутентификации

Репозиторий
233301463 лет назадПроверено Kitploit
Поделиться

PMKID WPA2 Взломщик

Эта программа — инструмент на Python для восстановления предварительного общего ключа (pre-shared key) сети WPA2 WiFi без деаутентификации и без необходимости наличия клиентов в сети. Она использует уязвимость некоторых точек доступа, которые передают значение PMKID в первом сообщении EAPOL.

Использование программы

python pmkidcracker.py -s <SSID> -ap <APMAC> -c <CLIENTMAC> -p <PMKID> -w <WORDLIST> -t <THREADS(Optional)>
помощь

ПРИМЕЧАНИЕ: apmac, clientmac, pmkid должны быть шестнадцатеричной строкой, например b8621f50edd9

Как вычисляется PMKID

Две основные формулы для получения PMKID:

  1. Вычисление парного мастер-ключа (PMK): пароль + соль (SSID) => PBKDF2(HMAC-SHA1) с 4096 итерациями
  2. Вычисление PMKID: HMAC-SHA1[pmk + ("PMK Name" + bssid + clientmac)]

Это только для понимания; обе функции уже реализованы в find_pw_chunk и calculate_pmkid.

Получение PMKID

Ниже приведены шаги для получения PMKID вручную путём анализа пакетов в WireShark.

*Вы можете использовать Hcxtools или Bettercap, чтобы быстро получить PMKID без выполнения описанных ниже шагов. Ручной способ приведён для понимания.

Чтобы получить PMKID вручную из Wireshark, переведите беспроводную антенну в режим мониторинга, начните захват всех пакетов с помощью airodump-ng или аналогичных инструментов. Затем подключитесь к точке доступа с использованием неверного пароля, чтобы захватить сообщение подтверждения связи EAPOL 1. Выполните следующие 3 шага, чтобы получить поля, необходимые для аргументов.

Откройте pcap-файл в WireShark:

  • Отфильтруйте с помощью wlan_rsna_eapol.keydes.msgnr == 1 в WireShark, чтобы отобразить только пакеты первого сообщения EAPOL.
  • В пакете EAPOL 1 разверните поле IEEE 802.11 QoS Data, чтобы получить MAC-адрес точки доступа и MAC-адрес клиента.
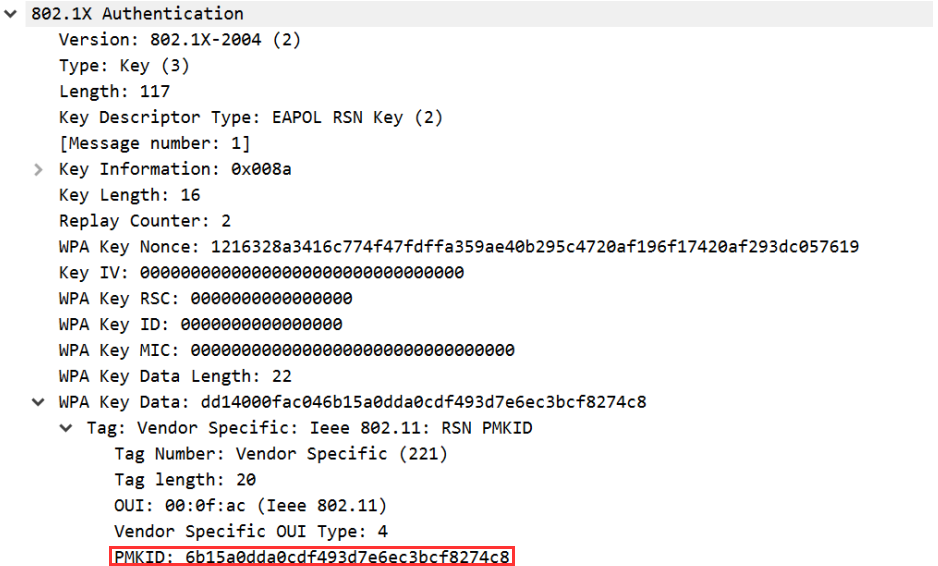
  • В пакете EAPOL 1 разверните 802.1 Authentication > WPA Key Data > Tag: Vendor Specific > ниже находится PMKID.

Если точка доступа уязвима, вы должны увидеть значение PMKID, как на скриншоте ниже:
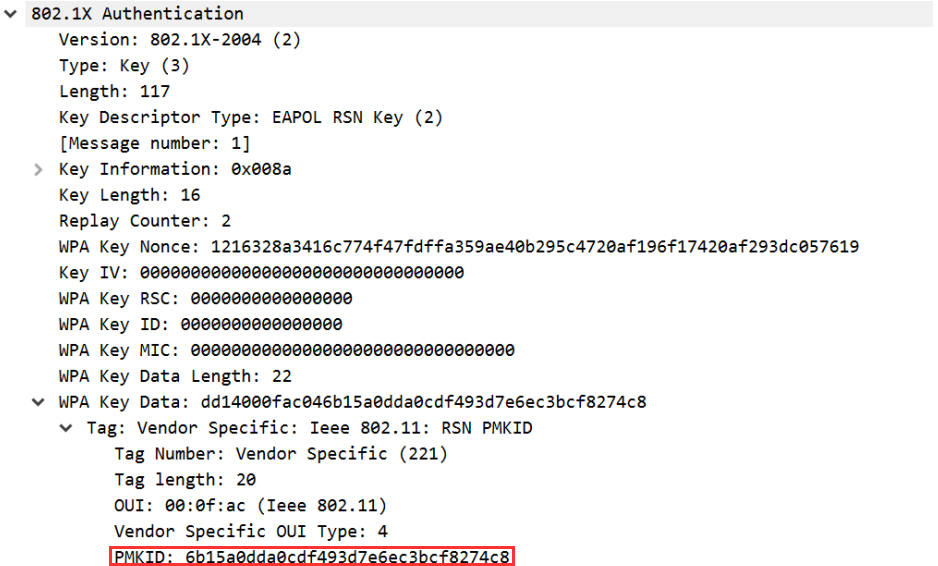
pmkid

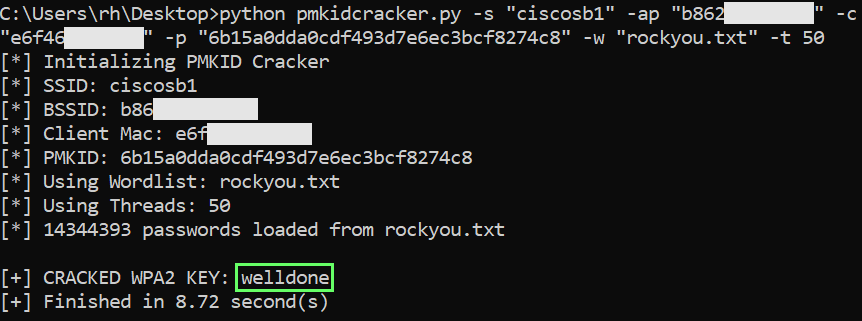
Демонстрационный запуск

взломан

Отказ от ответственности

Этот инструмент предназначен только для образовательных целей и тестирования. Не используйте его для эксплуатации уязвимости в сетях, которыми вы не владеете или на тестирование которых у вас нет разрешения. Авторы этого скрипта не несут ответственности за любое неправомерное использование или ущерб, причинённый в результате его использования.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →