

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
AI-driven-MITRE-Attack — Этот репозиторий демонстрирует конвейер машинного обучения для обнаружения техник MITRE ATT&CK в логах и обогащения выходных данных с помощью локальной LLM. | Kitploit
Инструменты/GitHubGitHub/mouna23/ai-driven-mitre-attack
Разведка угрозМашинное ОбучениеОбнаружение ВторженийОбучение и ОбразованиеОбнаружение АномалийАнализ Журналов
GitHubmouna23/ai-driven-mitre-attack

AI-driven-MITRE-Attack

Этот репозиторий демонстрирует конвейер машинного обучения для обнаружения техник MITRE ATT&CK в логах и обогащения выходных данных с помощью локальной LLM.

Поделиться
РепозиторийСайт
83461 год назадЕщё не проверено

POC : обнаружение техник MITRE ATT&CK и обогащение оповещений с помощью ИИ

Этот репозиторий демонстрирует конвейер машинного обучения для обнаружения техник MITRE ATT&CK по логам и обогащения результатов с помощью локальной LLM.


Обзор

Проект состоит из двух основных компонентов:

  1. Модель машинного обучения (ML) – классифицирует логи по техникам MITRE ATT&CK
  2. Обогащение LLM – дополняет прогноз ML понятными аналитику пояснениями и практическими рекомендациями

Модель машинного обучения

Назначение

Модель ML обучена предсказывать технику MITRE (или BENIGN) по событиям логов.
Это позволяет автоматизировать обнаружение и категоризацию потенциально вредоносной активности.

Подход

  • Признак: поле commandline из логов
  • Векторизация: TF-IDF (частота термина – обратная частота документа)
  • Модель: RandomForestClassifier (устойчивая, интерпретируемая, эффективная на CPU)
  • Целевая переменная: mitre_label (например, T1059.001, T1105, BENIGN)

Обучение

python scripts/train_mitre_model.py

Этот скрипт:

  • Загружает набор данных dataset_full_160k.csv

  • Разделяет данные на обучающий и тестовый наборы

  • Преобразует командные строки в TF-IDF векторы

  • Обучает модель Random Forest

  • Оценивает эффективность (precision, recall, F1-score, матрица ошибок)

  • Сохраняет обученную модель и векторизатор:

    • models/mitre_ml_model.pkl

    • models/tfidf_vectorizer.pkl

Логотип проекта

Обогащение LLM

Назначение

Когда модель ML предсказывает технику MITRE, LLM обогащает результат, предоставляя:

  • Пояснение техники

  • Почему команда соответствует технике

  • Намерения атакующего

  • Рекомендуемые шаги расследования

  • Предлагаемые правила обнаружения

Этот шаг связывает «сырой» прогноз ML с практическими рекомендациями для аналитика SOC.

Использование

Локальная LLM (например, Phi-3 через Ollama) вызывается с подсказкой (prompt), содержащей:

  • Прогноз ML

  • Исходная командная строка

python scripts/enrich_with_llm.py
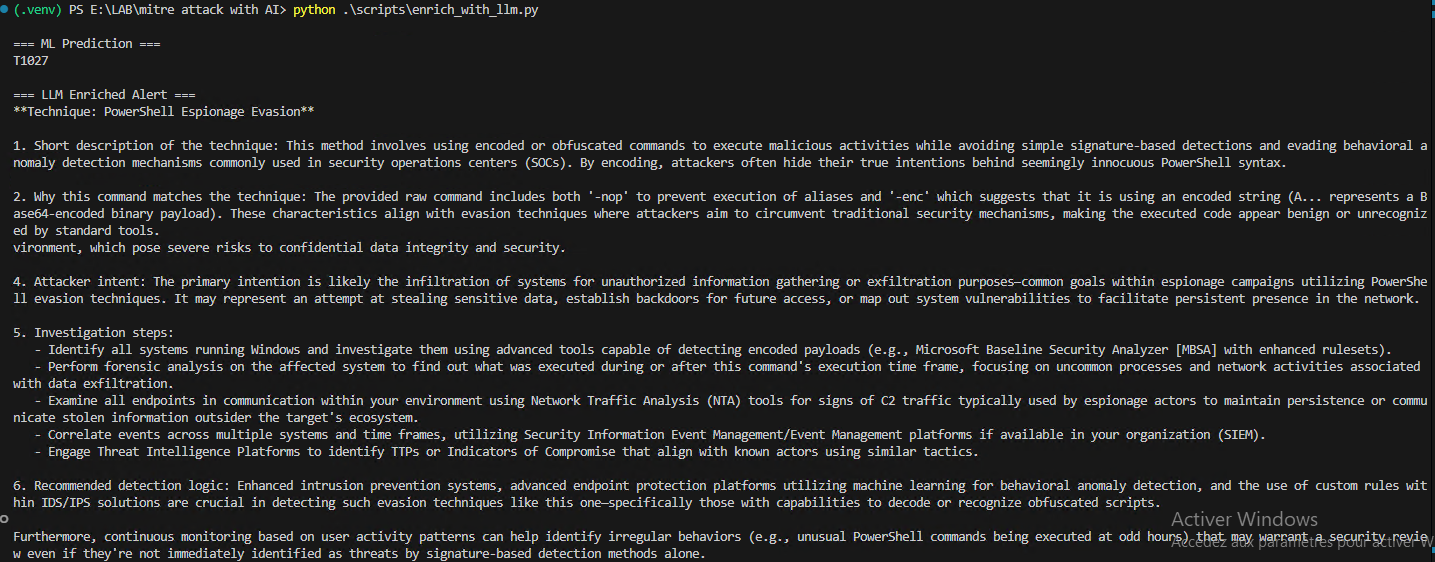
Логотип проекта

Зависимости Python

pip3 install -r requirements.txt

Библиотеки

  • pandas
  • scikit-learn
  • requests

Примечания

  • test_model.py используется для тестирования вашей модели, он необязателен.
  • Скрипты предназначены для локального запуска в среде Python 3.13+ с указанными зависимостями.
  • Установите Ollama на свою машину и добавьте модель Phi-3 mini.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





