

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ma2tl — Генератор временной шкалы криминалистического анализа macOS, использующий базы данных результатов анализа mac_apt | Kitploit
Инструменты/GitHubGitHub/mnrkbys/ma2tl
ФорензикаЦифровая криминалистика
GitHubmnrkbys/ma2tl

ma2tl

Генератор временной шкалы криминалистического анализа macOS, использующий базы данных результатов анализа mac_apt

Репозиторий
957413 лет назадПроверено Kitploit
Поделиться

ma2tl (mac_apt в timeline)

Это инструмент DFIR для создания криминалистической временной шкалы macOS на основе баз данных результатов анализа mac_apt.

Требования

  • Python 3.7.0 или новее
  • pytz
  • tzlocal
  • xlsxwriter

Установка

% git clone https://github.com/mnrkbys/ma2tl.git

Использование

% python ./ma2tl.py -h
usage: ma2tl.py [-h] [-i INPUT] [-o OUTPUT] [-ot OUTPUT_TYPE] [-s START] [-e END] [-t TIMEZONE] [-l LOG_LEVEL] plugin [plugin ...]

Forensic timeline generator using mac_apt analysis results. Supports only SQLite DBs.

positional arguments:
  plugin                Plugins to run (space separated).

optional arguments:
  -h, --help            show this help message and exit
  -i INPUT, --input INPUT
                        Path to a folder that contains mac_apt DBs.
  -o OUTPUT, --output OUTPUT
                        Path to a folder to save ma2tl result.
  -ot OUTPUT_TYPE, --output_type OUTPUT_TYPE
                        Specify the output file type: SQLITE, XLSX, TSV (Default: SQLITE)
  -s START, --start START
                        Specify start timestamp. (ex. 2021-11-05 08:30:00)
  -e END, --end END     Specify end timestamp.
  -t TIMEZONE, --timezone TIMEZONE
                        Specify Timezone: "UTC", "Asia/Tokyo", "US/Eastern", etc (Default: System Local Timezone)
  -l LOG_LEVEL, --log_level LOG_LEVEL
                        Specify log level: INFO, DEBUG, WARNING, ERROR, CRITICAL (Default: INFO)

The following 4 plugins are available:
    FILE_DOWNLOAD       Extract file download activities.
    PERSISTENCE         Extract persistence settings.
    PROG_EXEC           Extract program execution activities.
    VOLUME_MOUNT        Extract volume mount/unmount activities.
    ----------------------------------------------------------------------------
    ALL                 Run all plugins

Доступны следующие 4 плагина: FILE_DOWNLOAD Извлечение действий по загрузке файлов. PERSISTENCE Извлечение настроек сохранения состояния. PROG_EXEC Извлечение действий по выполнению программ. VOLUME_MOUNT Извлечение действий по подключению/отключению томов. ---------------------------------------------------------------------------- ALL Запустить все плагины
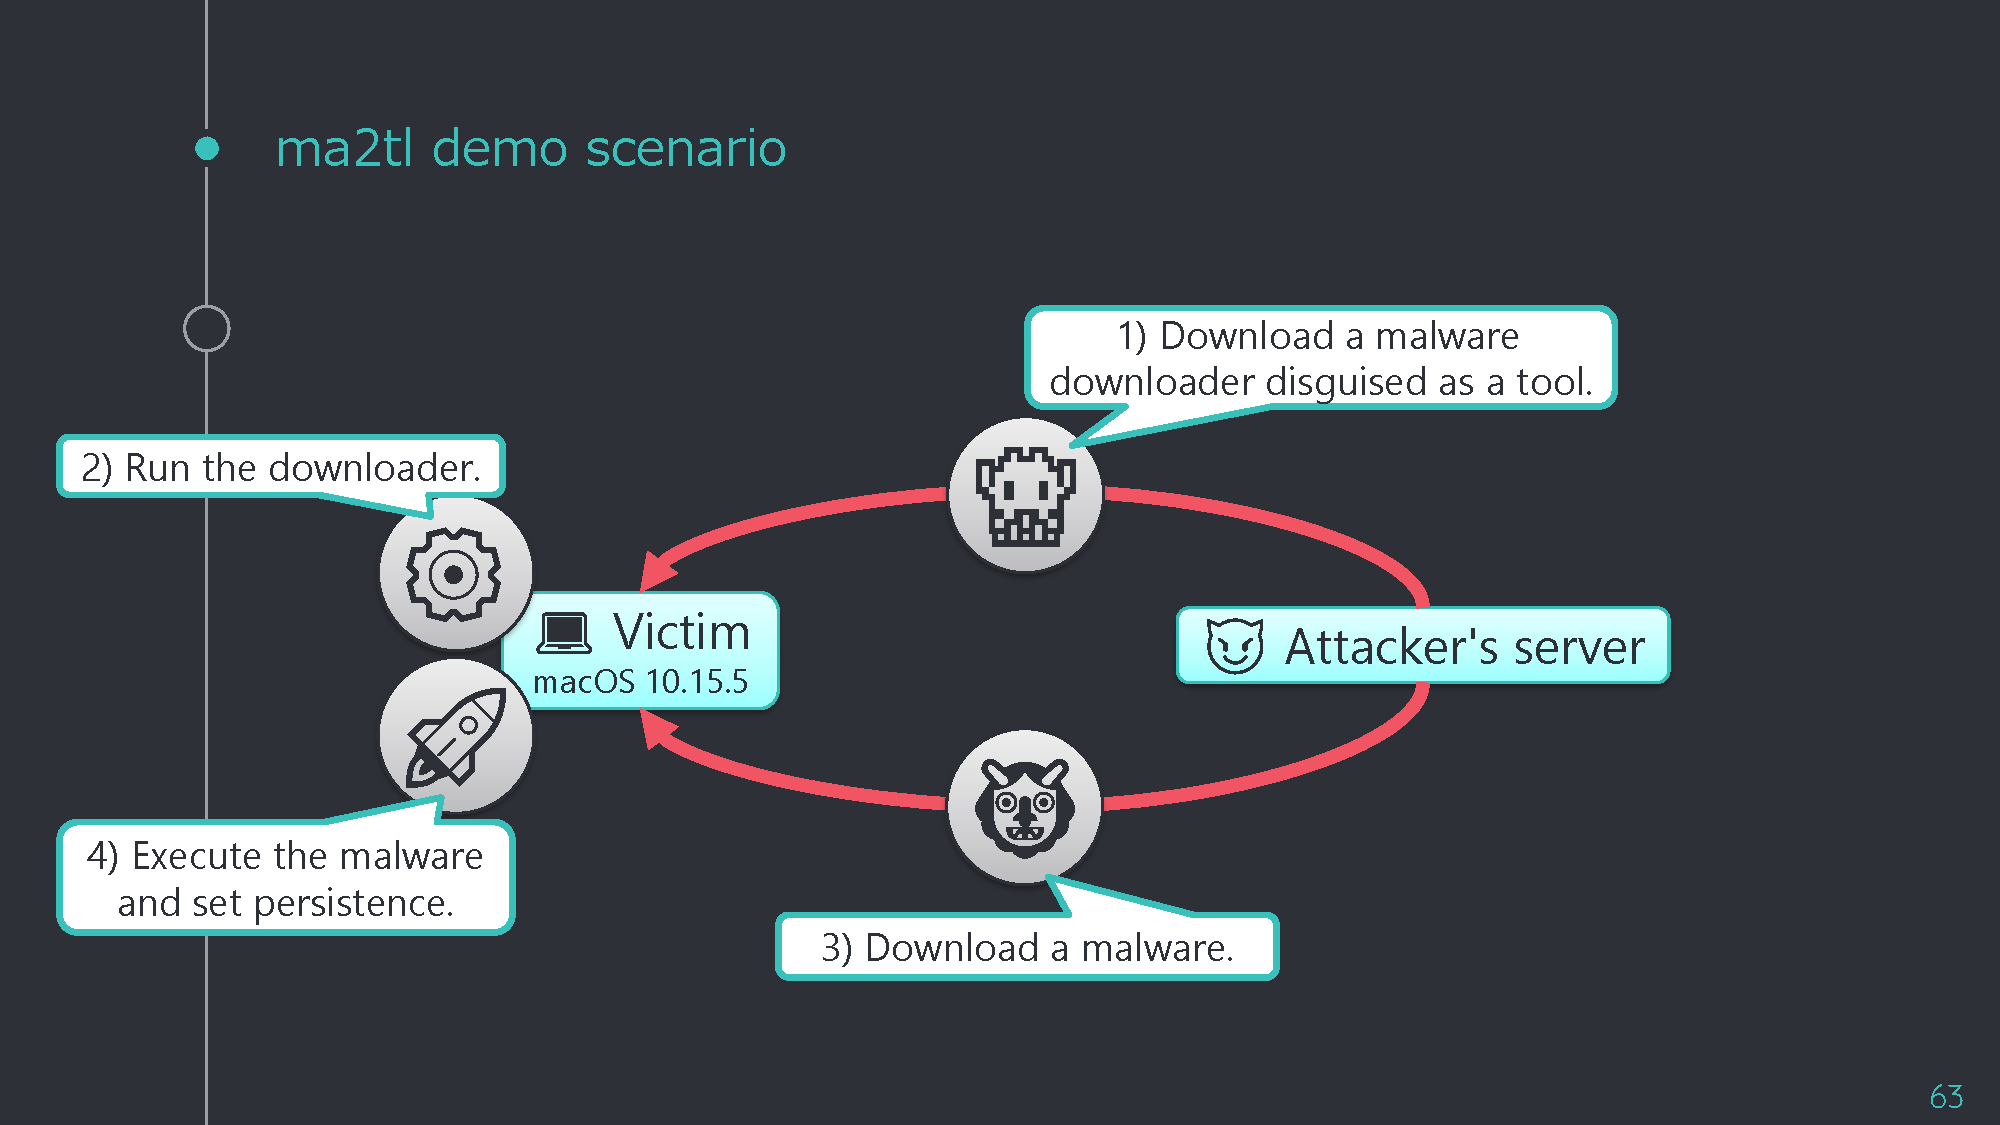
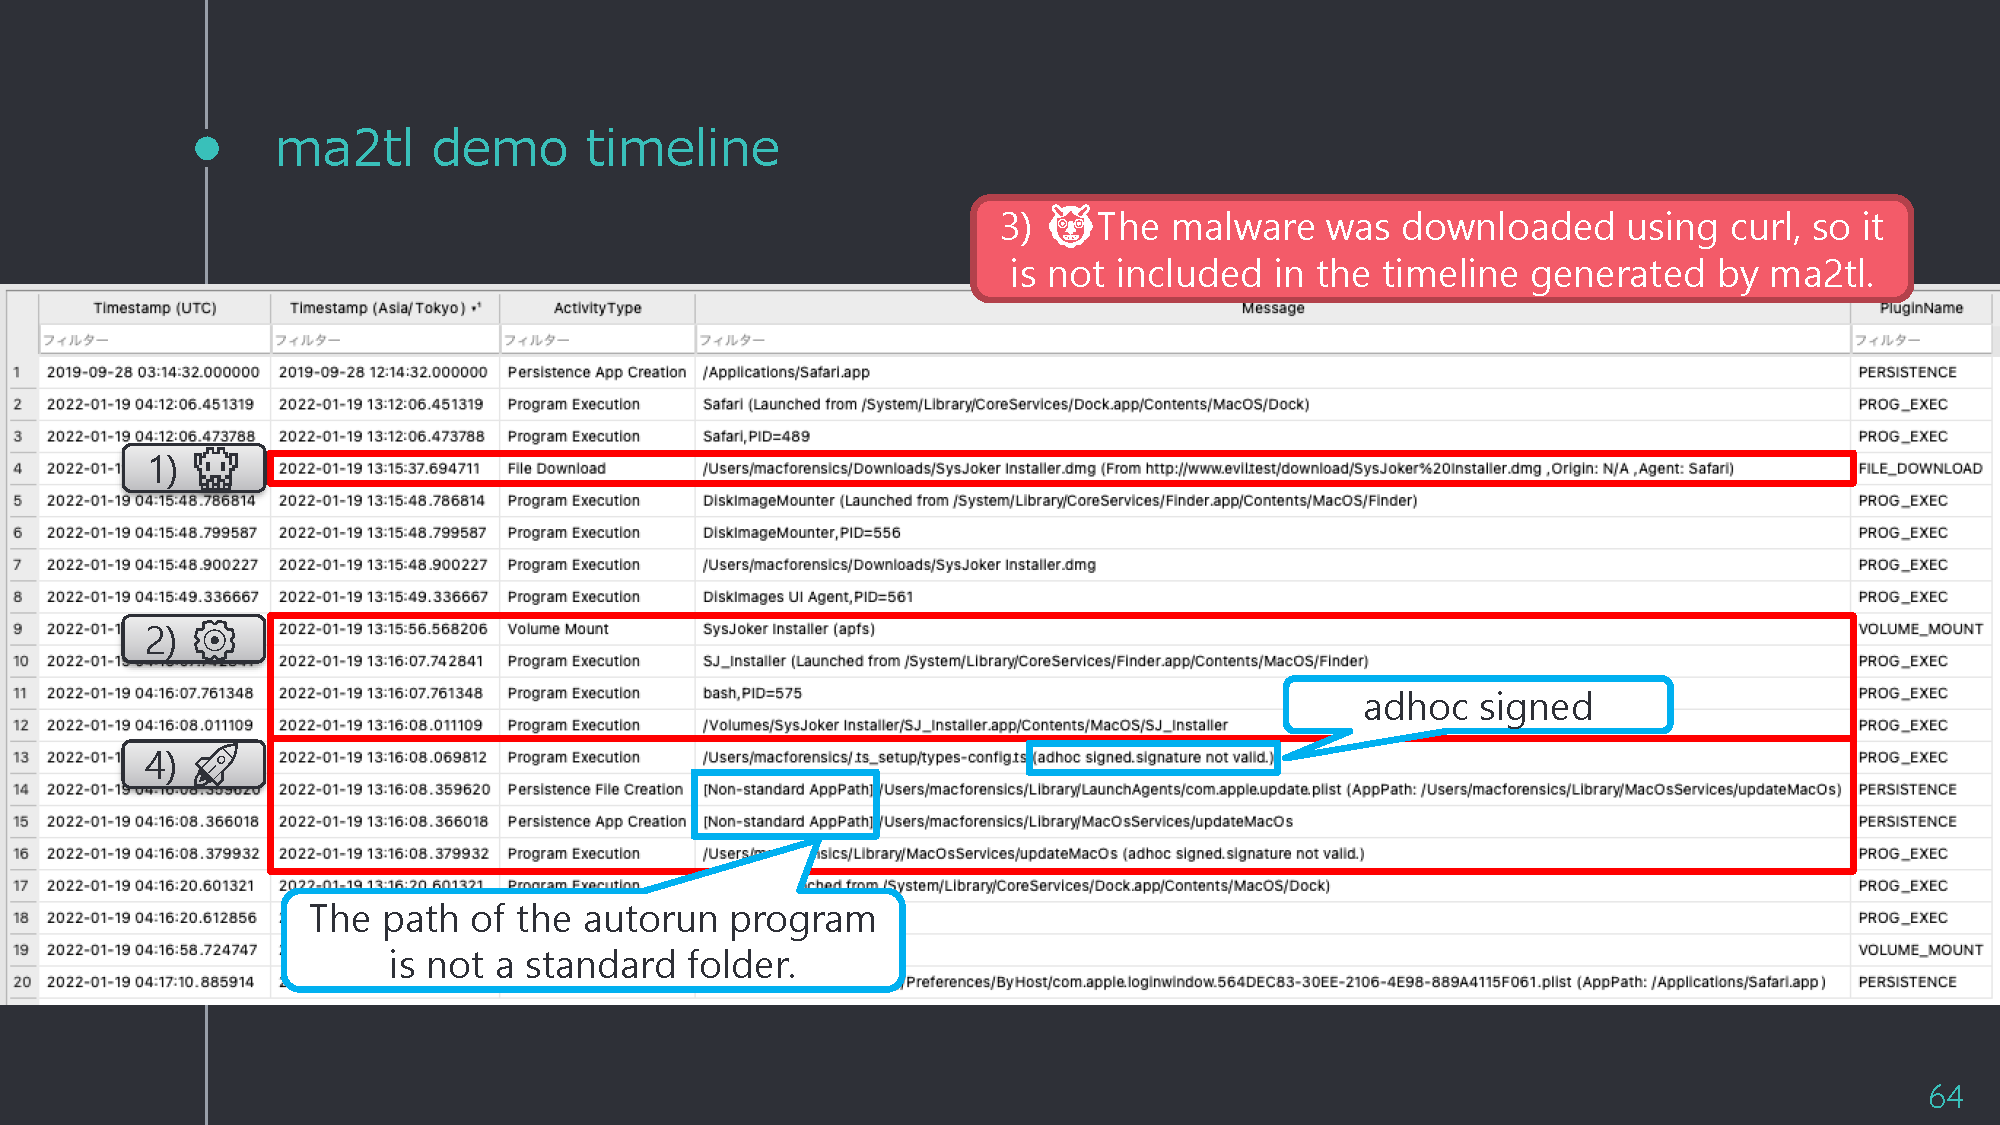
Пример сгенерированной временной шкалы

Сценарий Временная шкала

Примечания

К сожалению, последняя версия mac_apt не может правильно анализировать файлы Unified Logs. Поэтому вам необходимо заменить UnifiedLogs.db на базу данных, созданную с помощью вспомогательных инструментов.

Презентация

Этот инструмент был представлен на Japan Security Analyst Conference 2022 (JSAC2022).

Слайды доступны ниже:

  • Японская версия
  • Английская версия

Автор

Minoru Kobayashi

Лицензия

MIT

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    343
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





