Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-63420 — CrushFTP11 до версии 11.3.7_57 уязвим к хранимой HTML-инъекции в панели администратора CrushFTP (Reports / "Who Created Folder"), что позволяет выполнять постоянный HTML-код в сессиях администратора. | Kitploit
Инструменты/GitHubGitHub/mmakingdom/cve-2025-63420
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubmmakingdom/cve-2025-63420

CVE-2025-63420

CrushFTP11 до версии 11.3.7_57 уязвим к хранимой HTML-инъекции в панели администратора CrushFTP (Reports / "Who Created Folder"), что позволяет выполнять постоянный HTML-код в сессиях администратора.

Репозиторий
1331 месяц назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-63420

CrushFTP11 до версии 11.3.7_57 уязвим к хранимой HTML-инъекции в панели администратора CrushFTP (Отчёты / "Who Created Folder"), что позволяет выполнять постоянный HTML-код в сессиях администратора.

CWE

CWE-79 — Некорректная нейтрализация входных данных при генерации веб-страницы (межсайтовый скриптинг)

Базовая оценка CVSS v3.1: 4.1 (Средняя)

AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N

Исправлено в

Как указано в журнале изменений производителя ( https://crushftp.com/version11_build.html ), версии 11.3.7_57 и более поздние не подвержены уязвимости.

_57: исправление URL входа и исправление завершения сессии, а также незначительная HTMLi в отчётах: CVE-2025-63420

Краткое описание

Уязвимость хранимой HTMLi в панели администратора CrushFTP (Отчёты / 'Who Created Folder') позволяет аутентифицированным злоумышленникам с правами на создание папок внедрять вредоносный HTML-код.

Шаги для воспроизведения

  1. Перейдите по адресу http://127.0.0.1:8080/
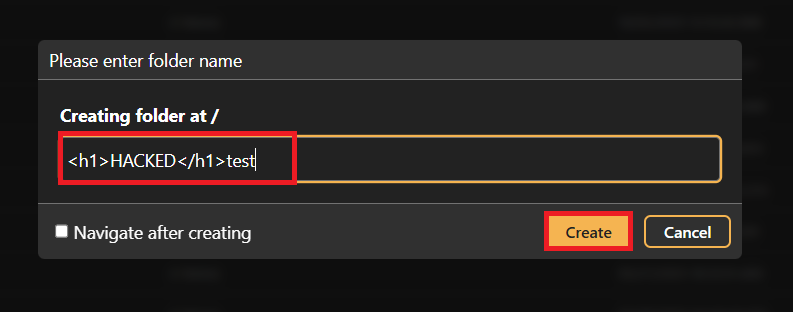
  2. Создайте новую папку со следующим полезным кодом:
<h1>HACKED</h1>test

CreatingFolder1 CreatingFolder2

  1. Перейдите по адресу http://127.0.0.1:8080/WebInterface/admin/index.html, нажмите на "Reports" и выберите "Who Created Folder": SelecitingReport
  2. Нажмите на "Run Report"
  3. Дождитесь загрузки отчёта, после загрузки отчёта прокрутите вниз и наблюдайте HTMLi: XSS
  4. По некоторым причинам, связанным с интерфейсом, возможно, потребуется создать 2 папки с одинаковым полезным кодом, чтобы HTMLi отобразилась.

Автор

Muntadhar Ahmed

Скачать инструмент