LDAP Watchdog: Инструмент мониторинга LDAP в реальном времени, совместимый с Linux, для обнаружения изменений в каталоге, предоставляющий видимость добавлений, изменений и удалений для администраторов и исследователей безопасности.

LDAP Watchdog — это инструмент, предназначенный для мониторинга изменений записей в каталоге LDAP в реальном времени.
Он предоставляет механизм отслеживания и визуализации изменений, добавлений и удалений записей пользователей и групп, позволяя пользователям сопоставлять ожидаемые изменения с фактическими и выявлять потенциальные инциденты безопасности.
Он был создан с учётом OpenLDAP и Linux и требует сервер, который присваивает каждой записи entryUUID (RFC 4530), поэтому Active Directory, использующий вместо этого objectGUID, не поддерживается.
Он написан на Python и требует библиотеку ldap3, а также requests для уведомлений в Slack.
Это программное обеспечение было написано Joshua Rogers.
Если вас интересует что-либо из следующего, то LDAP Watchdog — для вас:
Помимо мониторинга изменений, добавлений и удалений в каталоге LDAP, его можно настроить на игнорирование определённых атрибутов или даже точно настроить на игнорирование мелкогранулярных атрибутов в зависимости от их старых/новых значений.
Изменения всегда выводятся в терминал, а также пересылаются в вебхук Slack, если он настроен. Цветной вывод можно отключить.
Ранее назывался LDAP-Stalker (потому что мониторинг изменений каталога LDAP — отличный способ следить за изменениями в компании: узнавать о повышениях до их объявления, о новых сотрудниках, увольняющихся и т. д.); пост в блоге о деталях и истории этого проекта можно найти здесь.
Примечание: в приведённых ниже примерах изменения entryCSN и modifyTimestamp у существующих записей можно игнорировать, установив LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp.
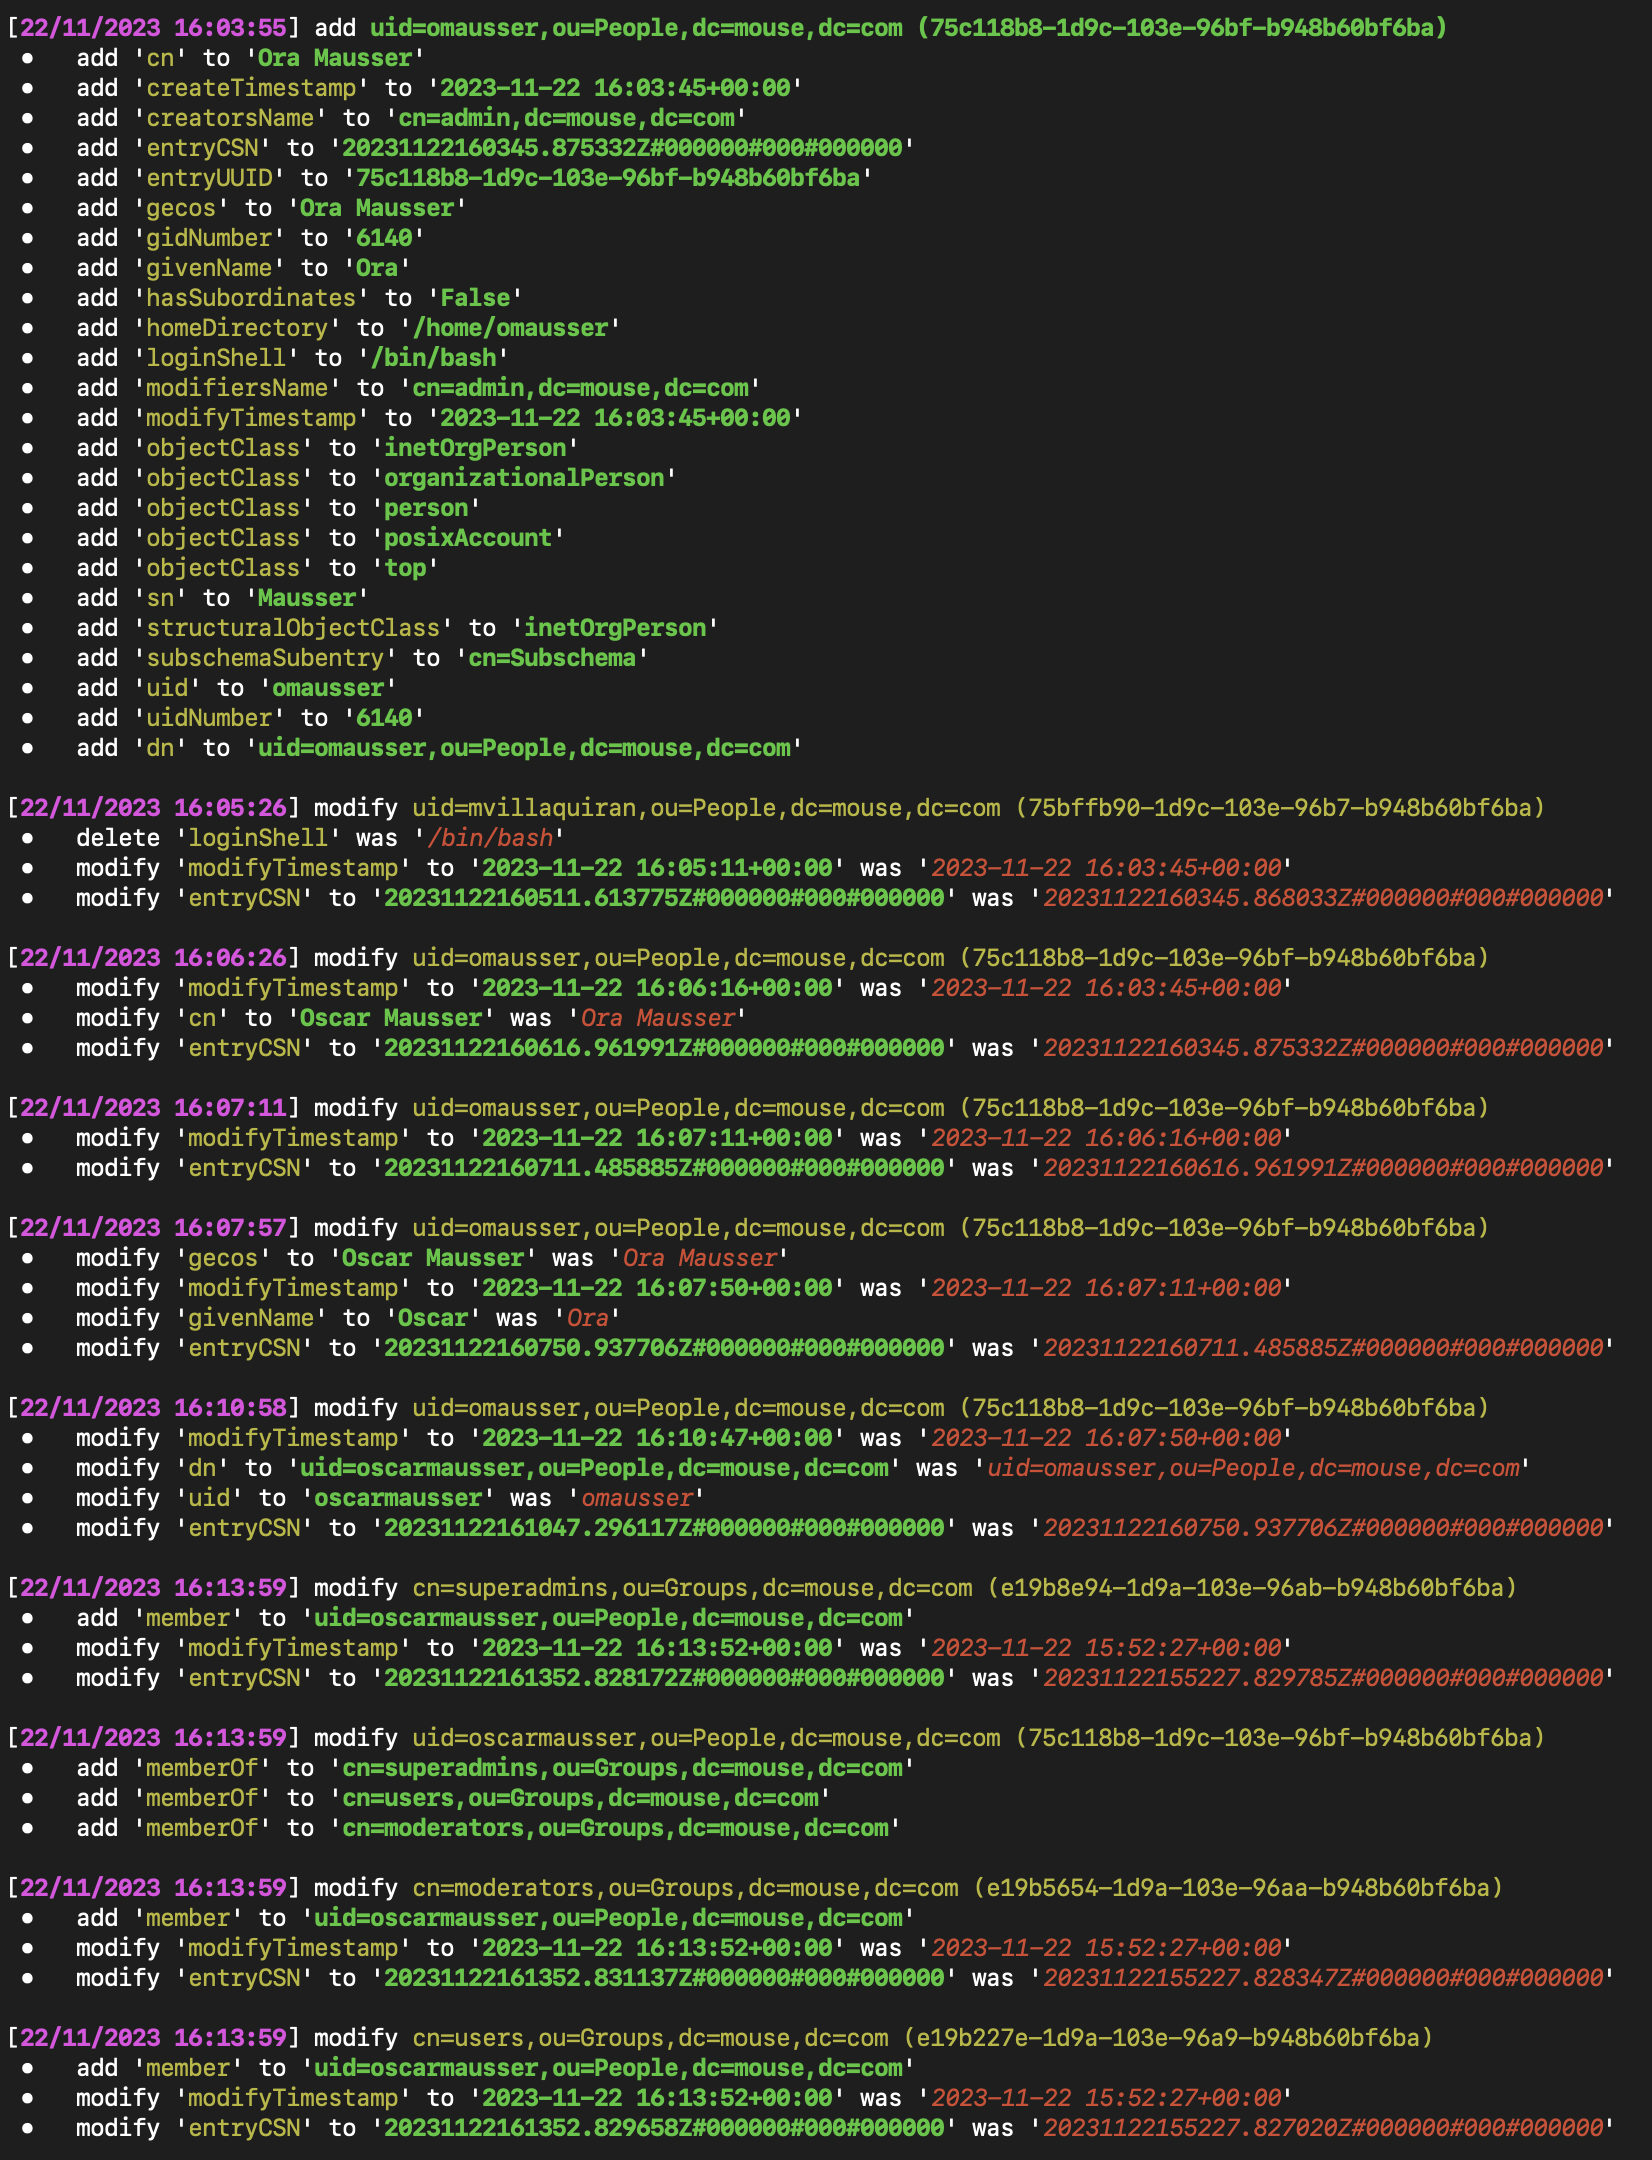
Мониторинг в реальном времени: LDAP Watchdog непрерывно отслеживает каталог LDAP на предмет изменений в записях пользователей и групп.
Сравнение изменений: Инструмент сравнивает изменения между последовательными поисками в LDAP, выделяя добавления, изменения и удаления.
Проверка контрольного пользователя: LDAP Watchdog поддерживает механизм контрольного пользователя, вызывая ошибку, если изменения контрольного пользователя не обнаружены.
Гибкая фильтрация LDAP: Пользователи могут настраивать фильтрацию LDAP с помощью переменной окружения LDAP_WATCHDOG_SEARCH_FILTER, чтобы сосредоточиться на определённых классах объектов или атрибутах.
Интеграция со Slack: Получайте уведомления в реальном времени в Slack о добавленных, изменённых или удалённых записях LDAP.
Настраиваемый вывод: Вывод в консоль обеспечивает чёткие и цветные индикаторы добавлений, изменений и удалений для удобной видимости.
Игнорируемые записи и атрибуты: Пользователи могут указать UUID и атрибуты, которые следует игнорировать при сравнении изменений существующих записей.
Условно игнорируемые атрибуты: Пользователи могут игнорировать изменения атрибута только тогда, когда они затрагивают определённые значения, например одну группу в memberOf.
ldap3. При использовании вебхука Slack также требуется пакет requests.pip install LDAP-Monitor
Для включения поддержки вебхуков Slack:
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
Или из GitHub Container Registry:
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
С версии 1.x: Начиная с 2.0.0, LDAPS-соединения проверяют сертификат сервера и его соответствие имени хоста или IP-адресу в LDAP_WATCHDOG_SERVER; версия 1.0.0 не проверяла ни то, ни другое. Перед обновлением задайте LDAP_WATCHDOG_CA_CERTS_FILE, если сертификат самоподписанный или выдан частным CA, а если он не соответствует этому имени, используйте подходящий сертификат или задайте LDAP_WATCHDOG_TLS_VERIFY=false (см. примечания по TLS в разделе Configuration). В примечаниях к выпуску перечислены остальные изменения.
С версии 1.x или 2.0.0: Начиная с 2.0.1, логические параметры принимают только значения, перечисленные в разделе Configuration. Более ранние версии воспринимали любое значение, кроме true, 1 или yes, как false. Теперь нераспознанное значение останавливает процесс при запуске, пустое значение означает значение по умолчанию, а on или "true" в кавычках означают true. Например, пустой LDAP_WATCHDOG_USE_SSL с именем хоста без схемы теперь подключается через LDAPS на порту 636 вместо простого LDAP на порту 389.
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
Или с помощью python -m:
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
Предоставляется скрипт установки для дистрибутивов на базе Debian — install.sh. Для него требуется Python 3.10 или более поздней версии и пакет python3-venv. При запуске от имени root из клона этого репозитория скрипт:
/opt/ldap-watchdog.requirements.txt./etc/ldap-watchdog.env для конфигурации, если он ещё не существует./etc/systemd/system/ldap-watchdog.service), которая запускает ldap-watchdog в фоновом режиме от имени непривилегированного динамического пользователя, поэтому пакет CA должен быть доступен для чтения всем./var/log/ldap-watchdog.log и /var/log/ldap-watchdog-error.log./etc/logrotate.d/ldap-watchdog.Повторный запуск скрипта из обновлённого клона обновляет установку.
При необходимости можно передать install.sh единственный аргумент, чтобы задать SLACK_WEBHOOK_URL при первом создании файла окружения:
sudo ./install.sh "https://hooks.slack.com/services/[...]"








